
Die kurze Antwort
PEP-Pflichten bilden kein eigenständiges Regelwerk. Sie ziehen sich durch fünf Bereiche Ihres AML-Programms: Kundensorgfaltspflichten, Risikoeinstufung, laufende Überwachung, Verdachtsmeldungen und Aufbewahrung von Unterlagen. Die Grundlage ist FATF-Empfehlung 12; für den eigentlichen Abgleich ist PEP-Screening im Rahmen von AML der gebräuchliche Begriff. Krypto-Unternehmen haben dieselben Pflichten wie andere verpflichtete Unternehmen. Im PEP-Compliance-Hub finden Sie die zugehörigen Leitfäden.
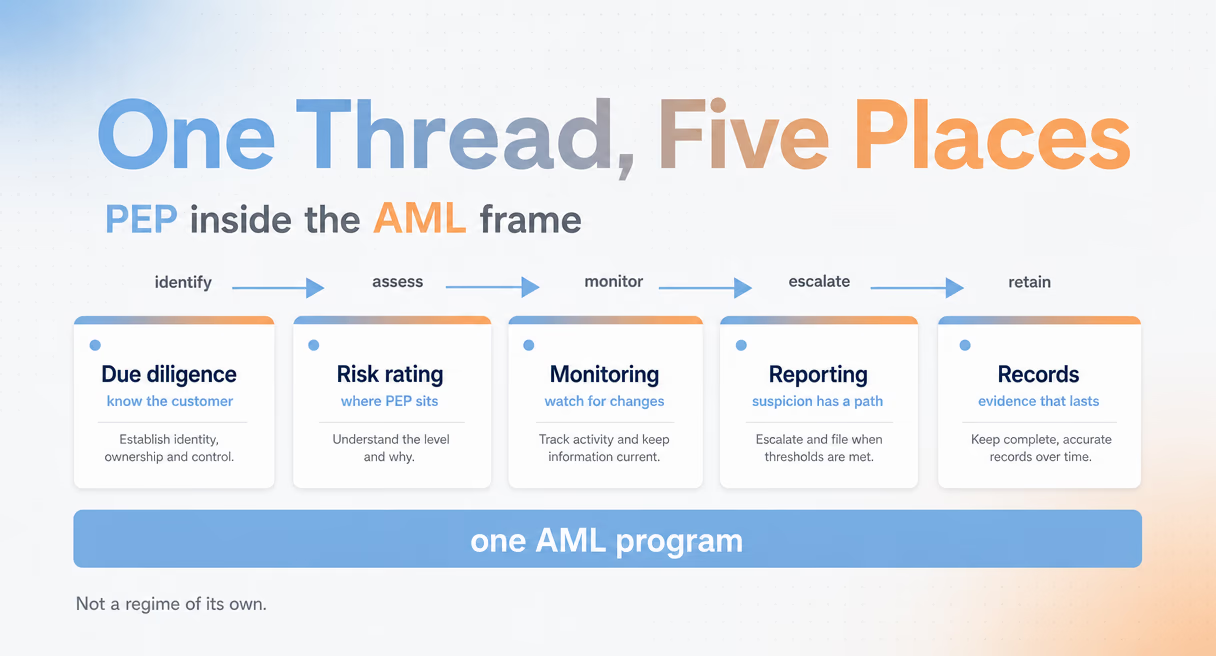
Die fünf Ansatzpunkte für PEP-Pflichten im AML-Programm
Jedes AML-Programm beruht auf denselben fünf tragenden Elementen, und PEP-Pflichten betreffen sie alle. Beim Onboarding wird der Status festgestellt, bei der Risikoeinstufung gewichtet, in der Überwachung werden Veränderungen erkannt, im Meldeprozess werden Verdachtsfälle eskaliert, und die Dokumentation hält die gesamte Kette zusammen. Fehlt ein Element, entsteht eine Lücke, die eine externe Prüfung aufdecken wird.
Erstens: Kundensorgfaltspflichten. Zu Beginn einer Geschäftsbeziehung wird im Rahmen von CDD festgestellt, wer der Kunde ist und welches Risiko mit ihm verbunden ist. Die Frage nach dem PEP-Status gehört dazu. Bleibt sie hier offen, zieht sich diese Lücke durch alle nachfolgenden Schritte, denn die gesamte Kette baut auf den Erkenntnissen aus dem Onboarding auf. Zweitens: Risikoeinstufung. Der Status fließt in den Risikoscore des Kunden ein. Dieser bestimmt wiederum, wie intensiv die Geschäftsbeziehung während ihrer gesamten Dauer betreut wird. Eine Einstufung, die politische Exponiertheit außer Acht lässt, bewertet den Fall von Anfang an falsch. Drittens: laufende Überwachung. Hier werden Statusänderungen sichtbar: Ein Kunde, der beim Onboarding unauffällig war und inzwischen ein öffentliches Amt übernommen hat, muss nun anders eingeordnet werden. Welche Intervalle und Ereignisse dabei relevant sind, erläutert der Leitfaden zum PEP-Monitoring.
Viertens: Meldungen. Zeigt die Überwachung verdächtig wirkendes Verhalten, führt der Prozess über eine interne Eskalation zur Verdachtsmeldung. Der PEP-Kontext prägt sowohl die Eskalation als auch die Meldung. Fünftens: Unterlagen. Jeder dieser Schritte muss Nachweise hinterlassen, die auch am Tag einer Prüfung noch verfügbar sind. Deshalb ist die Dokumentation ein tragendes Element und keine nachträgliche Formalität: Wenn Prüfer eintreffen, ist die Akte das einzige verbleibende Zeugnis des Prozesses. Die FATF-Leitlinien zu PEPs (Empfehlungen 12 und 22) bilden die Grundlage dieser Struktur. Die folgenden Abschnitte gehen sie der Reihe nach durch.
Die Reihenfolge dieser fünf Elemente ist zugleich die sinnvolle Reihenfolge für ihren Aufbau. Wer ein AML-Programm von Grund auf entwickelt und den Umgang mit PEPs erst nachträglich an ein fertiges System anhängen möchte, muss meist ohnehin das Onboarding überarbeiten. Denn die Frage nach dem PEP-Status verändert, welche Informationen dort erhoben werden müssen. Alle fünf Elemente von Anfang an mit Blick auf PEPs zu gestalten, ist weniger aufwendig als eine spätere Nachrüstung.
Zu diesen fünf Bereichen gibt es jeweils einen Leitfaden. Der PEP-Compliance-Hub bündelt sie an einem Ort.
Was die FATF tatsächlich verlangt
Empfehlung 12 nennt die Maßnahmen: Risikomanagementsysteme zur Feststellung des PEP-Status, Zustimmung der Führungsebene zur Geschäftsbeziehung, Prüfung der Herkunft von Vermögen und eingesetzten Mitteln sowie verstärkte laufende Überwachung. Empfehlung 22 überträgt denselben Ansatz auf weitere verpflichtete Unternehmen. Der Standard ist risikobasiert statt pauschal und erfasst auch Unternehmen im Bereich virtueller Vermögenswerte.
Die Maßnahmen sind konkret: Institute müssen über Risikomanagementsysteme verfügen, mit denen sie feststellen können, ob ein Kunde oder wirtschaftlich Berechtigter eine politisch exponierte Person ist. Für Geschäftsbeziehungen mit ausländischen PEPs gilt ein bestimmtes Bündel verstärkter Maßnahmen, das der Leitfaden zu den PEP-Anforderungen in dieser Reihe ausführlich erläutert. Empfehlung 22 überträgt vergleichbare Erwartungen auf „bestimmte Nichtfinanzunternehmen und -berufe“. Dadurch reichen die Pflichten weit über Banken hinaus.
Für die Programmgestaltung sind zwei Grundgedanken wichtig. Erstens ist der Ansatz risikobasiert: Nicht jede PEP-Geschäftsbeziehung wird identisch behandelt. Von Instituten wird erwartet, dass sie ihre Maßnahmen an das jeweilige Risiko anpassen, statt eine pauschale Regel anzuwenden. Zweitens gelten die Pflichten auch für Anbieter von Dienstleistungen im Bereich virtueller Vermögenswerte: Die FATF-Standards für diesen Sektor unterstellen VASPs denselben AML-Erwartungen. Der VASP-Compliance-Hub beleuchtet dies aus der Perspektive der Zulassung.
Vom Screening zur SAR-Meldung: Die Meldekette
Die Kette lautet: prüfen, einstufen, eskalieren, melden, archivieren. Ob ein Verdacht vorliegt, wird anhand von Aktivitäten und Kontext beurteilt, nicht allein anhand des PEP-Status. Eine unauffällige PEP-Geschäftsbeziehung unterliegt weiterhin der Überwachung, die nach örtlichem Recht und Risikolage erforderlich ist. Ungewöhnliche Aktivitäten werden geprüft und gegebenenfalls eskaliert. Jede Entscheidung braucht einen Zeitstempel und eine Begründung.
Die Kette beginnt, wenn Screening oder Monitoring etwas zutage fördern, das nicht schlüssig ist: Transaktionen, die nicht zum Kundenprofil passen, eine nicht plausibel erklärbare Mittelherkunft oder Aktivitäten, die bekannten Geldwäschemustern ähneln. Ein Analyst eskaliert den Fall intern, der Geldwäschebeauftragte prüft ihn, und wenn der Verdacht bestehen bleibt, geht eine Verdachtsmeldung (Suspicious Activity Report, SAR, oder Suspicious Transaction Report, STR) an die zuständige Financial Intelligence Unit. Anschließend werden der Hinweis, die Analyse, die Entscheidung und die Meldung selbst in der Akte archiviert.
Der PEP-Status fließt in die Risikobewertung des Kunden ein. Dazu gehören die Bedeutung von Vermögen und Mitteln, der Einfluss der jeweiligen Funktion und die betreffende Jurisdiktion. Zusätzliche Prüfungen und verstärkte Überwachung richten sich nach den geltenden Vorschriften und dem bewerteten Risiko. Der Status allein begründet weder einen Verdacht noch automatisch eine Meldepflicht. Die US-amerikanische Customer Due Diligence Rule erfasst Kundenidentifizierung, Feststellung der wirtschaftlich Berechtigten, Risikoprofilierung und laufende Überwachung. Die gemeinsame Erklärung von 2020 bestätigt, dass diese CDD-Regel keine eigenständige Pflicht zum PEP-Screening schafft: Maßgeblich für eine Meldung sind verdächtige Aktivitäten, nicht das Etikett auf der Akte.
So hält die Kette einer Prüfung stand
Bei Prüfungen scheitert es häufig an den Nachweisen. Screenings wurden durchgeführt und Entscheidungen getroffen, doch Monate später kann niemand mehr die Gründe rekonstruieren. Abhilfe schaffen Werkzeuge, die Begründung und Ergebnis zusammenhalten: Scores mit Erläuterungen, Protokolle mit Zeitabläufen und Exporte, aus denen sich eine Akte erstellen lässt, ohne sie eine Woche lang manuell zusammenzutragen.
Für die adressbezogene Analyse setzt Phalcon Compliance genau dort an. Die Lösung prüft Adressen und Transaktionen, nicht Personen. Personenbezogene Beurteilungen bleiben deshalb Aufgabe Ihres Teams. In kostenpflichtigen Tarifen liefern die exportierten STR- und SAR-Entwürfe Ihrem Team eine Arbeitsgrundlage, die ein Mensch prüft, bearbeitet und über Ihren eigenen Prozess einreicht. Audit Logs halten den zeitlichen Ablauf der Screening-Ereignisse fest; die ergänzenden Notizen Ihres Teams stehen direkt daneben.
Das umfassendere AML-Thema über PEPs hinaus behandelt der eigene AML-Hub. Sämtliche Leitfäden dieser PEP-Reihe finden Sie im PEP-Compliance-Hub.