
Respuesta breve
Las obligaciones PEP no son un reglamento independiente. Atraviesan cinco puntos de tu programa AML: diligencia debida del cliente, calificación de riesgo, monitoreo continuo, informes de actividad sospechosa y conservación de registros. Su origen es la Recomendación 12 del FATF, y cribado AML de PEP es la expresión habitual para el paso de cribado. Las empresas de criptomonedas asumen las mismas obligaciones que cualquier negocio sujeto a estas normas. El hub de cumplimiento PEP reúne las guías relacionadas.
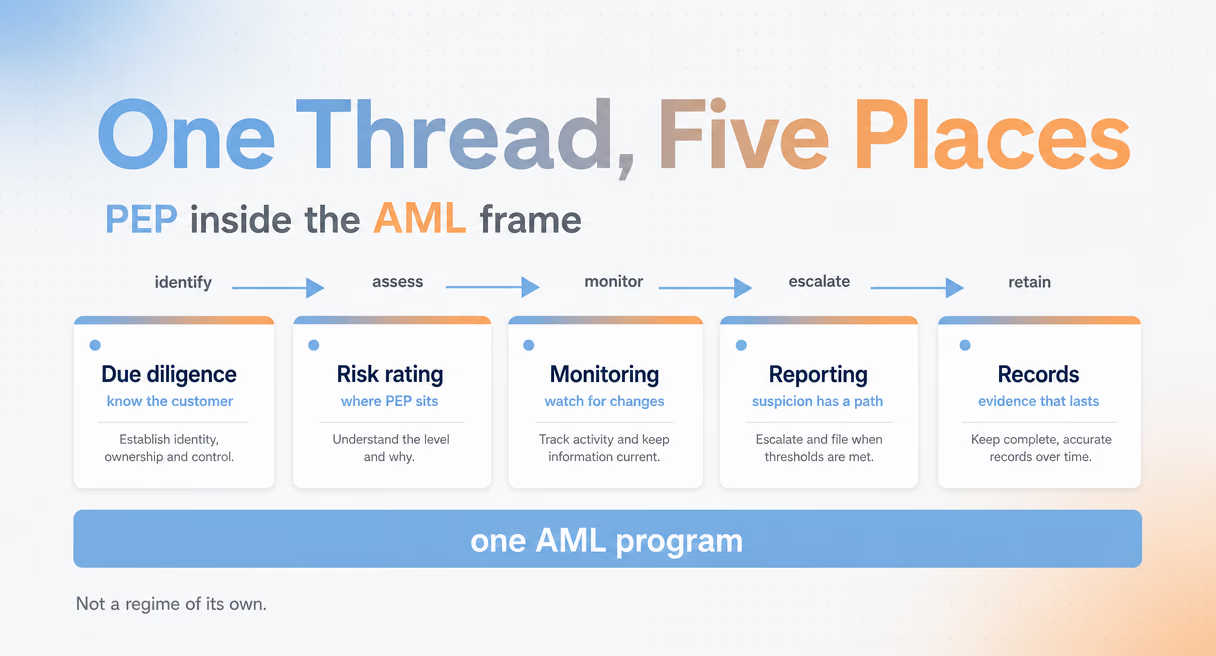
Los cinco puntos en los que aparecen las PEP en AML
Todos los programas AML tienen los mismos cinco puntos de apoyo, y las obligaciones PEP afectan a todos. La incorporación identifica el estado, la calificación de riesgo lo valora, el monitoreo observa sus cambios, los informes elevan las sospechas y los registros mantienen unida la cadena. Si falta un punto, el programa tiene una brecha que un examinador detectará desde fuera.
Primero, la diligencia debida del cliente. Al iniciar una relación, el trabajo de CDD establece quién es el cliente y qué riesgo presenta, y el estado PEP es una de las preguntas que la CDD debe responder. Si se omite aquí, todas las etapas posteriores heredan la brecha, porque toda la cadena depende de lo establecido durante la incorporación. Segundo, la calificación de riesgo. El estado influye en la puntuación de riesgo del cliente, que a su vez determina cuánta atención recibirá la relación durante toda su vida: una calificación que ignora la exposición política valora mal el expediente desde el primer día. Tercero, el monitoreo continuo, donde aparecen los cambios de estado: el cliente que no presentaba riesgos al incorporarse y después entra en la vida pública pertenece ahora a otro expediente. La frecuencia y los tipos de eventos se explican en la guía de monitoreo de PEP.
Cuarto, los informes. Cuando el monitoreo descubre conductas que parecen sospechosas, el camino pasa por la elevación interna hasta un informe de actividad sospechosa, y el contexto PEP determina tanto la elevación como el informe. Quinto, los registros. Cada paso anterior debe dejar pruebas que sobrevivan hasta el día de la inspección. Por eso los registros son un punto de apoyo, no una ocurrencia tardía: el expediente es el único artefacto que sigue existiendo cuando llegan los examinadores. La guía del FATF sobre PEP (Recomendaciones 12 y 22) es el texto de origen de esta estructura, y el resto de esta página la recorre en orden.
El orden de los cinco puntos también es el orden en el que se construyen. Un equipo que arma un programa AML desde cero y trata de añadir la gestión PEP a un sistema ya terminado suele acabar rehaciendo la incorporación, porque la pregunta sobre el estado cambia lo que debe recopilarse. Diseñar juntos los cinco puntos, incorporando la dimensión PEP en cada uno, cuesta menos que adaptarlos después.
Cada uno de esos cinco puntos tiene una guía, y el hub de cumplimiento PEP los reúne en un mismo lugar.
Lo que realmente exige el FATF
La Recomendación 12 establece las medidas: sistemas de riesgo para determinar si un cliente es PEP, aprobación de la alta dirección para la relación, comprobaciones del origen del patrimonio y de los fondos, y monitoreo continuo reforzado. La Recomendación 22 extiende el mismo enfoque a otros negocios sujetos a estas normas. El estándar se basa en el riesgo, no en una solución única, y alcanza a los negocios de activos virtuales.
Las medidas son concretas: las instituciones deben tener sistemas de gestión de riesgo que determinen si un cliente o beneficiario efectivo es una persona políticamente expuesta. A las relaciones con PEP extranjeras se les aplica un conjunto específico de medidas reforzadas, explicado íntegramente en la guía de requisitos de esta familia. La Recomendación 22 extiende expectativas comparables a las «actividades y profesiones no financieras designadas», por lo que la obligación llega mucho más allá de los bancos.
Dos cuestiones de encuadre importan al diseñar el programa. El enfoque se basa en el riesgo: no todas las relaciones PEP reciben un tratamiento idéntico, y se espera que las instituciones adapten las medidas a la exposición en lugar de aplicar una regla universal. Además, las obligaciones afectan a los proveedores de servicios de activos virtuales: los estándares del FATF para el sector incorporan a los VASP a las mismas expectativas AML, que el hub de cumplimiento VASP explica desde la perspectiva de las licencias.
Del cribado al SAR: la cadena de informes
La cadena es screening, nivel, escalado, comunicación y archivo. La sospecha se juzga por la actividad y contexto, no solo por el estado PEP. Una relación PEP con actividad normal mantiene el monitoreo exigido por la ley local y el riesgo; la actividad inusual se revisa y escala según corresponda. Toda decisión necesita fecha y motivo.
La cadena comienza cuando el cribado o el monitoreo produce algo que no encaja: transacciones incompatibles con el perfil del cliente, fondos cuyo origen resulta difícil de explicar o actividad que recuerda patrones conocidos de blanqueo. Un analista eleva el asunto internamente, el responsable de prevención del blanqueo lo evalúa y, si se mantiene la sospecha, se envía un informe de actividad sospechosa o de transacción sospechosa a la unidad de inteligencia financiera. Después se archiva el expediente: la alerta, el análisis, la decisión y el propio informe.
El estado PEP informa la evaluación del riesgo del cliente, incluida la relevancia del patrimonio, fondos, influencia del cargo y jurisdicción. Las comprobaciones adicionales y el monitoreo reforzado siguen las reglas aplicables y el riesgo evaluado; el estado por sí solo no demuestra sospecha ni fija automáticamente un umbral de comunicación. La regla estadounidense de diligencia debida cubre identificación, titularidad efectiva, perfil de riesgo y monitoreo. La declaración conjunta de 2020 confirma que la regla CDD no crea una exigencia independiente de screening PEP: se informa según la actividad sospechosa, no la etiqueta del expediente.
Hacer que la cadena sobreviva a una auditoría
Las auditorías fallan en la capa de pruebas. Se realizaron cribados y se tomaron decisiones, pero meses después nadie puede reconstruir el motivo. La solución son herramientas que mantengan el razonamiento unido al resultado: puntuaciones con explicaciones, registros con cronologías y exportaciones que armen el expediente sin una semana de recopilación manual.
En el lado de las direcciones, esa es la capa que aborda Phalcon Compliance. Criba direcciones y transacciones, no personas, de modo que los juicios sobre personas quedan en manos de tu equipo. En los planes de pago, los borradores STR y SAR que exporta proporcionan un documento inicial que una persona revisa, edita y presenta mediante tu propio proceso. Los registros de auditoría conservan la cronología de los eventos de cribado, y las notas que añade tu equipo se guardan junto a ellos.
El panorama AML más amplio, más allá de la parte PEP, tiene su propio hub AML. Todas las guías de esta familia están recogidas en el hub de cumplimiento PEP.