
簡要回答
PEP 義務不是一套獨立的規則。它貫穿反洗錢體系的五個環節:客戶盡職調查、風險評級、持續監控、可疑活動報告和記錄儲存。FATF 第 12 項建議是其來源,而“反洗錢 PEP 篩查”是篩查環節的常用表述。數字貨幣企業承擔的義務與任何適用企業相同。相關指南匯集在PEP 合規專題。
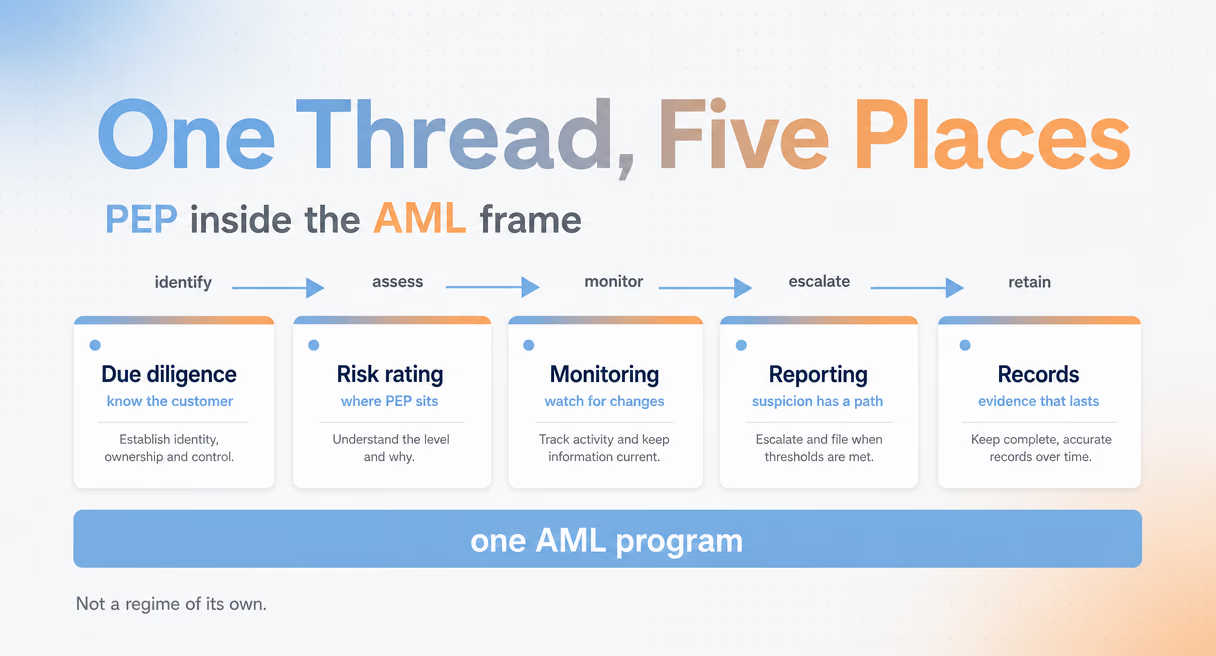
PEP 出現在反洗錢體系中的五個環節
每個反洗錢體系都有相同的五個承重節點,PEP 義務涉及全部節點。客戶准入識別身份,風險評級衡量風險,監控觀察變化,報告升級處理可疑情況,記錄則把整條鏈連線起來。遺漏一個節點,體系就會留下檢查人員從外部發現的缺口。
首先是客戶盡職調查。建立業務關係時,CDD 工作要確定客戶是誰、承擔什麼風險,PEP 身份正是 CDD 必須回答的問題之一。在這裡跳過它,後續每個階段都會繼承這個缺口,因為整條鏈都依賴准入時確定的資訊。其次是風險評級。PEP 身份會影響客戶的風險評分,而評分又決定業務關係整個存續期間應受到多少關注:忽視政治公眾人物風險的評級,從第一天起就錯誤衡量了檔案。第三是持續監控,它負責發現身份變化:准入時沒有相關風險的客戶,此後進入公共領域,就應被放入另一類檔案。頻率和事件類型在PEP 監控指南中有說明。
第四是報告。監控發現看似可疑的行為時,流程通過內部升級處理走向可疑活動報告,而 PEP 背景會影響升級處理和報告本身。第五是記錄。上述每一步都必須留下能夠儲存到檢查日的證據。因此,記錄是承重節點,而不是事後補充:檢查人員到來時,檔案是唯一仍然存在的工作成果。FATF 關於 PEP 的指引(第 12 和 22 項建議)是這套體系的原始依據,本頁其餘內容將依次介紹這些環節。
這五個節點的順序也是建設順序。從零建立反洗錢體系的團隊,如果試圖把 PEP 處理附加到已完成的系統上,通常仍需返工客戶准入,因為身份問題會改變准入需要收集的資訊。把五個節點一起設計,並將 PEP 維度貫穿其中,比後期改造成本更低。
這五個環節各有一篇指南,PEP 合規專題將它們集中在一起。
FATF 實際要求什麼
第 12 項建議規定了措施:確定客戶是否屬於 PEP 的風險管理系統、建立業務關係的高階管理層批准、財富來源和資金來源核查,以及強化持續監控。第 22 項建議將相同思路延伸至其他適用企業。標準以風險為基礎,而不是一刀切,也適用於虛擬資產企業。
這些措施很具體:機構必須具備能夠確定客戶或受益所有人是否為政治公眾人物的風險管理系統。一套特定的強化措施適用於外國 PEP 業務關係,本專題的要求指南會完整介紹。第 22 項建議將類似要求延伸至“特定非金融企業和職業”,因此這項義務遠遠不止涉及銀行。
體系設計需要注意兩個框架性要點。第一,方法以風險為基礎:並非所有 PEP 業務關係都接受完全相同的處理,機構應根據風險敞口設定措施,而不是應用統一規則。第二,這些義務適用於虛擬資產服務提供商:FATF 對虛擬資產領域的標準將 VASP 納入相同的反洗錢要求,VASP 合規專題從許可層面介紹這一點。
從篩查到 SAR:報告鏈條
鏈條是篩查、分級、升級、報送、歸檔。可疑性依據活動和背景判斷,而不是僅看 PEP 身份。正常活動的 PEP 關係繼續接受當地法律和風險要求的監控;異常活動按情況審查並升級。每個決定都需要時間戳和理由。
鏈條從篩查或監控發現不合邏輯的情況開始:與客戶畫像不符的交易、來源難以解釋的資金,或類似已知洗錢模式的活動。分析人員進行內部升級處理,洗錢報告官評估;如果懷疑成立,就向金融情報機構提交可疑活動報告或可疑交易報告。隨後歸檔:警報、分析、決策和報告本身都儲存在檔案中。
PEP 身份影響客戶風險評估,包括財富、資金、職務影響力和司法轄區的相關性。額外核查與強化監控按照適用規則及評估風險實施;身份本身不構成可疑性,也不自動改變報送門檻。美國客戶盡職調查規則涵蓋客戶識別、受益所有權、風險畫像及持續監控。2020 年聯合聲明確認 CDD 規則不設定獨立的 PEP 篩查要求:報告依據可疑活動,而不是檔案標籤。
讓鏈條經得起審計
審計通常在證據層面出現問題。篩查執行了,決策作出了,但幾個月後沒有人能還原原因。解決辦法是使用讓推理與結果保持關聯的工具:帶有解釋的評分、帶有時間線的日誌,以及無需一週手工整理就能彙集檔案的匯出。
在地址側,Phalcon Compliance處理的正是這一層。它篩查地址和交易,而不是人員,因此人員側的判斷仍由你的團隊負責。在付費方案中,它匯出的 STR 和 SAR 草稿為團隊提供起始文件,由人員審核、編輯,並通過你自己的流程申報。審計日誌保留篩查事件的時間線,團隊新增的備註則與之並列儲存。