
Краткий ответ
Обязанности в отношении PEP не образуют отдельного свода правил. Они проходят через пять частей AML-программы: надлежащую проверку клиента, оценку риска, постоянный мониторинг, сообщения о подозрительной деятельности и хранение записей. Источник — Рекомендация 12 FATF; этап проверки обычно называют AML-скринингом PEP. Криптокомпании несут те же обязанности, что и любой охватываемый бизнес. Связанные руководства собраны в разделе комплаенса в отношении PEP.
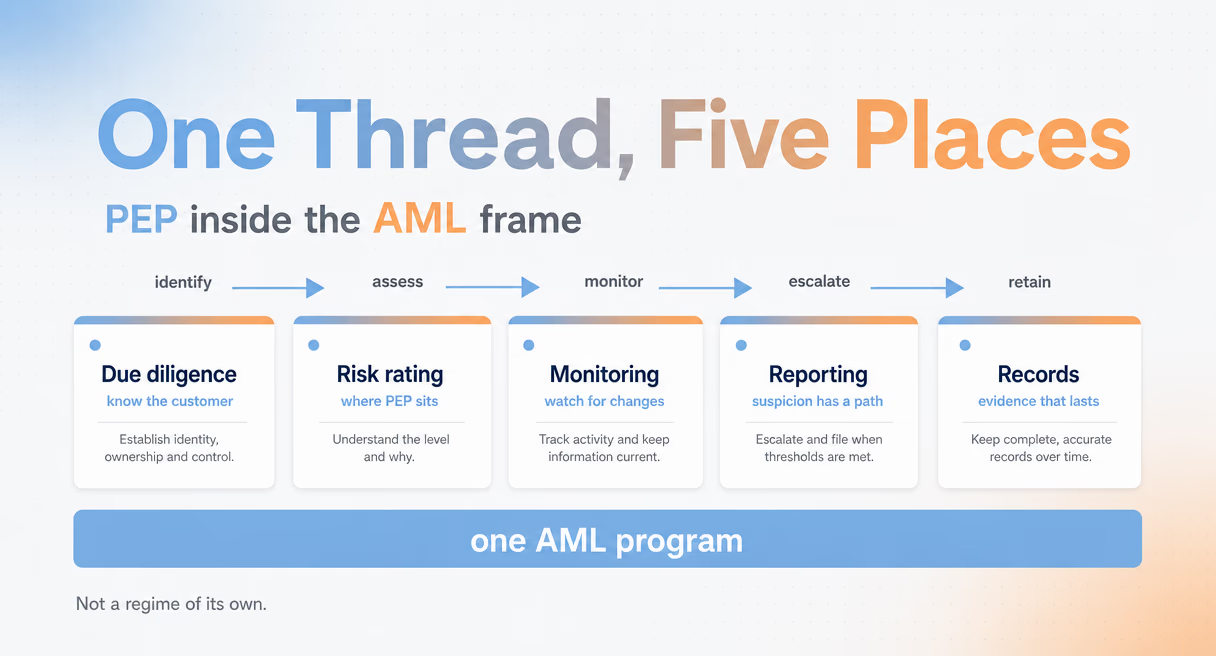
Пять точек пересечения PEP и AML
У каждой AML-программы пять опорных элементов, и обязанности по PEP затрагивают все. Подключение клиента выявляет статус, оценка риска учитывает его, мониторинг отслеживает изменения, отчётность передаёт подозрения дальше, а записи связывают всю цепочку. Пропустите один элемент — и в программе останется пробел, который обнаружит внешний инспектор.
Первый — надлежащая проверка клиента. В начале отношений CDD устанавливает личность и риск клиента; статус PEP — один из вопросов, на которые она должна ответить. Если пропустить его здесь, пробел перейдёт на все последующие этапы: вся цепочка опирается на результаты подключения. Второй — оценка риска. Статус влияет на оценку клиента, определяющую объём внимания на протяжении отношений. Оценка без учёта политической значимости неверно характеризует досье с первого дня. Третий — постоянный мониторинг, выявляющий изменения статуса: клиент, который при подключении не имел такого риска, но затем занял публичную должность, теперь требует иной обработки. Периодичность и виды событий описаны в руководстве по мониторингу PEP.
Четвёртый — сообщения. Если мониторинг выявляет подозрительное поведение, процесс ведёт через внутреннюю эскалацию к сообщению о подозрительной деятельности; контекст PEP влияет и на эскалацию, и на сообщение. Пятый — записи. Каждый предыдущий этап должен оставлять свидетельства, сохраняющиеся до инспекции. Поэтому записи — опорный элемент, а не дополнение: досье остаётся единственным материальным результатом к приходу проверяющих. Руководство FATF по PEP (Рекомендации 12 и 22) — исходный документ для этой системы; далее страница последовательно разбирает её элементы.
Порядок пяти элементов — одновременно порядок их создания. Команда, строящая AML-программу с нуля и пытающаяся добавить обработку PEP к готовой системе, обычно всё равно переделывает подключение: вопрос статуса меняет состав собираемых данных. Спроектировать пять элементов вместе, включив PEP в каждый, дешевле поздней доработки.
Каждому элементу посвящено руководство; раздел комплаенса в отношении PEP объединяет их.
Что на самом деле требует FATF
Рекомендация 12 перечисляет меры: системы выявления статуса PEP у клиента, одобрение отношений высшим руководством, проверка источников благосостояния и средств, усиленный постоянный мониторинг. Рекомендация 22 распространяет тот же подход на другие охватываемые виды бизнеса. Стандарт риск-ориентирован, а не одинаков для всех, и распространяется на деятельность с виртуальными активами.
Меры конкретны: организации должны иметь системы управления рисками, определяющие, является ли клиент или бенефициарный владелец политически значимым лицом. К отношениям с иностранными PEP применяется определённый набор усиленных мер, полностью разобранный в руководстве по требованиям. Рекомендация 22 распространяет сопоставимые ожидания на «установленные нефинансовые предприятия и профессии», выводя обязанности далеко за пределы банков.
Для проектирования программы важны два положения. Подход основан на риске: не все отношения с PEP обрабатываются одинаково; меры должны соответствовать риску, а не единому правилу для всех. И обязанности распространяются на поставщиков услуг виртуальных активов: стандарты FATF включают VASP в те же ожидания AML; раздел комплаенса VASP рассматривает это со стороны лицензирования.
От проверки до SAR: цепочка сообщения
Последовательность такова: проверить, определить уровень, передать на рассмотрение, подать сообщение, сохранить в архив. Подозрение оценивается по активности и контексту, а не только по статусу PEP. Отношения с PEP, действующим обычным образом, продолжают мониторить в соответствии с местным правом и риском; необычную активность изучают и при необходимости эскалируют. Каждому решению нужны время и обоснование.
Цепочка начинается, когда проверка или мониторинг выявляют несоответствие: транзакции не совпадают с профилем клиента, источник средств не удаётся объяснить либо активность напоминает известные схемы отмывания. Аналитик передаёт вопрос внутри организации, ответственный за сообщения об отмывании денег оценивает его, и при сохранении подозрения SAR или STR направляется в подразделение финансовой разведки. Затем архивируются уведомление, анализ, решение и само сообщение.
Статус PEP учитывается при оценке риска клиента, в том числе значимости благосостояния, средств, влияния должности и юрисдикции. Дополнительные проверки и усиленный мониторинг применяют по регулирующим нормам и оценённому риску; один статус не устанавливает подозрение или автоматический порог сообщения. Американское правило надлежащей проверки клиентов охватывает идентификацию, бенефициарное владение, профиль риска и постоянный мониторинг. Совместное заявление 2020 года подтверждает, что правило CDD не создаёт отдельного требования скрининга PEP: основание сообщения — подозрительная активность, а не метка в досье.
Как подготовить цепочку к аудиту
Аудит выявляет разрывы на уровне свидетельств. Проверки проведены, решения приняты, но спустя месяцы никто не может восстановить причины. Решение — инструменты, сохраняющие обоснование рядом с результатом: объяснимые оценки, журналы с хронологией и экспорт, собирающий досье без недели ручной работы.
На стороне адресов эту задачу решает Phalcon Compliance. Он проверяет адреса и транзакции, а не людей; суждения о личности остаются за вашей командой. На платных тарифах экспортируются черновики STR и SAR: сотрудник получает начальный документ, проверяет, редактирует и подаёт его через собственный процесс. Audit Logs сохраняет хронологию проверок, а добавленные командой заметки располагаются рядом.
Более широкая картина AML за пределами PEP представлена в разделе AML. Все материалы по PEP собраны в разделе комплаенса в отношении PEP.