

Security auf einen Blick 👀
DeFi-Sektor
- UwU Lend Hacks

Am 10. und 13. Juni erlitt UwU Lend Angriffe, die zu Verlusten von über 23 Mio. USD führten.
Die Grundursache des ersten Angriffs war eine anfällige Preisabhängigkeit. Der Lending-Pool bezog Preise aus 11 Quellen, darunter 5 aktuelle (AMM-)Preise von Curve, 5 Curve-Oracle-Preise (EMA) und einen Uniswap-Preis (TWAP), wobei letztendlich der Median verwendet wurde. Da aktuelle Preise innerhalb einer einzigen Transaktion manipuliert werden konnten, nutzte der Angreifer einen Flash-Loan, um die 5 aktuellen Preise drastisch zu verändern, sodass der abgerufene Preis dem Minimum oder Maximum der Oracle-Preise entsprach. Dies führte zu einem Verlust von etwa 20 Mio. USD.
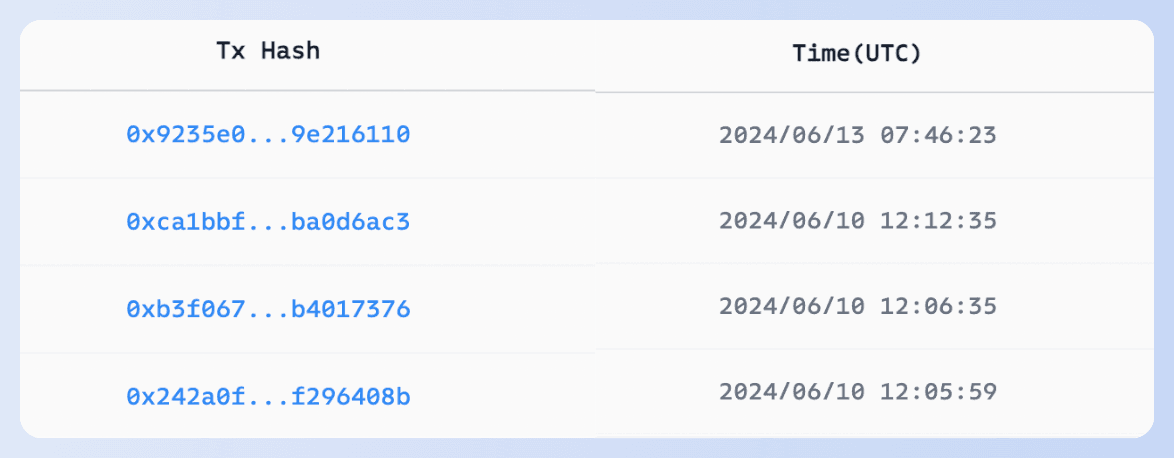
Am 13. Juni startete das UwU-Lend-Team das Protokoll neu und wurde erneut angegriffen. Der Angreifer fügte uSUSDe und WETH als Sicherheiten hinzu und lieh sich dann WETH basierend auf dem LTV. uSUSDe wurde nicht in die LTV-Berechnung einbezogen, jedoch in die Berechnung des Health Factor bei der Liquiditätsabhebung, wodurch der Angreifer mehr WETH abheben und Profit erzielen konnte.
Bemerkenswerterweise twitterte der White Hat makemake_kbo, dass er die Schwachstelle bereits vor einem Jahr gemeldet und das Projektteam kontaktiert hatte, jedoch ohne Antwort blieb, sodass er schließlich eine Warnung auf Twitter veröffentlichte.
- Velocore Hack

Grundursache: Eine fehlende Überprüfung von effectiveFee1e9 führte zu einem Underflow in der Funktion velocore__execute.
Nach dem Angriff stoppte Linea die Blockproduktion für 1 Stunde. Für L2-Projekte ist ein Notfallreaktionsmechanismus effektiver als das Anhalten der gesamten Chain. 👉 Erfahren Sie hier mehr über die weltweit erste Plattform zur Überwachung und Blockierung von Krypto-Hacks.
- Holograph Hack

Holograph gab bekannt, dass ein ehemaliger Auftragnehmer das Protokoll ausnutzte, um zusätzliche HLG zu prägen.
Viele vergangene Angriffe haben gezeigt, dass Projekte aus Bequemlichkeit oft Kompromisse bei der Verwaltung privater Schlüssel eingehen. Dadurch sind sie schwerwiegenden Risiken interner und externer Angriffe ausgesetzt, bei denen Admin-Berechtigungen oder private Schlüssel erlangt werden. Die Verwendung von Phalcon Security zur externen Überwachung ermöglicht eine Ein-Klick-Betriebsüberwachung, wodurch frühzeitige Erkennung und Verlustminimierung möglich werden.
Sonstiges
- DMM Exchange Hack
Anfang Juni gab DMM Exchange einen Sicherheitsvorfall bekannt, bei dem am 31. Mai (UTC) 4.502,9 BTC (über 300 Mio. USD) gestohlen wurden.
Ohne weitere Details von DMM bleibt die Ursache unbekannt. Allerdings teilten sich die Adresse des Hackers und die normale Adresse von DMM die gleichen ersten fünf und letzten zwei Zeichen, und die gestohlenen BTC stammten von einer Multisig-Adresse. Vermutungen deuten darauf hin, dass ein Off-Chain-Angriff die Überweisungsadresse ersetzte und Mitarbeiter dazu verleitete, die Transaktion zu signieren. Nutzen Sie MetaSleuth, um die Gelder hier zu verfolgen.
- Kraken
Am 19. Juni gab Nick Percoco, Chief Security Officer von Kraken, auf X bekannt, dass sie über ihr Bug-Bounty-Programm einen Bericht über eine „extrem kritische“ Schwachstelle von einem Sicherheitsunternehmen erhalten hatten. Der Bericht behauptete, eine Schwachstelle gefunden zu haben, die Kontoguthaben künstlich erhöhen könnte. Nachdem Kraken die Schwachstelle jedoch behoben hatte, entdeckten sie während der Verhandlungen mit dem Sicherheitsunternehmen verdächtiges Verhalten, bei dem es um 3 Millionen USD ging. Nick Percocos Beitrag: Beitrag ansehen
CertiK übernahm später auf X die Verantwortung für die Angelegenheit, gab weitere Informationen bekannt und erklärte ihr Vorgehen. Sie betonten, dass sie mehrtägige Tests bei Kraken durchgeführt und die Gelder bereits zurückgegeben hatten. Dieser Vorfall löste in der Community eine intensive Diskussion aus. CertiKs Beitrag: Beitrag ansehen Erfahren Sie hier mehr über die Grundursache und hier die Beispieltransaktion.
- CoinStats
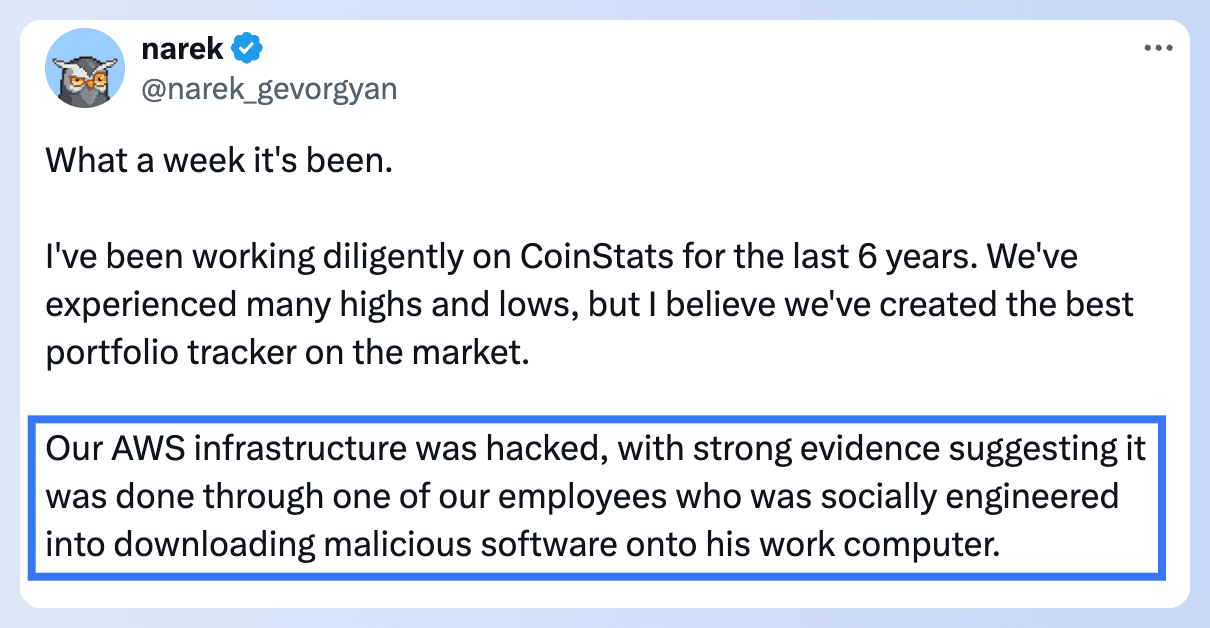
CoinStats erlitt bei einem Angriff einen Verlust von 2 Millionen USD. Ihr CEO erklärte, dass die Sicherheitsverletzung auf einen Social-Engineering-Angriff auf einen Mitarbeiter zurückzuführen sei, der ihre AWS-Infrastruktur kompromittierte. Klicken Sie hier, um mehr zu erfahren
Blogartikel
BlockSec hat die Serie „Solana Simplified“ zusammengestellt, die Artikel über grundlegende Solana-Konzepte, Anleitungen zum Schreiben von Solana-Smart-Contracts und Leitfäden zur Analyse von Solana-Transaktionen umfasst. Ziel ist es, den Lesern zu helfen, das Solana-Ökosystem zu verstehen und wesentliche Fähigkeiten für die Entwicklung von Projekten und die Durchführung von Transaktionen auf Solana zu erlernen.
01: Meistern Sie die Kernkonzepte von Solana in einem Beitrag
02: Schreiben Sie Ihren ersten Solana-Smart-Contract von Grund auf
03: Solana-Transaktionen in 5 Minuten verstehen
BlockSec X Solana Summit
Vom 20. bis 22. Juni war BlockSec stolz darauf, beim 2024 Solana Summit APAC in KL zu präsentieren. Wir freuen uns darauf, Sie alle in Zukunft bei weiteren globalen Veranstaltungen zu treffen!
Phalcon Explorer unterstützt jetzt Solana vollständig!
Phalcon Explorer führt neue Funktionen ein, um die Nutzer- und Entwicklererfahrung zu verbessern, darunter:
🚀 Klarere Kontobeziehungen & Token-Änderungen
🚀 MEV-Transaktionskennzeichnung & über 600 Mio. Adress-Labels
🚀 Präzise, übersichtliche Funktionsaufruf-Hierarchien mit erweiterbaren Ebenen
Erleben Sie Phalcon Explorer hier
Klicken Sie hier, um mehr zu erfahren


