自动化事件响应可以将一场波及整个协议的危机转化为可控的损失。在 Web3 安全领域,以小时计的响应与以秒计的响应之间的差别,可能决定一起事件是可控的,还是会造成数千万的损失。
在 DeFi 领域,没有项目能承诺永远绝对安全。因此,充分准备至关重要。但攻击一旦开始,仅有准备还不够。项目还需要能够立即响应,在损害扩大之前减少损失。
人工干预往往太慢。在 Nomad Bridge 事件中,项目团队用了三个多小时才作出响应。在 KyberSwap 遭攻击的事件中,团队在首次攻击发生近两小时后才开始暂停协议。这种时间差正是 Phalcon Security 至关重要的原因。除了检测攻击,Phalcon Security 还能在关键情况下自动触发预设的响应操作,包括暂停协议和抢先交易。这可以将响应时间从数小时缩短至一个区块的时间。
KyberSwap 事件回顾
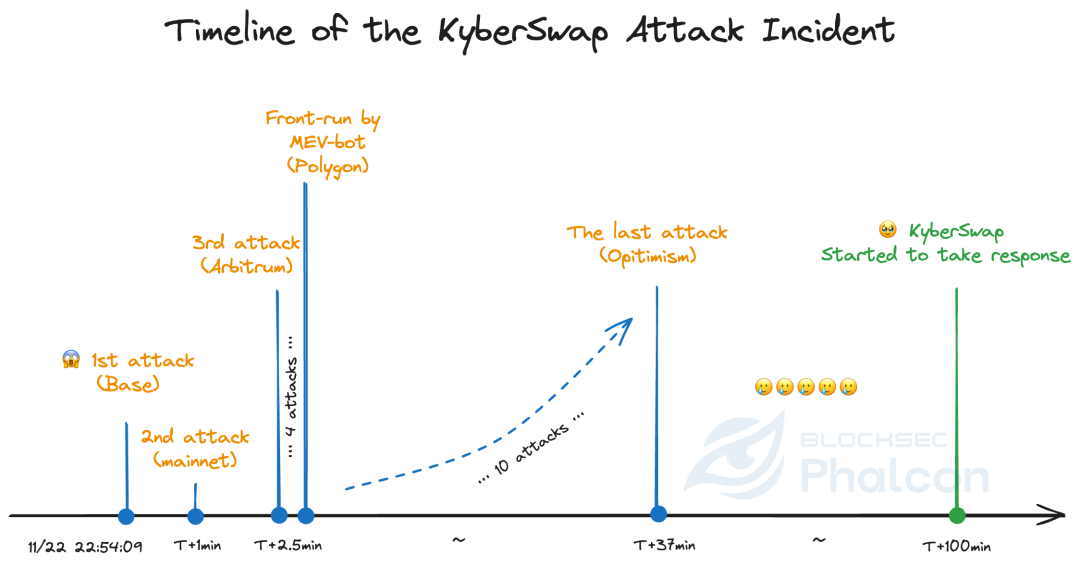
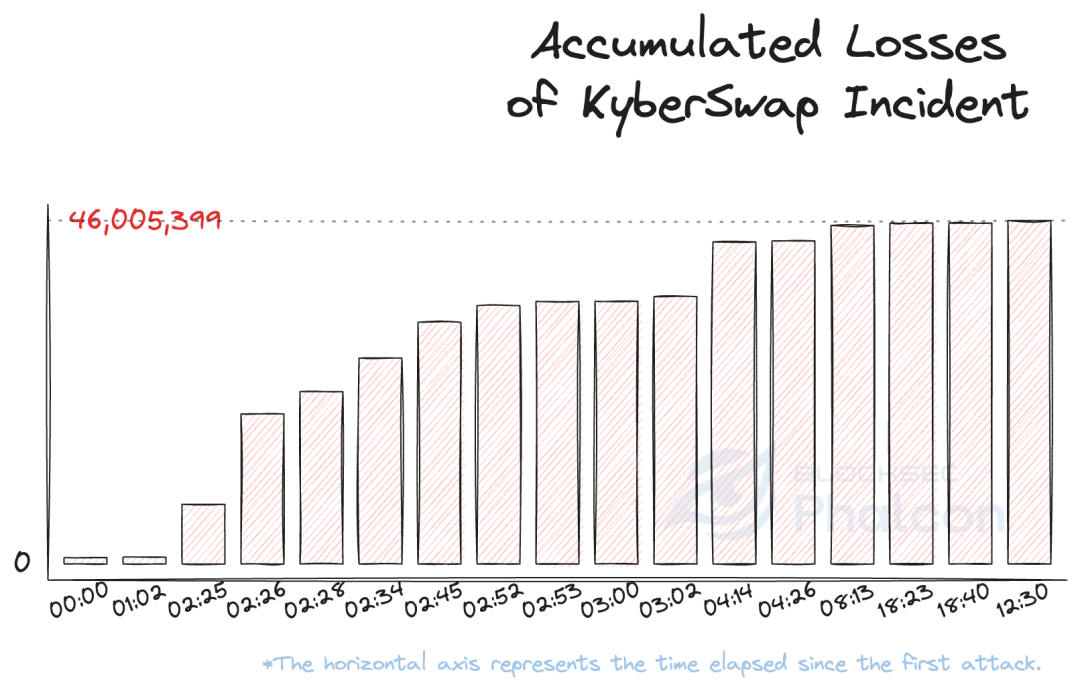
在 2023年11月22日 22:54:09 UTC,Phalcon 检测到针对 Base 上 KyberSwap 的首次攻击,造成 85.7025万 USD 的损失。
一分钟后,Phalcon 检测到以一笔私有交易在以太坊主网上实施的另一次攻击,造成 6.4896万 USD 的损失。
从 22:56:34 UTC 开始,攻击者在 Arbitrum、Optimism、Polygon 和 Avalanche 上发动了更多攻击。攻击者在 Polygon 和 Avalanche 上的部分交易被另一个 MEV 机器人抢先执行,该机器人获得了约 536万 USD 的利润。
到 23:30:39 UTC,攻击者已结束攻击。在约 37 分钟内,攻击者在六条链上发起了 17 笔攻击交易,造成约 4,600万 USD 的损失,这还不包括模仿者后续攻击造成的损失。
在 2023年11月23日 00:36:47 UTC,即首次攻击发生约 100 分钟后,协议团队开始暂停不同链上的协议。
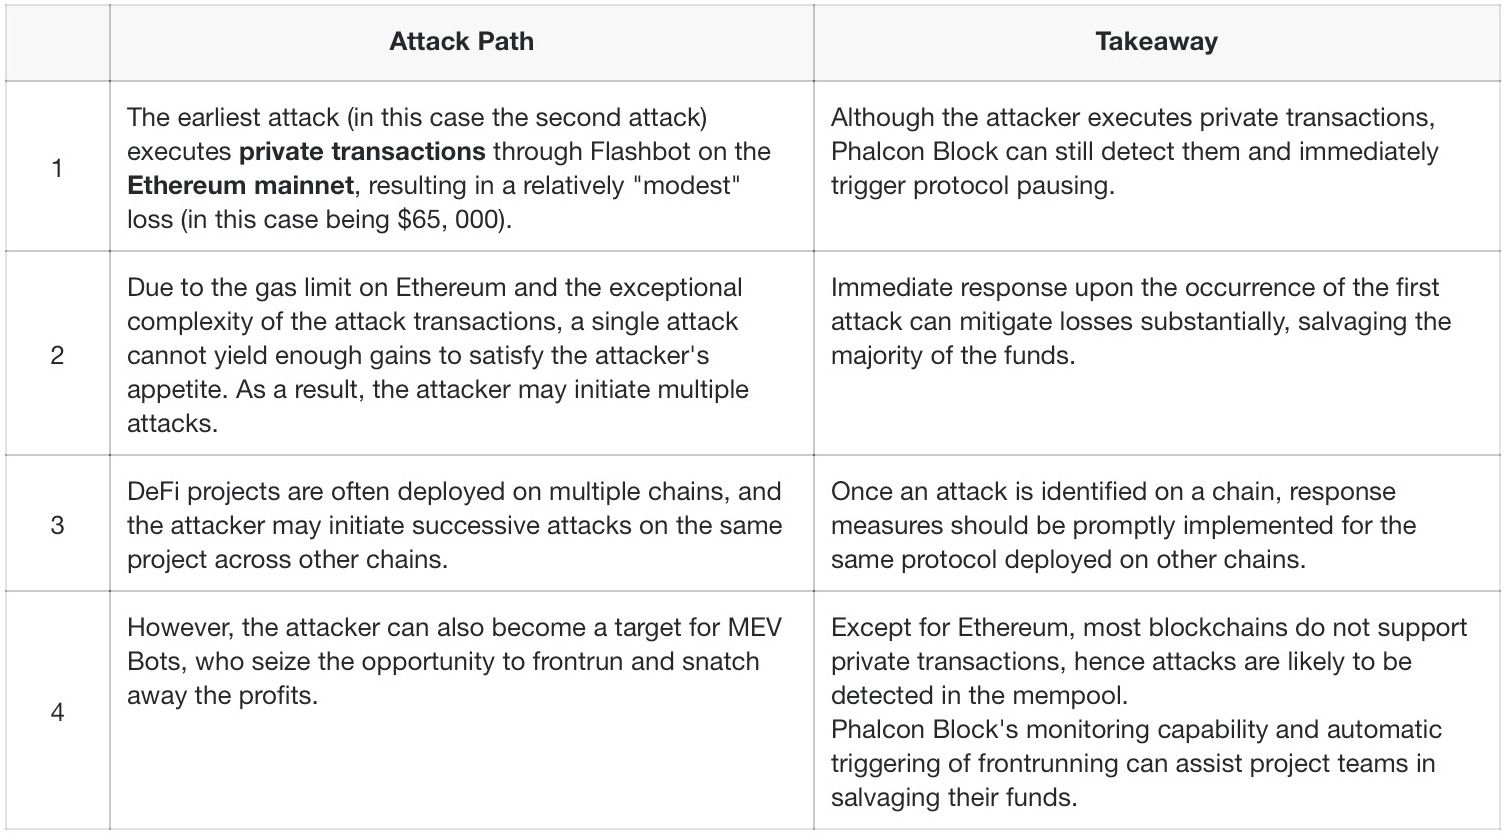
典型攻击路径:私有交易与多链攻击
KyberSwap 遭攻击的事件并非单一的孤立行动。攻击蔓延至多条链,涉及私有交易、公开交易和后续攻击。这一模式值得关注,因为它表明了当今攻击者在实践中的行为方式。他们很少在一次行动得手后就停手,也不会只针对一条链或只使用一种交易类型。
为什么自动化事件响应对 Web3 安全至关重要?
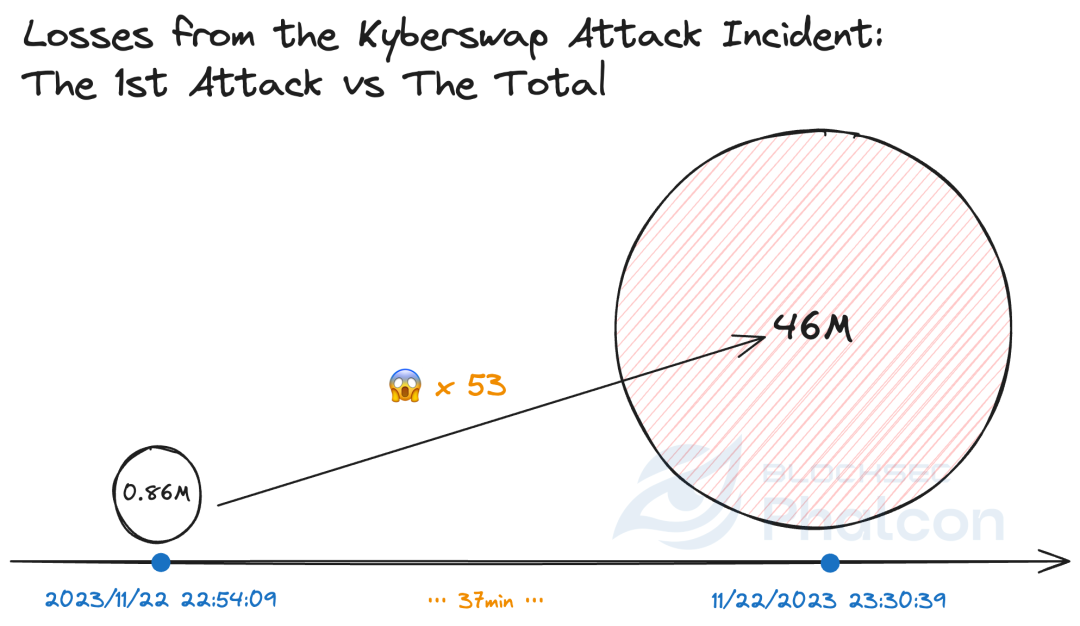
100min 对比 12s;4,600.0000万 USD 对比 86.0000万 USD
Phalcon 一旦检测到首次攻击,就可以自动触发协议暂停或其他预设的响应操作。它还可以同时暂停其他链上的同一协议。在 KyberSwap 事件中,这本可以将损失控制在约 86.0000万 USD,即首次攻击造成的损失,而不是约 4,600万 USD。
Phalcon 同时支持单签名和多签名设置,这意味着即使在更复杂的治理环境中,事件响应操作仍可立即执行。
一次私有交易很少是攻击的终点
超过 90% 的攻击者不会在进行一笔私有交易后就停手,攻击也很少只发生在主网上。在 KyberSwap 事件的 17 笔攻击交易中,只有三笔是私有交易。第一笔私有交易造成的损失仅占总损失的 0.14%。三笔私有交易合计占 16%。仅第一笔非私有攻击就造成了总损失的 2%。
教训很明确:即使攻击者使用私有交易,只要及早检测到攻击并及时触发响应操作,项目仍能大幅减少损失。
攻击发生后,时间成为主要变量
由于 BlockSec 事先未与 KyberSwap 建立合作关系,其团队在检测到攻击后只能通过公开渠道联系 KyberSwap。即使威胁情报立即传达给协议团队,人工响应仍会太慢。
对于采用多签治理的项目,团队仍需核实攻击是否正在发生、评估风险、就应对措施达成一致,并为响应交易收集签名。这些都需要时间,而在攻击仍在进行时,每一分钟都至关重要。
在 KyberSwap 事件中,从首次攻击到开始响应,经过了超过 100 分钟。这种延迟正是自动化响应对区块链事件响应如此重要的原因。
通过使用 Phalcon Security,项目团队无需放弃多签名治理,就能集成自动化响应。当事件符合预设条件时,系统允许立即执行预先定义的操作。
项目团队如何应对安全威胁?
项目团队通常有两条路径。
第一条是自行构建一切。这意味着建立监控系统,而不是依赖社交媒体上的告警;制定风险评估标准和事件响应计划;组建专门的响应团队;并维持 24/7 的运营值守。理论上,这行得通。实践中,这需要投入大量资源,而且难以持续。
第二条是使用专为实时威胁检测和响应打造的平台。借助 Phalcon Security,项目团队可以获得精准的外部威胁监控、灵活的规则配置、智能风险分级,以及协议暂停和抢先交易等自动化快速响应机制。这样,无需从零开始组建全天候响应团队,也能提升协议安全性。
无需依赖持续的人工干预,你也可以让协议更加安全。
相关资源
- KyberSwap 事件:以极其精妙的计算巧妙利用舍入误差
- 又一场精度损失悲剧:KyberSwap 事件深度分析
- BlockSec 推出 Phalcon:全球首个面向 Web3 安全的加密货币攻击阻断系统