


自動化事件響應可以將一場影響整個協議的危機轉變為可控的損失。在 Web3 安全領域,反應時間是以小時計還是以秒計,往往決定了事件是可控的,還是會造成數千萬美元的損失。
在 DeFi 領域,沒有任何項目可以承諾永遠完美安全。這就是為何充分的準備至關重要。但當攻擊發生時,僅有準備是不夠的。項目方還需要具備立即響應並在損害擴散前止損的能力。
人工干預通常太慢。在 Nomad Bridge 事件中,項目團隊花費了超過三個小時才做出反應。在 KyberSwap 攻擊事件中,團隊在第一次攻擊發生近兩小時後才開始暫停協議。這段時間差正是 Phalcon Security 的價值所在。除了檢測攻擊外,Phalcon Security 還能在關鍵時刻自動觸發預設的響應動作,包括暫停協議和搶先交易(frontrunning)。這可以將響應時間從數小時縮短至單個區塊內。
KyberSwap 事件回顧
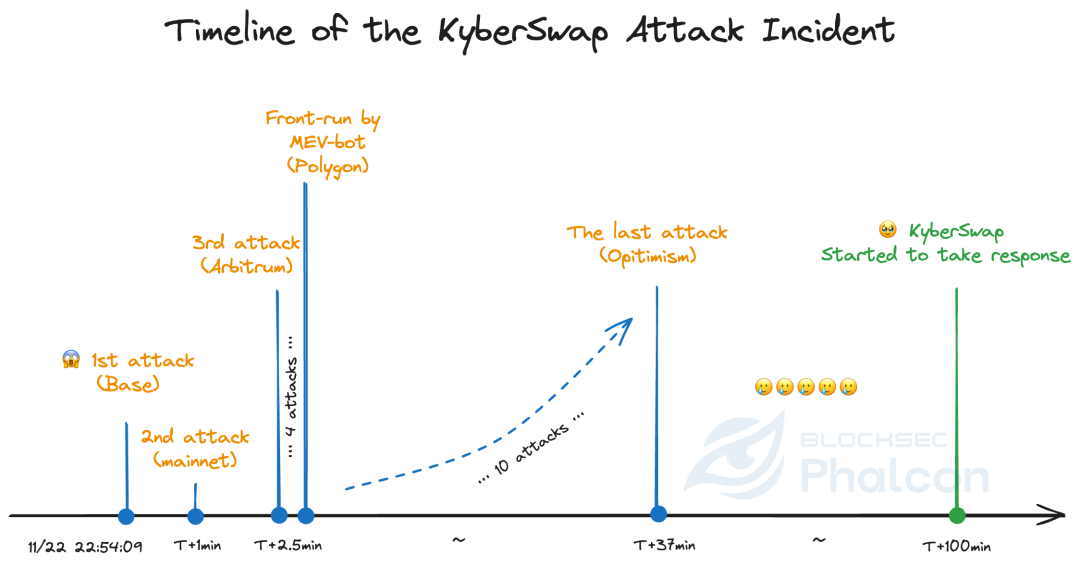
2023 年 11 月 22 日 22:54:09 UTC,Phalcon 檢測到了針對 Base 鏈上 KyberSwap 的第一次攻擊,造成 857,025 美元的損失。
一分鐘後,Phalcon 通過以太坊主網上的一筆私有交易檢測到了另一次攻擊,損失為 64,896 美元。
從 22:56:34 UTC 開始,攻擊者對 Arbitrum、Optimism、Polygon 和 Avalanche 發起了更多攻擊。攻擊者在 Polygon 和 Avalanche 上的一些交易被另一個 MEV 機器人搶先,該機器人獲利約 536 萬美元。
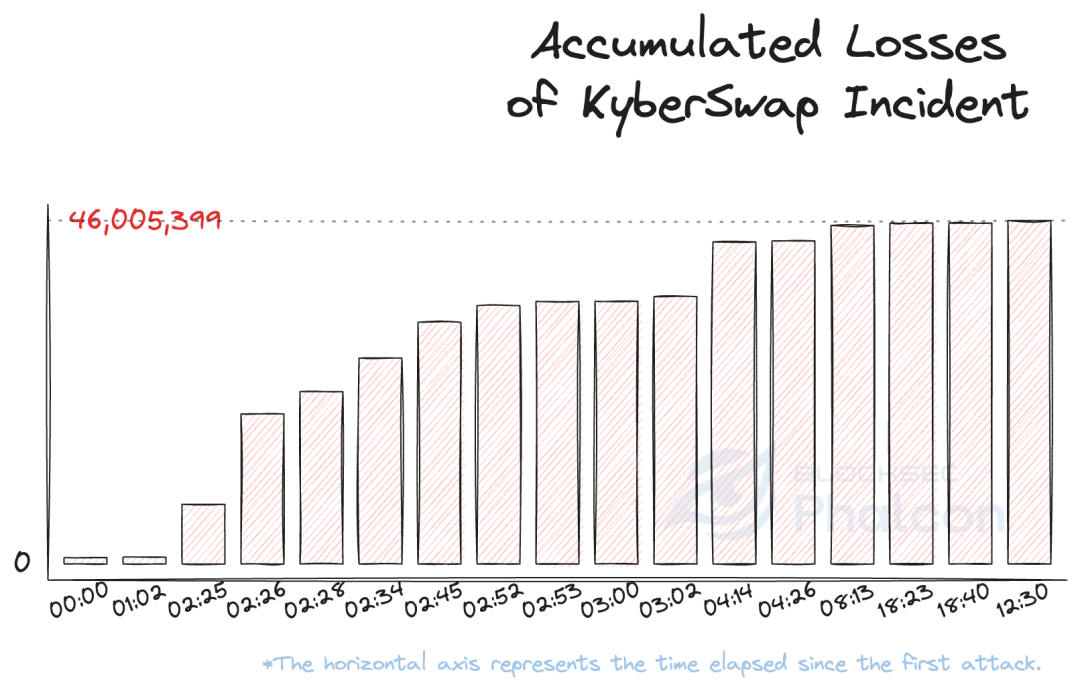
到 23:30:39 UTC,攻擊者停止了操作。在大約 37 分鐘內,攻擊者跨越六條鏈發起了 17 筆攻擊交易,造成約 4,600 萬美元的損失(不包括模仿者的二次攻擊)。
2023 年 11 月 23 日 00:36:47 UTC,即第一次攻擊發生約 100 分鐘後,協議團隊開始暫停不同鏈上的協議。
典型的攻擊路徑:私有交易與多鏈攻擊
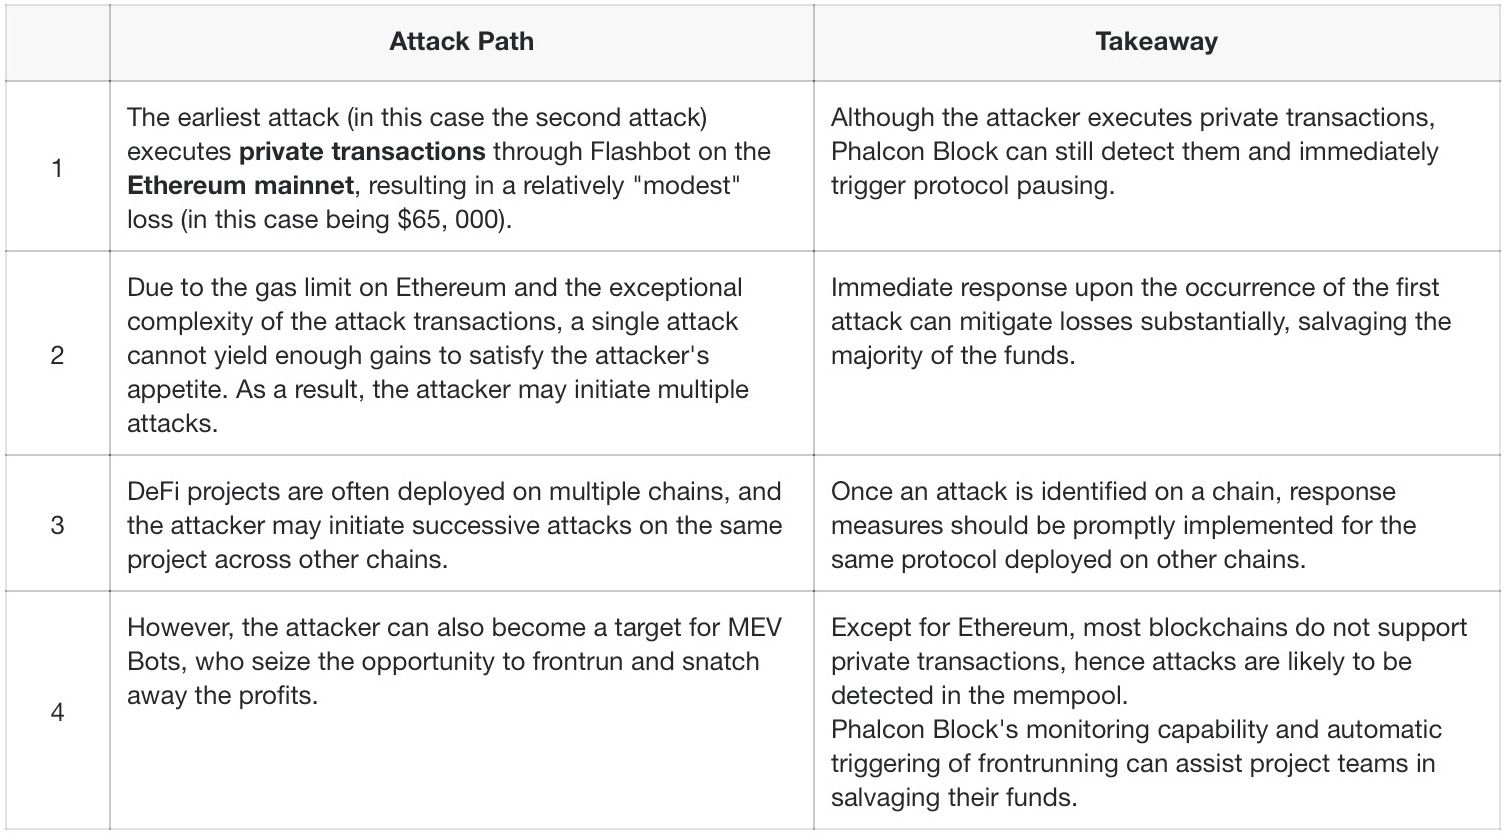
KyberSwap 攻擊並非單一孤立的操作。它橫跨多條鏈,且包含了私有交易、公共交易和後續攻擊。這種模式很重要,因為它展示了現代攻擊者在實戰中的行為方式。他們很少在一次成功後就收手,也不會局限於單一鏈或單一類型的交易。
為什麼自動化事件響應對 Web3 安全至關重要?
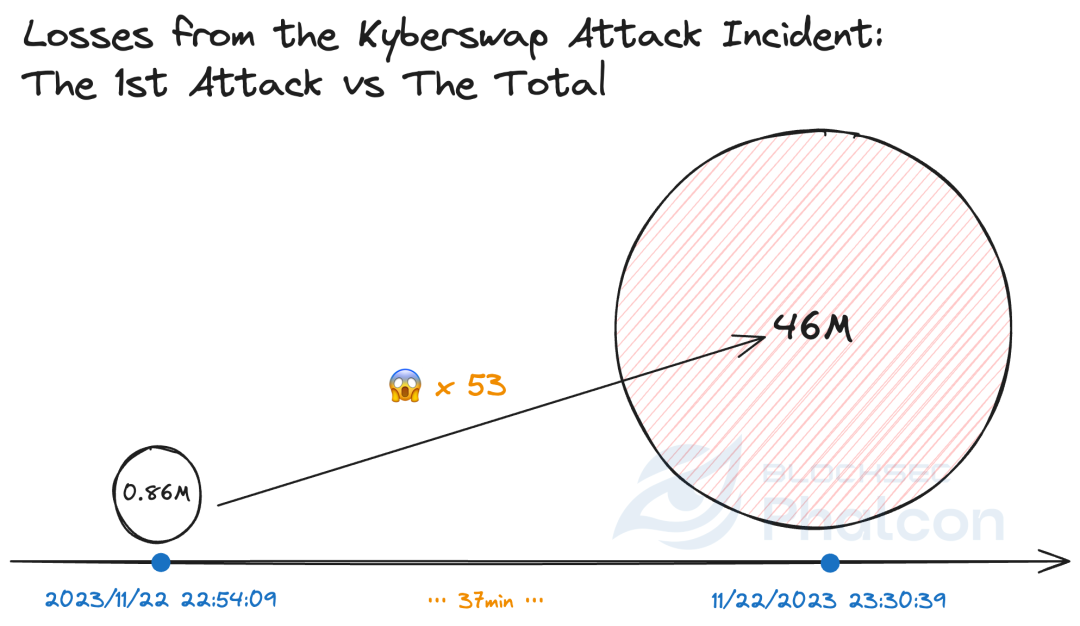
100 分鐘 vs 12 秒;4,600 萬美元 vs 86 萬美元
一旦 Phalcon 檢測到第一次攻擊,它就可以立即自動觸發協議暫停或其他預設的響應動作。它還可以同時暫停其他鏈上的相同協議。以 KyberSwap 為例,這本可以將損失減少到約 86 萬美元(即第一次攻擊造成的損失),而非約 4,600 萬美元。
Phalcon 同時支持單簽和多簽設置,這意味著即使在較為複雜的治理環境中,事件響應動作依然可以立即執行。
單筆私有交易絕非終點
超過 90% 的攻擊者不會在單筆私有交易後停止,且攻擊很少只發生在主網上。在 KyberSwap 事件中,17 筆攻擊交易中只有 3 筆是私有交易。第一筆私有交易僅佔總損失的 0.14%。所有三筆私有交易合計僅佔 16%。僅僅是第一筆非私有攻擊就造成了總損失的 2%。
教訓很明確:即使攻擊者使用了私有交易,只要能及早發現攻擊並及時觸發響應動作,項目方依然可以大幅降低損失。
當攻擊發生時,時間成為主要變數
由於 BlockSec 與 KyberSwap 之前並無合作,團隊在檢測到攻擊後只能通過公開渠道聯繫。即使威脅情報立即傳達給協議團隊,人工響應的速度依然太慢。
對於一個採用多簽治理的項目,團隊仍然需要確認攻擊正在發生、評估風險、針對對策達成一致,並收集響應交易所需的簽名。所有這些都需要時間,而在攻擊持續的過程中,每一分鐘都至關重要。
在 KyberSwap 的案例中,從第一次攻擊到開始響應之間經過了超過 100 分鐘。這段延遲正是為什麼自動化響應對於區塊鏈事件響應如此重要的原因。
通過使用 Phalcon Security,項目團隊可以在不放棄多簽治理的前提下整合自動化響應。該系統允許在事件符合預設條件時立即執行預定義的操作。
項目團隊應如何應對安全威脅?
項目團隊通常有兩條路可以選擇。
第一條路是完全自主構建。這意味著需要建立監控系統,而不是依賴社交媒體上的警報;需要定義風險評估標準和事件響應計劃;需要組建專門的響應團隊,並保持 24/7 的運維覆蓋。理論上這行得通,但在實踐中,這非常消耗資源且難以持續。
第二條路是使用一個專為實時威脅檢測與響應而構建的平台。通過 Phalcon Security,項目團隊可以獲得精準的外部威脅監控、靈活的規則配置、智能的風險分級,以及自動化的快速響應機制(如協議暫停和搶先交易)。這使得項目方無需從零開始組建全天候響應組織,也能提高協議的安全性。
您可以無需依賴持續的人工干預,即可讓您的協議更加安全。
相關資源
- KyberSwap 事件:以極其隱晦的計算精準利用捨入誤差的傑作
- 又一精度損失的悲劇:KyberSwap 事件深度分析
- BlockSec 發布 Phalcon:全球首個用於 Web3 安全的加密黑客攔截系統




