Bu makale serisi, OKX Web3 ve BlockSec tarafından birlikte hazırlanan "Güvenlik Özel Sayısı 05" adlı yayından alıntılanmış olup DeFi kullanıcılarının ve DeFi proje ekiplerinin karşılaştığı güvenlik endişelerini ele almaktadır.
S1 : DeFi'ye katılırken kullanıcılar nasıl izleme bilinci oluşturur?
OKX Web3 Cüzdan Güvenlik Ekibi : Balina kullanıcıları örnek olarak ele alalım; balina kavramı, esas olarak büyük ölçekli fonlara sahip bireysel yatırımcıları veya küçük yatırım kurumu ekiplerini ifade eder. Ancak bu kişilerin genellikle çok güçlü bir güvenlik ekibi yoktur ve güvenlik araçlarını kendi başlarına geliştirme kapasiteleri bulunmamaktadır. Bu nedenle, bugüne kadar balinalar gerçek anlamda yeterli risk bilincinden yoksun kalmıştır; aksi takdirde bu kadar büyük kayıplar yaşanmazdı.
Büyük kayıp riskine karşın, bazı balina kullanıcıları bilinçli olarak riskleri izlemek ve algılamak amacıyla kamuya açık çeşitli güvenlik araçlarına başvurmaya başlamıştır. Artık izleme ürünleri üzerinde çalışan birçok ekip bulunmakta, ancak doğru seçim kritik önem taşımaktadır. İşte dikkat edilmesi gereken birkaç temel nokta:
Birincisi, aracın kullanım maliyetidir. Pek çok araç çok güçlü olsa da programlama bilgisi gerektirmekte ve kullanımı ucuz değildir. Kullanıcıların sözleşmenin yapısını kavraması, hatta adresleri toplaması oldukça güçtür.
İkincisi, hassasiyettir. Hiç kimse gece uyurken art arda birkaç uyarı alıp bunların yanlış pozitif olduğunu öğrenmek istemez. Bu nedenle doğruluk da kritik bir öneme sahiptir.
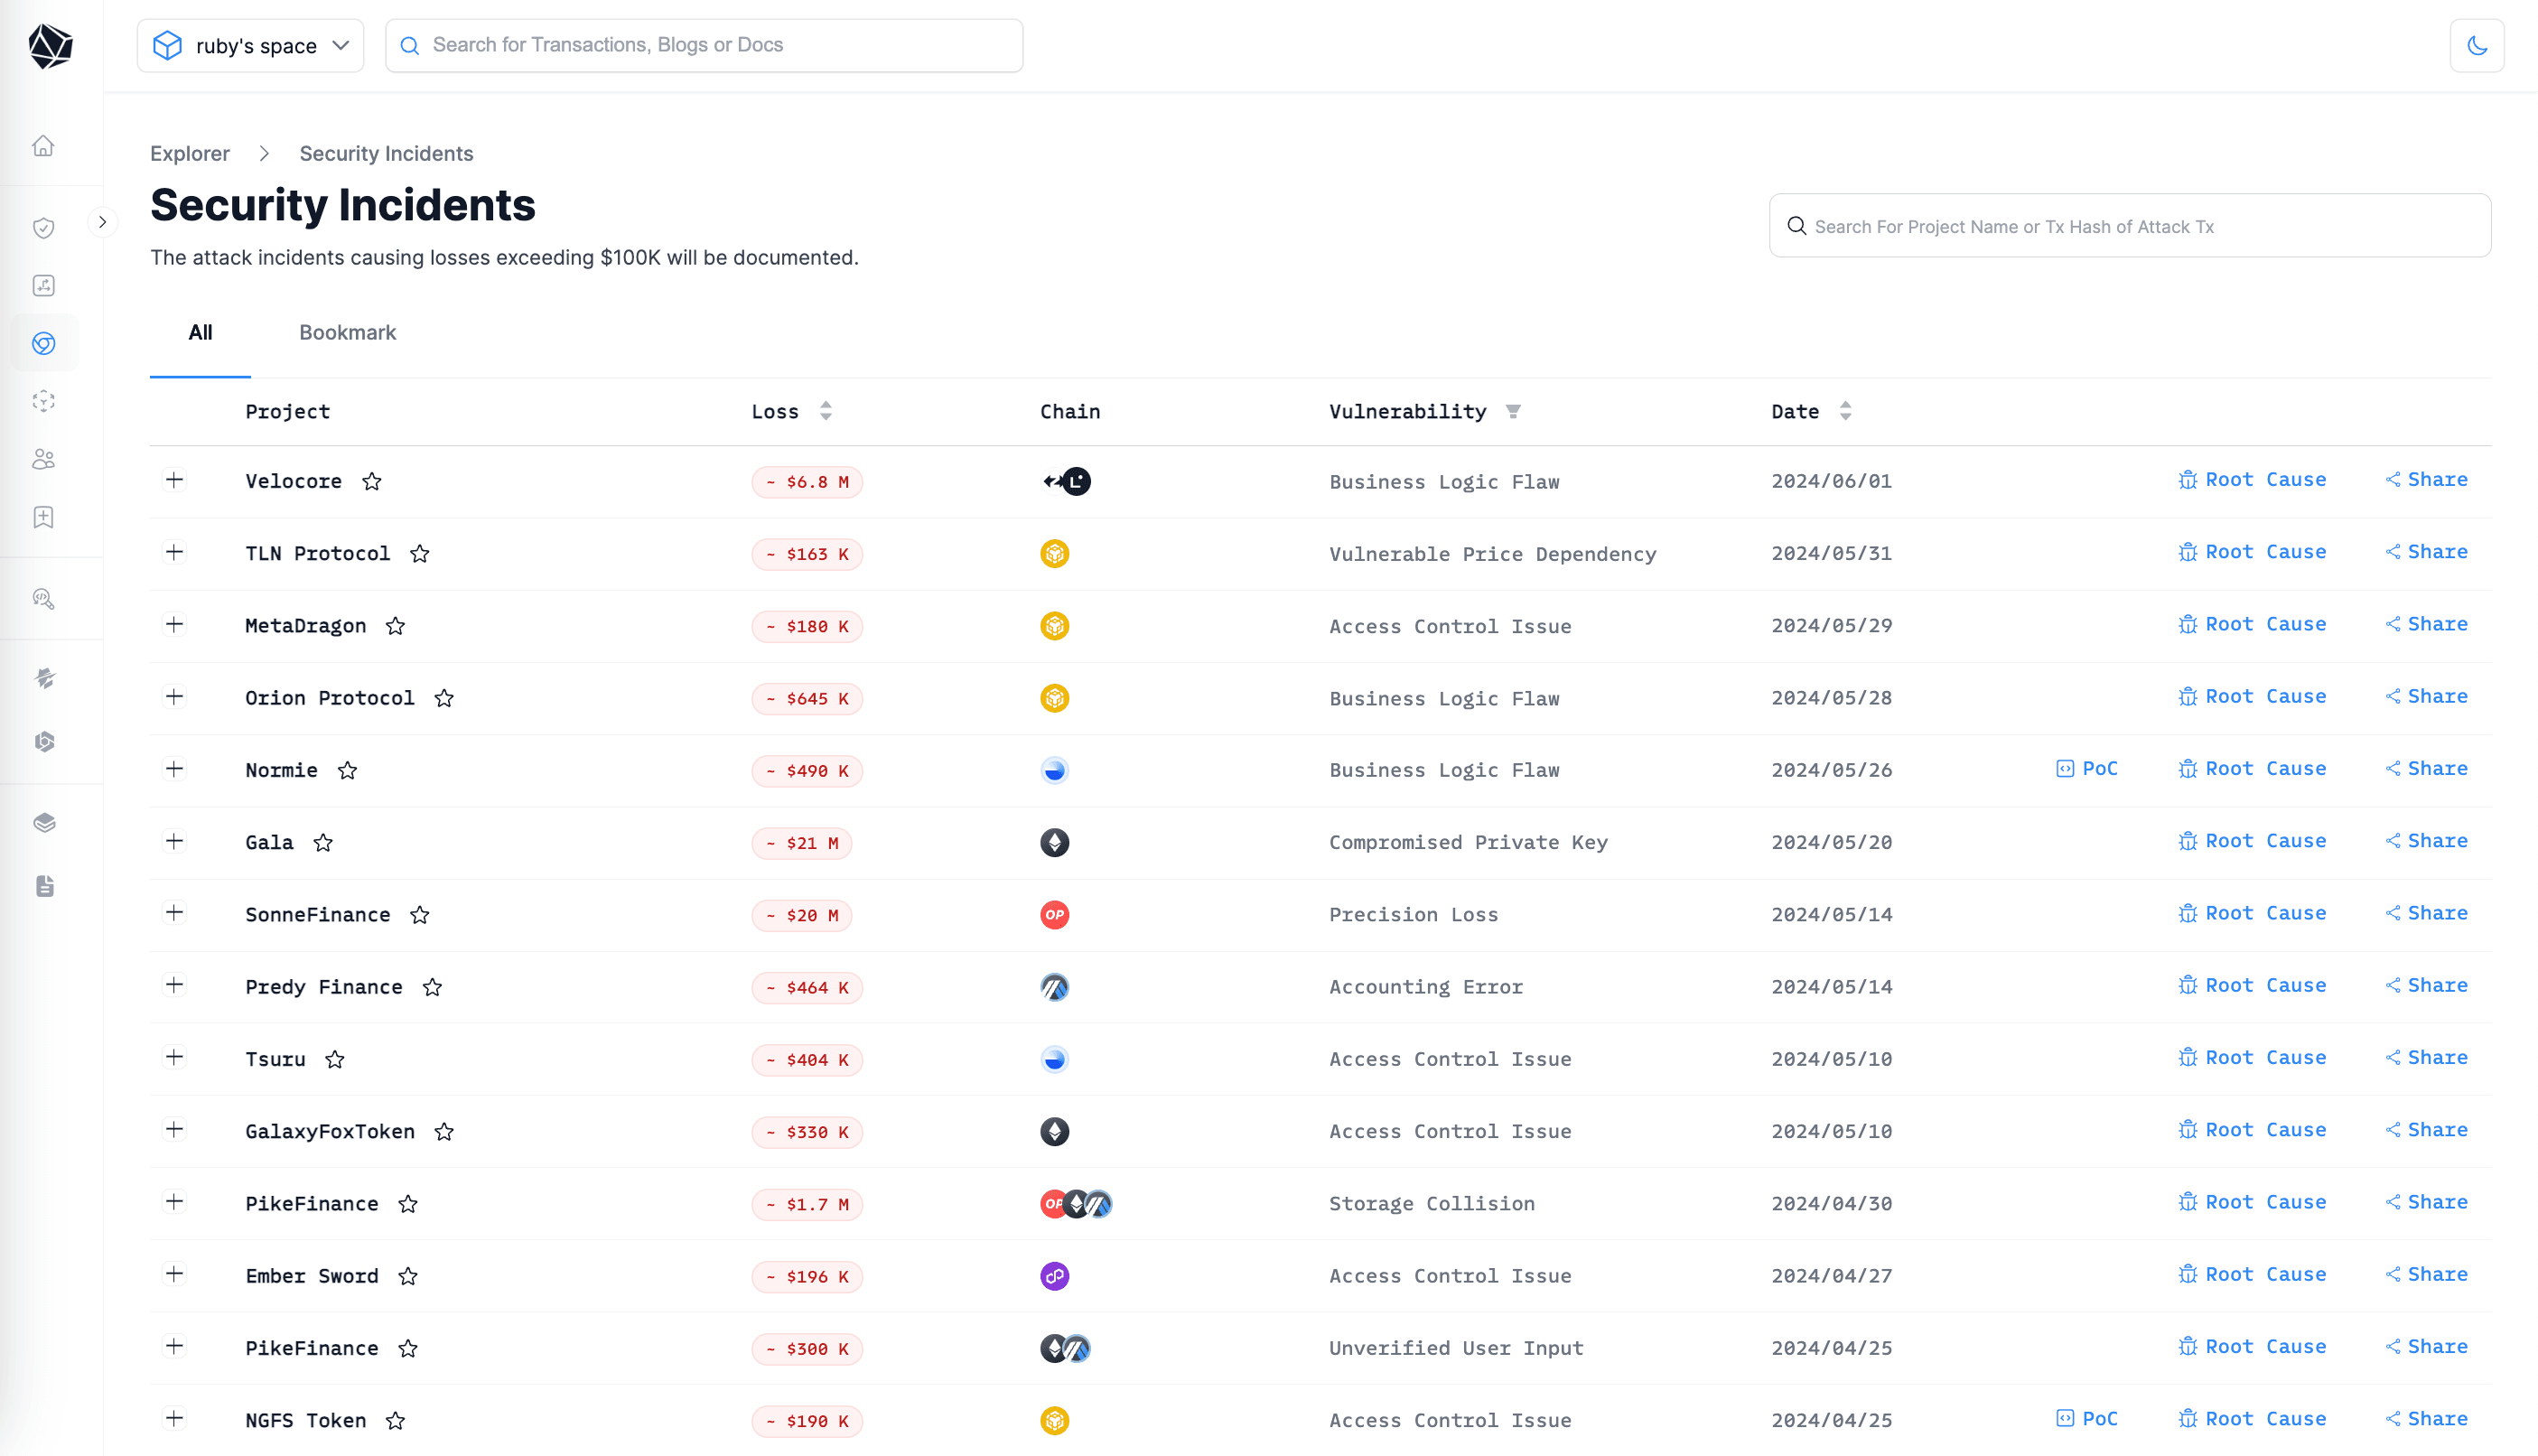
Son olarak güvenlik meselesi gelmektedir. Özellikle bu ölçekteki fonlarda, araç geliştirme sürecinin ve ilgili ekibin çeşitli güvenlik risklerini göz ardı edemeyiz. Son dönemde yaşanan Gala Game saldırısının güvensiz bir üçüncü taraf hizmet sağlayıcısının dahil edilmesinden kaynaklandığı ileri sürülmektedir. Bu nedenle, güvenilir bir ekip ve güvenilir ürünler vazgeçilmezdir.
Bugüne kadar birçok balina kullanıcısı da bize başvurdu ve biz de onlara profesyonel varlık yönetimi çözümleri önerdik. Bu sayede balina kullanıcıları, "madencilik, para çekme ve satış" gibi günlük fon yönetimini de göz önünde bulundurarak fonlarının güvenliğini sağlayabilmekte, riskleri algılayabilmekte ve hatta acil durumlarda fonları çekebilmektedir.
S2 : DeFi'ye katılmak ve güvenlik risklerini yönetmek için güvenlik ipuçları
BlockSec Güvenlik Ekibi : Büyük fon sahipleri için DeFi protokollerine katılırken öncelikli endişe, anaparanın güvenliğini sağlamaktır; yatırım ancak olası güvenlik risklerinin kapsamlı biçimde incelenmesinin ardından yapılmalıdır. Fonların güvenliğini sağlamak adına göz önünde bulundurulması gereken birkaç husus vardır:
Her şeyden önce, proje tarafının güvenliğe verdiği önemi ve bu alana yaptığı yatırımı çok yönlü olarak değerlendirmek gerekir. Projenin kapsamlı bir güvenlik denetiminden geçip geçmediği, proje tarafının güvenlik risklerini izleme ve otomatik olarak yanıt verme kapasitesine sahip olup olmadığı ve iyi işleyen bir topluluk yönetişim mekanizmasının var olup olmadığı bu değerlendirme kapsamına girer. Tüm bunlar, proje tarafının kullanıcı fonlarının güvenliğini öncelikli bir konuma koyup koymadığını ve kullanıcı fonlarının güvenliğine karşı son derece sorumlu bir tutum sergileyip sergilemediğini yansıtır.
İkinci olarak, büyük fon sahiplerinin kendi güvenlik izleme ve otomatik yanıt sistemlerini kurmaları gerekmektedir. Yatırım yapılan protokolde bir güvenlik olayı yaşanması durumunda büyük fon yatırımcıları, bütün umutlarını proje tarafına bağlamak yerine, olası kayıpları en aza indirmek amacıyla riskleri ilk anda algılayıp fonları çekebilmelidir. 2023 yılında Curve, KyberSwap ve Euler Finance gibi projelere yönelik yüksek profilli saldırılar incelendiğinde, büyük yatırımcıların çoğunun zamanında uyarı alamadığı ve kendi kendine yeterli güvenlik izleme ile acil para çekme sistemlerinden yoksun olduğu açıkça görülmektedir.
Bunların yanı sıra yatırımcıların, yatırım yapılan proje hedeflerinin güvenliğini sürekli takip edecek iyi güvenlik ortakları seçmeleri gerekmektedir. Proje tarafının kodunda yapılan güncellemeler, önemli parametre değişiklikleri vb. durumların zamanında fark edilmesi ve risklerin değerlendirilmesi şarttır. Bu tür görevlerin, profesyonel bir güvenlik ekibinin ve araçlarının katılımı olmadan yerine getirilmesi güçtür.
Son olarak, özel anahtarların güvenliğini korumak gerekmektedir. Sık işlem gerektiren hesaplar için, tek bir adres ve tek bir özel anahtarın kaybedilmesi durumundaki tek nokta riskini ortadan kaldırmak amacıyla çevrimiçi çoklu imza ile çevrimdışı özel anahtar güvenliği çözümlerini bir arada kullanmak en doğru yaklaşımdır.
Yatırım yapılan proje güvenlik riskiyle karşı karşıya kalırsa ne yapılmalıdır?
Herhangi bir balina ve yatırımcının bir güvenlik olayıyla karşılaştığında ilk tepkisinin anaparayı korumak olacağına ve ilk önceliğin fonları mümkün olduğunca hızlı çekmek olduğuna inanılmaktadır. Ancak saldırganlar genellikle çok hızlı hareket eder ve manuel işlemler çoğu zaman yetişemez; bu nedenle fonların riske göre otomatik olarak çekilmesi en doğru yaklaşımdır. Şu anda, saldırı izleme ve engelleme platformumuz Phalcon, bir saldırı işlemini tespit ettikten sonra otomatik olarak fonları çekebilmekte ve kullanıcıların güvenli bölgeye ilk çekilmesine yardımcı olmaktadır.
İkinci olarak, bir kayıp yaşanması durumunda dersler çıkarmanın yanı sıra, zarar gören fonların izlenmesi ve takibi için güvenlik şirketlerinin yardımına başvurmaları amacıyla proje tarafının aktif olarak teşvik edilmesi gerekir. Tüm kripto sektörünün güvenliğe olan ilgisiyle birlikte, geri kazanılan fon oranı giderek artmaktadır.
Son olarak, önemli miktarda varlık sahipleri için, güvenlik firmalarından tüm yatırım portföyünü benzer güvenlik açıkları açısından denetlemelerini talep etmelerini öneririz. Birçok saldırı ortak kök nedenlerden kaynaklanmaktadır; nitekim Compound V2 olayında da diğer projelerdeki benzer sorunlarla paralellik görülmüştür. Güvenlik firmaları, yatırımlarınız genelindeki riskleri tespit edebilir ve gerektiğinde proje ekipleriyle hızlı iletişim kurmanıza veya stratejik para çekme kararı almanıza olanak tanır.
OKX Web3 Cüzdan Güvenlik Ekibi : DeFi projelerine katılırken kullanıcılar, daha güvenli bir şekilde katılmak, fon kaybı riskini azaltmak ve merkezi olmayan finansın sunduğu avantajlardan yararlanmak için çeşitli önlemler alabilir. Bu konuyu iki açıdan ele alacağız: kullanıcı düzeyi ve OKX Web3 Cüzdan düzeyi.
Her şeyden önce, kullanıcılar açısından:
- 1)Denetlenmiş projeleri tercih edin: Tanınmış üçüncü taraf denetim şirketleri (ConsenSys Diligence, Trail of Bits, OpenZeppelin, Quantstamp, ABDK gibi) tarafından denetlenmiş projelere öncelik verin; kamuya açık denetim raporlarını inceleyin ve olası riskleri ile güvenlik açığı düzeltmelerini anlayın.
- 2)Proje geçmişini ve ekibini araştırın: Projenin teknik incelemesini, resmi web sitesini ve geliştirme ekibinin geçmişini inceleyerek projenin şeffaflığını ve güvenilirliğini teyit edin. Ekibin sosyal medya ve geliştirici topluluklarındaki faaliyetlerine dikkat ederek teknik güçlerini ve topluluk desteğini değerlendirin.
- 3)Yatırımları çeşitlendirin: Tüm fonları tek bir DeFi projesine veya varlığa yatırmayın; çeşitlendirme riski azaltır. Risk maruziyetini dağıtmak için borç verme, DEX, farming gibi farklı türlerde birden fazla DeFi projesi seçin.
- 4)Küçük miktarlarla test edin: Büyük işlemler yapmadan önce, işlemlerin ve platformların güvenliğini doğrulamak amacıyla küçük test işlemleri gerçekleştirin.
- 5)Hesapları düzenli olarak izleyin ve acil durum yönetimi uygulayın: Olağandışı işlemleri veya etkinlikleri zamanında tespit etmek için DeFi hesaplarınızı ve varlıklarınızı düzenli olarak kontrol edin. Varlık güvenliğini sağlamak amacıyla zincir üzerindeki işlem kayıtlarını izlemek için Etherscan gibi araçlar kullanın. Anormallik tespit ettiğinizde, hesabın tüm yetkilerini iptal etmek, cüzdan güvenlik ekibiyle iletişime geçmek gibi acil önlemleri derhal alın.
- 6)Yeni projelere karşı temkinli olun: Yeni başlatılmış veya doğrulanmamış projelere karşı ihtiyatlı bir tutum benimseyin. Önce küçük miktarda fon yatırarak test edebilir, işleyişlerini ve güvenliklerini gözlemleyebilirsiniz.
- 7)İşlemler için ana akım Web3 cüzdanları kullanın: DeFi projeleriyle yalnızca ana akım Web3 cüzdanları aracılığıyla etkileşime girin; bu cüzdanlar daha iyi güvenlik koruması sağlar.
- 8)Kimlik avı saldırılarına karşı dikkatli olun: Tanımadığınız bağlantılara ve bilinmeyen kaynaklardan gelen e-postalara tıklarken dikkatli olun, güvenilmeyen web sitelerine özel anahtar veya anımsatıcı ifadeler girmeyin ve ziyaret ettiğiniz bağlantıların resmi web siteleri olduğundan emin olun. Yazılımın özgünlüğünü sağlamak için cüzdanları ve uygulamaları yalnızca resmi kanallardan indirin.
İkinci olarak, OKX Web3 Cüzdan perspektifinden:
Kullanıcı fonlarının güvenliğini korumak için pek çok güvenlik mekanizması sunmaktayız:
-
1)Risk alan adı tespiti: Kullanıcılar DAPP'lara eriştiğinde OKX Web3 Cüzdan, alan adı düzeyinde tespit ve analiz gerçekleştirir. Kullanıcıların kötü amaçlı DAPP'lara erişmesi durumunda, aldatılmalarını önlemek için erişimi engeller veya uyarı verir.
-
2)Honeypot Token Tespiti: OKX Web3 Cüzdan, Honeypot Token'ların kapsamlı tespitini destekler ve kullanıcıların bu token'larla etkileşime girmesini önlemek amacıyla bunları cüzdan içinde proaktif olarak engeller.
-
3)Adres Etiket Kütüphanesi: OKX Web3 Cüzdan, zengin ve kapsamlı bir adres etiket kütüphanesi sunar; kullanıcılar şüpheli adreslerle etkileşime girdiklerinde zamanında uyarı verir.
-
4)İşlem Ön Yürütme: Herhangi bir işlem gönderilmeden önce OKX Web3 Cüzdan, işlemi simüle ederek yürütür ve kullanıcının değerlendirmesi için varlık ile yetkilendirme değişikliklerini görüntüler. Kullanıcılar, sonuçların beklentilerini karşılayıp karşılamadığını değerlendirebilir ve bu bilgilere dayanarak işleme devam edip etmeyeceklerine karar verebilir.
-
5)DeFi Uygulamalarının Entegrasyonu: OKX Web3 Cüzdan, çeşitli ana akım DeFi projelerinden gelen hizmetleri entegre etmiş olup kullanıcıların bu entegre DeFi projeleriyle güvenle etkileşime girmesine olanak tanır. Bunun yanı sıra OKX Web3 Cüzdan, kullanıcılara en iyi DeFi hizmetleri ve optimum gas çözümleri sunmak amacıyla DEX, zincirler arası köprüler ve diğer DeFi hizmetleri için yol önerileri sağlar.
-
6)Ek Güvenlik Hizmetleri: OKX Web3 Cüzdan, OKX cüzdan kullanıcılarının güvenliğini daha iyi ve daha verimli biçimde sağlamak amacıyla giderek daha fazla güvenlik özelliği eklemekte ve gelişmiş güvenlik koruma hizmetleri geliştirmektedir.