
Краткий ответ: межсетевое отслеживание возможно, но непросто
Отслеживание украденных криптовалютных средств между сетями — процесс из пяти шагов, а не один запрос: определить адрес атаки, раскрывать исходящие переводы переход за переходом, выявить промежуточные адреса и адреса консолидации, проследить межсетевые переходы, найти выход. Межсетевое отслеживание возможно, но непросто. После кражи злоумышленник почти никогда не оставляет средства на исходном адресе. Деньги обменивают, дробят и переводят между сетями, чтобы размыть путь до точки обналичивания.
Сложность в том, что путь проходит через намеренные разрывы. Обмен на DEX меняет токен. Мост переносит стоимость в другую сеть. Миксер наподобие Tornado Cash разрывает связь между депозитом и выводом. Для неопытного наблюдателя каждый такой разрыв выглядит тупиком. Обмен заменяет похищенный токен другим активом. Мост отправляет стоимость в новую сеть с новым набором адресов. Миксер объединяет средства многих пользователей и возвращает их через новые адреса, поэтому депозит и вывод больше не имеют очевидной связи. Следовательно, межсетевое отслеживание — рабочий процесс, а не запрос.
Почему украденные средства переходят между сетями
Злоумышленники перемещают украденные средства между сетями по одной причине: каждый переход увеличивает расстояние от исходной кражи. Межсетевой переход также меняет данные, которые специалист должен связать. Отслеживание в одной сети — движение за одним токеном по одному графу. Межсетевое отслеживание — сопоставление стоимости в отдельных реестрах без общей адресной книги. Именно этим стыком пользуется злоумышленник. Каждая новая сеть также обнуляет набор ончейн-меток, на который опирается специалист, поэтому след приходится восстанавливать с выходного адреса моста.
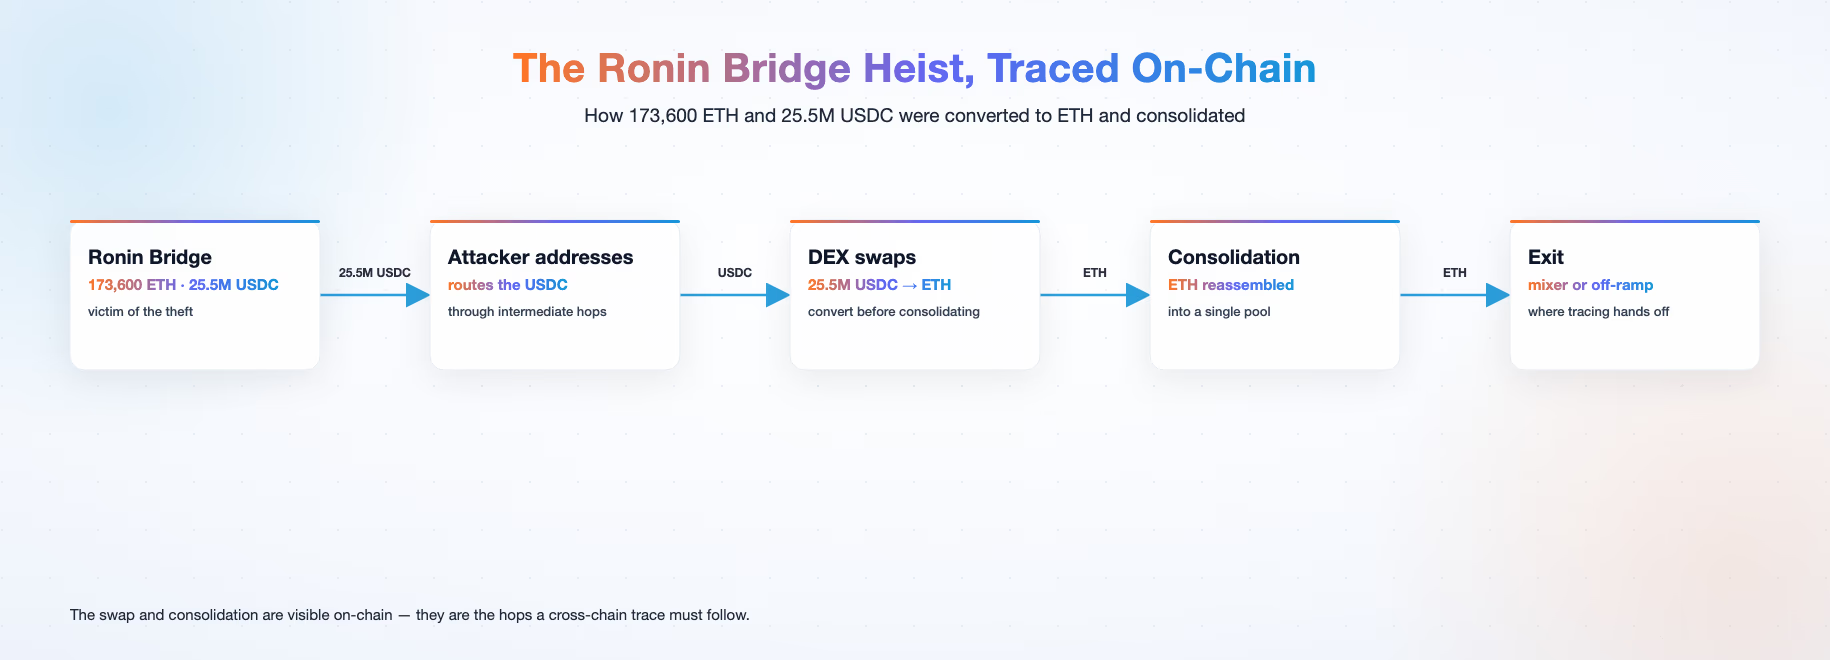
Механика видна в реальных инцидентах. При краже Ronin Bridge злоумышленник похитил 173 600 ETH и 25,5 миллиона USDC, затем провел USDC через промежуточные адреса и обмены, превратив их в ETH перед консолидацией. В атаке на Li.Fi было похищено около $11,6 миллиона в стейблкоинах, которые почти полностью обменяли на ETH через DEX. Более 99% украденных средств в итоге поступили в Tornado Cash через 114 транзакций. Схема повторяется: обменять на ликвидный актив, перейти между сетями и выйти через миксер или нерегулируемую площадку. Такие переходы входят в индикаторы подозрительной активности FATF для виртуальных активов.
Эти цифры — задокументированные результаты ончейн-анализа, а не показатель точности какого-либо инструмента отслеживания. Они показывают, что межсетевой обход — стандартный прием, а значит, ответом должен быть стандартный процесс, а не ситуативный поиск. Реагирующий специалист, преследующий вора по сетям без плана, отстает от злоумышленника, уже отработавшего маршрут.
Процесс отслеживания из пяти шагов
Тщательное межсетевое отслеживание проходит пять шагов: определить адрес атаки, раскрыть исходящие переводы переход за переходом, выявить промежуточные адреса и адреса консолидации, проследить межсетевые переходы и найти окончательный выход.
Шаг первый: определите адрес атаки. Начните с транзакции кражи или сообщения жертвы и установите адрес, первым получивший украденные средства. Это не всегда один адрес. В инциденте Nomad Bridge 322 адреса переместили около $190 миллионов в 962 транзакциях и 14 активах, а кластеризация свела это множество к гораздо меньшему числу реальных сущностей.
Шаг второй: раскрывайте исходящие переводы переход за переходом. От адреса атаки раскрывайте каждый исходящий перевод, чтобы увидеть следующее назначение стоимости, затем повторяйте для каждого последующего адреса. Так становится виден многошаговый путь, не останавливающийся на первом переходе.
Шаг третий: выявите промежуточные адреса и адреса консолидации. По мере разветвления пути следите за адресами, которые получают из множества источников и отправляют в одно место. В этих точках злоумышленник снова собирает разделенные средства; именно такие адреса стоит помечать и наблюдать.
Шаг четвертый: проследите переходы между сетями. Когда стоимость достигает моста или адреса обернутого актива, переключитесь на сеть назначения и продолжите с адреса получателя. На границе сети неопытное отслеживание останавливается, а межсетевое представление переносит след через нее.
Шаг пятый: найдите окончательный выход. Следуйте за средствами до депозитного адреса биржи, миксера или сервиса вывода. Этот выход — конечная точка, которую специалист указывает в отчете, и место передачи результатов бирже или правоохранительному партнеру. В США механика отчетности относится к сфере FinCEN.
Пять шагов образуют цикл, а не прямую линию. Один маршрут может пересечь несколько сетей и пройти десятки промежуточных адресов, прежде чем достигнет выхода.
Как MetaSleuth делает задачу выполнимой
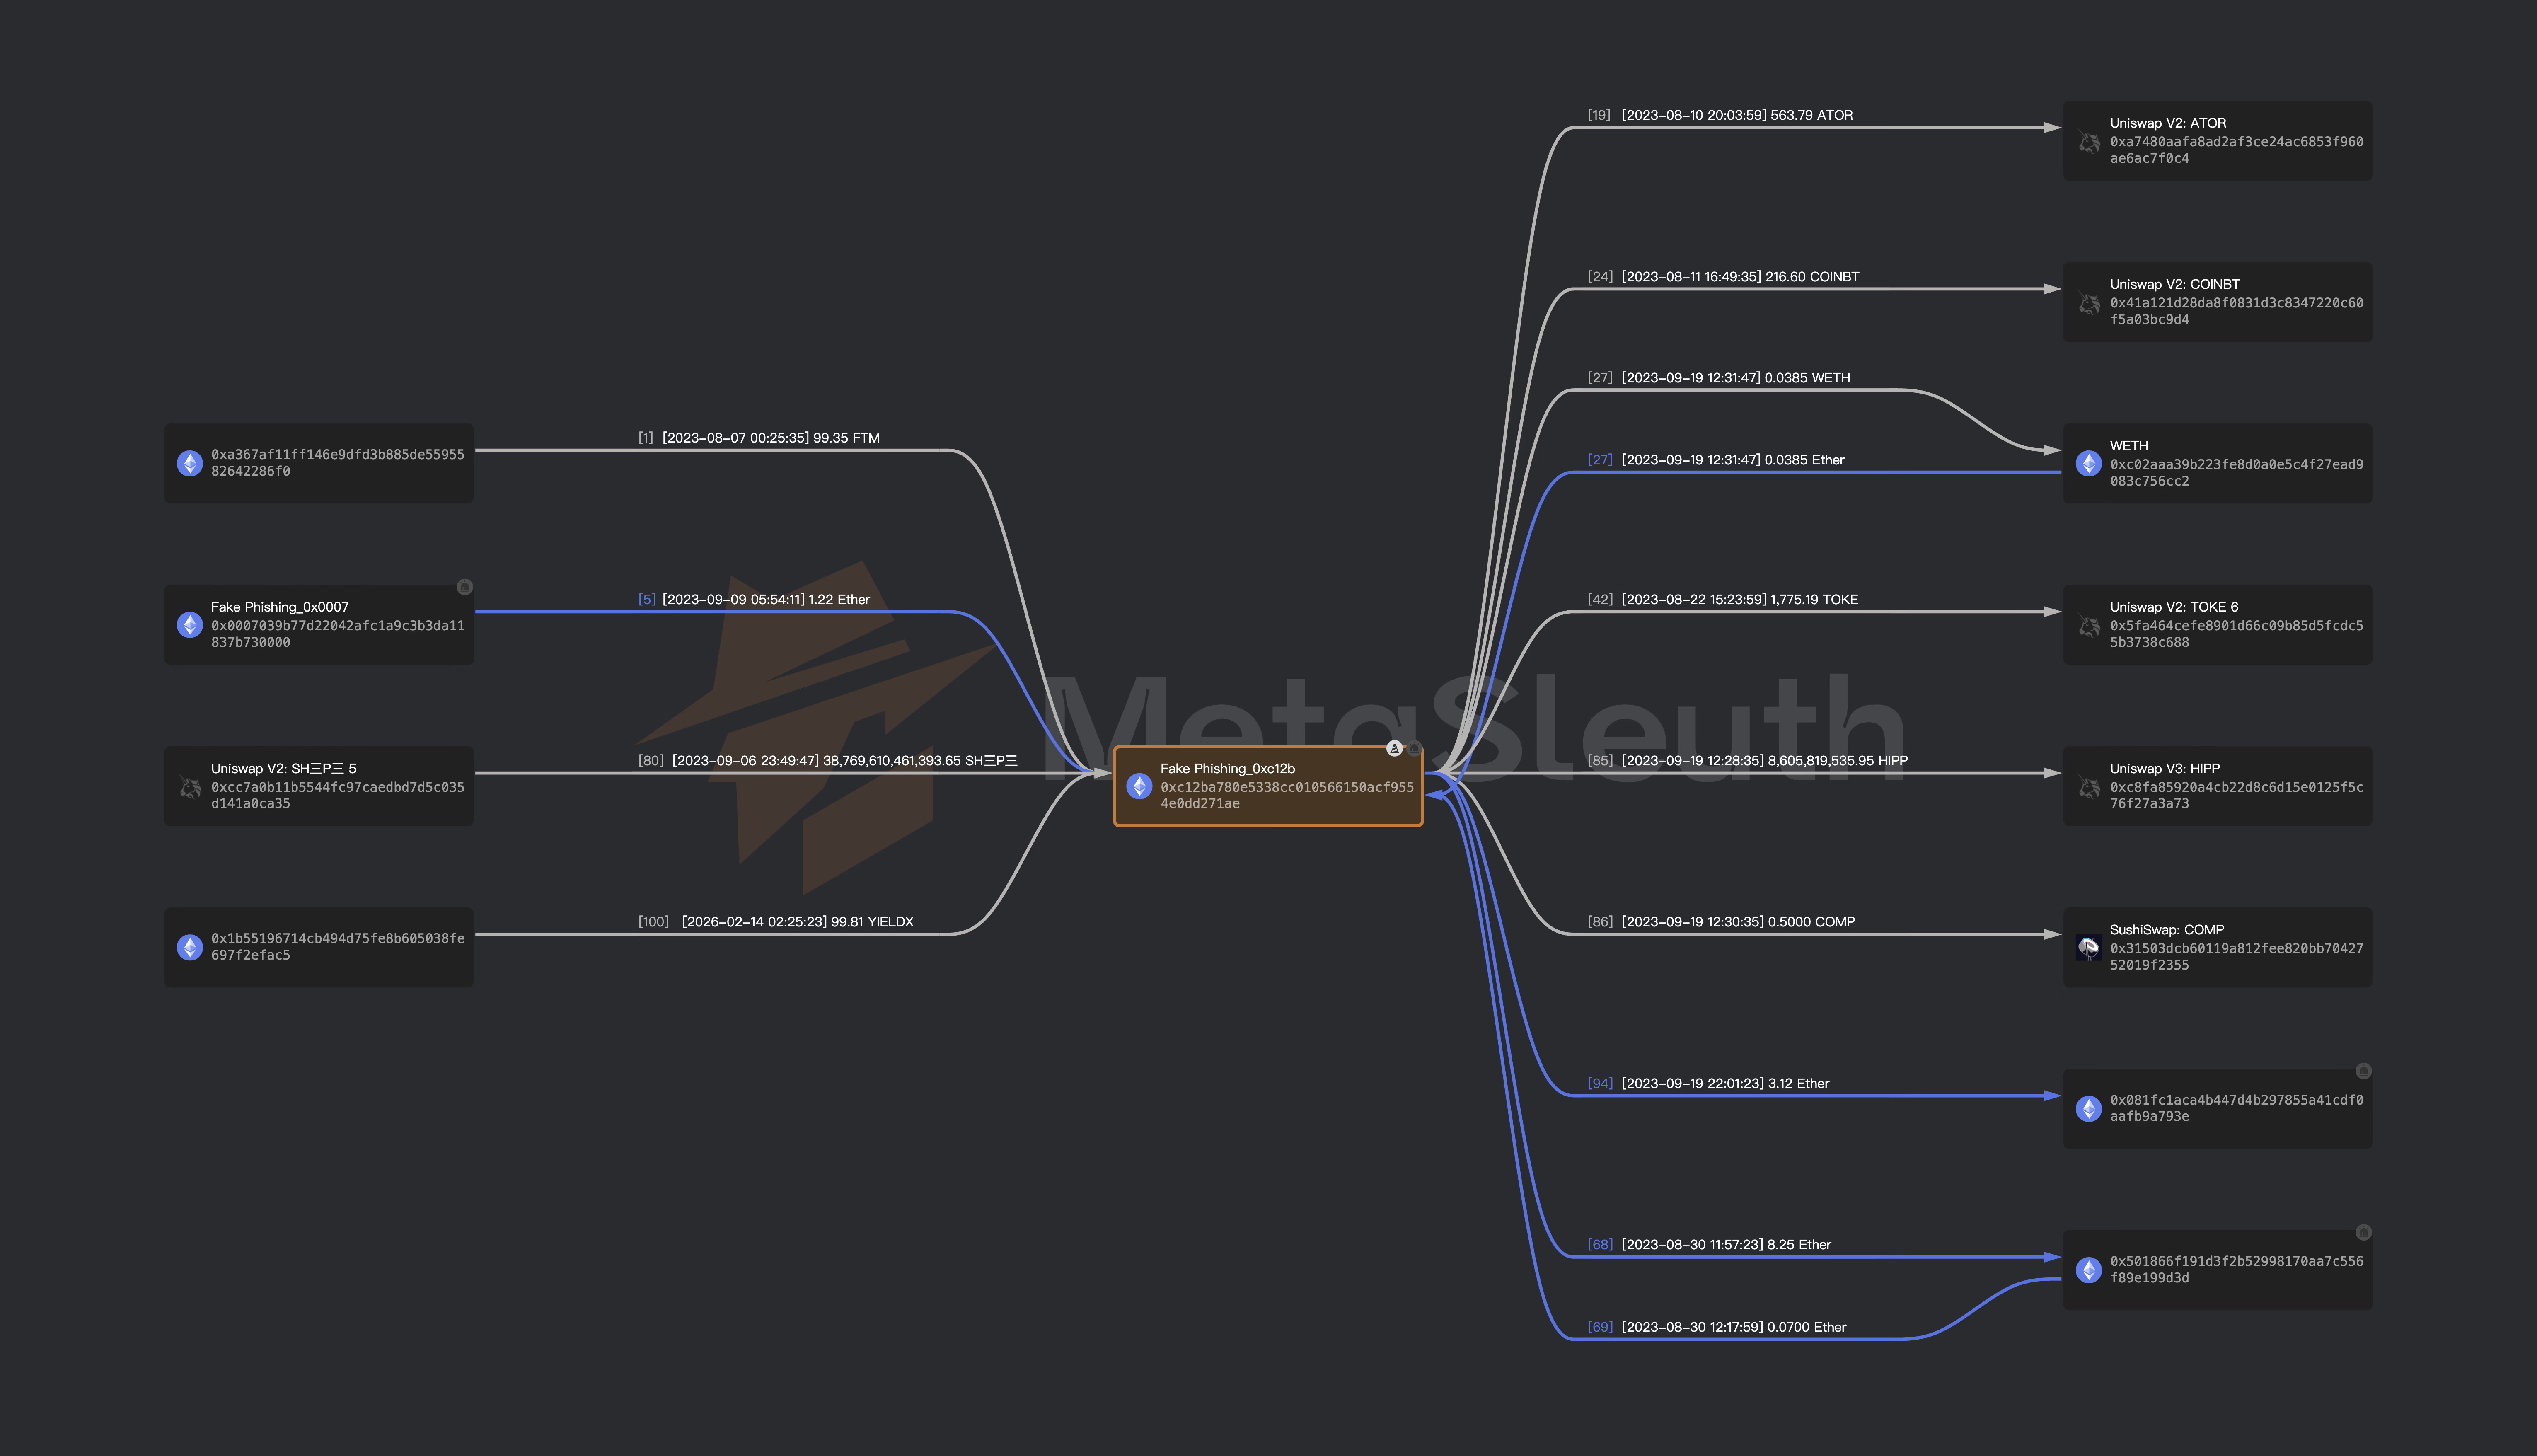
Процесс легко описать и трудно выполнить вручную, потому что каждый переход умножает число адресов для проверки. Именно это делает MetaSleuth. Его функция Expand Outgoing раскрывает исходящие переводы транзакции переход за переходом. Специалист следует за украденными средствами вперед от адреса атаки через каждый промежуточный шаг, вместо ручного восстановления пути. Межсетевой анализ переносит след через границы сетей, а метки адресов снабжают каждый переход названием стоящей за ним сущности.
MetaSleuth содержит более 600 миллионов меток адресов, превращающих исходный адрес в именованную биржу, миксер или сервис. Мониторинг в реальном времени продолжает наблюдать украденные средства после первоначального отслеживания, поэтому движение спустя дни обнаруживается в момент возникновения. Что касается охвата, MetaSleuth поддерживает 12 сетей, перечисленных в официальной документации, и межсетевое отслеживание стоимости через мосты.
Вместе эти функции превращают процесс из пяти шагов из ручного восстановления в управляемое прохождение: раскрытие, разметка, переходы между сетями и мониторинг — на одном холсте. Специалист сохраняет ориентацию, пока злоумышленник пытается затеряться.
Что делать дальше
Если вы реагируете на кражу, начните отслеживание по горячим следам. Выберите адрес атаки, раскройте исходящие переводы и следуйте за средствами через каждую границу сети до выхода. Чем раньше началось отслеживание, тем меньше переходов злоумышленник успел добавить. Заморозьте найденные адреса, чтобы продолжать наблюдать их после первого прохода.
Отследите украденные средства с MetaSleuth и пройдите процесс из пяти шагов на реальном инциденте за минуты вместо ручного восстановления.
Эта статья входит в руководство MetaSleuth по расследованиям и криминалистике, где подробно рассматриваются методика отслеживания, работа с доказательствами и уровни инструментов.