
La respuesta corta: el rastreo entre cadenas es factible, pero no trivial
Rastrear fondos cripto robados entre cadenas es un flujo de trabajo de cinco pasos, no una consulta suelta: localizar la dirección del ataque, desplegar las transferencias salientes salto a salto, identificar las direcciones intermedias y de consolidación, rastrear entre cadenas y encontrar la salida. El rastreo entre cadenas es factible, pero no es trivial. Cuando se roba cripto, el atacante casi nunca la deja quieta en la dirección original. El dinero se cambia, se divide y se mueve entre cadenas para difuminar la ruta antes de llegar a un punto de salida a efectivo.
La parte difícil es que la ruta pasa por rupturas deliberadas. Un swap en un DEX cambia el token. Un puente mueve el valor a otra cadena. Un mezclador como Tornado Cash corta el vínculo entre un depósito y una retirada. Cada una de esas rupturas parece un callejón sin salida para quien rastrea de forma ingenua. Un swap sustituye el token robado por otro activo. Un puente envía el valor a una cadena nueva con un conjunto de direcciones nuevo. Un mezclador agrupa fondos de muchos usuarios y los devuelve por direcciones nuevas, así que el depósito y la retirada ya no comparten una conexión evidente. El rastreo entre cadenas es, por tanto, un flujo de trabajo y no una consulta.
Por qué los fondos robados cruzan cadenas
Los atacantes mueven los fondos robados entre cadenas por una razón: cada salto compra distancia respecto al robo original. Un salto entre cadenas cambia además los datos que quien investiga tiene que coser. Rastrear dentro de una cadena significa seguir un token por un grafo. Rastrear entre cadenas significa emparejar valor entre libros contables separados que no comparten una única libreta de direcciones. El atacante explota justo esa juntura. Cada cadena nueva reinicia además las etiquetas on-chain en las que se apoya quien investiga, así que el rastro hay que reconstruirlo desde la dirección de salida del puente.
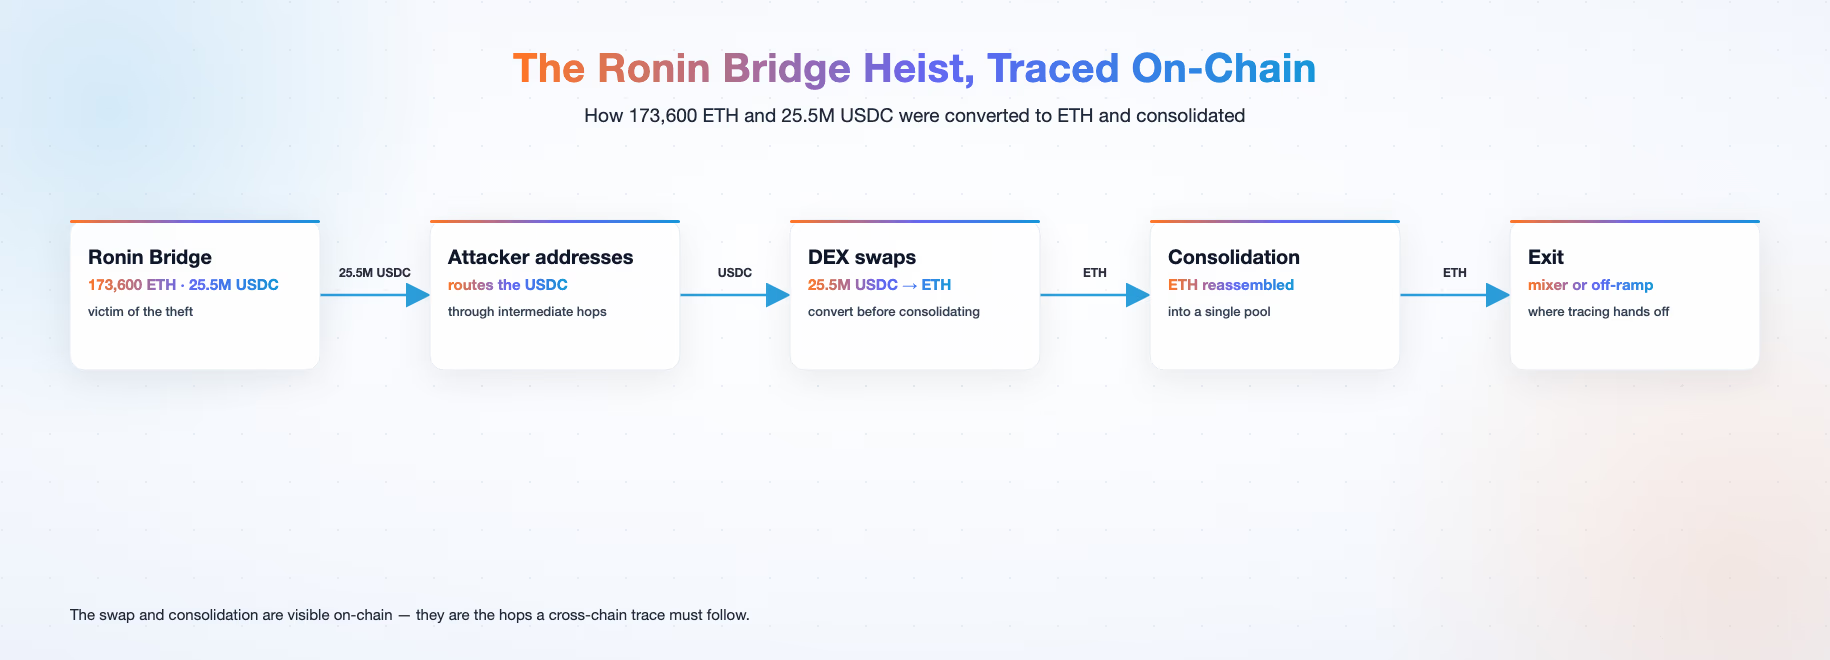
La mecánica se ve en incidentes reales. En el robo del puente Ronin, el atacante se llevó 173 600 ETH y 25,5 millones de USDC, y después enrutó los USDC por direcciones intermedias y swaps para convertirlos en ETH antes de consolidar. En el ataque a Li.Fi, el atacante vació unos 11,6 millones de dólares en stablecoins y los cambió casi por completo a ETH a través de DEX. Más del 99 % de los fondos robados acabó entrando en Tornado Cash mediante 114 transacciones. El patrón es consistente: cambiar a un activo líquido, saltar entre cadenas y salir por un mezclador o una plataforma no regulada. Saltos como estos figuran entre los indicadores de señal de alarma del GAFI para activos virtuales.
Estas cifras son resultados documentados de análisis on-chain, no una medida de la precisión de seguimiento de ninguna herramienta. Muestran que el rodeo entre cadenas es un movimiento estándar, lo que significa que la respuesta tiene que ser un flujo de trabajo estándar y no una búsqueda improvisada. Quien persiga al ladrón cadena a cadena, sin un plan, será adelantado por un atacante que ya tenía la ruta ensayada.
El flujo de trabajo de rastreo en cinco pasos
Un rastreo entre cadenas cuidadoso sigue cinco pasos: localizar la dirección del ataque, desplegar las transferencias salientes salto a salto, identificar las direcciones intermedias y de consolidación, rastrear entre cadenas y localizar la salida final.
Paso uno: localiza la dirección del ataque. Parte de la transacción del robo o del aviso de la víctima y fija la dirección que recibió primero los fondos robados. No siempre es una única dirección. En el incidente del puente Nomad, 322 direcciones movieron unos 190 millones de dólares en 962 transacciones y 14 activos, y el agrupamiento redujo esa superficie a un número mucho menor de entidades reales.
Paso dos: despliega las transferencias salientes salto a salto. Desde la dirección del ataque, despliega cada transferencia saliente para ver adónde fue el valor a continuación, y repite con cada dirección aguas abajo. Aquí es donde la ruta multisalto se hace visible en lugar de detenerse en el primer salto.
Paso tres: identifica las direcciones intermedias y de consolidación. A medida que la ruta se abre en abanico, vigila las direcciones que reciben de muchos orígenes y envían a un solo sitio. Esos puntos de consolidación son donde el atacante reensambla los fondos divididos, y son las direcciones que merece la pena etiquetar y vigilar.
Paso cuatro: rastrea entre cadenas. Cuando el valor llega a un puente o a una dirección de activo envuelto, cambia a la cadena de destino y continúa desde la dirección receptora. La frontera de cadena es donde se detienen los rastreos ingenuos, y una vista entre cadenas es lo que lleva el rastro al otro lado.
Paso cinco: localiza la salida final. Sigue los fondos hasta que aterricen en una dirección de depósito de un exchange, en un mezclador o en un servicio de rampa de salida. Esa salida es el punto final que reporta quien investiga, y es el punto donde el rastreo pasa el testigo a un exchange o a un socio policial. La mecánica de reporte estadounidense corresponde a FinCEN.
Los cinco pasos son un bucle más que una línea recta. Un solo rastreo puede cruzar varias cadenas y pasar por decenas de direcciones intermedias antes de llegar a una salida.
Cómo lo hace manejable MetaSleuth
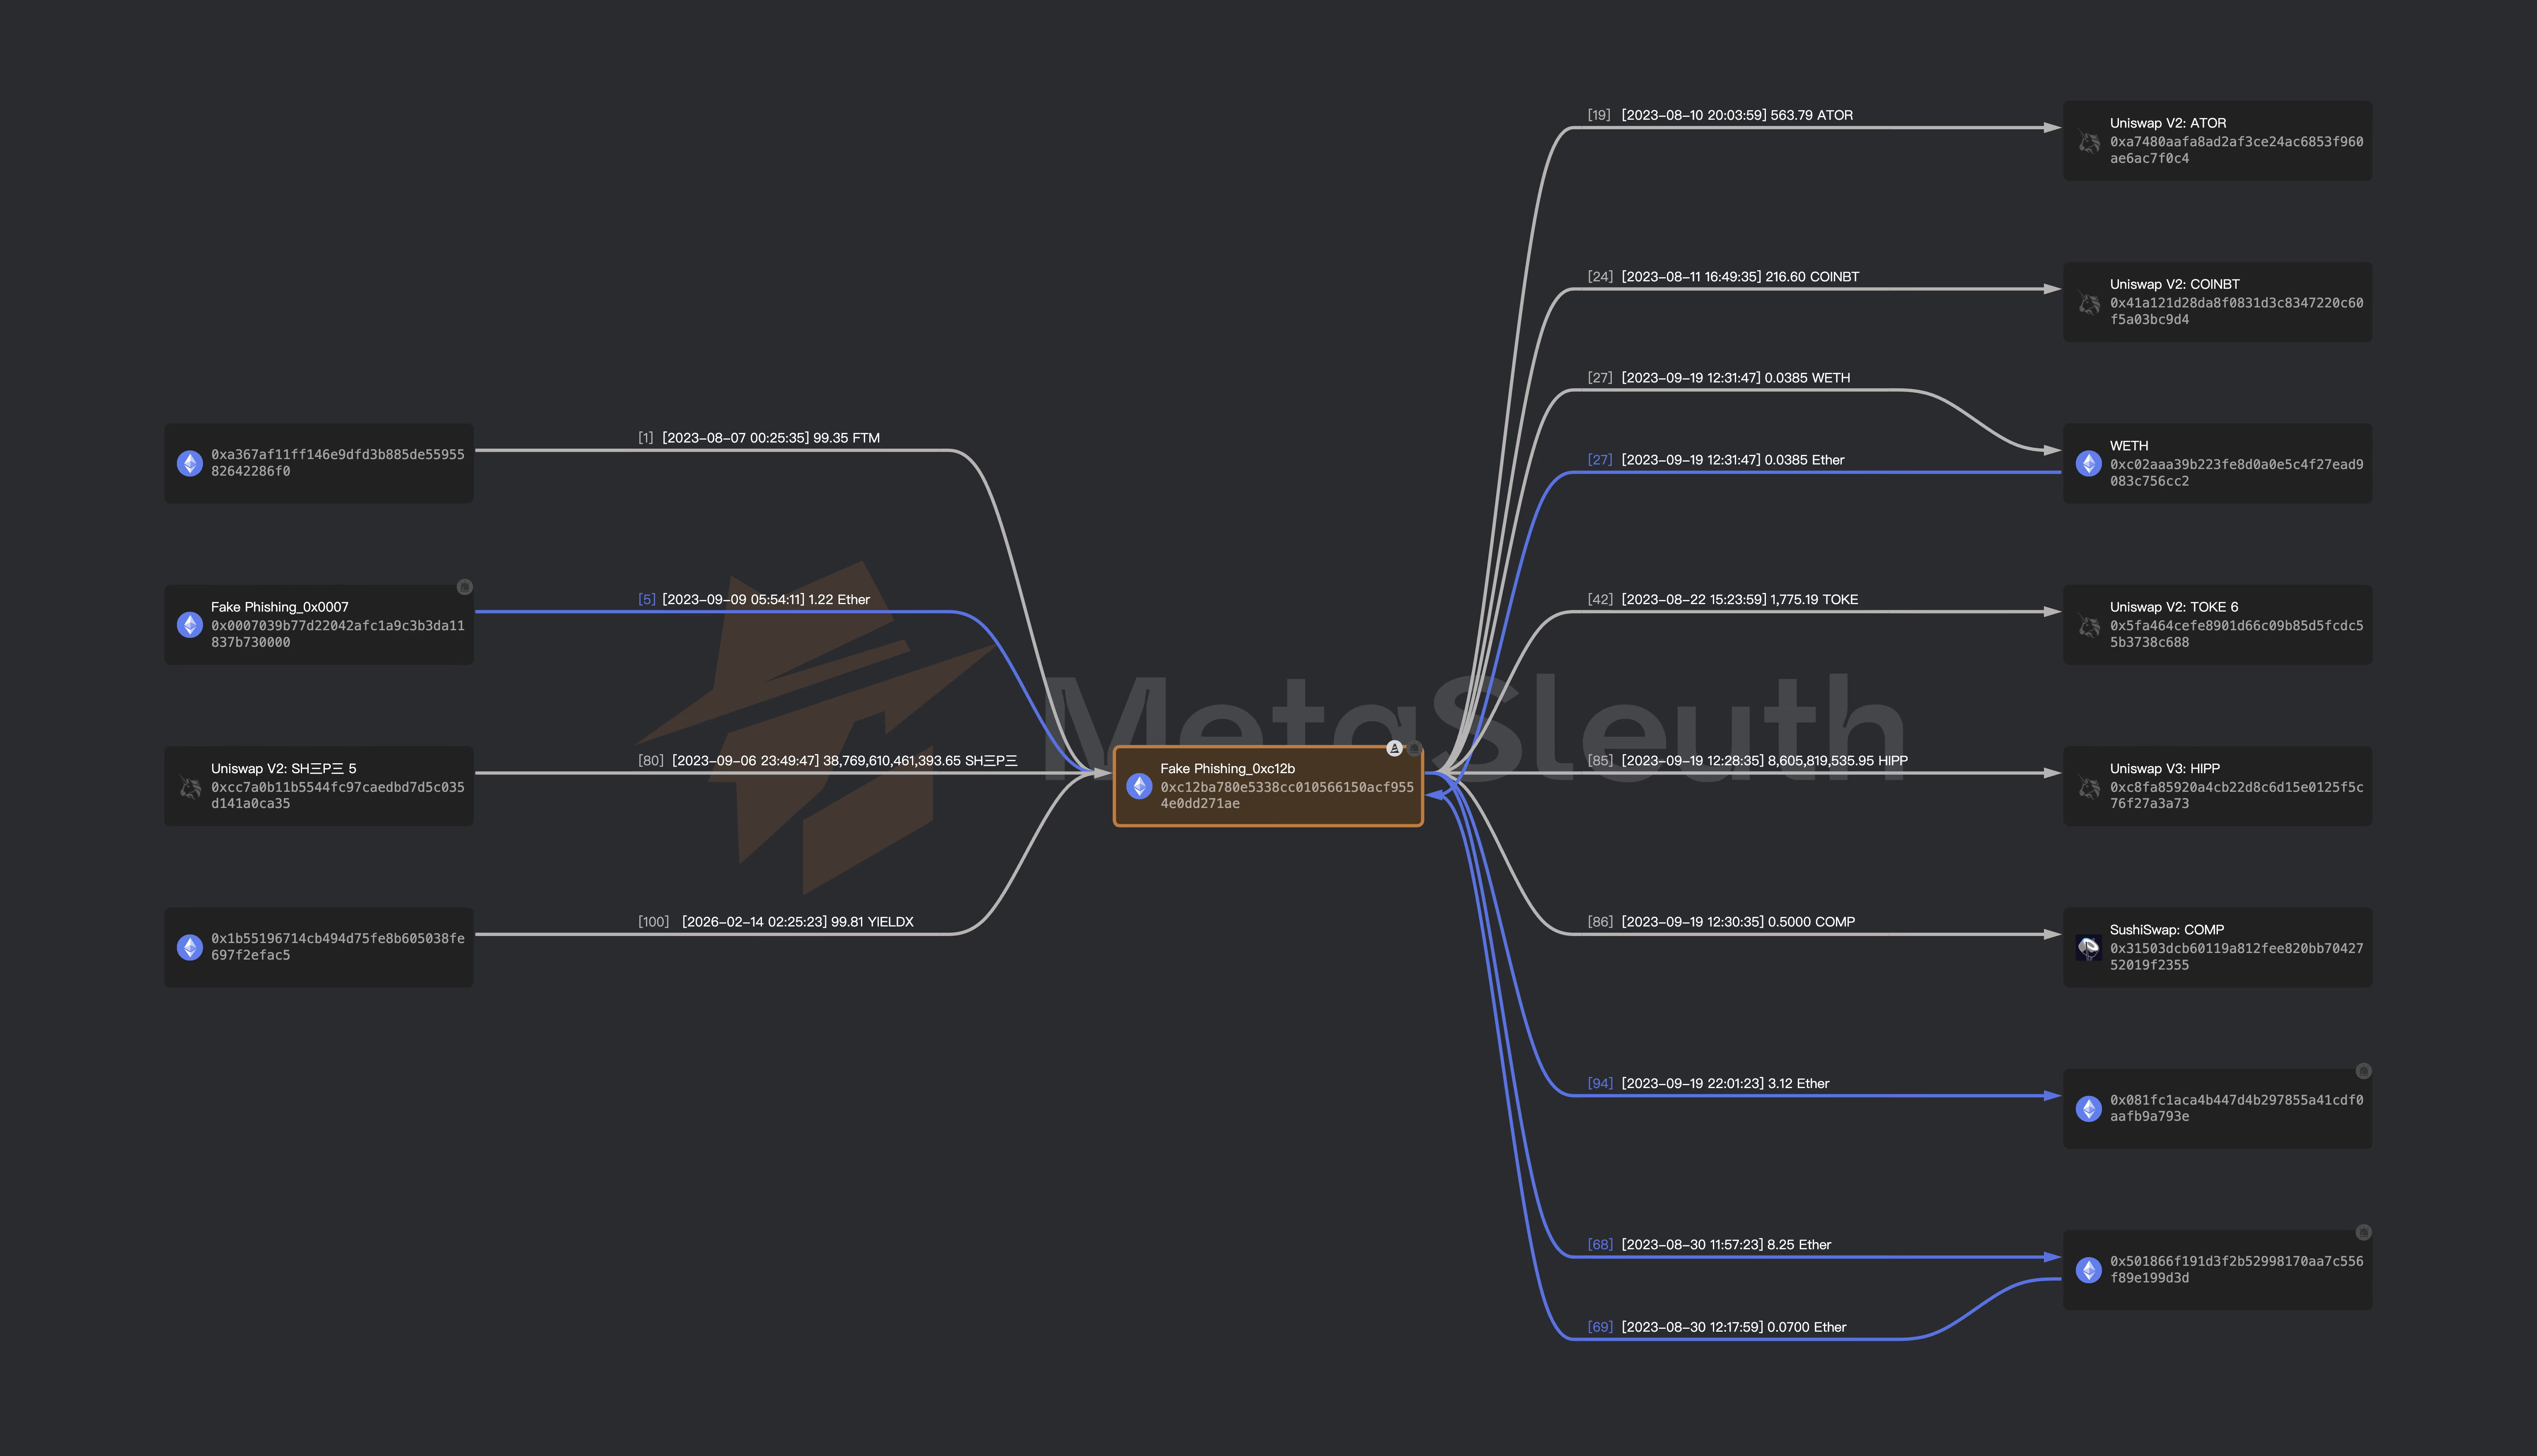
El flujo de trabajo es sencillo de describir y difícil de ejecutar a mano, porque cada salto multiplica las direcciones que quien investiga tiene que revisar. Eso es lo que hace MetaSleuth. Su función de despliegue de salientes expande las transferencias salientes de una transacción salto a salto. Quien investiga sigue los fondos robados hacia delante desde la dirección del ataque por cada salto intermedio en lugar de reconstruir la ruta a mano. Su análisis entre cadenas lleva el rastreo a través de las fronteras de cadena, y sus etiquetas de direcciones anotan cada salto con el nombre de la entidad que hay detrás.
MetaSleuth guarda más de 600 millones de etiquetas de direcciones, que es lo que convierte una dirección en bruto en un exchange, un mezclador o un servicio con nombre. Su monitorización en tiempo real sigue vigilando los fondos robados después del rastreo inicial, así que el movimiento que ocurre días más tarde aflora según sucede. En cobertura de cadenas, MetaSleuth admite 12 cadenas listadas en su documentación oficial, con un rastreo entre cadenas que sigue el valor a través de los puentes.
Juntas, estas funciones convierten el flujo de cinco pasos de una reconstrucción manual en una pasada guiada: desplegar, etiquetar, cruzar cadenas y vigilar, todo en un mismo lienzo. Quien investiga se mantiene orientado mientras el atacante intenta perderse.
Qué hacer a continuación
Si estás respondiendo a un robo, empieza el rastreo mientras la ruta sigue caliente. Elige la dirección del ataque, despliega sus transferencias salientes y sigue los fondos por cada frontera de cadena hasta que lleguen a una salida. Cuanto antes empiece el rastreo, menos saltos habrá añadido el atacante desde entonces. Fija las direcciones que encuentres para poder seguir vigilándolas después de la primera pasada.
Rastrea fondos robados con MetaSleuth y recorre el flujo de cinco pasos sobre un incidente real en minutos, en lugar de reconstruirlo a mano.
Este artículo forma parte de la guía de investigaciones y forense de MetaSleuth, donde el método de rastreo, el tratamiento de las evidencias y los niveles de herramienta se cubren de principio a fin.