
簡短的回答:跨鏈追蹤做得到,但不輕鬆
跨鏈追蹤被盜的數字貨幣資金是一套五步工作流,而不是一次查詢:定位攻擊地址、逐跳展開出金轉帳、識別中間地址與歸集地址、跨鏈追蹤、找到出口。跨鏈追蹤做得到,但並不輕鬆。資金被盜之後,攻擊者幾乎絕不會把它們留在原地址裡。錢會被兌換、拆分、跨鏈搬運,好在抵達變現點之前把路徑攪渾。
難點在於這條路徑穿過了一些刻意製造的斷點。一次 DEX 兌換換掉了代幣。一道跨鏈橋把價值搬到了另一條鏈。像 Tornado Cash 這樣的混幣器切斷了存入與提取之間的關聯。對一個沒經驗的追蹤者來說,這些斷點每一個看上去都像死衚衕。兌換把被盜代幣換成了另一種資產。跨鏈橋把價值送到一條新鏈、一套新地址上。混幣器把許多使用者的資金匯成池子,再經由全新的地址返還,於是存入與提取之間不再有顯而易見的聯絡。所以跨鏈追蹤是一套工作流,而不是一個查詢。
被盜資金為什麼要跨鏈
攻擊者把被盜資金跨鏈搬運只有一個理由:每一跳都在與最初那起盜竊之間買下距離。跨鏈這一跳也改變了調查人員需要拼接的資料。在一條鏈之內追蹤,意味著在一張圖裡跟住一種代幣。跨鏈追蹤則意味著在彼此並不共用同一本地址簿的、相互獨立的帳本之間匹配價值。攻擊者利用的正是這道縫。每換一條新鏈,調查人員賴以工作的鏈上標籤也會重置,於是線索必須從跨鏈橋的出口地址重新建起。
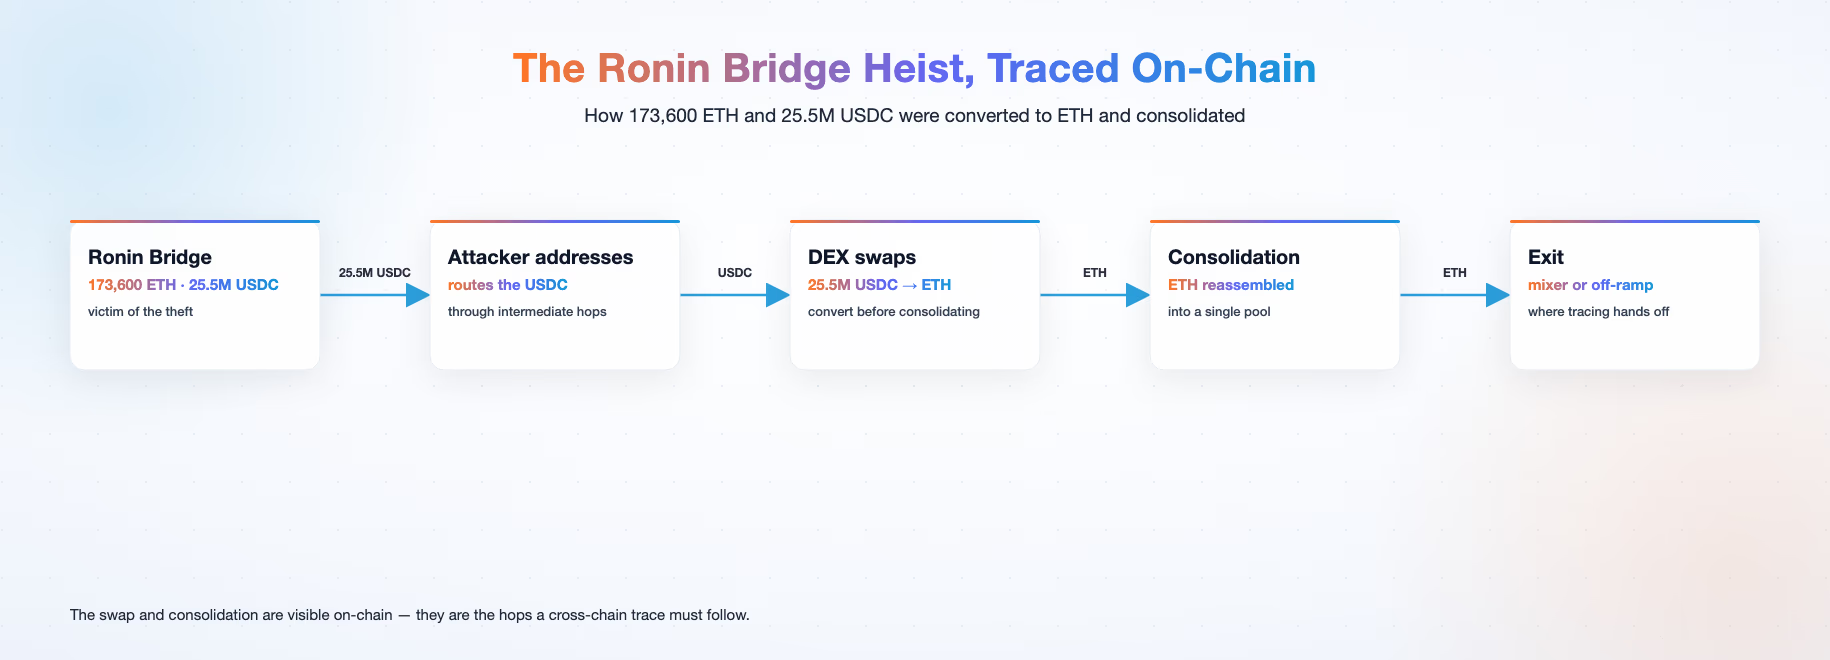
這些機制在真實事件裡看得很清楚。在 Ronin Bridge 被盜案中,攻擊者拿走了 173,600 枚 ETH 與 2550 萬 USDC,隨後把 USDC 經由中間地址與兌換轉成 ETH,再做歸集。在 Li.Fi 攻擊中,攻擊者捲走約 1160 萬美元的穩定幣,並通過各類 DEX 幾乎全部換成了 ETH。超過 99% 的被盜資金最終經由 114 筆交易進入了 Tornado Cash。模式是一致的:換成流動性好的資產、跨鏈跳轉,再經混幣器或者不受監管的場所出金。這類跳轉屬於虛擬資產的 FATF 紅旗指標之一。
這些數字是鏈上分析已記錄在案的結果,而不是對任何工具追蹤準確率的度量。它們說明跨鏈繞行是一個標準動作,這也意味著應對必須是一套標準工作流,而不是臨時的翻找。一個沒有計劃、逐條鏈去追小偷的響應者,會被一個早已把路線演練過的攻擊者甩開。
五步追蹤工作流
一次嚴謹的跨鏈追蹤遵循五個步驟:定位攻擊地址、逐跳展開出金轉帳、識別中間地址與歸集地址、跨鏈追蹤,以及定位最終出口。
**第一步:定位攻擊地址。**從盜竊交易或受害者的報案出發,釘住最先收到被盜資金的那個地址。它並不總是單個地址。在 Nomad Bridge 事件中,322 個地址經由 962 筆交易、涉及 14 種資產轉走了約 1.9 億美元,而聚類把這片地址面收縮成了少得多的真實主體數。
**第二步:逐跳展開出金轉帳。**從攻擊地址出發,展開每一筆出金轉帳看價值接下來去了哪裡,然後對每一個下游地址重複這個動作。多跳路徑正是在這裡顯形,而不是停在第一跳。
**第三步:識別中間地址與歸集地址。**隨著路徑扇開,留意那些從許多來源收款、又只往一個地方發出的地址。這些歸集點是攻擊者把拆開的資金重新拼起來的地方,也是值得打標籤並盯住的地址。
**第四步:跨鏈追蹤。**當價值到達一道跨鏈橋或者一個封裝資產地址時,切到目標鏈,從收款地址繼續往下。鏈的邊界正是沒經驗的追蹤停住的地方,而跨鏈檢視就是把線索帶過這道邊界的東西。
**第五步:定位最終出口。**跟著資金走,直到它們落在一個交易所充值地址、一個混幣器或者一項出金服務上。那個出口就是調查人員要報告的終點,也是追蹤交接給交易所或執法夥伴的那個點。這套流程在美國的報送環節對應的是 FinCEN。
這五步是一個迴圈,而不是一條直線。一次追蹤可能跨越好幾條鏈、穿過數十個中間地址,才抵達一個出口。
MetaSleuth 如何讓它變得可操作
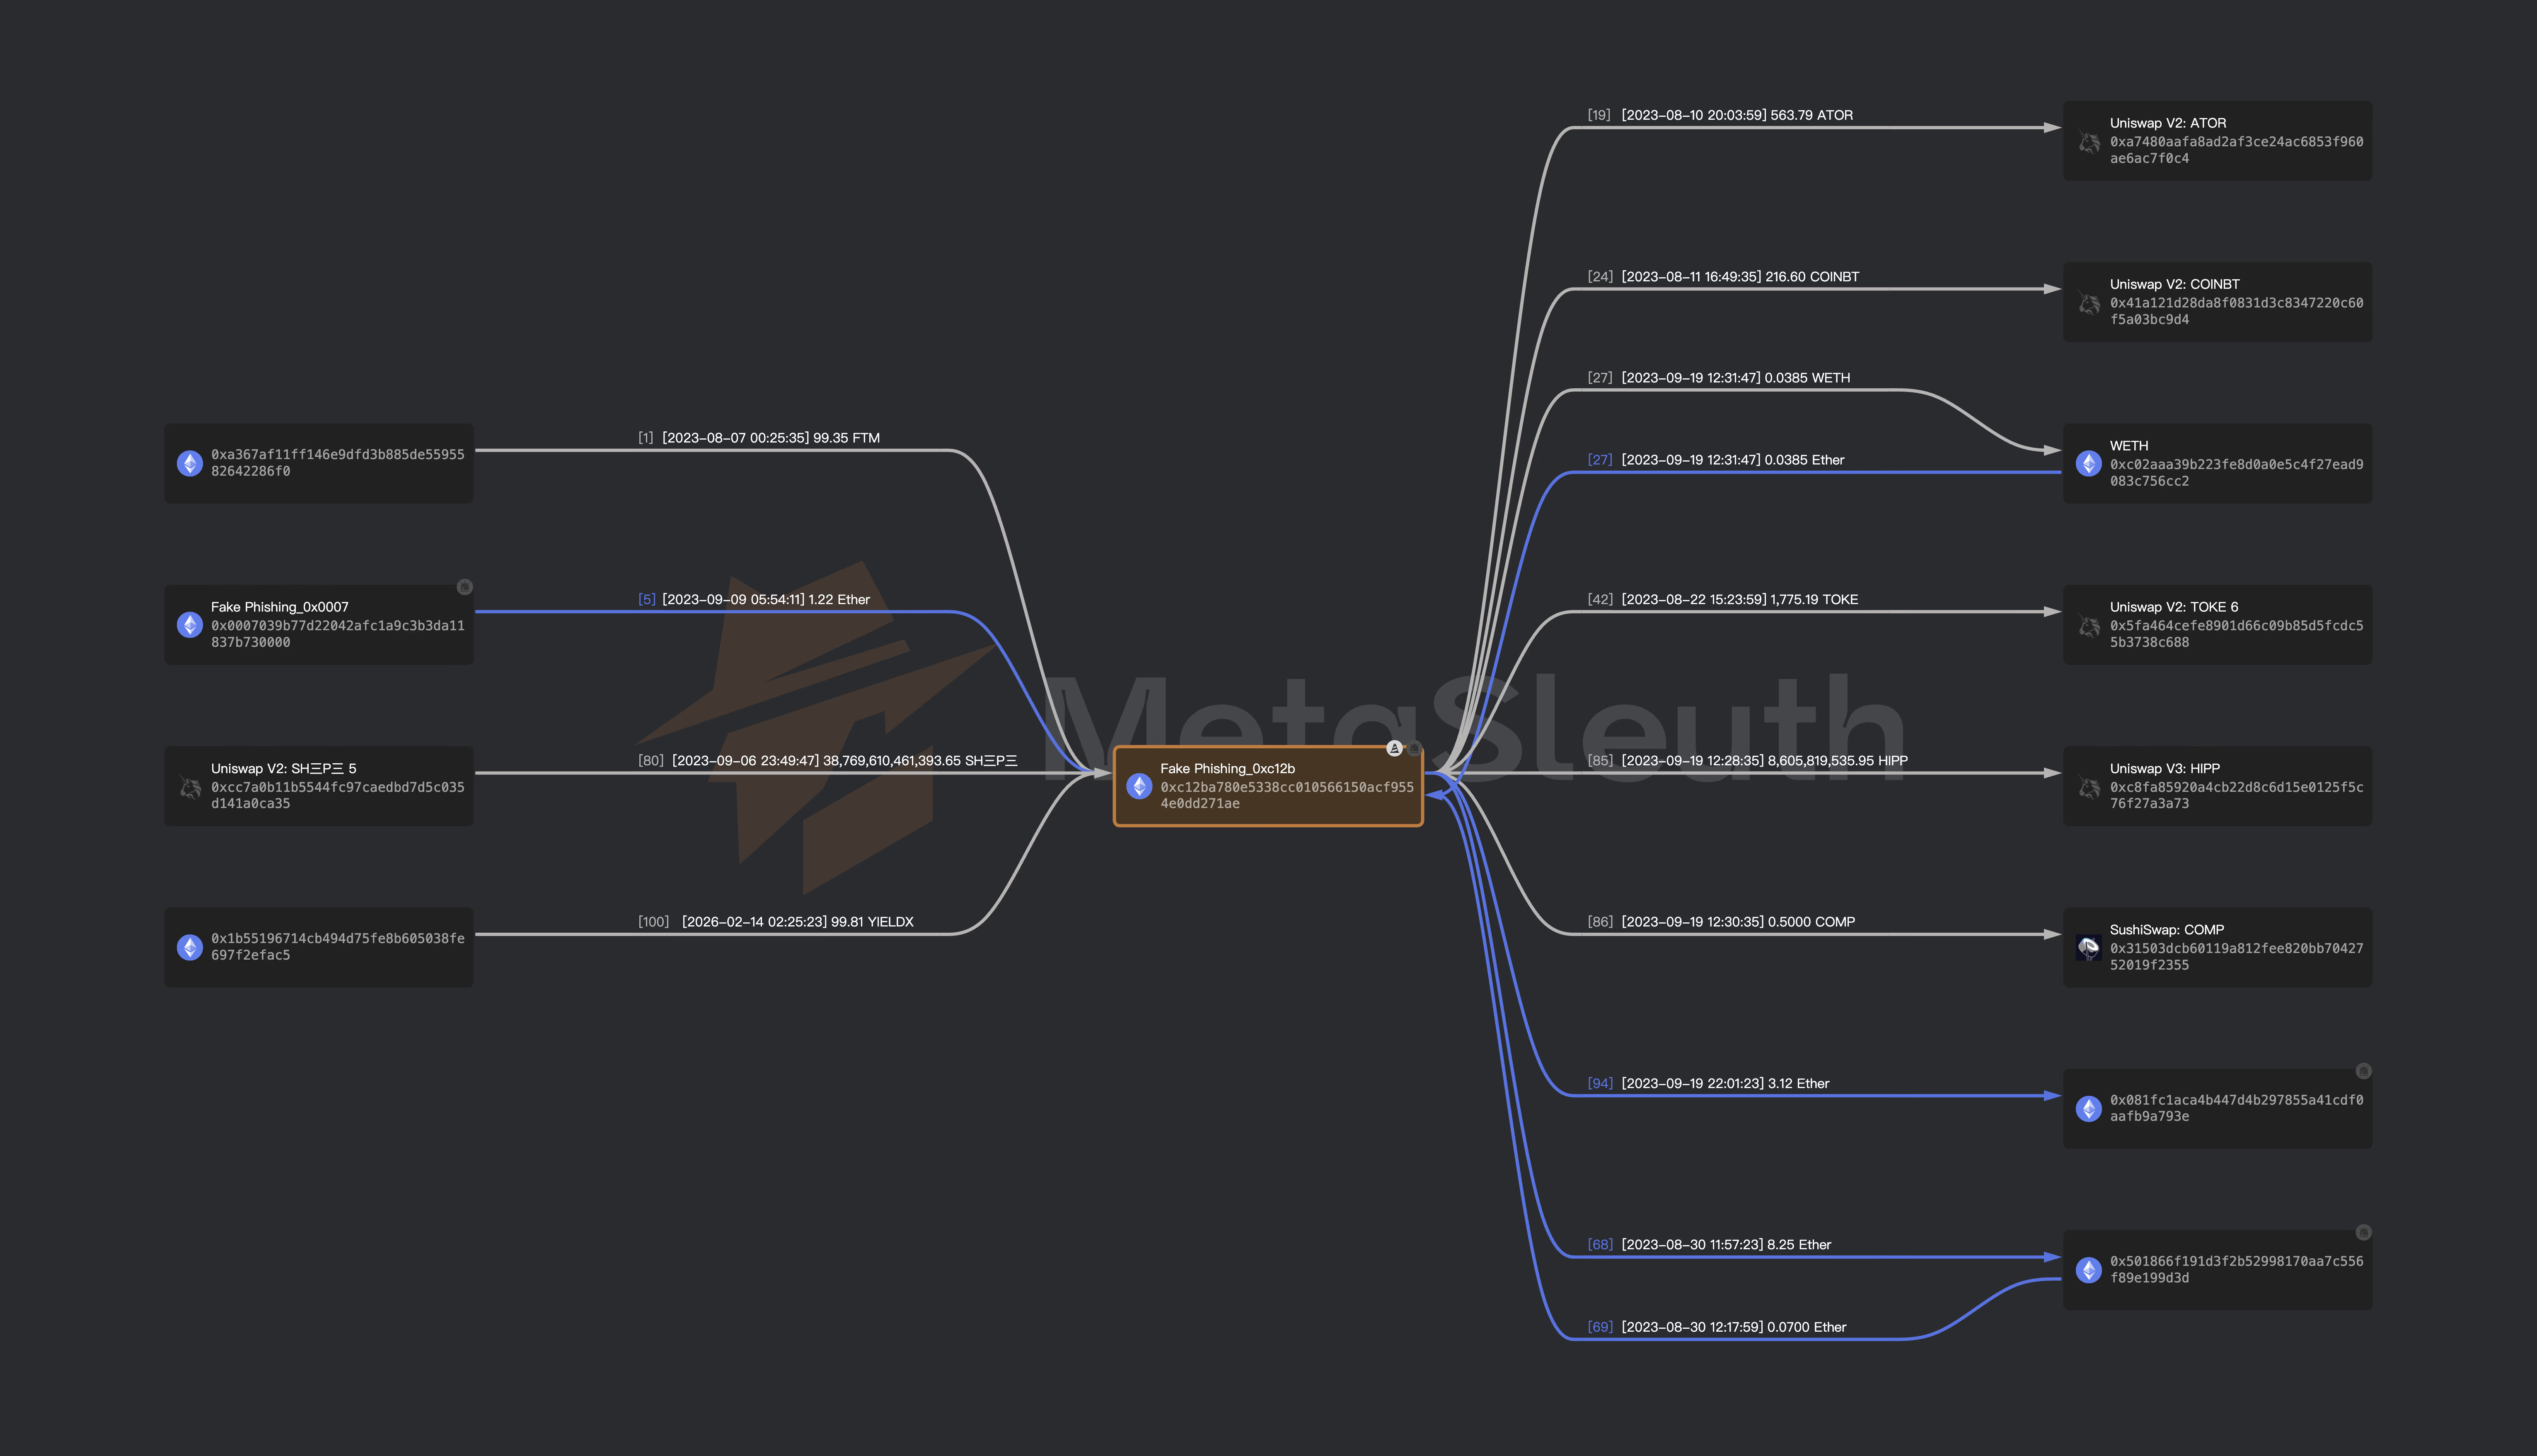
這套工作流描述起來直白,手工執行卻很難,因為每一跳都會把調查人員要複核的地址數翻上去。這正是 MetaSleuth 在做的事。MetaSleuth 的「展開出金」會逐跳展開一筆交易的出金轉帳。調查人員從攻擊地址向前跟住被盜資金穿過每一箇中間跳,而不必手工重建這條路徑。它的跨鏈分析把追蹤帶過鏈的邊界,它的地址標籤則在每一跳上標註出背後的主體名字。
MetaSleuth 擁有超過 6 億個地址標籤,正是這些標籤把一串裸地址變成一家有名字的交易所、混幣器或服務。它的即時監控在首輪追蹤之後繼續盯著被盜資金,於是數天後才發生的動作也會在發生時浮出來。在鏈覆蓋上,MetaSleuth 支援其官方文件列出的 12 條鏈,並提供跟著價值穿過跨鏈橋的跨鏈追蹤。
這些能力合起來,把五步工作流從一次手工重建變成了一趟有引導的行進:展開、打標籤、跨鏈、監控,全在同一張畫布上。調查人員始終不迷路,而攻擊者正試圖讓自己消失。
接下來做什麼
如果你正在響應一起盜竊,趁路徑還熱就把追蹤開起來。挑出攻擊地址,展開它的出金轉帳,跟著資金穿過每一道鏈的邊界,直到它們抵達出口。追蹤開始得越早,攻擊者在這期間新加的跳數就越少。把你找到的地址監控起來,這樣首輪之後還能繼續盯著它們。
用 MetaSleuth 追蹤被盜資金,在真實事件上幾分鐘走完這五步工作流,而不是靠手工重建。
本文屬於 MetaSleuth 調查與取證指南,那裡把追蹤方法、證據處理與工具分檔從頭到尾講了一遍。