
简短的回答:跨链追踪做得到,但不轻松
跨链追踪被盗的数字货币资金是一套五步工作流,而不是一次查询:定位攻击地址、逐跳展开出金转账、识别中间地址与归集地址、跨链追踪、找到出口。跨链追踪做得到,但并不轻松。资金被盗之后,攻击者几乎绝不会把它们留在原地址里。钱会被兑换、拆分、跨链搬运,好在抵达变现点之前把路径搅浑。
难点在于这条路径穿过了一些刻意制造的断点。一次 DEX 兑换换掉了代币。一道跨链桥把价值搬到了另一条链。像 Tornado Cash 这样的混币器切断了存入与提取之间的关联。对一个没经验的追踪者来说,这些断点每一个看上去都像死胡同。兑换把被盗代币换成了另一种资产。跨链桥把价值送到一条新链、一套新地址上。混币器把许多用户的资金汇成池子,再经由全新的地址返还,于是存入与提取之间不再有显而易见的联系。所以跨链追踪是一套工作流,而不是一个查询。
被盗资金为什么要跨链
攻击者把被盗资金跨链搬运只有一个理由:每一跳都在与最初那起盗窃之间买下距离。跨链这一跳也改变了调查人员需要拼接的数据。在一条链之内追踪,意味着在一张图里跟住一种代币。跨链追踪则意味着在彼此并不共用同一本地址簿的、相互独立的账本之间匹配价值。攻击者利用的正是这道缝。每换一条新链,调查人员赖以工作的链上标签也会重置,于是线索必须从跨链桥的出口地址重新建起。
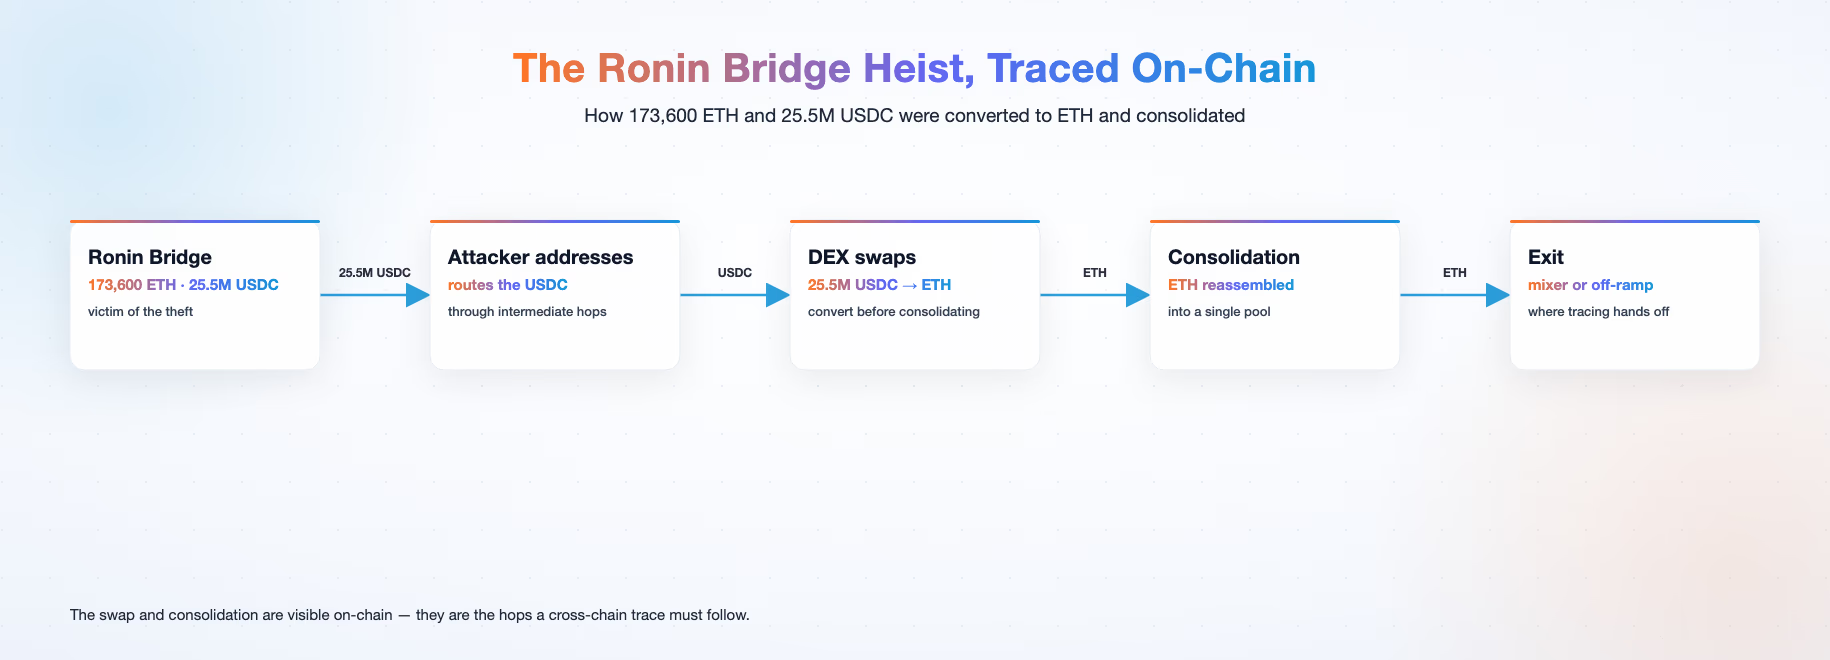
这些机制在真实事件里看得很清楚。在 Ronin Bridge 被盗案中,攻击者拿走了 173,600 枚 ETH 与 2550 万 USDC,随后把 USDC 经由中间地址与兑换转成 ETH,再做归集。在 Li.Fi 攻击中,攻击者卷走约 1160 万美元的稳定币,并通过各类 DEX 几乎全部换成了 ETH。超过 99% 的被盗资金最终经由 114 笔交易进入了 Tornado Cash。模式是一致的:换成流动性好的资产、跨链跳转,再经混币器或者不受监管的场所出金。这类跳转属于虚拟资产的 FATF 红旗指标之一。
这些数字是链上分析已记录在案的结果,而不是对任何工具追踪准确率的度量。它们说明跨链绕行是一个标准动作,这也意味着应对必须是一套标准工作流,而不是临时的翻找。一个没有计划、逐条链去追小偷的响应者,会被一个早已把路线演练过的攻击者甩开。
五步追踪工作流
一次严谨的跨链追踪遵循五个步骤:定位攻击地址、逐跳展开出金转账、识别中间地址与归集地址、跨链追踪,以及定位最终出口。
**第一步:定位攻击地址。**从盗窃交易或受害者的报案出发,钉住最先收到被盗资金的那个地址。它并不总是单个地址。在 Nomad Bridge 事件中,322 个地址经由 962 笔交易、涉及 14 种资产转走了约 1.9 亿美元,而聚类把这片地址面收缩成了少得多的真实主体数。
**第二步:逐跳展开出金转账。**从攻击地址出发,展开每一笔出金转账看价值接下来去了哪里,然后对每一个下游地址重复这个动作。多跳路径正是在这里显形,而不是停在第一跳。
**第三步:识别中间地址与归集地址。**随着路径扇开,留意那些从许多来源收款、又只往一个地方发出的地址。这些归集点是攻击者把拆开的资金重新拼起来的地方,也是值得打标签并盯住的地址。
**第四步:跨链追踪。**当价值到达一道跨链桥或者一个封装资产地址时,切到目标链,从收款地址继续往下。链的边界正是没经验的追踪停住的地方,而跨链视图就是把线索带过这道边界的东西。
**第五步:定位最终出口。**跟着资金走,直到它们落在一个交易所充值地址、一个混币器或者一项出金服务上。那个出口就是调查人员要报告的终点,也是追踪交接给交易所或执法伙伴的那个点。这套流程在美国的报送环节对应的是 FinCEN。
这五步是一个循环,而不是一条直线。一次追踪可能跨越好几条链、穿过数十个中间地址,才抵达一个出口。
MetaSleuth 如何让它变得可操作
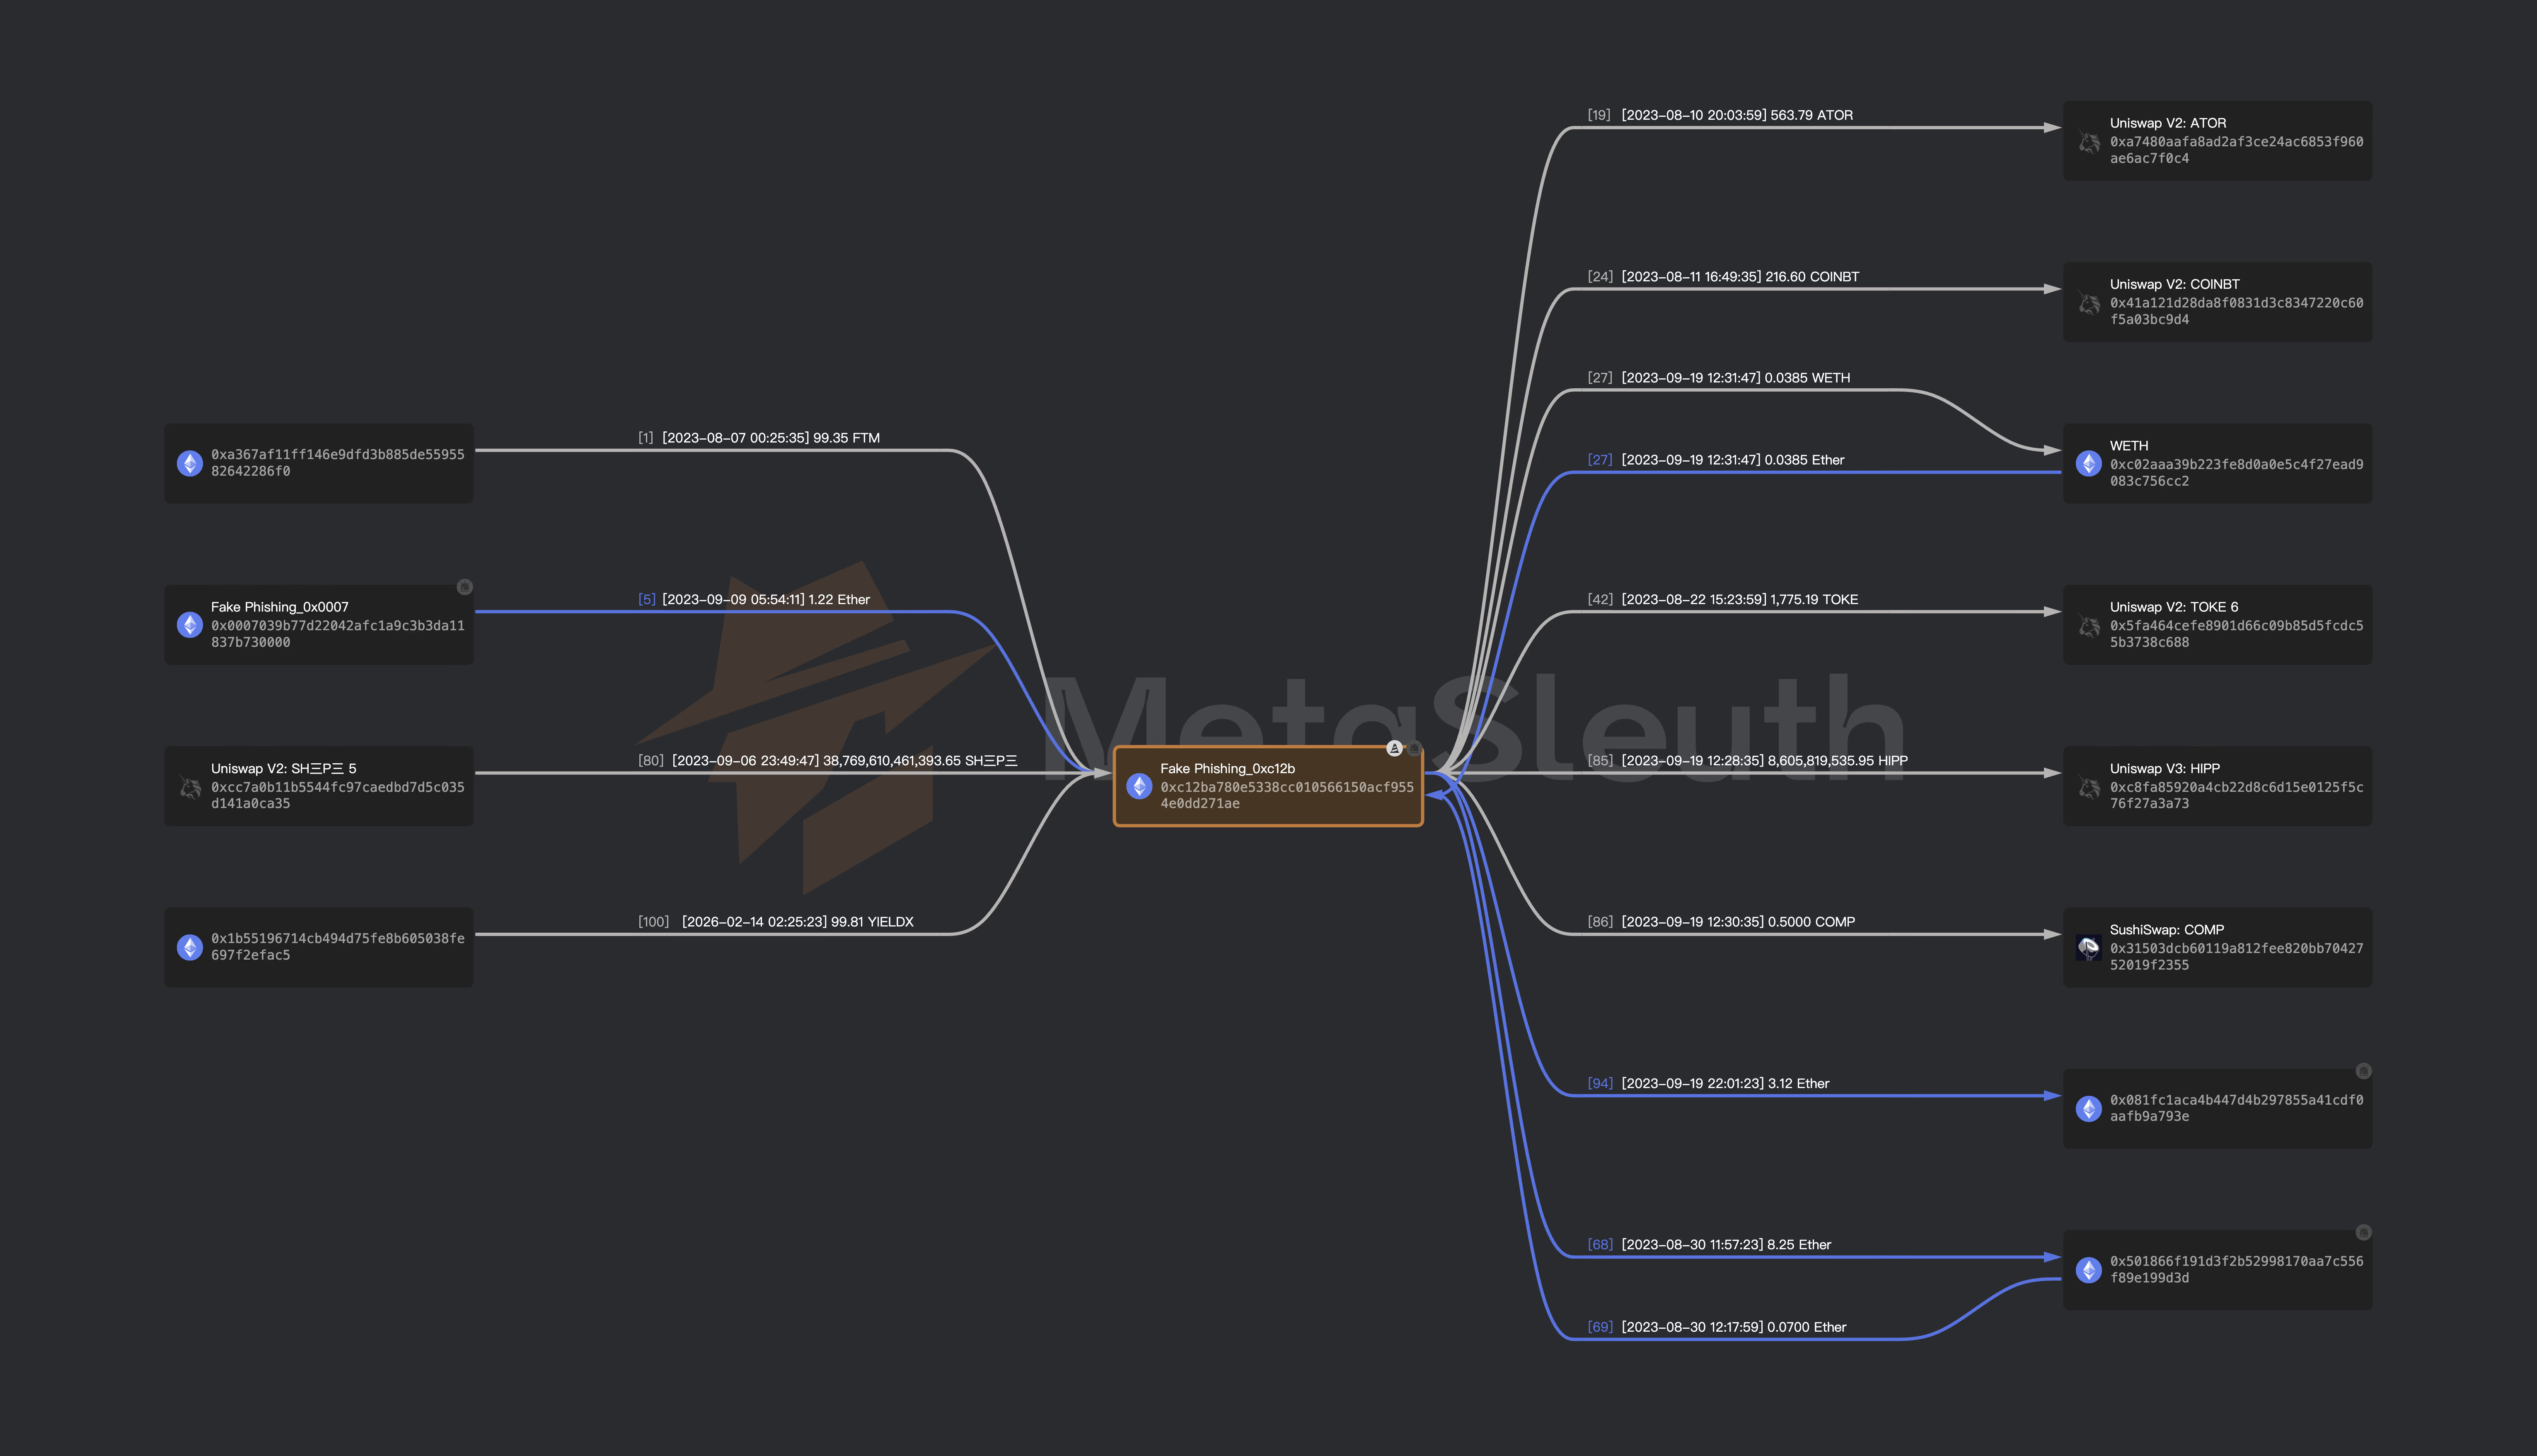
这套工作流描述起来直白,手工执行却很难,因为每一跳都会把调查人员要复核的地址数翻上去。这正是 MetaSleuth 在做的事。MetaSleuth 的「展开出金」会逐跳展开一笔交易的出金转账。调查人员从攻击地址向前跟住被盗资金穿过每一个中间跳,而不必手工重建这条路径。它的跨链分析把追踪带过链的边界,它的地址标签则在每一跳上标注出背后的主体名字。
MetaSleuth 拥有超过 6 亿个地址标签,正是这些标签把一串裸地址变成一家有名字的交易所、混币器或服务。它的实时监控在首轮追踪之后继续盯着被盗资金,于是数天后才发生的动作也会在发生时浮出来。在链覆盖上,MetaSleuth 支持其官方文档列出的 12 条链,并提供跟着价值穿过跨链桥的跨链追踪。
这些能力合起来,把五步工作流从一次手工重建变成了一趟有引导的行进:展开、打标签、跨链、监控,全在同一张画布上。调查人员始终不迷路,而攻击者正试图让自己消失。
接下来做什么
如果你正在响应一起盗窃,趁路径还热就把追踪开起来。挑出攻击地址,展开它的出金转账,跟着资金穿过每一道链的边界,直到它们抵达出口。追踪开始得越早,攻击者在这期间新加的跳数就越少。把你找到的地址监控起来,这样首轮之后还能继续盯着它们。
用 MetaSleuth 追踪被盗资金,在真实事件上几分钟走完这五步工作流,而不是靠手工重建。
本文属于 MetaSleuth 调查与取证指南,那里把追踪方法、证据处理与工具分档从头到尾讲了一遍。