
Die kurze Antwort: Cross-Chain-Nachverfolgung ist machbar, aber nicht trivial
Die blockchainübergreifende Nachverfolgung gestohlener Kryptowerte ist ein Ablauf mit fünf Schritten, keine Einzelabfrage: Angriffsadresse bestimmen, ausgehende Transfers schrittweise erweitern, Zwischen- und Konsolidierungsadressen erkennen, Blockchains wechseln und den Ausstieg finden. Das ist machbar, aber nicht trivial. Angreifer lassen gestohlene Gelder fast nie auf der Ausgangsadresse liegen. Sie werden getauscht, aufgeteilt und blockchainübergreifend bewegt, um die Spur vor dem Ausstieg zu verwischen.
Schwierig sind die absichtlichen Unterbrechungen. Ein DEX-Swap ändert den Token. Eine Bridge verschiebt den Wert auf eine andere Blockchain. Ein Mixer wie Tornado Cash trennt die Verbindung zwischen Ein- und Auszahlung. Für eine einfache Nachverfolgung wirkt jeder dieser Punkte wie eine Sackgasse. Ein Swap ersetzt den gestohlenen Token durch einen anderen Vermögenswert. Eine Bridge führt in einen neuen Adressraum. Ein Mixer bündelt Gelder vieler Nutzer und zahlt sie über neue Adressen aus; der offensichtliche Zusammenhang entfällt. Deshalb ist Cross-Chain-Nachverfolgung ein Ablauf, keine Abfrage.
Warum gestohlene Gelder die Blockchain wechseln
Jede Station schafft Abstand zum Diebstahl. Ein Blockchain-Wechsel verändert zusätzlich die Daten, die Ermittler verbinden müssen. Innerhalb einer Blockchain folgt man einem Token durch einen Graphen. Über mehrere Blockchains hinweg müssen Werte zwischen getrennten Registern ohne gemeinsames Adressbuch zugeordnet werden. Genau diese Nahtstelle nutzt der Angreifer. Auf jeder neuen Blockchain müssen auch die herangezogenen Labels neu zugeordnet und die Spur ab der Bridge-Zieladresse fortgesetzt werden.
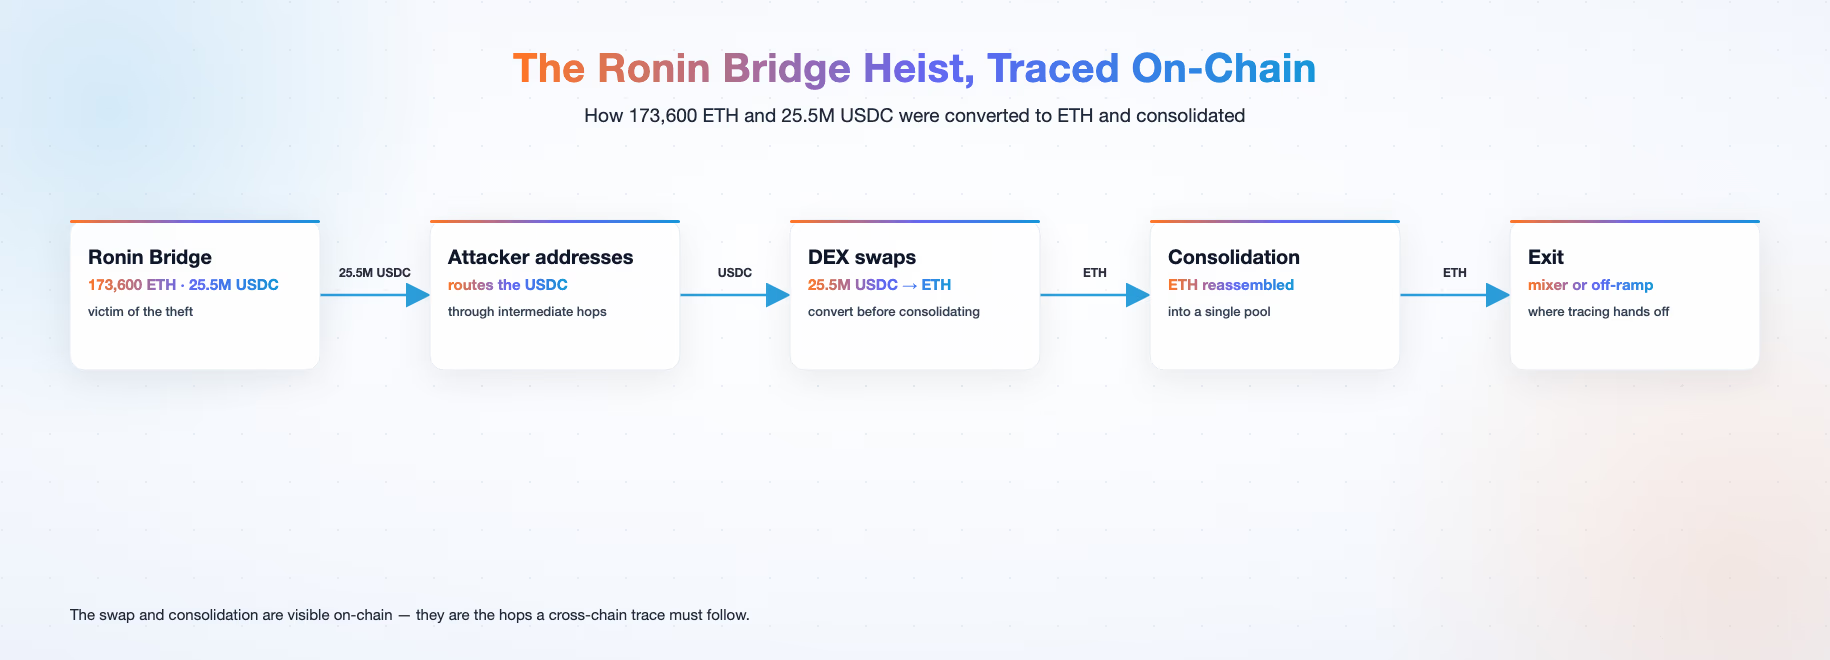
Reale Vorfälle zeigen die Mechanik. Beim Ronin-Bridge-Diebstahl erbeutete der Angreifer 173.600 ETH und 25,5 Millionen USDC. Die USDC liefen über Zwischenadressen und Swaps zur Umwandlung in ETH vor der Konsolidierung. Beim Li.Fi-Angriff wurden ungefähr $11,6 Millionen in Stablecoins entwendet und über DEXs fast vollständig in ETH getauscht. Mehr als 99 % der gestohlenen Gelder gelangten schließlich über 114 Transaktionen in Tornado Cash. Das Muster bleibt gleich: in einen liquiden Vermögenswert tauschen, die Blockchain wechseln und über einen Mixer oder einen unregulierten Handelsplatz aussteigen. Solche Stationen gehören zu den FATF-Warnindikatoren für virtuelle Vermögenswerte.
Diese Zahlen sind dokumentierte Ergebnisse von On-Chain-Analysen, kein Maß für die Genauigkeit eines Tools. Sie zeigen, dass Cross-Chain-Umwege zum Standard gehören. Die Reaktion muss deshalb ein Standardablauf statt einer spontanen Suche sein. Wer dem Täter ohne Plan Blockchain für Blockchain folgt, wird von einem Angreifer mit eingeübter Route abgehängt.
Der Nachverfolgungsablauf in fünf Schritten
Eine sorgfältige Cross-Chain-Nachverfolgung umfasst fünf Schritte: Angriffsadresse bestimmen, ausgehende Transfers erweitern, Zwischen- und Konsolidierungsadressen erkennen, Blockchains wechseln und den endgültigen Ausstieg bestimmen.
Schritt eins: Angriffsadresse bestimmen. Beginnen Sie bei der Diebstahlstransaktion oder dem Bericht des Opfers und bestimmen Sie die erste Empfangsadresse. Das ist nicht immer nur eine Adresse. Beim Nomad-Bridge-Vorfall bewegten 322 Adressen ungefähr $190 Millionen über 962 Transaktionen und 14 Vermögenswerte. Durch Clustering ließ sich diese Menge auf deutlich weniger tatsächliche Akteure verdichten.
Schritt zwei: Ausgehende Transfers Schritt für Schritt erweitern. Erweitern Sie ab der Angriffsadresse jeden ausgehenden Transfer und wiederholen Sie dies für jede Folgeadresse. So wird der mehrstufige Pfad sichtbar, statt an der ersten Station zu enden.
Schritt drei: Zwischen- und Konsolidierungsadressen erkennen. Achten Sie bei Verzweigungen auf Adressen, die aus vielen Quellen empfangen und an ein Ziel senden. Dort setzt der Angreifer aufgeteilte Gelder wieder zusammen. Diese Adressen sollten gelabelt und beobachtet werden.
Schritt vier: Blockchainübergreifend verfolgen. Erreicht der Wert eine Bridge oder eine Wrapped-Asset-Adresse, wechseln Sie zur Zielblockchain und setzen Sie bei der Empfangsadresse fort. Einfache Nachverfolgung endet an dieser Grenze; eine Cross-Chain-Ansicht führt die Spur darüber hinaus.
Schritt fünf: Endgültigen Ausstieg bestimmen. Folgen Sie den Geldern bis zu einer Börseneinzahlungsadresse, einem Mixer oder einem Auszahlungsdienst. Diesen Endpunkt melden Ermittler; dort geht die Arbeit an Börsen oder Strafverfolgungspartner über. Die US-Meldeverfahren liegen bei FinCEN.
Die fünf Schritte bilden eine Schleife statt einer geraden Linie. Eine einzelne Spur kann mehrere Blockchains und Dutzende Zwischenadressen durchlaufen, bevor sie einen Ausstieg erreicht.
Wie MetaSleuth den Ablauf handhabbar macht
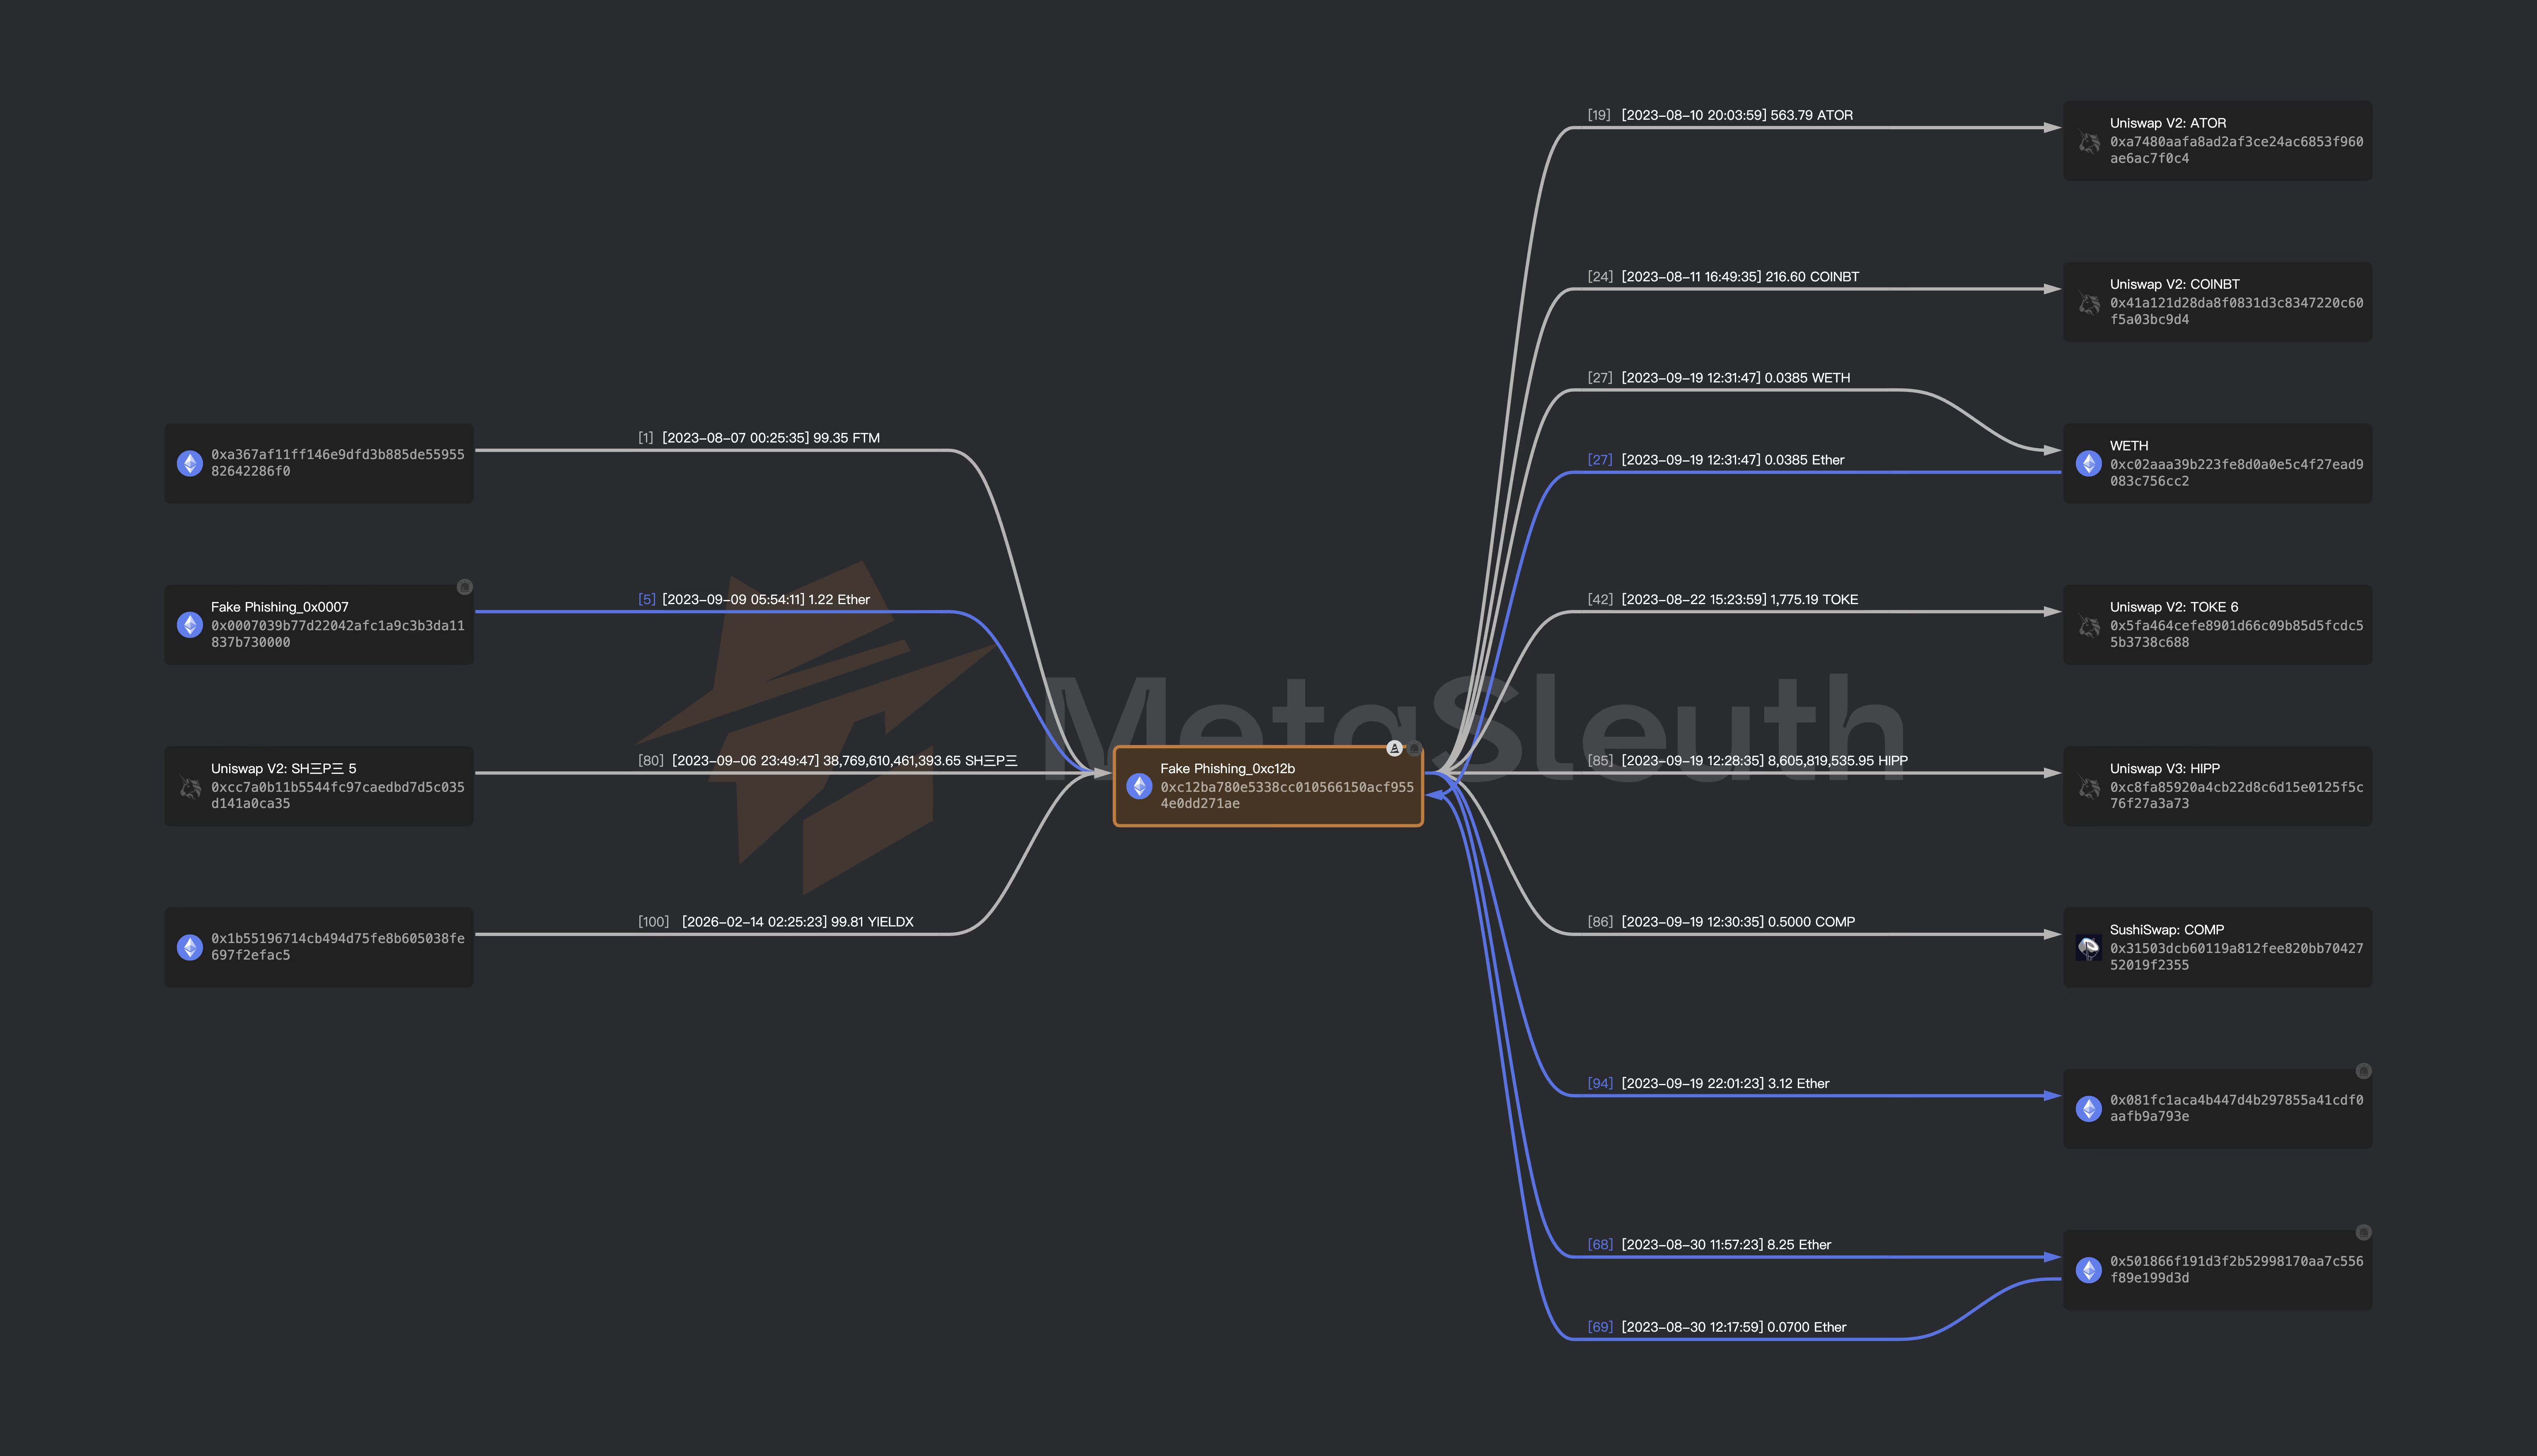
Der Ablauf ist leicht beschrieben, aber manuell schwer auszuführen, weil jede Station die zu prüfenden Adressen vervielfacht. Hier setzt MetaSleuth an. Die Funktion Expand Outgoing erweitert ausgehende Transfers schrittweise. Ermittler folgen den gestohlenen Geldern von der Angriffsadresse durch jede Zwischenstation, statt den Pfad manuell zu rekonstruieren. Die Cross-Chain-Analyse führt über Blockchain-Grenzen hinweg; Adresslabels ergänzen an jeder Station den Akteursnamen.
MetaSleuth verfügt über mehr als 600 Millionen Adresslabels und macht aus Rohadressen benannte Börsen, Mixer oder Dienste. Echtzeit-Monitoring beobachtet nach der ersten Nachverfolgung weiter und zeigt auch Tage später auftretende Bewegungen an. Die offizielle Dokumentation listet 12 unterstützte Blockchains auf; Cross-Chain-Nachverfolgung folgt Werten durch Bridges.
Gemeinsam machen diese Funktionen aus fünf manuellen Rekonstruktionsschritten einen geführten Durchlauf: erweitern, kennzeichnen, Blockchains wechseln und überwachen – alles auf einer Arbeitsfläche. Ermittler behalten die Orientierung, während der Angreifer versucht, seine Spur zu verwischen.
Die nächsten Schritte
Reagieren Sie auf einen Diebstahl, beginnen Sie, solange die Spur frisch ist. Wählen Sie die Angriffsadresse, erweitern Sie ausgehende Transfers und folgen Sie den Geldern über jede Blockchain-Grenze bis zum Ausstieg. Je früher Sie beginnen, desto weniger zusätzliche Stationen hat der Angreifer geschaffen. Nehmen Sie die gefundenen Adressen in die Beobachtung auf, damit Sie sie nach dem ersten Durchlauf weiter überwachen können.
Verfolgen Sie gestohlene Gelder mit MetaSleuth und wenden Sie den Fünf-Schritte-Ablauf in Minuten auf einen echten Vorfall an, statt ihn manuell zu rekonstruieren.
Dieser Artikel gehört zum MetaSleuth-Leitfaden für Ermittlungen und Forensik, der Nachverfolgungsmethoden, Beweishandhabung und Werkzeugkategorien durchgängig behandelt.