
Выбор инструмента KYT — обязательство на несколько лет; цена ошибки проявляется, когда регулятор спрашивает, почему проверка не сработала. Неверный выбор позже оборачивается уведомлениями, которые аналитик не может объяснить, покрытием, не охватывающим сети, в которых работает бизнес, или договором с одинаковой ценой при пяти тысячах и пятидесяти тысячах проверяемых адресов. Руководство даёт специалисту по комплаенсу схему из шести критериев для оценки любого инструмента KYT. Тогда решение строится на параметрах возможностей, а не рассказе отдела продаж. Более широкий контекст продукта KYT представлен в Phalcon Compliance. Эта страница — часть центра знаний о KYT.
Перед началом важна одна граница. Страница посвящена выбору инструмента мониторинга транзакций KYT — уровня, оценивающего риск и определяющего действие до или во время транзакции. Она не посвящена выбору уровня отслеживания средств после инцидента, который отвечает на другой вопрос и оценивается по иным критериям. Смешение этих уровней — самая частая ошибка выбора.
Что должен делать инструмент KYT
У инструмента мониторинга транзакций KYT одна задача на уровне принятия решения: прочитать риск адреса или транзакции, вернуть оценку и достаточные доказательства за ней, чтобы команда комплаенса могла обосновать итоговое действие. Эта задача делится на три требования, которые нельзя свести к одному.
Первое — проверка в реальном времени на шлюзе транзакций. Поступает пополнение или вывод, инструмент возвращает оценку риска до разрешения операции, а шлюз маршрутизирует её по результату. Инструмент, работающий только пакетно, не является мониторингом в регуляторном смысле. Риск-ориентированный подход FATF к поставщикам услуг виртуальных активов обязывает VASP постоянно мониторить транзакции. Правило FinCEN о программе AML (31 CFR 1022.210) и правило о сообщениях о подозрительной активности (31 CFR 1022.320) в совокупности делают постоянный мониторинг необходимым для криптобирж и других организаций денежных услуг США. Только пакетный режим оставляет разрыв между обязанностью мониторить и работающим контролем; проверяющие читают его как пробел программы.
Второе — объяснимая оценка. Саму по себе оценку риска нельзя обосновать: аналитику, аудитору и проверяющему нужно видеть, почему она именно такая. Третье — пригодная для аудита запись. Каждая проверка, решение и изменение правила должны восстанавливаться. Журнал аудита превращает возможность проверки в программу, которую проверяющий может одобрить. Он также служит источником для сообщения о подозрительной транзакции, когда оно требуется.
Оценивайте поставщиков по шести критериям
Большинство обсуждений выбора KYT скатывается к спискам функций, поскольку у категории нет общей схемы оценки. Шесть критериев ниже действительно отличают инструмент, с которым команда комплаенса сможет работать, от того, с которым не сможет. Они независимы, а их значимость зависит от объёма, набора сетей и регуляторных рисков команды.
Критерий 1: задержка API при проверке в реальном времени. Инструмент KYT, встроенный в поток пополнений или выводов, должен ответить до разрешения транзакции. Рабочий верхний предел проверки до транзакции — примерно 500 миллисекунд от начала до конца. Сам API должен занять лишь долю этого времени, оставив запас на маршрутизацию, журналирование и пороговое решение.
Критерий 2: настройка правил для сокращения ложных срабатываний. Любой инструмент KYT создаёт уведомления. Вопрос в том, может ли команда настраивать их правила без запроса изменения поставщику. Такая калибровка — единственный устойчивый путь к доле ложных срабатываний, с которой команда аналитиков справится.
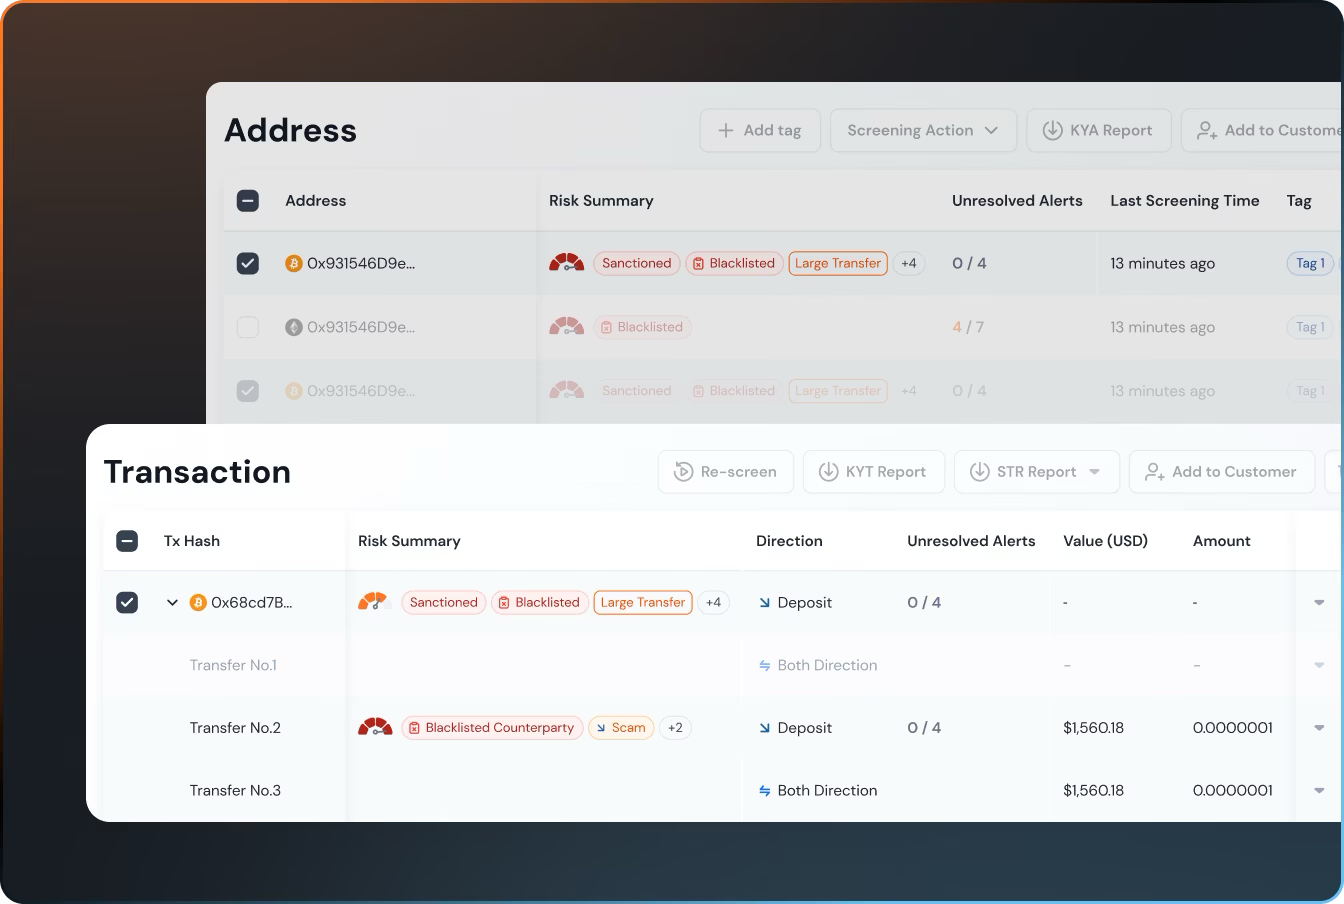
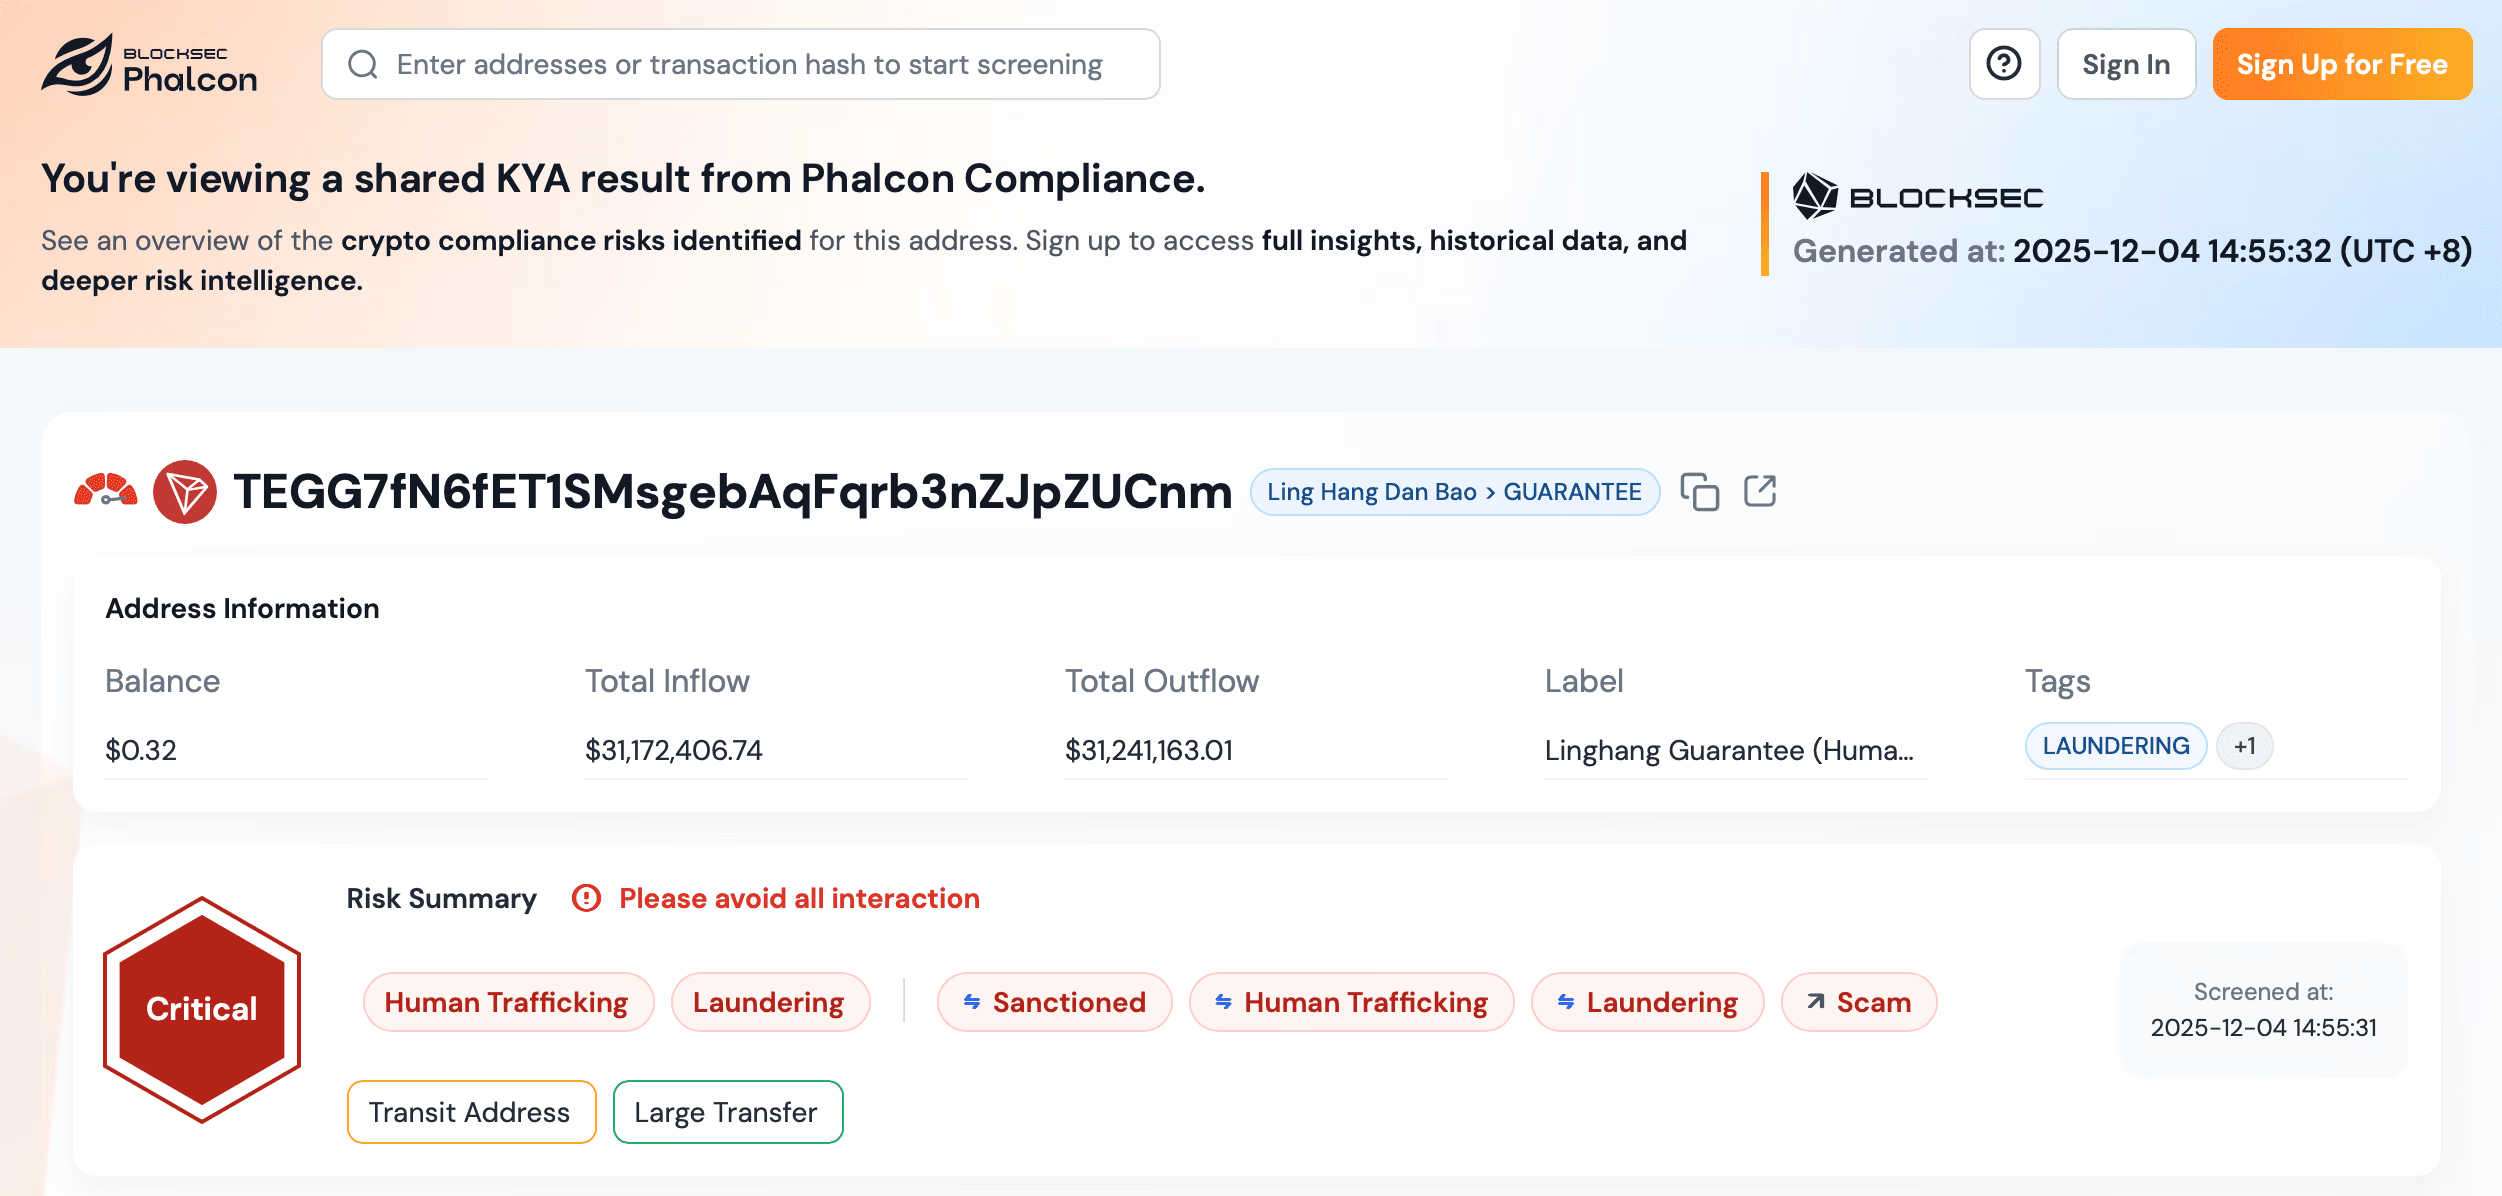
Критерий 3: объяснимая, прозрачная оценка. Непрозрачная оценка — источник риска. Прозрачная раскрывает индикаторы за результатом, позволяя аналитику понять, какие связи его определили, а регулятору — восстановить решение.
Критерий 4: поддержка нескольких блокчейнов. Инструмент KYT выявляет риск только в сетях, которые читает. Глубокое покрытие трёх основных сетей без остальных оставляет слепую зону там, где риск часто растёт быстрее всего. Оценивать нужно, покрывает ли инструмент сети, в которых работает бизнес.
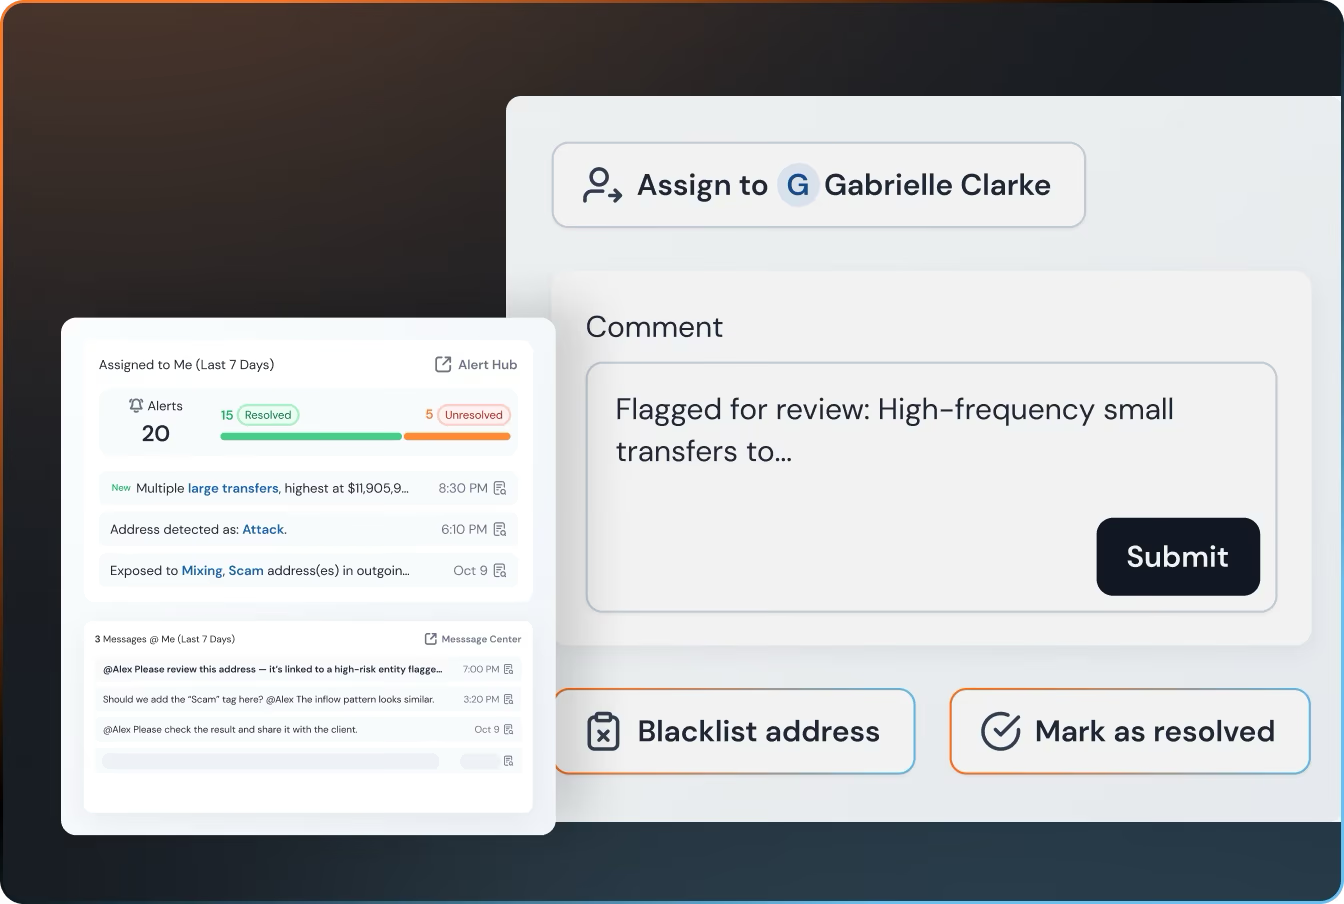
Критерий 5: журнал аудита и автоматизация STR. Мониторинг формирует записи, которые должны питать уровень отчётности. База — журнал каждой проверки и решения. Автоматизация, превращающая расследованное уведомление в черновик сообщения о подозрительной транзакции, отличает обоснованное дело от снимка экрана.
Критерий 6: PAYG или подписка. Корпоративная подписка по индивидуальному предложению берёт плату за фиксированную годовую квоту независимо от её использования. Кредиты с оплатой по мере использования оплачивают реальный объём проверок. Подходящая модель зависит от того, высок и предсказуем объём или неравномерен и неизвестен. Игнорирование критерия ведёт к переплате за неиспользуемую мощность или договору, не соответствующему ритму программы.
Проверка каждого критерия
Шесть критериев оцениваются по-разному; именно отношение к ним как к одному контрольному списку ведёт к ошибкам. У каждого собственная проверка, обычно измерение, а не заявление поставщика.
Для задержки API проверка — измерение на собственном трафике команды, а не опубликованное число. Заявленный ответ менее 100 миллисекунд — цель для подтверждения, а не готовый ориентир SLA. Пропустите реальные адреса через API, измерьте при пике и низкой нагрузке и подтвердите показатель, прежде чем опираться на него в шлюзе.
Для настройки правил проверка — то, что команда может изменить без поставщика. Инструмент, где любая настройка требует заявки, команда не контролирует. Для объяснимости проверка — наличие индикаторов риска и показателей связей вместе с оценкой. Если API возвращает только число, команда не может обосновать приостановленную транзакцию. Для покрытия сетей проверка — фактический набор сетей команды. Десяти нативных сетей достаточно лишь тогда, когда они включают все сети операций бизнеса.
Для журнала аудита и STR проверка — проходит ли путь от расследованного уведомления до сообщения о подозрительной транзакции внутри процесса. Для цены проверка — характер объёма: предсказуемый высокий объём благоприятствует подписке, неравномерный или неизвестный — PAYG.
Как Phalcon Compliance соответствует критериям
Phalcon Compliance лежит в основе этого центра знаний. Цель раздела — не утверждать, что только этот инструмент соответствует схеме. Задача — показать оценку конкретной платформы по шести критериям, дав команде комплаенса разобранный пример для сравнения других инструментов.
По задержке API BlockSec заявляет ответ менее 100 миллисекунд для API проверки в реальном времени. Считайте это целью, которую нужно подтвердить на рабочем трафике до создания внутреннего SLA на её основе.
По настройке правил платформа предоставляет конфигурируемый Risk Engine с пятью шаблонами правил и стандартным набором на основе риск-ориентированного подхода FATF. Команда комплаенса может калибровать оценку под свой риск-аппетит, не запрашивая изменение для каждого сдвига порога. По объяснимости каждая оценка сопровождается индикаторами риска и показателями связей. Модель построена на более чем 600 миллионах размеченных адресов и более чем 17 категориях индикаторов риска, охватывающих поведение, связи с известными незаконными сервисами и риск контрагентов. Аналитик, разбирающий приостановленную транзакцию, видит определившие оценку связи, что и делает решение обоснованным.
По покрытию инструмент читает десять нативных сетей; достаточность зависит от набора сетей команды. По журналу аудита и STR каждая проверка и решение фиксируются в восстанавливаемой записи. Экспорт STR доступен на Essential и выше.
По цене точкой входа служит оплата по мере использования. Screening Packages начинаются от $95, цена проверки — от $1,10 до $1,90. Scale за $699 в месяц — вход в API для команд, встраивающих проверку в продуктовый процесс. Подробности цены рассмотрены в отдельной тематической статье. Здесь важно наличие PAYG как структурной альтернативы подписке по индивидуальному предложению. Команда может оценить продукт на реальном объёме до выбора тарифа.
Выявите тревожные признаки до покупки
При слабом выборе KYT повторяется несколько паттернов. Каждый перекладывает на комплаенс-команду работу, которую должен был взять инструмент.
Непрозрачная оценка — первый тревожный признак. Если API возвращает число риска без индикаторов за ним, команда не может обосновать приостановленную транзакцию или объяснить решение проверяющему. Покрытие одной сети или малая глубина — второй. Инструмент, глубоко читающий одну-две сети, вынуждает искать второго поставщика для остальных или мириться со слепой зоной в каждой непокрытой сети. Отсутствие журнала аудита — третий. Если инструмент не фиксирует каждую проверку и решение в восстанавливаемой записи, при запросе проверяющего команда вынуждена вручную восстанавливать программу.
Жёсткая подписка без пути PAYG — четвёртый. Корпоративный договор по индивидуальному предложению оправдан для крупной организации с предсказуемым объёмом. Но поставщик без альтернативы PAYG загоняет каждую команду среднего размера в закупочный цикл масштаба корпорации. Отсутствие PAYG — сигнал о том, для кого создан продукт.
Контрольный список выбора
Схему можно свести к списку, который команда комплаенса применит к любому инструменту KYT.
- Возвращает ли инструмент оценку риска в пределах допустимой шлюзом задержки, измеренной на собственном трафике команды, а не по опубликованному числу поставщика?
- Может ли команда настраивать правила, пороги и индикаторы риска без запроса изменения поставщику?
- Сопровождается ли каждая оценка определившими её индикаторами и показателями связей, позволяющими обосновать приостановленную транзакцию?
- Покрывает ли инструмент каждую сеть операций бизнеса, если оценивать по фактическому риску, а не общему числу сетей?
- Фиксирует ли инструмент каждую проверку и решение в восстанавливаемом журнале аудита и создаёт ли черновик STR из расследованного уведомления внутри процесса?
- Есть ли в модели оплаты путь PAYG, позволяющий оценить реальный объём до договора?
Инструмент, прошедший все шесть проверок, пригоден для работы команды комплаенса. Провал одной-двух не исключает его автоматически. Но издержки этих проваленных критериев команда будет нести весь срок договора. Примените схему к любому кандидату, включая Phalcon Compliance, и пусть решение определят критерии.