
Die Wahl eines KYT-Tools ist eine mehrjährige Bindung. Die Kosten einer Fehlentscheidung zeigen sich, wenn die Aufsicht fragt, warum ein Screening versagt hat. Später äußert sie sich in Alarmen, die Analysten nicht erklären können, einer Blockchain-Abdeckung, die nicht bis in alle Geschäftsbereiche reicht, oder einem Vertrag, der für fünftausend geprüfte Adressen genauso viel berechnet wie für fünfzigtausend. Dieser Leitfaden bietet Compliance-Verantwortlichen einen Rahmen mit sechs Kriterien zur Bewertung jedes KYT-Tools. Die Entscheidung beruht damit auf Leistungsdimensionen statt auf einer Vertriebserzählung. Den übergeordneten KYT-Produktkontext erläutert Phalcon Compliance. Diese Seite ist Teil des KYT-Wissensportals.
Vorab ist eine Abgrenzung wichtig. Diese Seite behandelt die Auswahl eines KYT-Tools zur Transaktionsüberwachung – also der Ebene, die Risiken bewertet und vor oder während einer Transaktion eine Maßnahme ableitet. Es geht nicht um die Auswahl einer nachgelagerten Untersuchungslösung zur Geldflussnachverfolgung. Diese beantwortet eine andere Frage und wird nach anderen Kriterien bewertet. Beide Ebenen gleichzusetzen ist der häufigste Auswahlfehler.
Was ein KYT-Tool leisten muss
Ein KYT-Tool zur Transaktionsüberwachung hat auf der Entscheidungsebene eine Aufgabe: Es analysiert das Risiko einer Adresse oder Transaktion, liefert einen Score und genügend zugehörige Belege, damit das Compliance-Team die daraus abgeleitete Maßnahme begründen kann. Daraus ergeben sich drei eigenständige Anforderungen, die kein Tool zusammenlegen kann.
Erstens: Echtzeit-Screening an der Transaktionsfreigabe. Eine Ein- oder Auszahlung trifft ein, das Tool liefert vor der Freigabe ein Risikobewertungsergebnis, und die Freigabelogik reagiert darauf. Ein Tool, das nur in Stapeln arbeitet, ist keine Überwachungslösung im regulatorischen Sinne. Der risikobasierte Ansatz der FATF für Anbieter von Dienstleistungen für virtuelle Vermögenswerte verpflichtet VASPs zur laufenden Transaktionsüberwachung. FinCENs Vorschrift zu AML-Programmen (31 CFR 1022.210) und Vorschrift zur Meldung verdächtiger Aktivitäten (31 CFR 1022.320) machen zusammen eine laufende Überwachung für Kryptobörsen und andere US-amerikanische Money Services Businesses erforderlich. Ein reiner Batch-Rhythmus lässt eine Lücke zwischen Überwachungspflicht und laufender Kontrolle. Prüfer sehen darin eine Programmlücke.
Zweitens: nachvollziehbares Scoring. Ein Risikoscore allein ist nicht belastbar. Analysten, Auditoren und Aufsichtsprüfer müssen erkennen können, warum er so ausfällt. Drittens: prüfbare Aufzeichnungen. Jedes Screening, jede Bearbeitungsentscheidung und jede Regeländerung muss wieder abrufbar sein. Der Audit-Trail macht aus einer Screening-Funktion ein Programm, das eine aufsichtsrechtliche Prüfung bestehen kann. Er liefert zugleich die Grundlage für eine erforderliche Verdachtsmeldung.
Anbieter anhand von sechs Kriterien bewerten
Die meisten Gespräche zur KYT-Auswahl geraten zu Funktionsvergleichen, weil ein gemeinsamer Bewertungsrahmen fehlt. Die folgenden sechs Kriterien unterscheiden tatsächlich zwischen einem Tool, das ein Compliance-Team betreiben kann, und einem, das es nicht betreiben kann. Sie sind voneinander unabhängig. Ihre Gewichtung richtet sich nach Volumen, genutzten Blockchains und regulatorischer Exposition des Teams.
Kriterium 1: API-Latenz für Echtzeit-Screening. Ein KYT-Tool in einem Ein- oder Auszahlungsablauf muss vor der Transaktionsfreigabe antworten. Eine praktische Obergrenze für das Screening vor einer Transaktion liegt bei etwa 500 Millisekunden über den gesamten Ablauf. Die API selbst darf nur einen Bruchteil davon beanspruchen, damit Zeit für Weiterleitung, Protokollierung und Schwellenwertentscheidung bleibt.
Kriterium 2: Anpassbare Regeln zur Reduzierung von Fehlalarmen. Jedes KYT-Tool erzeugt Alarme. Entscheidend ist, ob das Team die zugrunde liegenden Regeln ohne Änderungsantrag beim Anbieter optimieren kann. Nur diese Kalibrierung führt dauerhaft zu einer für das Analystenteam beherrschbaren Fehlalarmquote.
Kriterium 3: Nachvollziehbares, transparentes Scoring. Ein Black-Box-Score ist eine Belastung. Transparentes Scoring legt die Risikoindikatoren hinter dem Score offen. Analysten erkennen die ausschlaggebenden Expositionen, und die Aufsicht kann die Entscheidung rekonstruieren.
Kriterium 4: Multi-Chain-Abdeckung. Ein KYT-Tool erkennt Risiken nur auf den von ihm analysierten Blockchains. Ein Tool mit tiefer Abdeckung von drei großen Blockchains, aber ohne Unterstützung weniger verbreiteter Netzwerke, lässt einen blinden Fleck, in dem Expositionen oft besonders schnell wachsen. Zu prüfen ist, ob das Tool die tatsächlich geschäftlich genutzten Blockchains abdeckt.
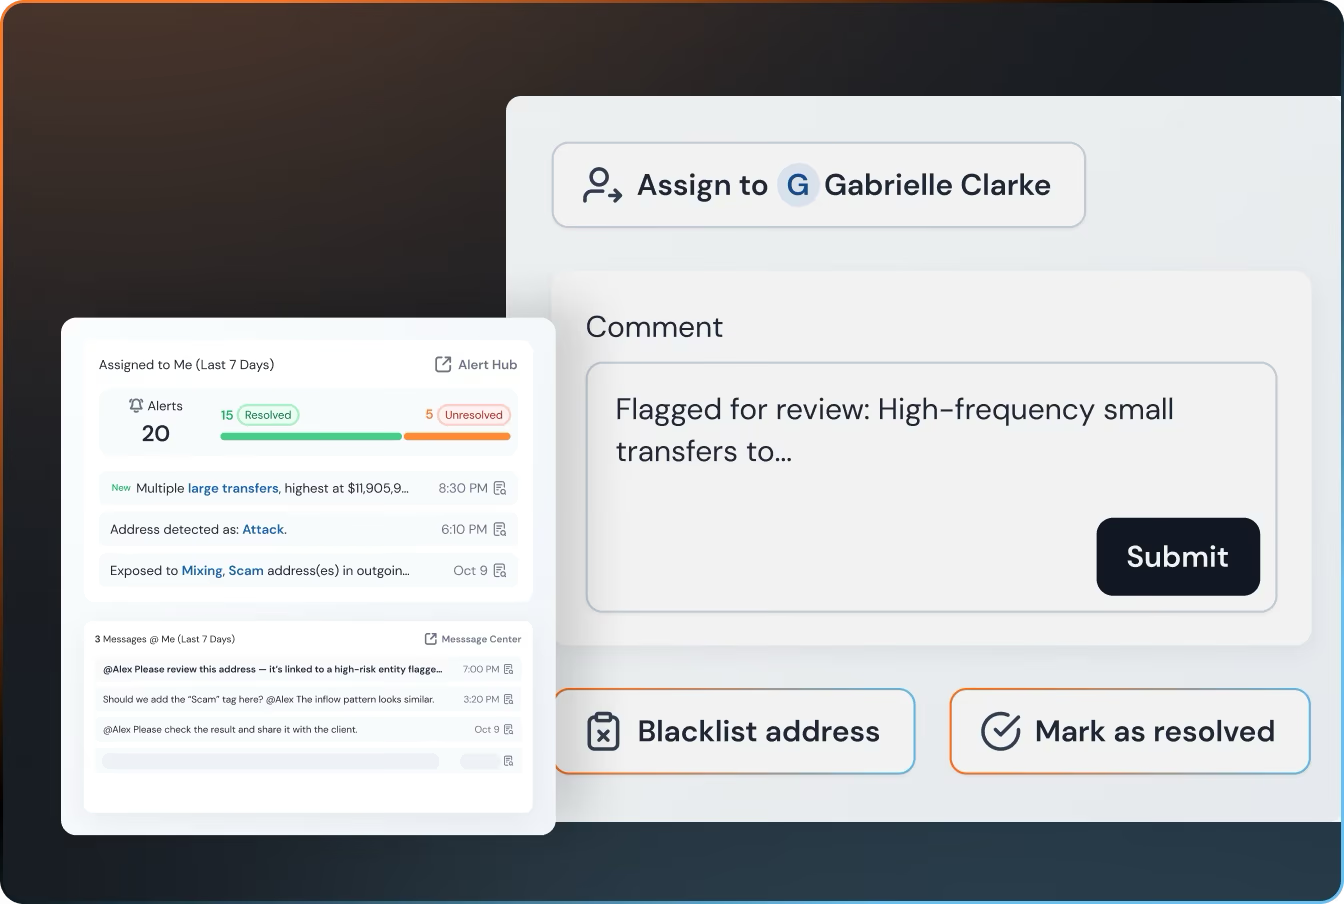
Kriterium 5: Audit-Trail und STR-Automatisierung. Die Überwachung erzeugt Aufzeichnungen, die in die Berichtsebene einfließen müssen. Ein Audit-Trail für jedes Screening und jede Bearbeitungsentscheidung ist die Grundvoraussetzung. Die automatische Umwandlung eines untersuchten Alarms in einen STR-Entwurf unterscheidet eine belastbare Fallakte von einem Screenshot.
Kriterium 6: PAYG- oder Abonnementpreise. Ein angebotsbasiertes Enterprise-Abonnement berechnet ein festes Jahreskontingent unabhängig von dessen Nutzung. Nutzungsbasierte Guthabenpreise richten sich nach dem tatsächlichen Screening-Volumen. Welches Modell passt, hängt davon ab, ob das Volumen hoch und planbar oder unregelmäßig und unbekannt ist. Wer dieses Kriterium ignoriert, zahlt für ungenutzte Kapazität oder schließt einen Vertrag ab, der nicht zum Programmablauf passt.
Jedes Kriterium gezielt prüfen
Die sechs Kriterien werden unterschiedlich geprüft. Sie als eine einzige Checkliste zu behandeln ist eine typische Fehlerquelle. Jedes hat einen eigenen Test, meist eine Messung statt einer Anbieterbehauptung.
Für die API-Latenz zählt eine Messung unter dem eigenen Datenverkehr, nicht der veröffentlichte Wert. Eine publizierte Antwortzeit unter 100 Millisekunden ist ein zu bestätigender Zielwert, keine unmittelbare Grundlage für eine SLA. Prüfen Sie echte Adressen über die API, messen Sie unter Spitzenlast und im Leerlauf und bestätigen Sie den Wert, bevor Sie Ihre Freigabelogik darauf ausrichten.
Bei der Regelanpassung zählt, was das Team ohne Anbieter ändern kann. Erfordert jede Optimierung ein Ticket, hat das Team keine Kontrolle über das Tool. Beim nachvollziehbaren Scoring zählt, ob Risikoindikatoren und Expositionswerte zusammen mit dem Score geliefert werden. Gibt die API nur eine Zahl zurück, kann das Team eine zurückgehaltene Transaktion nicht begründen. Bei der Multi-Chain-Abdeckung zählt das tatsächliche Geschäftsprofil. Zehn nativ unterstützte Blockchains genügen nur dann, wenn darunter jede geschäftlich genutzte Blockchain ist.
Bei Audit-Trail und STR-Ebene zählt, ob der Weg vom untersuchten Alarm zum STR innerhalb des Workflows abläuft. Bei den Preisen zählt das Volumenprofil: hohes, planbares Volumen spricht für ein Abonnement, unregelmäßiges oder unbekanntes Volumen für nutzungsbasierte Abrechnung.
Wie Phalcon Compliance die Kriterien erfüllt
Phalcon Compliance bildet den Bezugspunkt dieses Wissensportals. Dieser Abschnitt behauptet nicht, dass nur dieses Tool den Rahmen erfüllt. Er zeigt, wie eine konkrete Plattform anhand der sechs Kriterien bewertet wird, damit ein Compliance-Team ein ausgearbeitetes Vergleichsbeispiel hat.
Zur API-Latenz gibt BlockSec für seine Echtzeit-Screening-API eine Antwortzeit unter 100 Millisekunden an. Behandeln Sie dies als Zielwert, der unter produktivem Datenverkehr bestätigt werden muss, bevor daraus eine interne SLA entsteht.
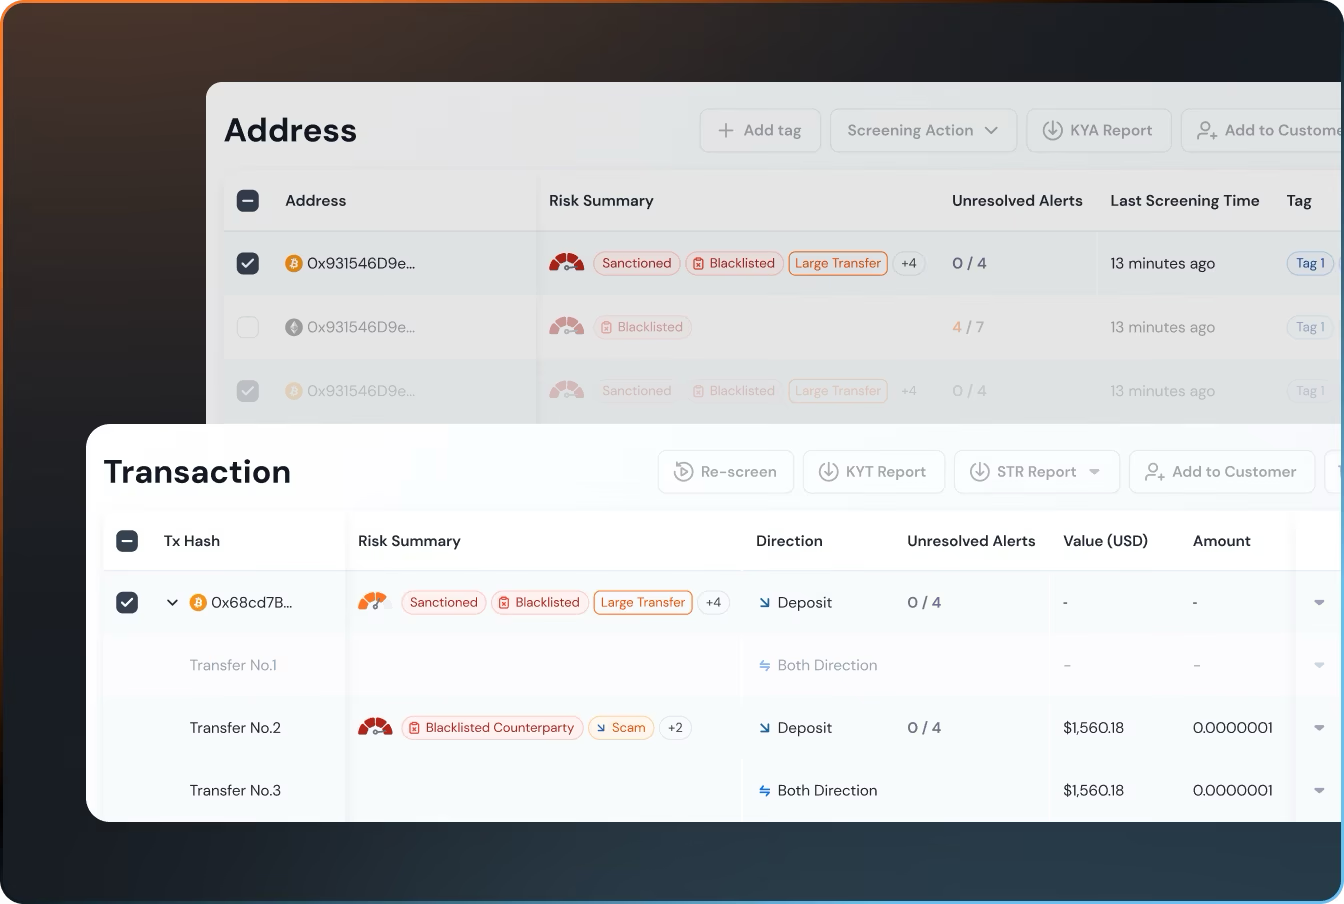
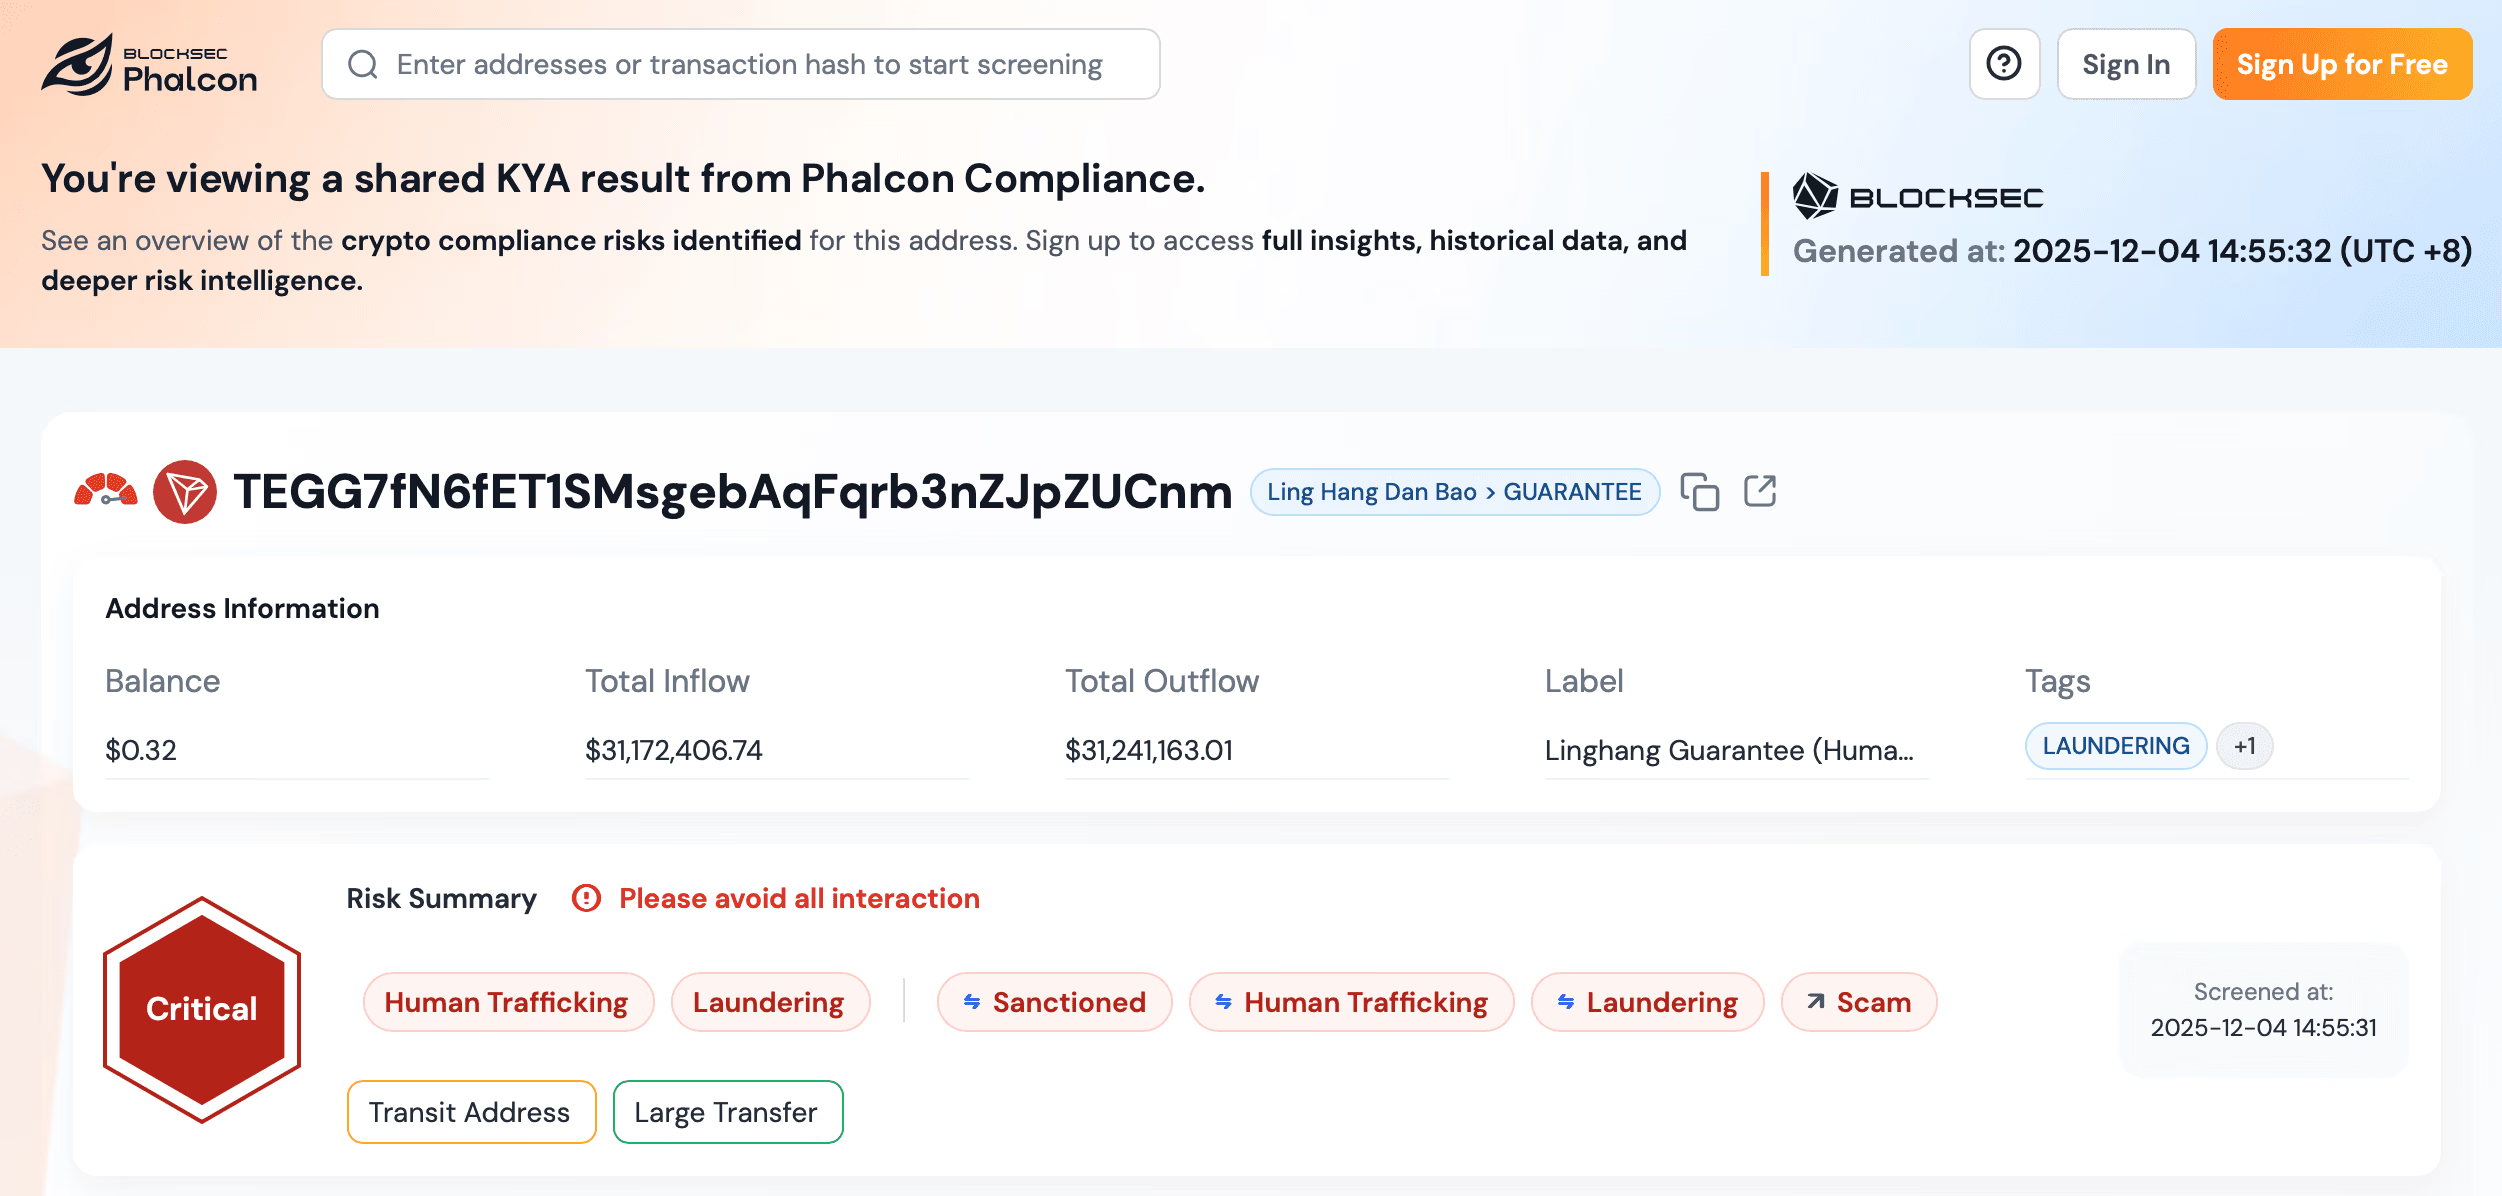
Für die Regelanpassung bietet die Plattform eine konfigurierbare Risk Engine mit fünf Regelvorlagen und einem Standardregelwerk, das auf dem risikobasierten FATF-Ansatz beruht. Das Compliance-Team kann das Scoring am eigenen Risikoappetit ausrichten, statt für jede Schwellenwertänderung einen Antrag zu stellen. Beim nachvollziehbaren Scoring enthält jeder Score seine Risikoindikatoren und Expositionswerte. Das Modell beruht auf mehr als 600 Millionen gekennzeichneten Adressen und über 17 Risikoindikator-Kategorien. Es erfasst Verhaltensmuster, Exposition gegenüber bekannten illegalen Diensten und Gegenparteirisiken. Bei einer zurückgehaltenen Transaktion sieht der Analyst die ausschlaggebenden Expositionen. Das macht die Entscheidung begründbar.
Bei der Multi-Chain-Abdeckung analysiert das Tool zehn Blockchains nativ. Ob das genügt, hängt vom Geschäftsprofil des Teams ab. Für Audit-Trail und STR-Ebene wird jedes Screening und jede Bearbeitungsentscheidung in abrufbaren Aufzeichnungen erfasst. Der STR-Export ist ab Essential verfügbar.
Beim Preis bildet nutzungsbasierte Abrechnung den Einstieg. Screening Packages beginnen bei $95, mit Stückpreisen zwischen $1,10 und $1,90 pro Screening. Scale für $699 pro Monat ist der API-Einstieg für Teams, die Screening in einen Produktablauf integrieren. Die Preisdetails behandelt der eigene Preisleitfaden. Hier ist entscheidend, dass PAYG als strukturelle Alternative zum angebotsbasierten Abonnement existiert. Teams können mit realem Volumen testen, bevor sie sich auf einen Tarif festlegen.
Diese Warnsignale vor dem Kauf erkennen
Bei schwachen KYT-Auswahlentscheidungen wiederholen sich einige Muster. Jedes verlagert Arbeit auf das Compliance-Team, die eigentlich das Tool übernehmen sollte.
Ein Black-Box-Score ist das erste Warnsignal. Liefert die API eine Risikozahl ohne Indikatoren, kann das Team eine zurückgehaltene Transaktion nicht begründen und Prüfern die Entscheidung nicht erklären. Single-Chain- oder oberflächliche Abdeckung ist das zweite. Wer nur eine oder zwei Blockchains tief analysiert, erzwingt einen zweiten Anbieter für weitere Netzwerke oder blinde Flecken auf jeder nicht abgedeckten Blockchain. Ein fehlender Audit-Trail ist das dritte Warnsignal. Ohne abrufbare Aufzeichnungen für jedes Screening und jede Bearbeitungsentscheidung muss das Team das Programm auf Prüferanfrage manuell rekonstruieren.
Ein starres Abonnement ohne PAYG-Option ist das vierte. Ein angebotsbasierter Enterprise-Vertrag ist für ein großes Institut mit planbarem Volumen legitim. Ein Anbieter ohne nutzungsbasierte Alternative zwingt aber auch mittelgroße Teams in einen Enterprise-Beschaffungsprozess. Das Fehlen von PAYG zeigt, für wen das Produkt entwickelt wurde.
Auswahlcheckliste
Der Rahmen lässt sich in eine Checkliste für jedes KYT-Tool überführen.
- Liefert das Tool innerhalb des zulässigen Latenzbudgets der Freigabelogik einen Risikoscore – gemessen unter Ihrem eigenen Datenverkehr statt anhand der Anbieterangabe?
- Kann das Team Regeln, Schwellenwerte und Risikoindikatoren ohne Änderungsantrag beim Anbieter anpassen?
- Enthält jeder Score die ausschlaggebenden Risikoindikatoren und Expositionswerte, damit eine zurückgehaltene Transaktion begründet werden kann?
- Deckt das Tool jede geschäftlich genutzte Blockchain ab, bewertet anhand tatsächlicher Expositionen statt einer werbewirksamen Gesamtzahl?
- Erfasst das Tool jedes Screening und jede Bearbeitungsentscheidung in einem abrufbaren Audit-Trail und erzeugt es im Workflow einen STR-Entwurf aus einem untersuchten Alarm?
- Bietet das Preismodell einen nutzungsbasierten Einstieg, damit das Team vor einer Vertragsbindung mit realem Volumen testen kann?
Ein Tool, das alle sechs Prüfungen besteht, kann ein Compliance-Team betreiben. Scheitert es an einem oder zwei Kriterien, ist es nicht automatisch ausgeschlossen. Die Kosten dieser Schwächen trägt das Team jedoch während der gesamten Vertragslaufzeit. Wenden Sie den Rahmen auf jeden Kandidaten an, auch auf Phalcon Compliance, und lassen Sie die Kriterien entscheiden.