
Elegir una herramienta de KYT es un compromiso de varios años, y el coste de equivocarse aterriza cuando un regulador pregunta por qué falló un screening. La elección equivocada se manifiesta más tarde como alertas que quien analiza no sabe explicar, una huella de cadenas que se queda corta respecto a donde opera el negocio, o un contrato que cobra lo mismo tanto si el equipo analiza cinco mil direcciones como cincuenta mil. Esta guía entrega a un responsable de cumplimiento un marco de seis ejes con el que evaluar cualquier herramienta de KYT. La decisión se construye entonces sobre dimensiones de capacidad y no sobre un relato comercial. Para el contexto completo del producto KYT, consulta Phalcon Compliance. Esta página pertenece al Centro de recursos de KYT.
Antes de empezar con el marco hay que fijar un límite. Esta página trata de elegir una herramienta de monitorización de transacciones KYT, la capa que puntúa el riesgo y produce una acción antes o durante una transacción. No trata de elegir una capa de rastreo o seguimiento de fondos posterior al incidente, que responde a otra pregunta y se evalúa con otros ejes. Confundir las dos capas es el error de selección más común.
Qué tiene que hacer una herramienta de KYT
Una herramienta de monitorización de transacciones KYT tiene un único trabajo en la capa de decisión: leer el riesgo de una dirección o una transacción, devolver una puntuación y devolver suficientes evidencias detrás de esa puntuación como para que un equipo de cumplimiento pueda defender la acción resultante. Ese trabajo se descompone en tres requisitos que ninguna herramienta puede fundir en uno.
El primero es el screening en tiempo real en la puerta de la transacción. Llega un depósito o una retirada, la herramienta devuelve un resultado de riesgo antes de liberar la transacción, y la puerta enruta según ese resultado. Una herramienta que solo funciona por lotes no es una herramienta de monitorización en el sentido regulatorio. El enfoque basado en el riesgo del GAFI para los proveedores de servicios de activos virtuales obliga a los VASP a vigilar las transacciones de forma continua. La norma de programa AML (31 CFR 1022.210) y la norma de comunicación de actividades sospechosas (31 CFR 1022.320) de FinCEN, tomadas en conjunto, hacen necesaria la monitorización continua para los exchanges de cripto y otras empresas de servicios monetarios estadounidenses. Una cadencia solo por lotes deja una distancia entre el deber de vigilar y el control que se ejecuta, y los supervisores leen esa distancia como una carencia del programa.
El segundo es la puntuación explicable. Una puntuación de riesgo por sí sola no es defendible: quien analiza, quien audita y quien supervisa necesitan todos ver por qué la puntuación salió donde salió. El tercero es un registro auditable. Cada screening, cada resolución y cada cambio de regla tienen que poder recuperarse. El rastro de auditoría es lo que convierte una capacidad de screening en un programa que un supervisor puede dar por bueno. Es también lo que alimenta un informe de transacción sospechosa cuando hace falta.
Evalúa a los proveedores en seis ejes
Casi todas las conversaciones de selección de KYT derivan en listas de funcionalidades porque la categoría no tiene un marco de evaluación compartido. Los seis ejes de abajo son las dimensiones que de verdad separan una herramienta que un equipo de cumplimiento puede operar de otra que no. Son independientes, y cuáles pesan más depende del volumen del equipo, de su huella de cadenas y de su exposición regulatoria.
Eje 1: latencia de la API para el screening en tiempo real. Una herramienta de KYT incrustada en un flujo de depósitos o retiradas tiene que responder antes de liberar la transacción. Un techo de trabajo para un screening previo son unos 500 milisegundos de extremo a extremo. La API en sí solo puede consumir una fracción de eso, dejando margen para el enrutado, el registro y la decisión de umbral.
Eje 2: capacidad de ajustar reglas para bajar los falsos positivos. Toda herramienta de KYT produce alertas. La cuestión es si el equipo puede ajustar las reglas que hay detrás sin abrir una petición de cambio al proveedor. Esa calibración es el único camino duradero hacia una tasa de falsos positivos que un equipo de análisis pueda soportar.
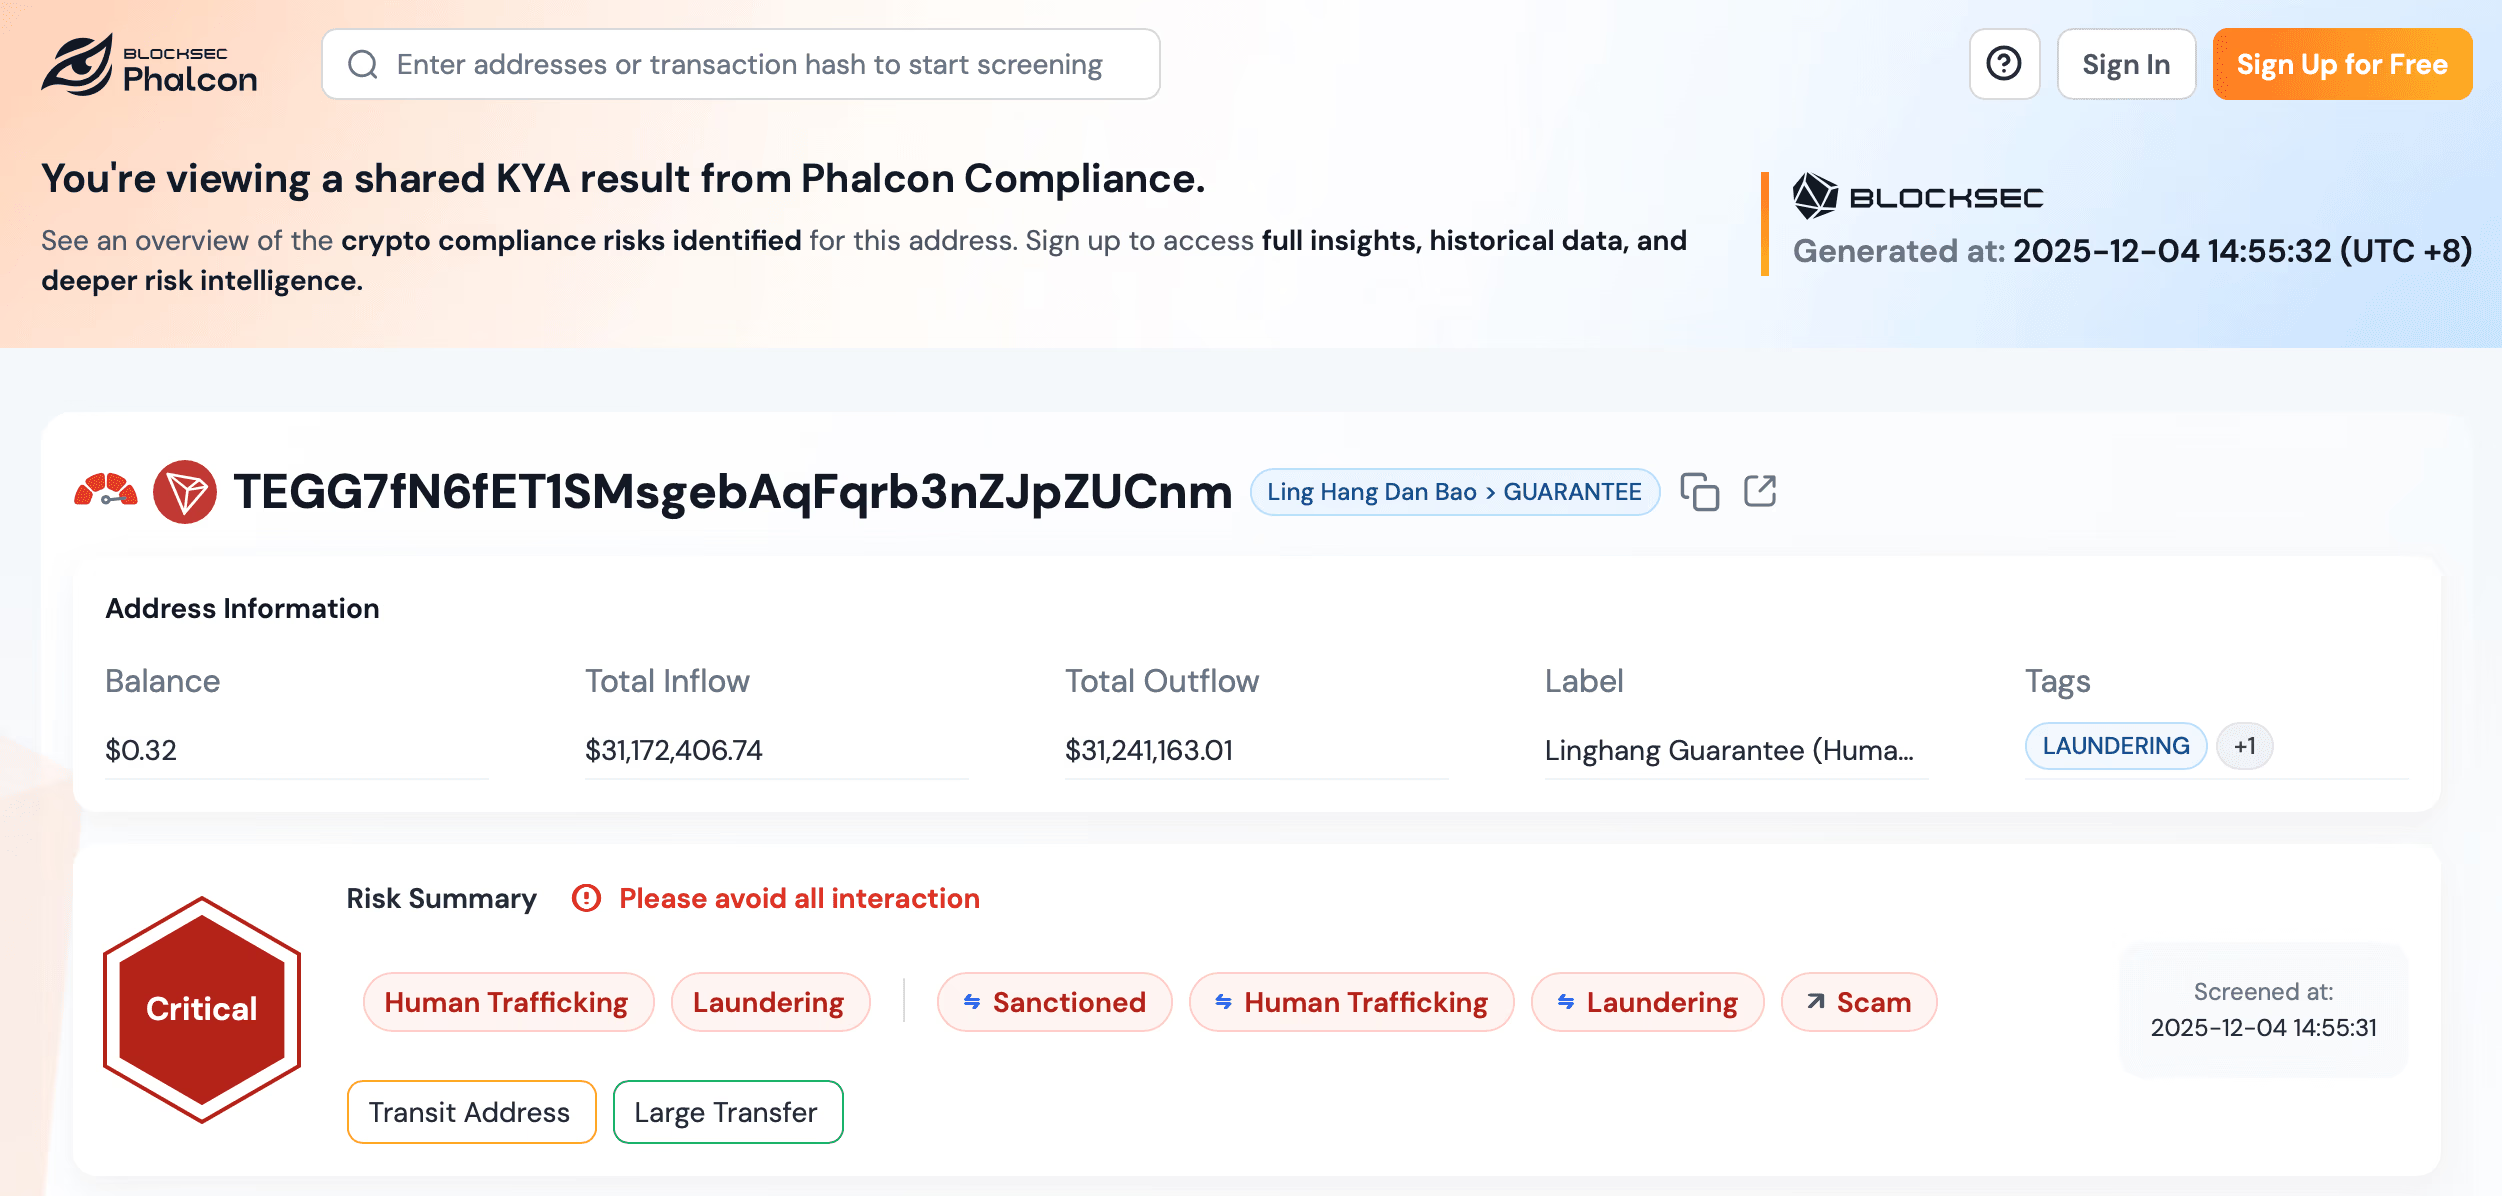
Eje 3: puntuación explicable, de caja transparente. Una puntuación de caja negra es un lastre. La puntuación de caja transparente expone los indicadores de riesgo detrás de una puntuación, de modo que quien analiza puede leer qué exposiciones motivaron el resultado y un regulador puede reconstruir la decisión.
Eje 4: cobertura multicadena. Una herramienta de KYT solo atrapa el riesgo en las cadenas que lee. Una con cobertura profunda en tres cadenas principales pero nada en la larga cola deja un punto ciego justo donde la exposición suele crecer más rápido. El eje a evaluar es si la herramienta cubre las cadenas en las que opera el negocio.
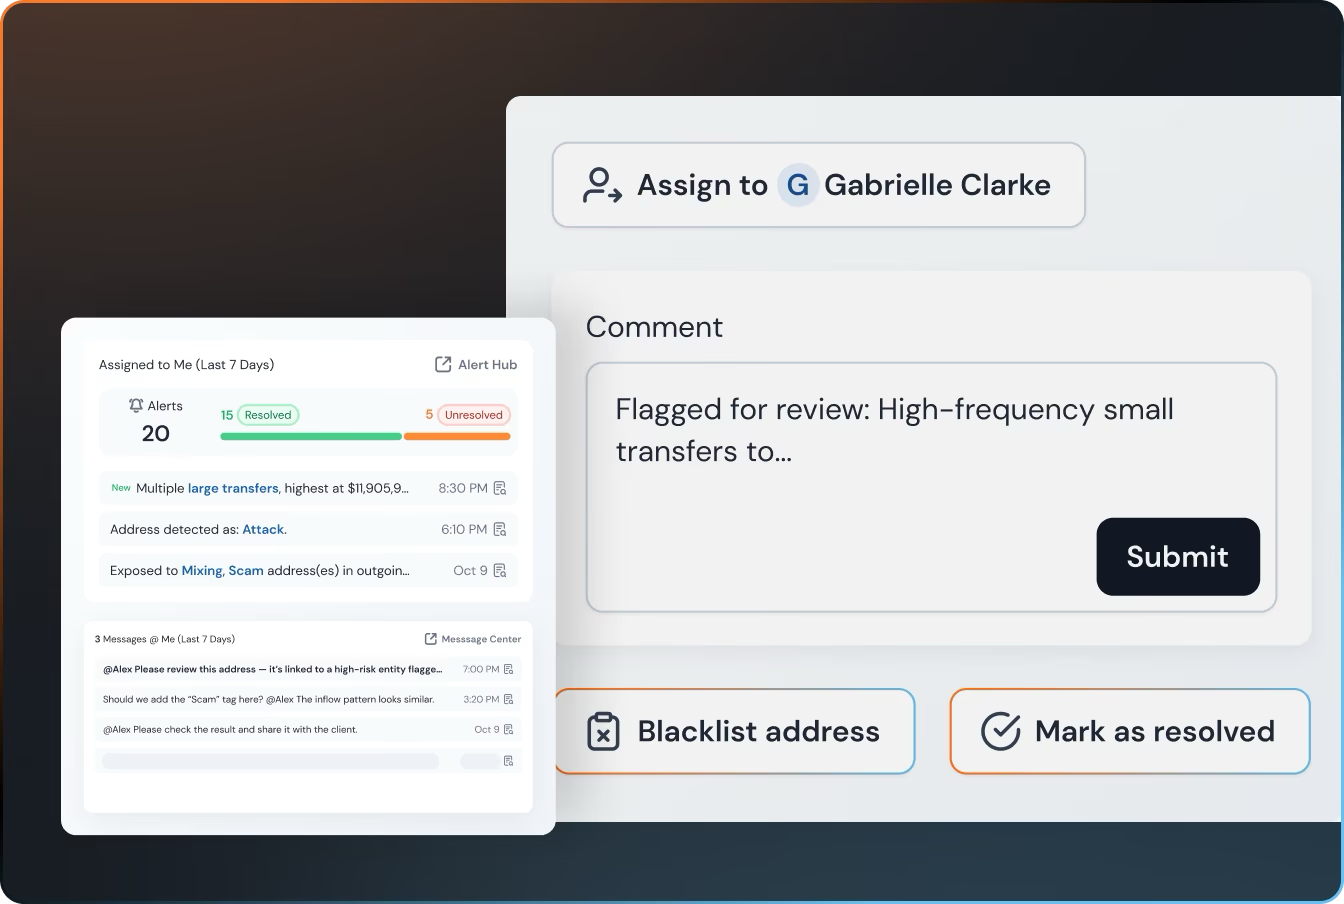
Eje 5: rastro de auditoría y automatización del STR. La monitorización produce registros, y esos registros tienen que alimentar la capa de reporte. Un rastro de auditoría que capture cada screening y cada resolución es lo mínimo. La automatización que convierte una alerta investigada en un borrador de informe de transacción sospechosa es lo que separa un expediente defendible de una captura de pantalla.
Eje 6: pago por uso frente a suscripción. Una suscripción enterprise a presupuesto cobra una franquicia anual fija, la use el equipo o no. El precio por créditos de pago por uso cobra por el volumen de screening real. El modelo adecuado depende de si el volumen es predecible y alto o irregular y desconocido. Ignorar este eje acaba en pagar de más por capacidad sin usar, o en un contrato que no se ajusta a la cadencia del programa.
Cómo evaluar cada eje
Los seis ejes se evalúan de forma distinta, y tratarlos como una única lista de comprobación es donde se tuercen las selecciones. Cada eje tiene su propia prueba, normalmente una medición y no una afirmación del proveedor.
Para la latencia de la API, la prueba es una medición con el tráfico propio del equipo, no la cifra publicada. Una respuesta publicada por debajo de 100 milisegundos es un objetivo a confirmar, no una referencia sobre la que construir un acuerdo de nivel de servicio. Pasa direcciones reales por la API, mide en pico y en reposo, y confirma que la cifra se sostiene antes de comprometer la puerta a ella.
Para la capacidad de ajuste, la prueba es qué puede cambiar el equipo sin el proveedor. Una herramienta en la que cada ajuste es un ticket es una herramienta que el equipo no controla. Para la puntuación explicable, la prueba es si los indicadores de riesgo y las cifras de exposición viajan con la puntuación. Si la API devuelve solo un número, el equipo no puede defender una transacción retenida. Para la cobertura multicadena, la prueba es la huella real del equipo: una herramienta que cubre diez cadenas nativas basta solo si esas diez incluyen todas las cadenas en las que opera el negocio.
Para la capa de rastro de auditoría y STR, la prueba es si el camino desde una alerta investigada hasta un informe de transacción sospechosa transcurre dentro del flujo de trabajo. Para el precio, la prueba es la forma del volumen: un volumen alto y predecible favorece una suscripción, un volumen irregular o desconocido favorece el pago por uso.
Cómo encaja Phalcon Compliance en cada eje
Phalcon Compliance es el ancla de este centro. El objetivo de esta sección no es sostener que sea la única herramienta que satisface el marco, sino mostrar cómo se lee una plataforma concreta en los seis ejes, para que un equipo de cumplimiento tenga un ejemplo resuelto con el que comparar otras herramientas.
En latencia de la API, BlockSec especifica una respuesta por debajo de 100 milisegundos para su API de screening en tiempo real. Léelo como un objetivo a confirmar contra tráfico de producción antes de construir encima un acuerdo de nivel de servicio interno.
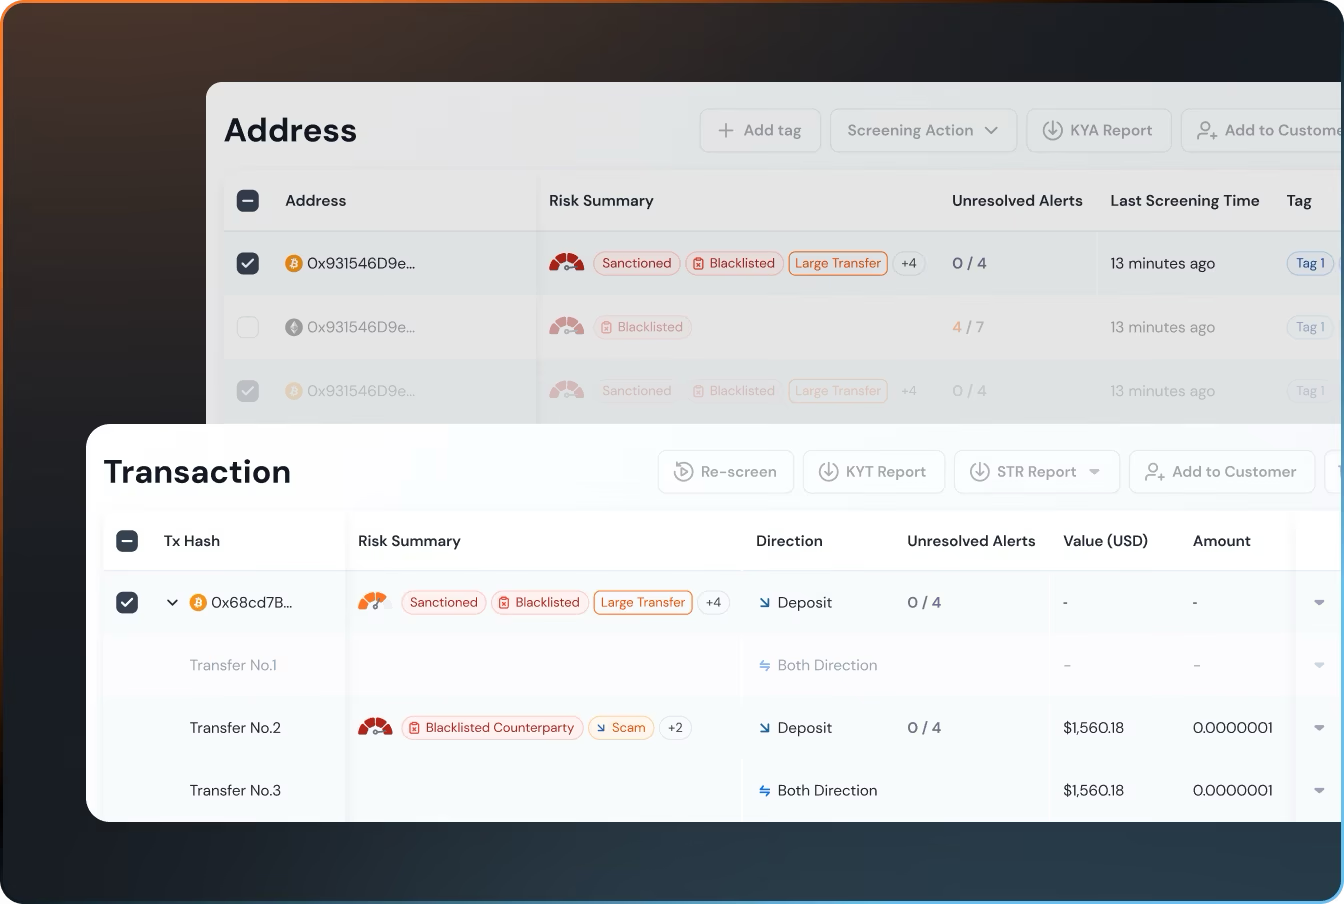
En capacidad de ajuste, la plataforma expone un motor de riesgo configurable que incluye cinco plantillas de reglas más una por defecto construida en torno al enfoque basado en el riesgo del GAFI. Un equipo de cumplimiento puede calibrar la puntuación a su propio apetito de riesgo en lugar de abrir una petición de cambio por cada desplazamiento de umbral. En puntuación explicable, toda puntuación viaja con sus indicadores de riesgo y sus cifras de exposición adjuntos. El modelo se construye sobre más de 600 millones de direcciones etiquetadas y más de 17 categorías de indicadores de riesgo, que cubren patrones de comportamiento, exposición a servicios ilícitos conocidos y riesgo de contraparte. Quien lee una transacción retenida ve qué exposiciones motivaron la puntuación, que es lo que hace defendible la decisión.
En cobertura multicadena, la herramienta lee diez cadenas nativas; si eso basta depende de la huella del equipo. En la capa de rastro de auditoría y STR, cada screening y cada resolución quedan capturados en un registro recuperable. La exportación de STR está disponible en el nivel Essential y superiores.
En precio, usa el pago por uso como punto de entrada. Los Screening Packages arrancan en 95 dólares, con un precio unitario de entre 1,10 y 1,90 dólares por screening. El nivel Scale, a 699 dólares al mes, es la entrada a la API para equipos que incrustan el screening en un flujo de producto. El detalle de precios se trata en el artículo dedicado. Lo que importa aquí es que el pago por uso existe como alternativa estructural a la suscripción a presupuesto: un equipo puede evaluar con volumen real antes de comprometerse con un nivel.
Detecta estas señales de alarma antes de comprar
Un puñado de patrones se repite en las selecciones de KYT que salen mal. Cada uno traslada al equipo de cumplimiento un trabajo que debería haber absorbido la herramienta.
Una puntuación de caja negra es la primera. Si la API devuelve un número de riesgo sin los indicadores que hay detrás, el equipo no puede defender una transacción retenida ni explicar una decisión a un supervisor. La cobertura de una sola cadena, o superficial, es la segunda: una herramienta que lee una o dos cadenas en profundidad obliga a un segundo proveedor para la larga cola, o a un punto ciego en cada cadena no cubierta. La ausencia de rastro de auditoría es la tercera: una herramienta que no captura cada screening y cada resolución en un registro recuperable deja al equipo de cumplimiento reconstruyendo el programa a mano cuando pregunta un supervisor.
Una suscripción rígida sin vía de pago por uso es la cuarta. Un contrato enterprise a presupuesto es legítimo para una institución grande con volumen predecible. Pero un proveedor que no ofrece ninguna alternativa de pago por uso obliga a todo equipo del mercado medio a un ciclo de compras dimensionado para una gran empresa. La ausencia de pago por uso es una señal sobre para quién construyó el proveedor el producto.
Lista de comprobación de selección
El marco se condensa en una lista que un equipo de cumplimiento puede aplicar a cualquier herramienta de KYT.
- ¿Devuelve la herramienta una puntuación de riesgo dentro del presupuesto de latencia que permite la puerta, medido con el tráfico propio del equipo y no contra la cifra publicada por el proveedor?
- ¿Puede el equipo ajustar reglas, umbrales e indicadores de riesgo sin abrir una petición de cambio al proveedor?
- ¿Viaja toda puntuación con los indicadores de riesgo y las cifras de exposición que la motivaron, de modo que una transacción retenida sea defendible?
- ¿Cubre la herramienta todas las cadenas en las que opera el negocio, evaluado contra la exposición real y no contra un número de cadenas de titular?
- ¿Captura la herramienta cada screening y cada resolución en un rastro de auditoría recuperable, y produce un borrador de STR a partir de una alerta investigada dentro del flujo de trabajo?
- ¿Ofrece el modelo de precio una vía de pago por uso para que el equipo pueda evaluar con volumen real antes de comprometerse con un contrato?
Una herramienta que supera los seis es una que un equipo de cumplimiento puede operar. Una que falla en uno o dos no queda automáticamente descartada: los ejes fallados son aquellos cuyo coste cargará el equipo durante toda la vida del contrato. Aplica el marco a cualquier candidata, Phalcon Compliance incluida, y deja que los ejes tomen la decisión.