
Un programa de KYT solo ve lo que su cobertura le permite. Si la herramienta de screening lee Ethereum pero no TRON, toda dirección que blanqueó a través de TRON se lee como limpia. El motor habría encontrado la exposición, pero nunca llega a ver los datos. La cobertura es el suelo bajo todas las demás capacidades: latencia, puntuación, enrutado de alertas. Una cadena que la herramienta no lee es una cadena donde el riesgo se esconde sin que nadie lo cuestione. Esta guía trata por qué importa la cobertura multicadena y qué blockchains tiene que cubrir un programa de KYT. También mapea dónde crean exposición los puntos ciegos entre cadenas y cómo evaluar la cobertura frente a la mezcla de activos que maneja un exchange o un protocolo. Para la superficie completa de KYT, consulta Phalcon Compliance. Esta página pertenece al Centro de recursos de KYT.
Por qué importa la cobertura multicadena
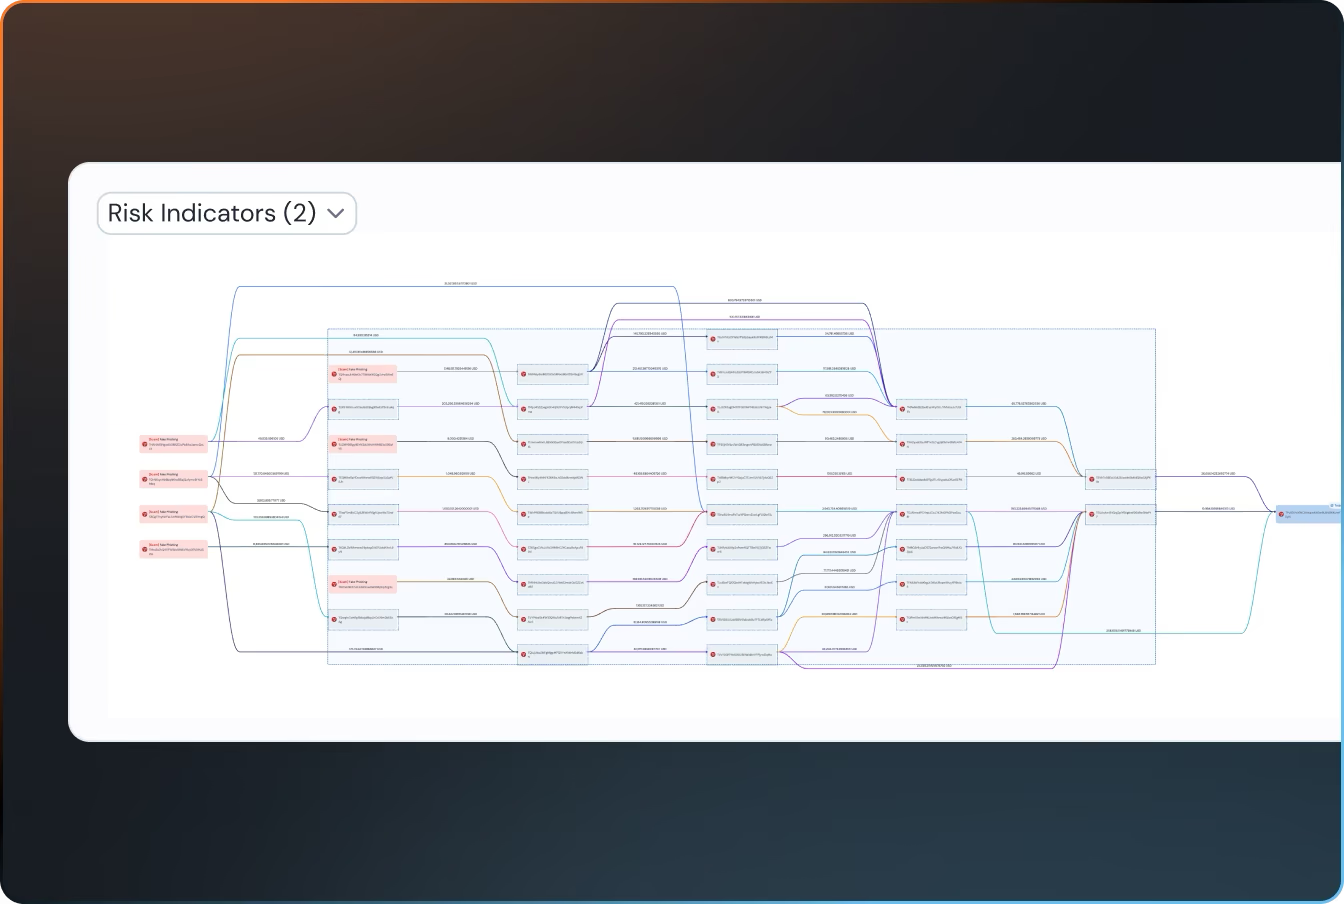
Los fondos ilícitos no se quedan en la cadena donde fueron robados. Un hackeo que vacía un protocolo DeFi en Ethereum pasa habitualmente por un puente hacia una sidechain y después se cambia por una stablecoin en una L2 de alto rendimiento. A menudo sale por un monedero de TRON o de Bitcoin sin conexión con el incidente original. El valor se mueve entre libros contables más rápido de lo que permite ningún sistema fiat, y un control que vigila un solo libro vigila una fracción del flujo real. El enfoque basado en el riesgo del GAFI para los proveedores de servicios de activos virtuales plantea esto como el riesgo estructural central de esta clase de activos.
La norma de programa AML para empresas de servicios monetarios (31 CFR 1022.210) de FinCEN aterriza en la misma expectativa para los exchanges de cripto y otras empresas de servicios monetarios estadounidenses. La monitorización tiene que seguir al riesgo, no a la comodidad de los datos de una sola cadena. La consecuencia operativa es directa: las carencias de cobertura no se manifiestan como alertas, sino como silencio, y los supervisores leen ese silencio como una debilidad del programa. La ausencia de un control en una cadena en la que la institución opera es indistinguible de la ausencia total del control.
Qué cadenas tiene que cubrir KYT
La cobertura no es uniforme. Algunas cadenas concentran una proporción desmedida del flujo ilícito por su papel en el ecosistema, por los activos que alojan o por la fricción que eliminan. Un programa de KYT sólido prioriza cadenas en tres ejes: dónde está la exposición de la institución, dónde se concentra el valor ilícito y por dónde se enrutan los fondos cuando salen.
La primera prioridad son las cadenas de alto volumen y alta incidencia. Ethereum y Bitcoin concentran juntas la mayor parte del valor cripto ilícito histórico. Bitcoin sigue siendo la vía dominante para la salida a efectivo del ransomware, la liquidación de mercados de la darknet y la elusión de sanciones. Ethereum carga con el grueso de los robos ligados a DeFi, los exploits de puentes y el blanqueo con stablecoins. La mayor parte de la emisión de stablecoins y de la actividad DeFi vive en ella o en redes EVM que heredan su modelo de direcciones.
La segunda prioridad son las cadenas donde el flujo ilícito se concentra por razones estructurales. TRON es el ejemplo más claro: aloja una parte grande de la emisión de USDT y sus transacciones son baratas. Además se la ha identificado repetidamente en designaciones de sanciones y actuaciones de aplicación de la ley como una red usada por actores designados para mover stablecoins. Un programa que no lee TRON no puede analizar el flujo de stablecoins que pasa por ella. BNB Chain ocupa una posición similar para la actividad impulsada por el minorista y las migraciones de tokens enrutadas por su entorno de comisiones bajas.
La tercera prioridad son las cadenas de stablecoins y las L2 hacia las que está migrando la actividad. La actividad con stablecoins en Polygon, Base, Optimism y Arbitrum ha crecido a medida que emisores y exchanges enrutan volumen por entornos de comisiones bajas. Avalanche C-Chain carga con una parte del tráfico de puentes entre cadenas. Las L2 son donde están aterrizando el nuevo crecimiento de usuarios y los despliegues de protocolos, lo que significa que también es donde está aterrizando la nueva actividad ilícita.
Dónde falla la cobertura de una sola cadena
Un punto ciego entre cadenas es la distancia entre lo que la herramienta de KYT de una institución puede leer y aquello sobre lo que operan sus usuarios. El más dañino es el asimétrico: una herramienta que cubre redes EVM pero se deja Bitcoin o TRON, o al revés. Los dos patrones se dan en la práctica, y los dos producen el mismo modo de fallo: vuelve una puntuación de riesgo limpia para una dirección cuya exposición real está en una cadena que la herramienta no consultó.
La mecánica de cómo un punto ciego se convierte en una alerta perdida es sencilla. Un mal actor pasa fondos de Ethereum a TRON por un puente, los hace circular en transferencias de stablecoins y presenta una dirección de TRON para el screening de retirada. Si la herramienta lee Ethereum pero no TRON, no ve nada o ve un historial sin relación, devuelve una puntuación de riesgo baja y la retirada se libera. La alerta que debería haber saltado no llega a existir, porque el motor nunca vio los datos que la habrían provocado.
Es una ruta de blanqueo documentada. Tanto la lista de sanciones de la OFAC como las guías del GAFI describen el movimiento entre cadenas como una técnica estándar de los actores designados. Un programa que cubre solo el lado EVM de esa ruta analiza solo la mitad del rastro. Y la mitad que analiza es justo la diseñada para parecer limpia.
Cobertura nativa de cadenas de Phalcon Compliance
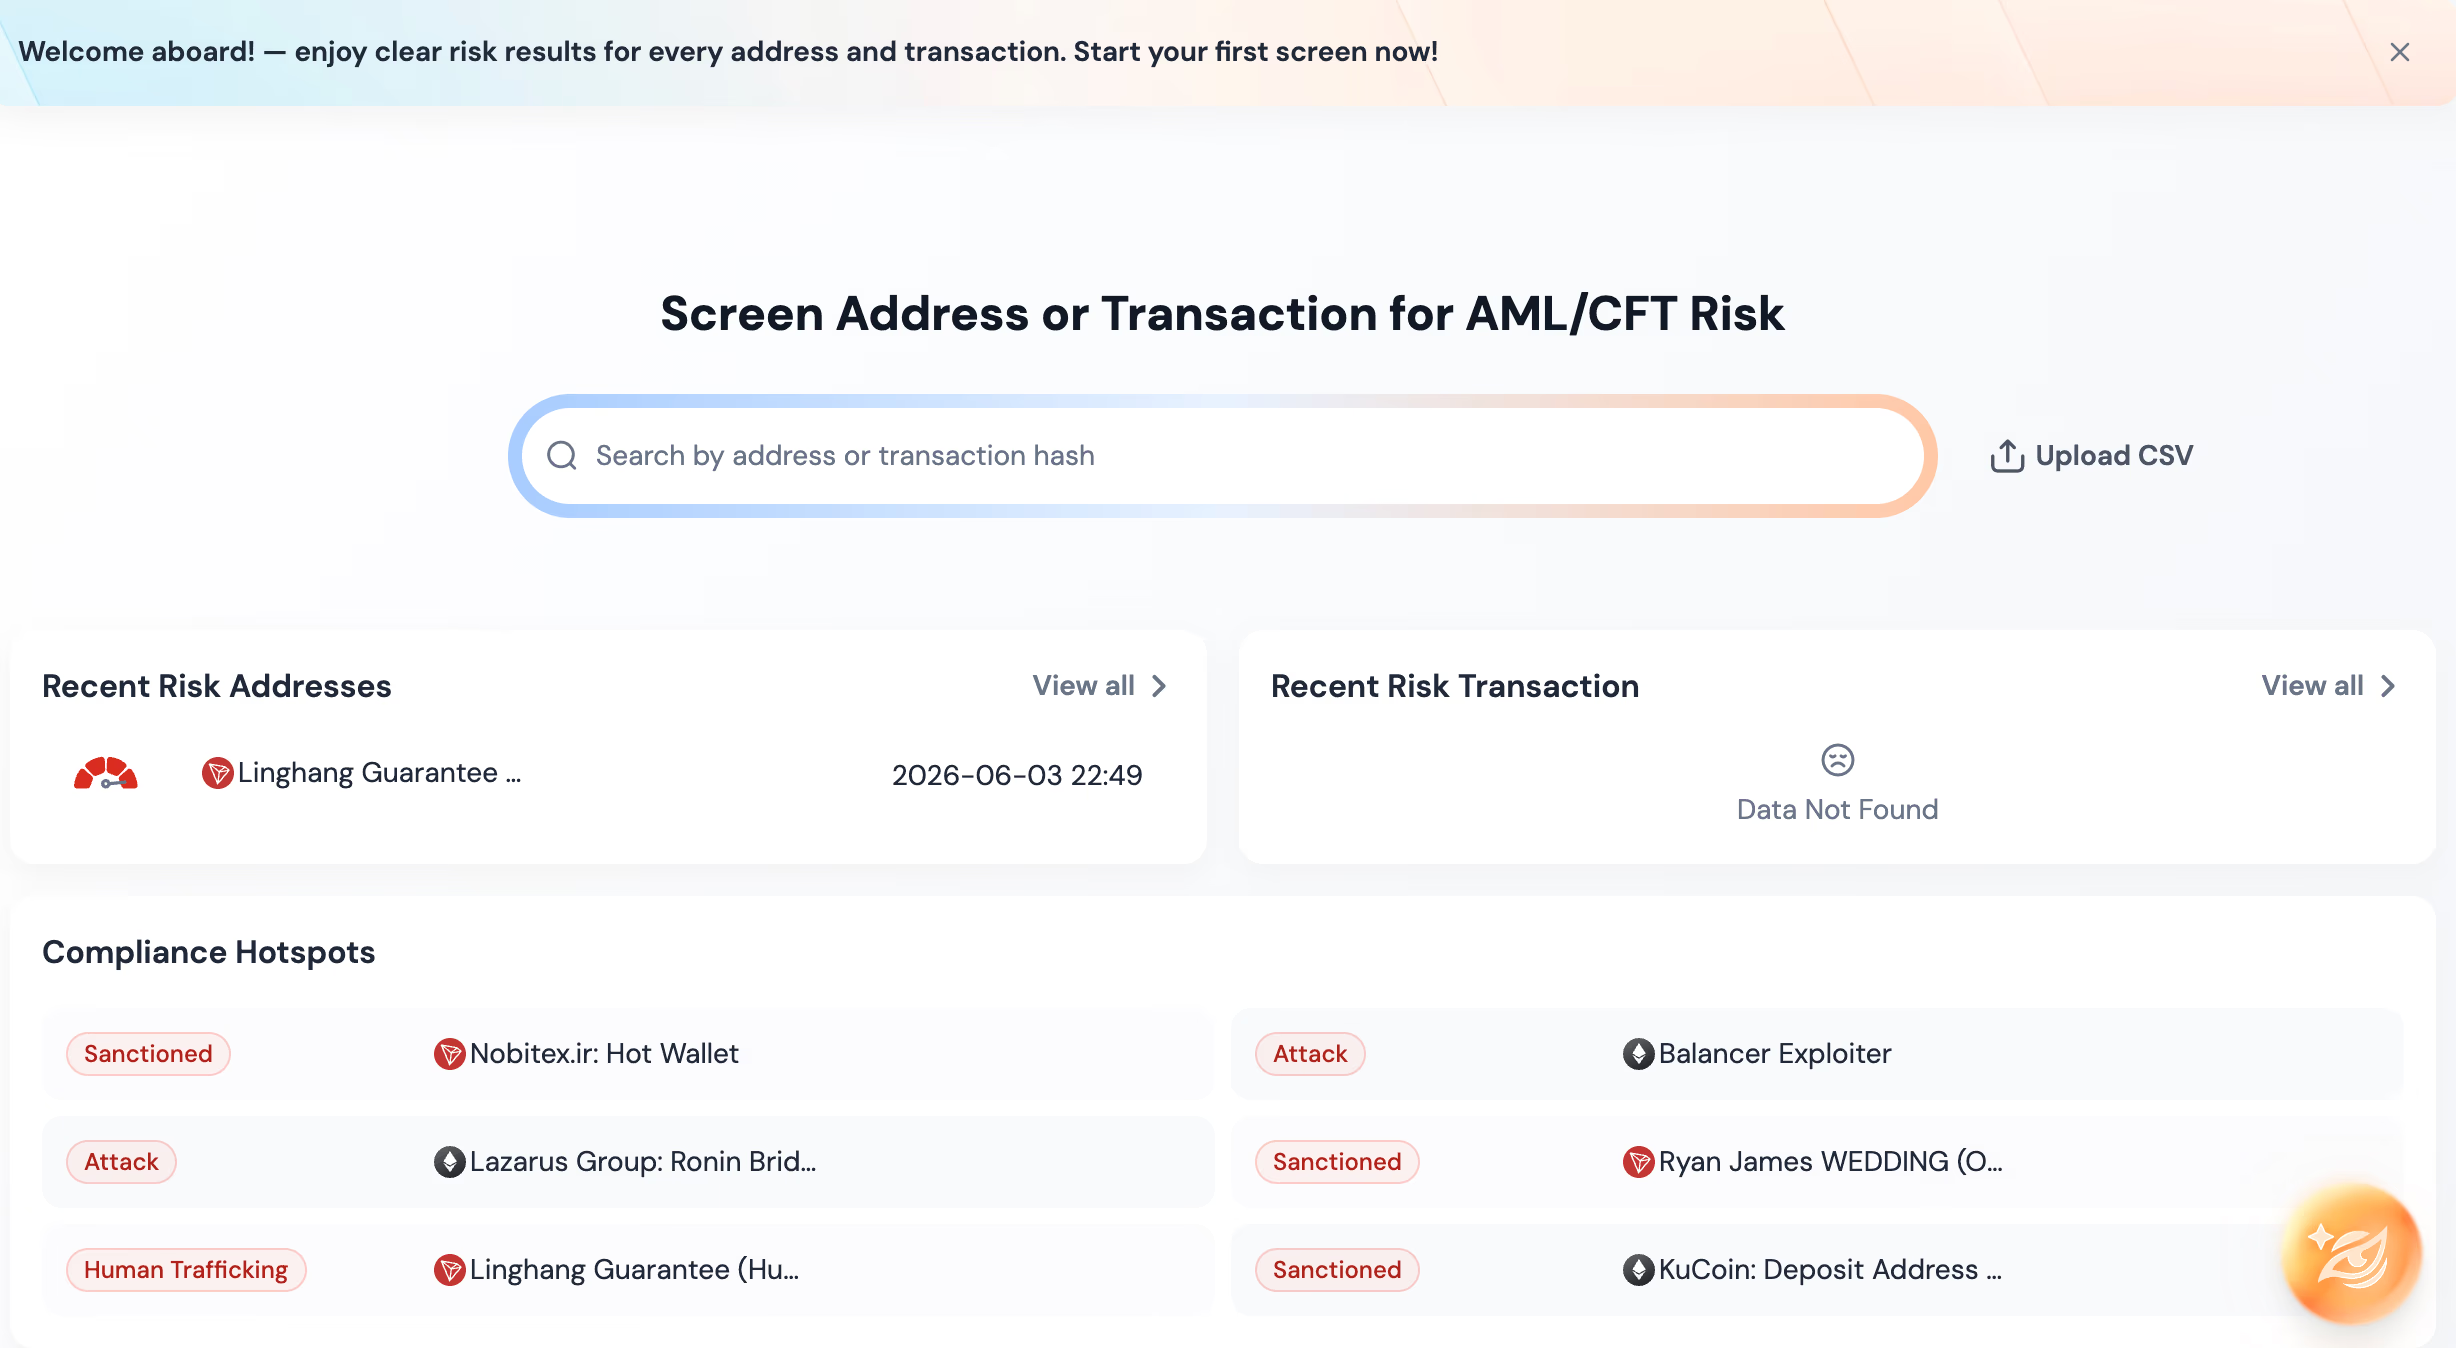
Actualmente admite screening en diez cadenas: Ethereum, TRON, BNB Chain, Polygon, Base, Optimism, Avalanche C-Chain, Arbitrum, Bitcoin y Solana. La lista cubre los cuatro grupos prioritarios de arriba: las cadenas de alto volumen y alta incidencia (Ethereum, Bitcoin), la cadena de stablecoins estructuralmente de alto riesgo (TRON) y la cadena minorista de alto rendimiento (BNB Chain). El conjunto cubre también el grupo de L2 y sidechains hacia el que ha estado migrando la actividad con stablecoins y DeFi. Se añaden cadenas nuevas con una cadencia regular, a medida que se desplazan la actividad y el riesgo. La lista que una institución evalúe hoy debería volver a contrastarse con el conjunto soportado vigente antes de comprometerse, y no tratarse como fija.
En la práctica, el conjunto nativo de cadenas está diseñado para cerrar el punto ciego asimétrico descrito arriba. Una dirección analizada contra el motor se analiza contra las cadenas en las que ha operado, y no solo contra aquella en la que se envió. Una dirección de TRON con exposición previa en Ethereum se lee en las cadenas pertinentes y no contra una sola.
Los datos de riesgo detrás del screening se construyen sobre más de 600 millones de direcciones etiquetadas y más de 17 categorías de indicadores de riesgo. Cubren patrones de comportamiento, exposición a servicios ilícitos conocidos y riesgo de contraparte. Cobertura y datos trabajan juntos: la cobertura sin datos etiquetados devuelve una puntuación pero ninguna evidencia, y los datos etiquetados sin cobertura leen las cadenas correctas para las direcciones equivocadas. El motor empareja las dos, de modo que el veredicto del screening queda sostenido por la exposición y el detalle de los indicadores subyacentes, lo que hace la decisión auditable en lugar de opaca.
La lista de cadenas soportadas se mueve con una cadencia regular a medida que se añaden cadenas nuevas, así que conviene consultar la documentación vigente antes de dar por cubierta o no cubierta una cadena concreta.
Evaluar la cobertura para tu mezcla de activos
La forma correcta de evaluar la cobertura no es comparar el número de cadenas entre proveedores. Dos herramientas que listan el mismo número pueden cubrir conjuntos completamente distintos. Una que cubre menos cadenas puede cubrir las que importan, mientras que una que cubre quince puede dejarse las que importan. La evaluación tiene que partir de la exposición propia de la institución, no de la lista de marketing de un proveedor.
El primer paso es construir la lista interna de exposición por cadenas. Extrae el flujo de depósitos y retiradas de una ventana significativa —un trimestre es una referencia habitual—. Después cuenta las cadenas en las que operan los usuarios de la institución, ordenadas por volumen, número de direcciones e historial de incidentes. La salida es una lista ordenada por exposición real, no por reputación.
El segundo paso es contrastar esa lista con el conjunto de cadenas soportadas de cualquier herramienta en evaluación. La pregunta no es cuántas cadenas cubre en total, sino si cubre todas las de la lista de exposición propia. Una herramienta puede cubrir el 90 por ciento de la lista y dejarse la cadena que concentra una parte desmedida del riesgo. Esa herramienta no es un 90 por ciento de buena: es fuerte en las cadenas que importan menos y ciega en la que importa más.
El tercer paso es someter la cobertura a prueba contra rutas de blanqueo conocidas. Toma una muestra de direcciones con exposición documentada entre cadenas. Incluye una que pasara de Ethereum a TRON por un puente, otra que se moviera a Bitcoin a través de un mezclador y otra enrutada por una entidad sancionada en BNB Chain. Para cada una, verifica si la herramienta lee el historial pertinente entre cadenas o solo la cadena en la que se envió la dirección. La cobertura sobre el papel tiene que traducirse en cobertura en el resultado del screening.
El cuarto paso es confirmar la cadencia de incorporación de cadenas nuevas contra la hoja de ruta de la institución. Si la institución planea listar un activo en una cadena que la herramienta aún no cubre, pregunta cuándo la cubrirá. Confirma también cuál es el control provisional hasta ese momento. El conjunto de cadenas soportadas es un blanco móvil, y una evaluación que lo trate como estático estará equivocada en un trimestre.
Carencias de cobertura y soluciones provisionales
Ninguna herramienta cubre todas las cadenas, y ninguna lista de cobertura se mantiene vigente para siempre. Un programa de KYT maduro mantiene una posición documentada sobre sus carencias: qué cadenas no están cubiertas, por qué, cuál es el control provisional y cuándo se cierra la carencia. La ausencia de esa posición es en sí misma un hallazgo, porque implica que la institución no ha mapeado su propia exposición.
Para las cadenas aún no soportadas, el control provisional suele ser una combinación de tres medidas. La primera es una diligencia debida reforzada sobre las contrapartes que tocan la cadena no cubierta, aplicada en el alta y no en el momento de la transacción. La segunda es una política de retener y revisar los depósitos o retiradas en esa cadena, en la que alguien del equipo confirma la contraparte antes de la liquidación. La tercera es seguir la hoja de ruta del proveedor con una fecha de integración documentada en lugar de una espera indefinida.
La solución provisional no sustituye a la cobertura. Una política de retener y revisar sobre una cadena no cubierta es un control manual sobre un flujo que debería estar automatizado, y escala mal a medida que crece el volumen. Su propósito es mantener cubierta a la institución hasta que la herramienta llegue. Una carencia que persiste varios trimestres sin un plan de cierre es una carencia que la institución ha aceptado. La cadencia de incorporación de cadenas nuevas es en sí misma un criterio de selección: una herramienta que añade cadenas con un calendario previsible cierra carencias en un plazo que la institución puede planificar; una que añade cadenas solo bajo presión de clientes deja la carencia para descubrirla después de los hechos.