
Программа KYT видит только то, что позволяет её покрытие. Если инструмент проверки читает Ethereum, но не TRON, каждый адрес, через который отмывали средства в TRON, выглядит чистым. Механизм нашёл бы рискованную связь, но он никогда не видит данные. Покрытие — основа всех остальных возможностей: задержки, оценки, маршрутизации уведомлений. Сеть, которую инструмент не читает, — сеть, где риск скрывается беспрепятственно. Руководство объясняет, почему важна поддержка нескольких сетей и какие блокчейны должна покрывать программа KYT. Оно также показывает, где межсетевые слепые зоны создают риск и как оценивать покрытие с учётом состава активов биржи или протокола. Полный набор возможностей KYT представлен в Phalcon Compliance. Эта страница — часть центра знаний о KYT.
Почему важна поддержка нескольких блокчейнов
Незаконные средства не остаются в сети, где их похитили. После взлома протокола DeFi в Ethereum средства регулярно переводятся мостом через сайдчейн, затем обмениваются на стейблкоин в высокопроизводительной L2. Выход часто происходит через кошелёк TRON или Bitcoin, не связанный с исходным инцидентом. Стоимость перемещается между реестрами быстрее, чем позволяет любая фиатная система; контроль только одного реестра видит лишь часть фактического потока. Риск-ориентированный подход FATF к поставщикам услуг виртуальных активов рассматривает это как основной структурный риск класса активов.
Правило FinCEN о программе AML для организаций денежных услуг (31 CFR 1022.210) формирует то же ожидание для криптобирж и других организаций денежных услуг США. Мониторинг должен следовать за риском, а не удобством данных одной сети. Операционное следствие прямое: пробелы покрытия проявляются не уведомлениями, а тишиной, которую проверяющие считают слабостью программы. Отсутствие контроля в сети, где организация проводит операции, неотличимо от полного отсутствия контроля.
Какие сети должен охватывать KYT
Покрытие неоднородно. Некоторые сети несут непропорционально большую долю незаконных потоков из-за своей роли в экосистеме, размещённых активов или сниженных барьеров. Надёжная программа KYT приоритизирует сети по трём осям: где сосредоточены риски организации, где концентрируется незаконная стоимость и куда средства направляются при выходе.
Первый приоритет — сети с большими объёмами и частыми инцидентами. Ethereum и Bitcoin вместе составляют основную часть исторического объёма незаконной криптовалютной стоимости. Bitcoin остаётся основным каналом вывода средств вымогателей, расчётов на рынках даркнета и обхода санкций. Ethereum несёт основную долю краж в DeFi, эксплуатации уязвимостей мостов и отмывания через стейблкоины. Большая часть выпуска стейблкоинов и активности DeFi приходится на него или EVM-сети, унаследовавшие его модель адресов.
Второй приоритет — сети, где незаконные потоки концентрируются по структурным причинам. Самый ясный пример — TRON. На него приходится значительная доля выпуска USDT, а транзакции дёшевы. Его также неоднократно указывали в санкционных решениях и правоприменительных мерах как сеть, используемую подсанкционными субъектами для перемещения стейблкоинов. Программа, не читающая TRON, не может проверять проходящие через него потоки стейблкоинов. BNB Chain занимает сходную позицию для розничной активности и перемещений токенов через среду с низкими комиссиями.
Третий приоритет — сети стейблкоинов и L2, куда мигрирует активность. Активность стейблкоинов в Polygon, Base, Optimism и Arbitrum выросла, поскольку эмитенты и биржи направляют объёмы через среды с низкими комиссиями. Avalanche C-Chain несёт часть межсетевого трафика мостов. В L2 сосредоточены рост новых пользователей и развёртывание протоколов, а значит, туда же приходит новая незаконная активность.
Где не справляется покрытие одной сети
Межсетевая слепая зона — разрыв между тем, что способен читать KYT-инструмент организации, и тем, в каких сетях совершают операции её пользователи. Наиболее разрушителен асимметричный вариант: инструмент покрывает EVM-сети, но не Bitcoin или TRON, либо наоборот. Оба встречаются на практике и приводят к одному сбою: адрес получает чистую оценку, хотя его реальная рискованная связь находится в сети, которую инструмент не запросил.
Механика превращения слепой зоны в пропущенное уведомление проста. Злоумышленник переводит средства мостом из Ethereum в TRON, проводит их через переводы стейблкоинов и предоставляет адрес TRON для проверки вывода. Если инструмент читает Ethereum, но не TRON, он не видит ничего либо видит несвязанную историю, возвращает низкий риск, и вывод разрешается. Уведомление, которое должно было сработать, никогда не возникает: механизм не увидел данных, которые его вызвали бы.
Это документированный маршрут отмывания. Санкционный список OFAC и руководство FATF описывают межсетевое движение как стандартную технику подсанкционных субъектов. Программа, покрывающая только EVM-часть пути, проверяет лишь половину следа. Проверяемая половина — именно та, которая задумана как чистая на вид.
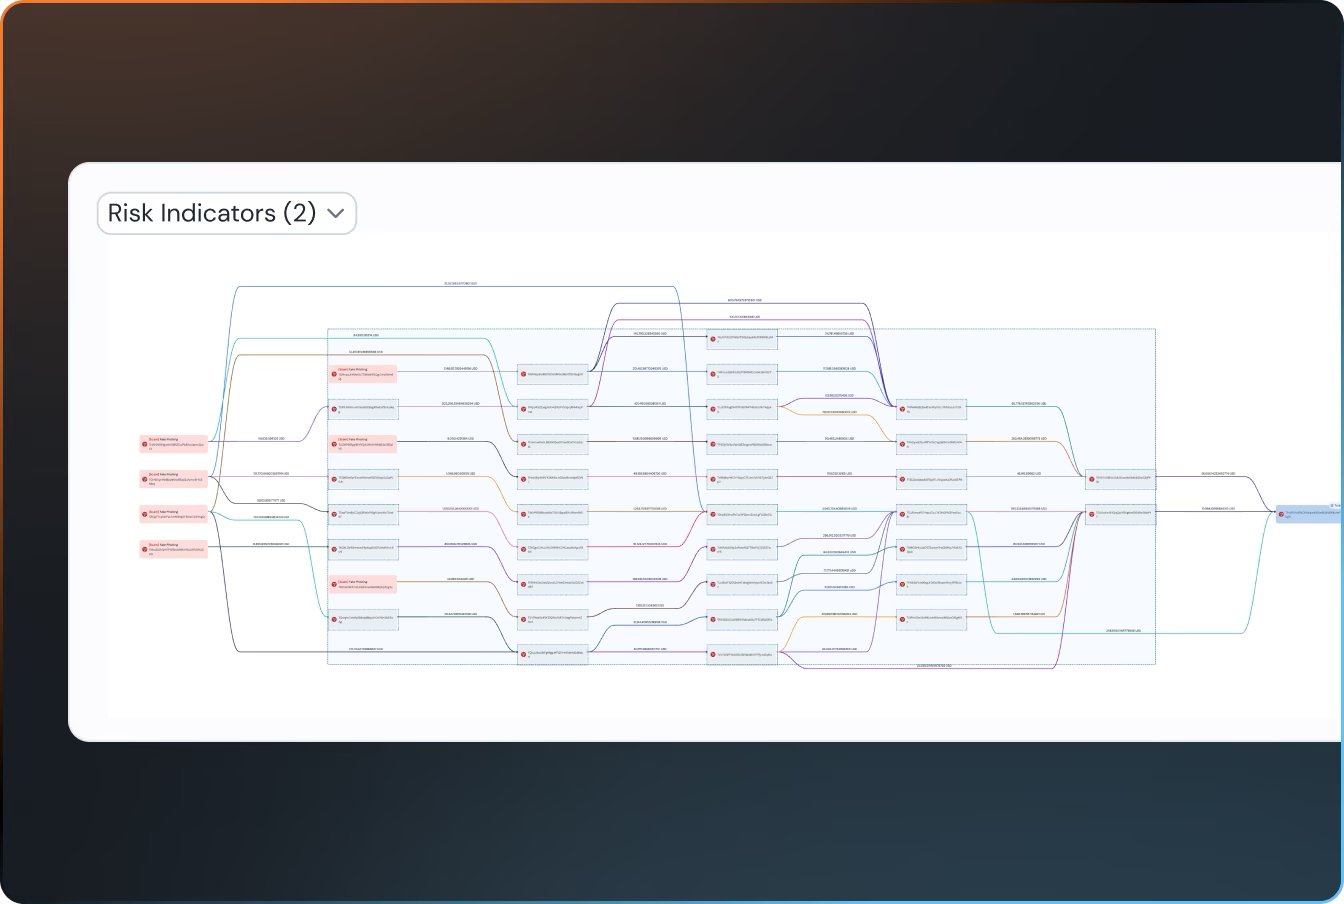
Нативная поддержка сетей в Phalcon Compliance
В настоящее время платформа поддерживает проверку в десяти сетях: Ethereum, TRON, BNB Chain, Polygon, Base, Optimism, Avalanche C-Chain, Arbitrum, Bitcoin и Solana. Список покрывает четыре приоритетные группы выше. Это сети с большими объёмами и частыми инцидентами (Ethereum, Bitcoin), структурно высокорисковая сеть стейблкоинов (TRON) и высокопроизводительная сеть розничной активности (BNB Chain). Набор также охватывает L2 и сайдчейны, куда перемещалась активность стейблкоинов и DeFi. Новые сети добавляются регулярно по мере изменения активности и риска. Перед принятием обязательств организация должна повторно сверить оцениваемый сегодня список с актуальным набором, а не считать его постоянным.
На практике набор нативных сетей предназначен для закрытия описанной выше асимметричной слепой зоны. Адрес проверяется по сетям, в которых проводил операции, а не только по сети, в которой был подан. Адрес TRON с предшествующей связью с Ethereum анализируется по соответствующим сетям, а не по одной.
Данные о риске для проверки основаны на более чем 600 миллионах размеченных адресов и более чем 17 категориях индикаторов риска. Они охватывают поведенческие паттерны, связи с известными незаконными сервисами и риск контрагентов. Покрытие и данные работают вместе. Покрытие без размеченных данных возвращает оценку без доказательств, а размеченные данные без покрытия читают правильные сети для неправильных адресов. Механизм объединяет оба элемента, чтобы результат проверки подтверждался деталями рискованных связей и индикаторов, делая решение пригодным для аудита, а не непрозрачным.
Список поддерживаемых сетей регулярно меняется по мере добавления новых, поэтому перед тем, как считать конкретную сеть покрытой или непокрытой, проверьте актуальную документацию.
Оценка покрытия для вашего состава активов
Правильный способ оценивать покрытие — не сравнивать число сетей у поставщиков. Два инструмента с одинаковым количеством могут поддерживать совершенно разные наборы. Инструмент с меньшим числом сетей может покрывать нужные, а инструмент с пятнадцатью — пропускать важные. Оценка должна начинаться с собственных рисков организации, а не маркетингового списка поставщика.
Первый шаг — составить внутренний список сетей с рисковой экспозицией. Выгрузите потоки пополнений и выводов за значимый период; обычная отправная точка — квартал. Затем подсчитайте сети, где проводят операции пользователи организации, и ранжируйте по объёму, числу адресов и истории инцидентов. Результат — список по фактической подверженности риску, а не репутации.
Второй шаг — сопоставить список с набором поддерживаемых сетей каждого оцениваемого инструмента. Вопрос не в общем количестве сетей, а в покрытии каждой сети из собственного списка организации. Инструмент может покрывать 90 процентов списка, но пропускать сеть с непропорционально большой долей риска. Такой инструмент не является хорошим на 90 процентов. Он силён в менее важных сетях и слеп в более важной.
Третий шаг — проверить покрытие на известных маршрутах отмывания. Возьмите выборку адресов с документированными межсетевыми связями: один с переводом мостом из Ethereum в TRON, другой с перемещением через миксер в Bitcoin и третий с маршрутом через подсанкционного субъекта в BNB Chain. Для каждого проверьте, читает ли инструмент соответствующую межсетевую историю или только сеть, в которой был подан адрес. Покрытие на бумаге должно превращаться в покрытие результата проверки.
Четвёртый шаг — сверить темп добавления новых сетей с дорожной картой организации. Если организация планирует листинг актива в ещё не поддерживаемой сети, спросите, когда инструмент начнёт её покрывать. Также подтвердите временную меру контроля до этого момента. Набор поддерживаемых сетей меняется, и оценка, считающая его статичным, окажется неверной уже в течение квартала.
Пробелы покрытия и временные решения
Ни один инструмент не покрывает все сети, и ни один список не остаётся актуальным навсегда. Зрелая программа KYT документирует позицию по пробелам: какие сети не покрыты, почему, какой действует временный контроль и когда пробел будет закрыт. Отсутствие такой позиции само по себе является замечанием: оно предполагает, что организация не определила собственную подверженность риску.
Для ещё не поддерживаемых сетей временный контроль обычно сочетает три меры. Первая — усиленная надлежащая проверка контрагентов, взаимодействующих с непокрытой сетью, при подключении, а не в момент транзакции. Вторая — политика приостановки и разбора пополнений или выводов в такой сети, при которой аналитик подтверждает контрагента до завершения расчёта. Третья — отслеживание дорожной карты поставщика с документированной датой интеграции вместо бессрочного ожидания.
Временное решение не заменяет покрытие. Политика приостановки и разбора в непокрытой сети — ручной контроль потока, который должен быть автоматизирован, и при росте объёма он масштабируется плохо. Его цель — обеспечивать защиту организации, пока инструмент не наверстает. Пробел, сохраняющийся несколько кварталов без плана закрытия, — риск, который организация приняла. Темп добавления сетей сам по себе является критерием выбора. Инструмент с предсказуемым графиком закрывает пробелы в сроки, на которые организация может планировать. Инструмент, добавляющий сети только под давлением клиентов, оставляет пробелы для обнаружения постфактум.