


O artigo anterior, From Incidents to Regulation: Why Crypto Institutions Need Blockchain Penetration Testing, explicou por que o teste de penetração em blockchain é necessário. Este artigo aborda o que ele é, examinando com mais detalhes as definições e limites do teste de penetração em blockchain.
Não existe uma definição formal amplamente aceita de teste de penetração em blockchain, e muitas definições propostas o misturam com outras medidas de mitigação, de modo que rótulos como auditoria, varredura e bug bounty às vezes são incluídos como parte do teste de penetração, mesmo que cada um sirva a um objetivo diferente. Isso dificulta saber o que um determinado trabalho realmente validou. Nosso ponto de partida, extraído da prática tanto na academia quanto na indústria, é deliberadamente simples: o teste de penetração em blockchain é, como o nome sugere, teste de penetração — uma disciplina definida há décadas — aplicado ao ecossistema web3, realizado como uma avaliação adversarial de todo o sistema contra um ambiente web3 em execução. Parta dessa disciplina conhecida e depois pergunte o que a web3 adiciona ao modelo de ameaças e ao julgamento exigido dos testadores.
O teste de penetração em blockchain é uma avaliação adversarial e prática de um sistema em execução, conduzida dentro de um ambiente acordado e de regras de engajamento, para validar caminhos exploráveis e cadeias de controle. Ele complementa as auditorias de segurança em nível de código e também pode ser contratado de forma independente [1].
Ele busca caminhos em vez de fraquezas isoladas e opera sob autorização explícita, escopo, premissas de acesso e restrições de segurança. Este artigo responde a três perguntas: o que é o teste de penetração em blockchain, o que ele pode validar — especialmente além das evidências que uma auditoria geralmente fornece — e como uma instituição pode começar em um nível macro.
Blockchain Penetration Testing
Encontre o caminho de entrada — em contratos, nós, APIs e nuvem
O que a web3 adiciona: o modelo de ameaças da movimentação de fundos
A web3 mantém as superfícies tradicionais de teste de penetração: infraestrutura em nuvem, sites, APIs, identidades, acesso privilegiado, fornecedores e ferramentas operacionais. Em vez de substituir esse modelo de ameaças por um exclusivamente voltado para blockchain, ela o estende a sistemas em que os mesmos pontos de apoio podem levar diretamente a ações que autorizam, contabilizam ou movimentam valor.
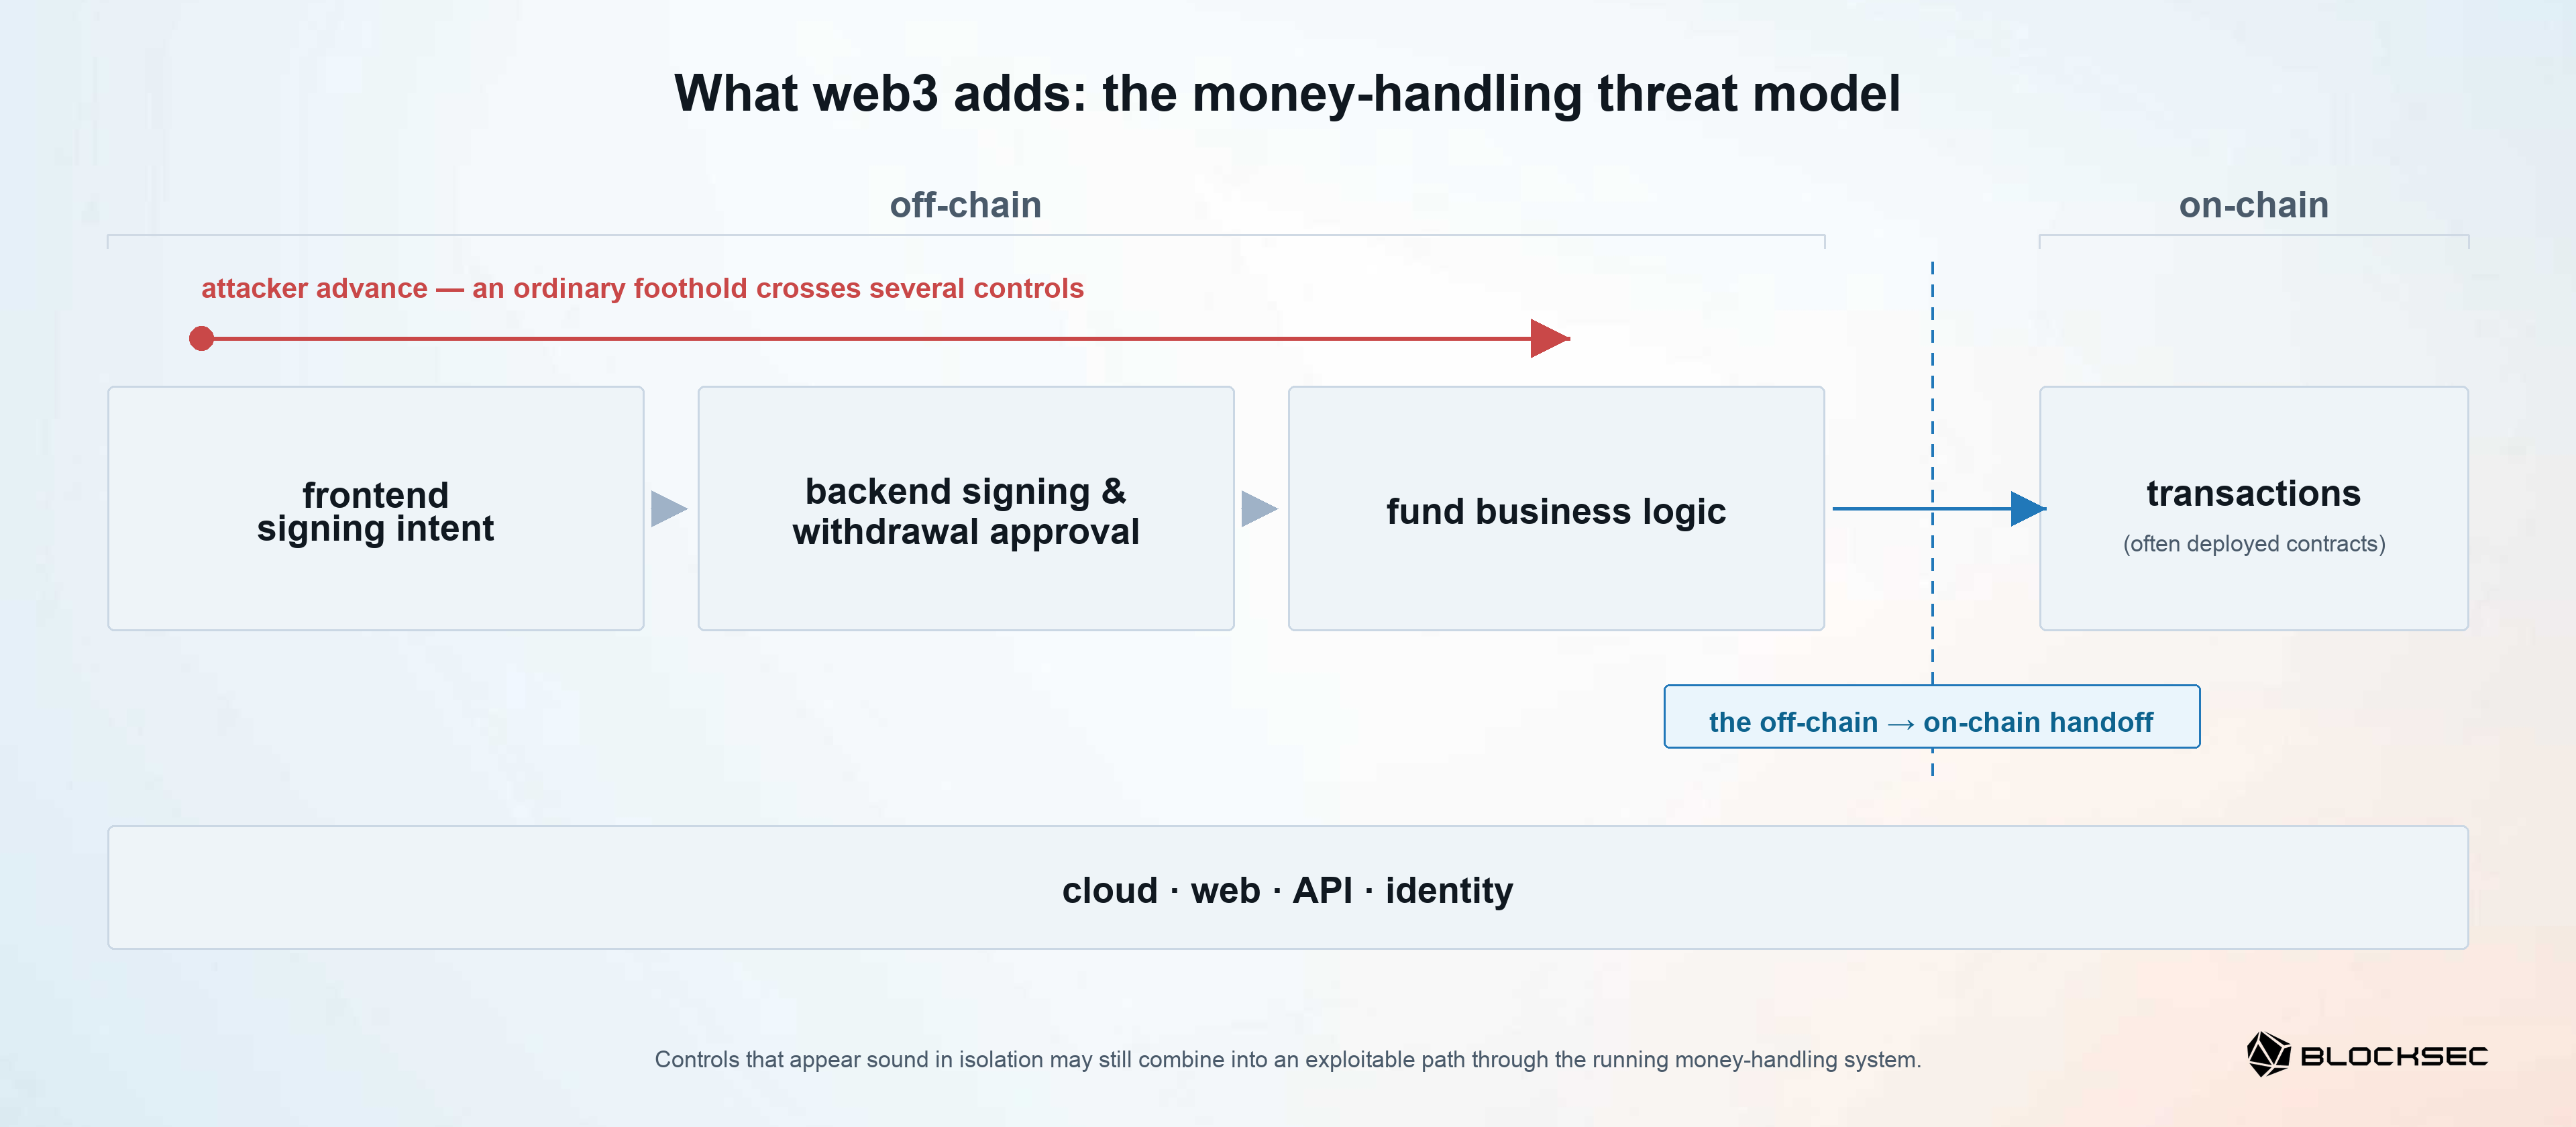
Três características moldam essa extensão.
-
Primeiro, os ativos digitais são diretamente transferíveis. Um invasor que alcance o caminho correto de transação ou saque pode conseguir movimentar valor sem passar pelos mesmos mecanismos de reversão e reconciliação usados nos pagamentos tradicionais.
-
Segundo, a assinatura é frequentemente uma ação que movimenta dinheiro. Uma assinatura criptograficamente válida prova que uma chave autorizou um payload; por si só, não prova que um operador viu o destino correto, entendeu a transação ou seguiu a política de aprovação pretendida.
-
Terceiro, quando uma instituição implanta seus próprios contratos — cada vez mais comum à medida que os produtos adicionam funcionalidades on-chain mais ricas — esses contratos são publicamente chamáveis e componíveis. Usuários externos e outros contratos podem invocá-los em sequências que a instituição não controla. Portanto, a segurança depende não apenas de cada componente, mas também de como identidades, aplicações, políticas, sistemas de assinatura, lógica de contabilidade e contratos interagem entre si.
Modelamos a exposição resultante como uma cadeia de movimentação de fundos — a intenção de assinatura off-chain, aprovação e controles de lógica de fundos que levam a transações on-chain (e, cada vez mais, aos próprios contratos implantados pela instituição) — juntamente com as camadas de nuvem, web, API e identidade que sustentam essas etapas [1]. Um invasor pode começar com um ponto de apoio comum e avançar por vários controles: manipular o que é apresentado para assinatura, alcançar um fluxo de trabalho privilegiado, explorar uma lacuna de autorização ou fazer com que a lógica de fundos aceite uma transição de estado não pretendida.
A lacuna de composição definidora é a transição entre off-chain e on-chain: se os controles de identidade, interface, aprovação, assinatura e lógica de fundos preservam a ação pretendida quando ela se torna uma transação on-chain. Nem todo ataque percorre toda a cadeia. O ponto é que o alvo de garantia é transversal às camadas: controles que parecem sólidos isoladamente ainda podem se combinar em um caminho explorável através do sistema de movimentação de fundos em execução.
O que o teste de penetração em blockchain faz
O teste de penetração em blockchain transforma essa lacuna de composição em evidência. Dentro do escopo autorizado e das regras acordadas, os testadores traduzem premissas transversais às camadas em cenários de ataque, executam esses cenários contra o ambiente em execução e determinam se eles produzem um caminho reproduzível e um impacto concreto. O resultado conecta o caminho a evidências de apoio, gravidade, orientações de remediação e novo teste das correções acordadas — em vez de se limitar a uma lista de fraquezas desconectadas.
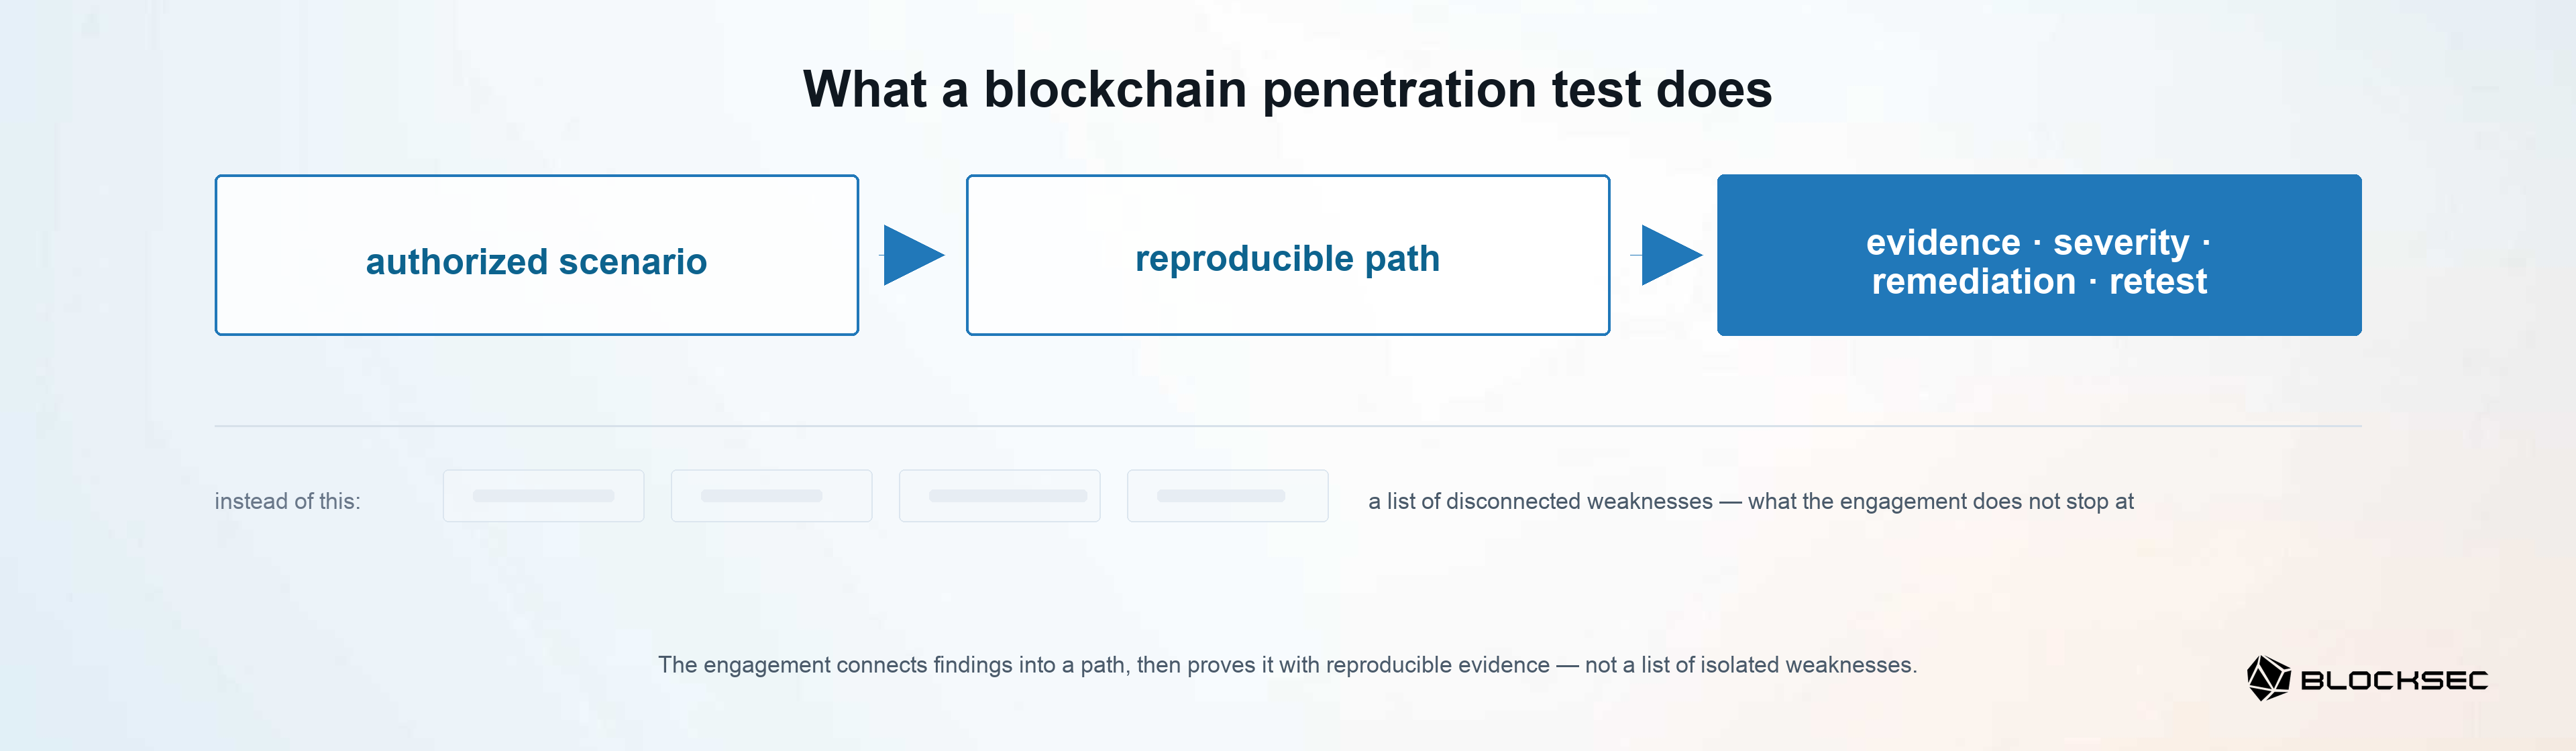
Seu diferencial é o julgamento especializado de segurança em web3, não um conjunto exclusivo de ferramentas. Os testadores devem interpretar custódia, intenção de transação, política de aprovação, fluxos de saque, contabilidade de fundos e comportamento de transações on-chain (incluindo contratos implantados), ao mesmo tempo em que conectam evidências das superfícies convencionais de nuvem, web, API, identidade e acesso privilegiado. As ferramentas podem apoiar a descoberta ou a validação, mas é o julgamento especializado que estabelece se as condições observadas formam um caminho crível de movimentação de dinheiro.
A avaliação é metódica, orientada por evidências e pontual no tempo. Suas conclusões se aplicam aos sistemas, versões, configurações, premissas de acesso e condições testadas. Caminhos potenciais são examinados; caminhos exploráveis confirmados são documentados com evidências reproduzíveis.
Observe que o trabalho sistemático realizado na superfície acordada não pode garantir que toda fraqueza ou caminho de ataque será descoberto, e um engajamento responsável não garante que os testadores conseguirão realizar uma invasão.
Dentro de um ambiente institucional web3, esse processo de cenário para evidência ocorre em cinco capacidades conectadas — as superfícies testáveis da mesma cadeia de movimentação de fundos. Elas abrangem a infraestrutura que sustenta a cadeia, seus três controles off-chain e as transações on-chain às quais ela se conecta; estão interligadas porque um único caminho pode atravessar várias delas:
-
Ambiente de produção e operações de automação: os testadores validam se o acesso, a implantação, os segredos ou os controles operacionais podem ser encadeados em direção a uma ação de movimentação de fundos, produzindo evidências que conectam o ponto de apoio operacional ao seu impacto alcançável.
-
Frontends web e de dApp, autorização e intenção de assinatura: os testadores validam se a transação apresentada a um usuário ou operador pode divergir da ação finalmente autorizada, registrando o fluxo manipulado e o comportamento resultante assinado ou submetido.
-
Cadeias de assinatura, aprovação e autorização de saque: os testadores validam se identidades, funções, verificações de política ou etapas de aprovação podem ser contornadas ou combinadas, documentando a sequência e a ação não autorizada que ela possibilita.
-
Lógica de negócios de fundos: os testadores validam se saldos, limites, reconciliação, regras de saque ou transições de estado aceitam condições não pretendidas, capturando um caminho reproduzível de impacto de negócio, e não apenas uma falha técnica.
-
Transações on-chain e contratos implantados: os testadores validam como as interações on-chain da instituição se comportam sob condições adversariais de execução; quando a instituição implantou seus próprios contratos, eles exercitam o comportamento de execução desses contratos e preservam evidências em nível de transação do resultado observado. A garantia em nível de código continua sendo o papel da Code Audit correspondente.
Part 4: Web3 Attack Surfaces: A Penetration Testing Overview mapeia essas superfícies e suas conexões sem alterar o objetivo central: estabelecer se as condições em toda a cadeia do ambiente em execução acordado se encadeiam em um impacto reproduzível.
Onde ele se encaixa junto com outras garantias
A comparação mais clara é feita pelo objetivo de garantia: a decisão que o trabalho pretende apoiar e a evidência que se espera que ele produza. Como mostrado na figura abaixo, os métodos podem se sobrepor, as disciplinas podem colaborar, e nenhum limite útil depende de fingir que uma equipe é exclusivamente estática enquanto outra é exclusivamente dinâmica. O mesmo alvo — um contrato implantado, uma superfície de nuvem ou RPC, um sistema de assinatura — pode ser abordado por mais de uma dessas disciplinas; o que difere é o objetivo de garantia que cada uma enfatiza, não uma reivindicação exclusiva sobre o sistema.
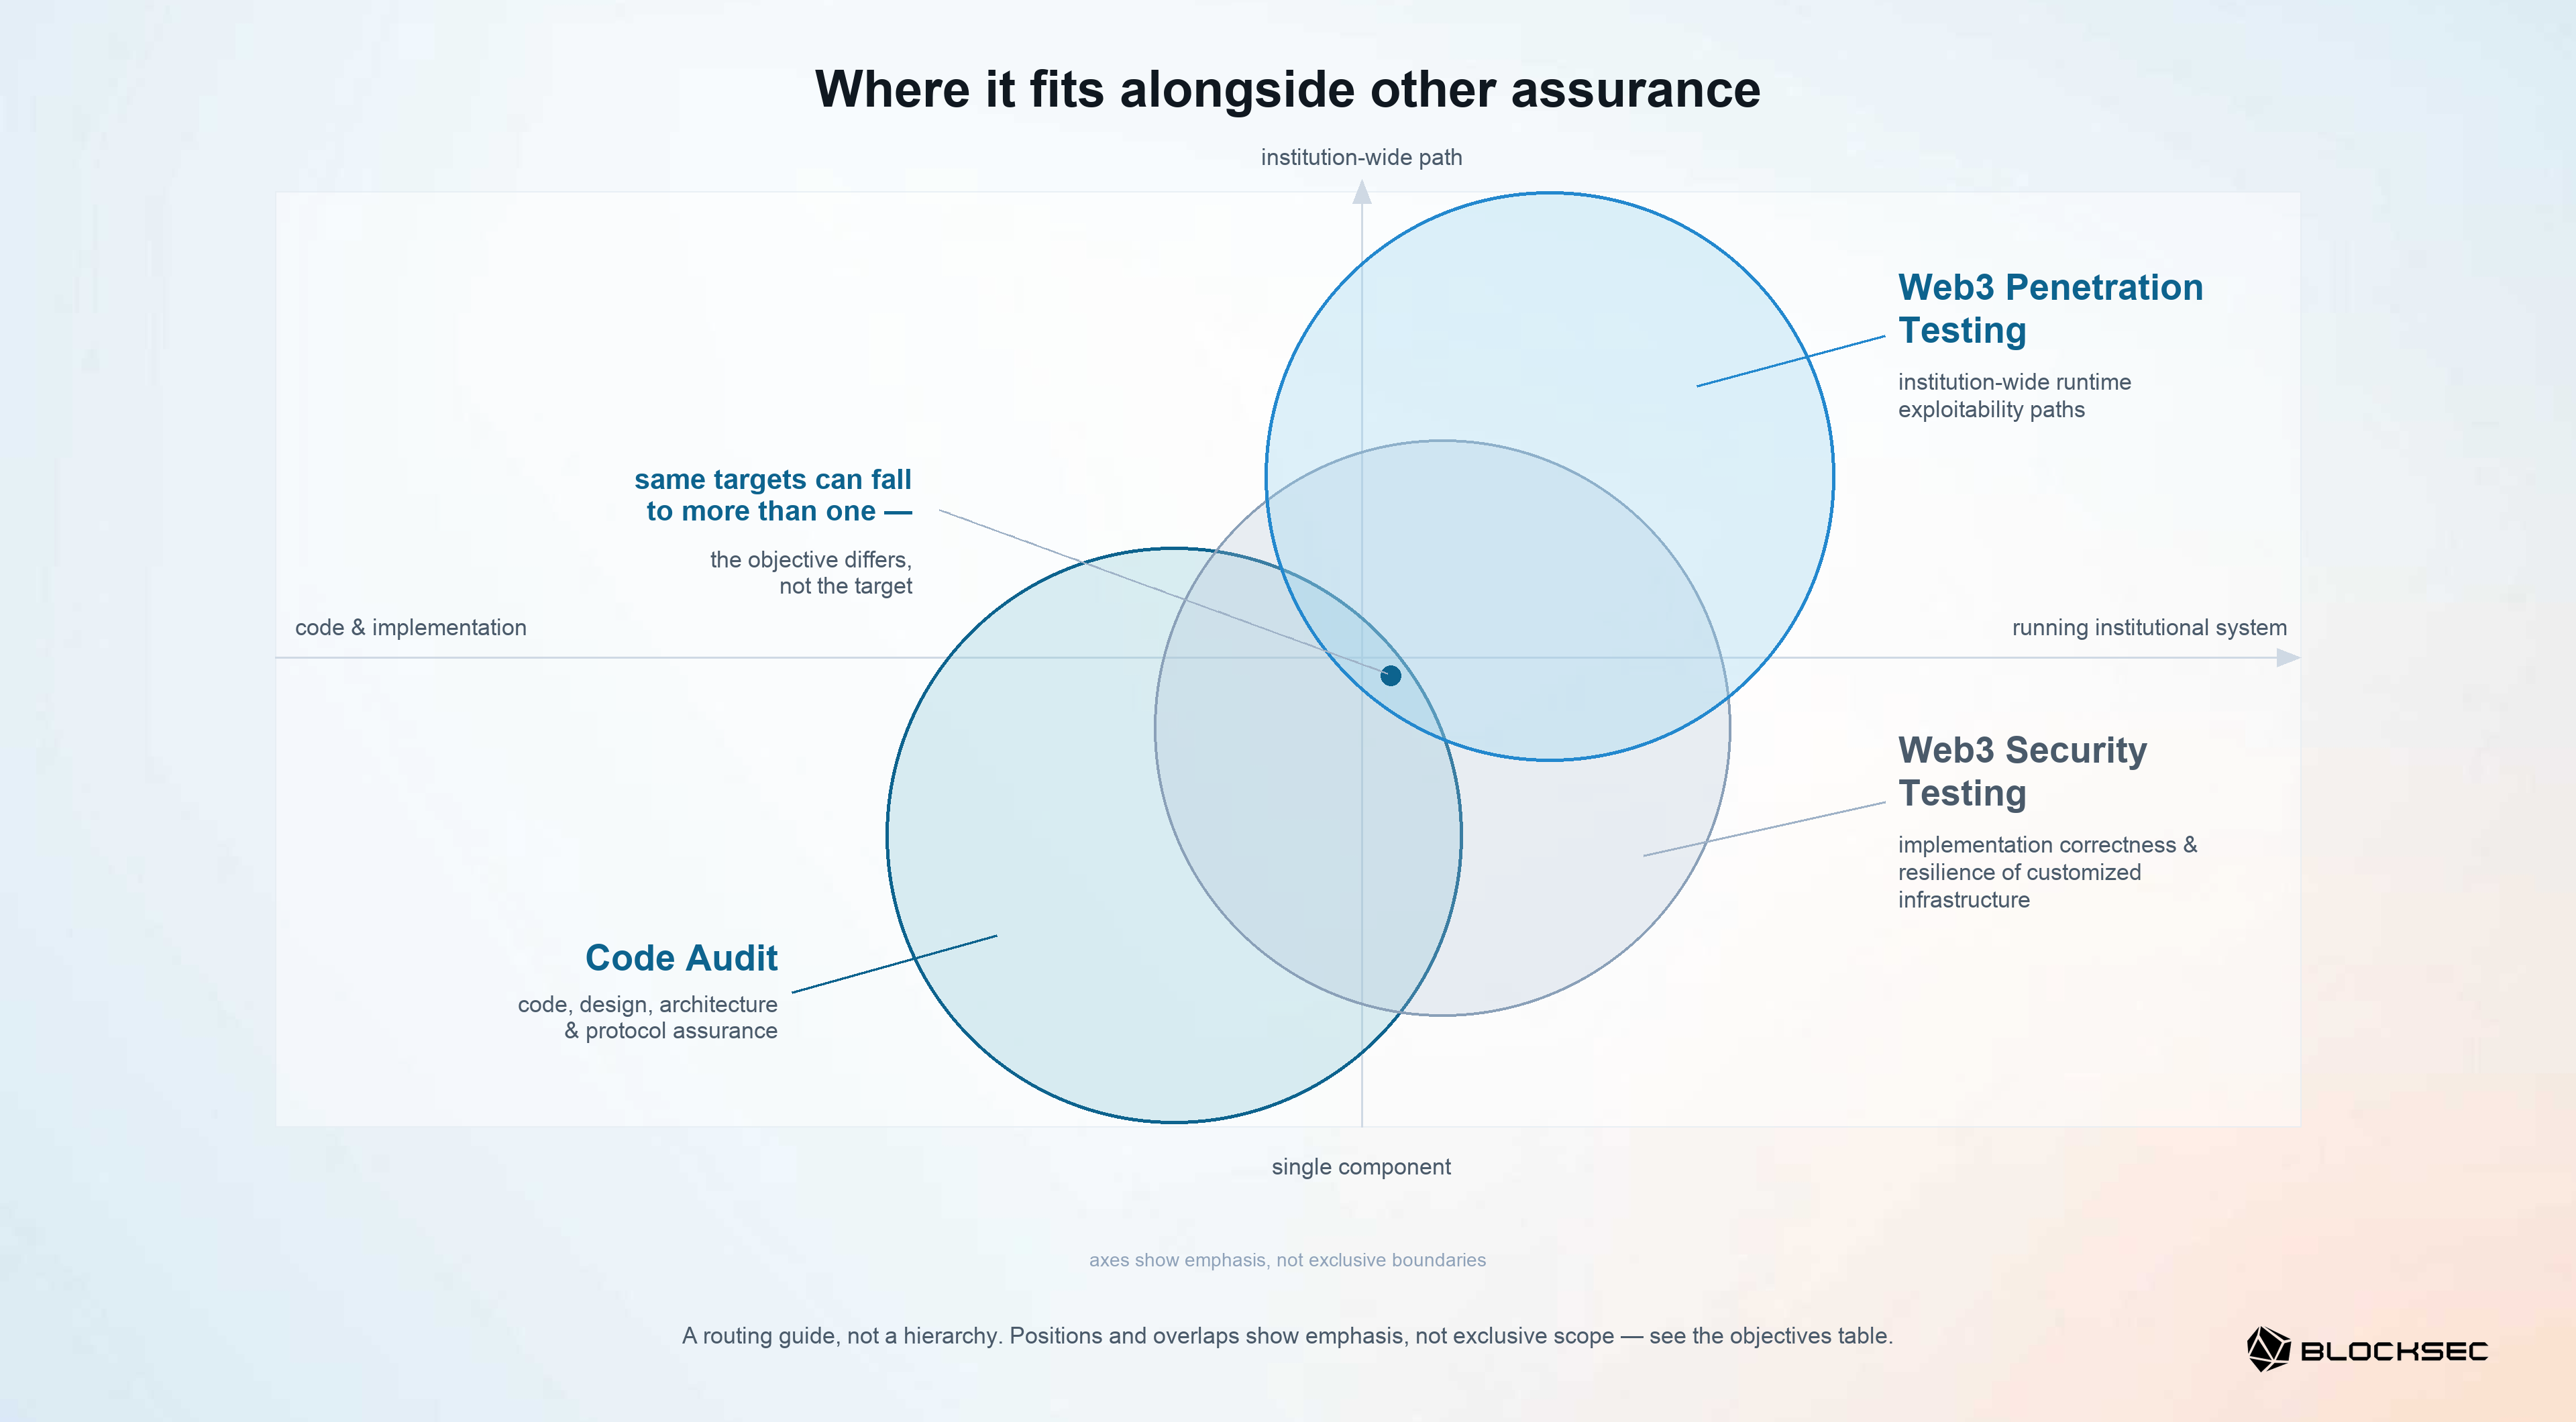
Teste de penetração e auditoria em nível de código
Uma Code Audit — a forma nomeada de auditoria em nível de código — constrói principalmente garantia no código (incluindo também o design, a arquitetura e as premissas do protocolo). Ela combina revisão especializada com ferramentas de detecção, pode incluir técnicas dinâmicas e produz um relatório assinado em relação ao escopo de auditoria acordado. Para contratos, cadeias, pontes, rollups, carteiras ou outras implementações, a auditoria pergunta se o design e o código satisfazem suas propriedades de segurança pretendidas.
O teste de penetração estabelece principalmente se condições reais em um ambiente institucional acordado e em execução podem ser encadeadas em um impacto reproduzível. Ele acompanha a interação entre aplicações implantadas, identidades, configurações, fluxos de trabalho, lógica de negócios, sistemas de assinatura e chamadas de contrato, e então registra as evidências necessárias para reproduzir e remediar o caminho.
Essa é uma diferença de objetivo e evidência, não uma proibição de capacidade. Os auditores podem executar testes, aplicar fuzzing em componentes e investigar comportamento de execução; os testadores de penetração podem revisar configurações, lógica de aplicação e detalhes de implementação para entender um caminho. Os métodos podem se sobrepor e as equipes podem trabalhar juntas. Os serviços são complementares, não substitutos: a auditoria isoladamente normalmente não fornece essa evidência de explorabilidade em tempo de execução em toda a instituição, enquanto o teste de penetração não substitui a garantia em nível de código nas propriedades de implementação e protocolo cobertas por uma auditoria.
O comportamento adversarial de um contrato em um caminho institucional ativo pode, portanto, se enquadrar no teste de penetração, enquanto a garantia sobre o próprio código do contrato é direcionada à Code Audit correspondente.
Best Security Auditor for Web3
Valide o design, o código e a lógica de negócios antes do lançamento
Varredura, bug bounties e testes especializados
A varredura de vulnerabilidades oferece amplitude automatizada em assinaturas conhecidas, serviços expostos, patches ausentes e problemas comuns de configuração. Ela apoia a visibilidade repetível e pode contribuir para o reconhecimento, enquanto o teste de penetração acrescenta profundidade conduzida por especialistas e determina se as condições podem ser encadeadas em um caminho significativo.
Um bug bounty convida pesquisadores independentes a relatar descobertas elegíveis sob regras publicadas. Seu modelo contínuo e colaborativo (crowdsourced) pode revelar problemas de cauda longa, enquanto um trabalho de teste de penetração designa uma equipe para examinar metodicamente um ambiente acordado e entregar evidências consolidadas, gravidade, orientações de remediação e novo teste. Os dois modelos são complementares e nenhum garante descoberta completa.
Por exemplo, o Blockchain Security Testing da BlockSec é um programa irmão, não um programa pai ou subconjunto do teste de penetração. Ele usa motores especializados — incluindo testes diferenciais, fuzzing, implantação privada, testes de negação de serviço em RPC em larga escala e testes de infraestrutura de nós ou clusters — para validar a correção de implementação e a resiliência de infraestruturas personalizadas [2]. O teste de penetração em blockchain se concentra em caminhos transversais às camadas, em nível institucional, através do sistema de movimentação de fundos em execução. O hospedagem de aplicações e o CI/CD de aplicações são direcionados à superfície de teste de penetração; a infraestrutura de nós e clusters e a resiliência de RPC em larga escala são direcionadas ao Blockchain Security Testing. Uma arquitetura pode precisar de ambos.
Objetivos próximos também exigem um direcionamento preciso. A garantia em nível de código de contratos é direcionada à Code Audit correspondente. A correção criptográfica de implementações de custódia de chaves, incluindo os designs MPC, TSS e TEE, é direcionada ao Wallet Security Audit. Sistemas agênticos do lado de pagamento são direcionados ao Agentic Payment Security [1]. O teste de penetração ainda pode examinar o fluxo de trabalho de assinatura circundante, os agentes operacionais ou o caminho da aplicação quando isso fizer parte do escopo institucional acordado.
| Objetivo de garantia | Abordagem correspondente |
|---|---|
| Validar se caminhos exploráveis atravessam as aplicações, identidades, controles de aprovação, lógica de fundos e transações on-chain (incluindo contratos implantados) de uma instituição em execução | Blockchain Penetration Testing |
| Avaliar código, design, arquitetura ou premissas de protocolo | Code Audit |
| Avaliar a correção criptográfica em uma implementação MPC, TSS, TEE ou de custódia de chaves | Wallet Security Audit |
| Validar a correção de implementação e a resiliência de infraestrutura personalizada de nós, clusters, EVM, banco de dados, MPT ou RPC em larga escala | Blockchain Security Testing |
| Manter visibilidade ampla e automatizada de assinaturas conhecidas e problemas de configuração | Vulnerability Scanning |
| Convidar pesquisa contínua e incentivada em uma superfície elegível publicada | Bug Bounty |
| Avaliar sistemas agênticos do lado de pagamento e suas premissas de segurança | Agentic Payment Security |
Este é um guia de direcionamento, não uma sequência. Um único sistema pode criar múltiplos objetivos de garantia e, portanto, justificar um conjunto coordenado de avaliações; os rótulos não são mutuamente exclusivos.
Dependendo da jurisdição e da classe da instituição, o teste pode ser uma exigência regulatória ou uma expectativa de supervisão, e alguns regimes exigem um terceiro independente; a Part 1 explica essas distinções [3]. A aplicabilidade regulatória deve ser confirmada com um advogado.
Como começar
Antes da decisão, podemos começar com as três perguntas a seguir: Quais sistemas estão movimentando fundos? Quais evidências de garantia já existem? Qual cadeia de controle ainda não foi validada de forma adversarial? As respostas identificam a lacuna de garantia sem escolher precipitadamente um serviço pelo nome.
Uma conversa de definição de escopo pode então alinhar o alvo, as premissas de acesso, as salvaguardas e as entregas esperadas. Part 3: Rules of Engagement and Production Safety for Institutional Blockchain Penetration Testing aborda a autorização, a segurança e a coordenação necessárias para operacionalizar o trabalho [4].
Quando estiver pronto para agir com base nisso, defina o escopo da sua lacuna de garantia com a BlockSec para alinhar o alvo, as evidências e as salvaguardas antes do início dos testes.
Continue com os guias de superfície de ataque:
Também nesta série, publicação em breve:
- Part 5: Authorization and Signing Security: Web, dApps, and Mobile
- Part 6: Cloud and CI/CD Security: Automated Operations Attack Surfaces
- Part 7: Treasury Control-Plane Security: Signing and Withdrawal Approvals
- Part 8: Exchange Ledger Security: Theft Paths and Data-Plane Logic
A Blockchain Penetration Testing pillar page oferece a visão em nível de trabalho.
Referências
Numeradas em ordem de primeira aparição.
- BlockSec, Blockchain Penetration Testing.
- BlockSec, [Blockchain Security Testing], publicação em breve.
- BlockSec, From Incidents to Regulation: Why Crypto Institutions Need Blockchain Penetration Testing.
- BlockSec, Rules of Engagement and Production Safety for Institutional Blockchain Penetration Testing.



