

Em 2 de fevereiro de 2023, a BonqDAO na Polygon foi atacada, resultando em perdas de aproximadamente 98,6M BEUR e 113M WALBT. Após investigação, descobrimos que a lógica falha usada para determinar o preço do token WALBT foi a causa do ataque. Como empresa de segurança em blockchain, monitoramos de perto tais explorações que podem ter implicações de longo alcance no espaço DeFi.
| Data | Tipo de ataque | Rede | Perdas | Recuperado |
|---|---|---|---|---|
| 2023/2/1 | Dependência de Preço Falha | Polygon | ~ $120 M | Não |
1/ @BonqDAO on Polygon was hacked due to the flawed logic to determine the WALBT token price. Specifically, the attacker staked a small amount of TRB tokens and updated the WALBT token price afterward through TellorPriceFeed (0x8f55). While the updated price was used directly. https://t.co/ZD7M73L0uM pic.twitter.com/4qPLqGj6jY
— BlockSec (@BlockSecTeam) February 2, 2023
Introdução ao Projeto
BonqDAO (Bonq Decentralized Autonomous Organization) é uma plataforma de empréstimos DeFi implantada na Polygon. Os usuários podem fornecer liquidez ao protocolo ou contrair empréstimos com garantia excessiva para obter rendimentos, e então podem cunhar BEUR, uma stablecoin atrelada ao Euro.
Após esse ataque, o TVL da BonqDAO despencou de $13 milhões para $44.000, experimentando uma queda de 99,66%.
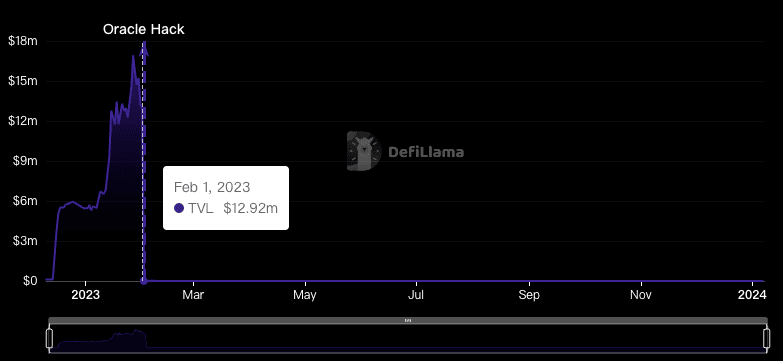
A BonqDAO anunciou subsequentemente que o protocolo Bonq havia sido suspenso, e as equipes da AllianceBlock e do Bonq cunharam novos tokens ALBT e os distribuíram via airdrop para os usuários afetados.
Análise do Ataque
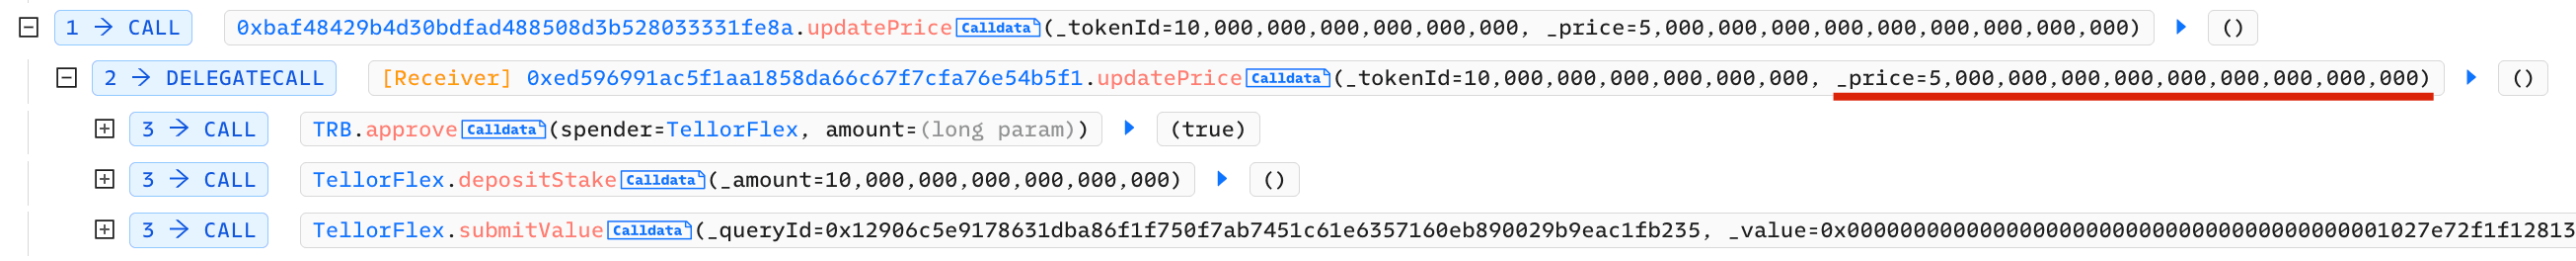
TellorFlex é o Oracle da BonqDAO. É descentralizado e qualquer pessoa pode se tornar um provedor de preços fazendo staking de apenas 10 tokens TRB e modificar o preço do oracle à vontade.
O atacante obteve lucros de duas maneiras durante esse ataque:
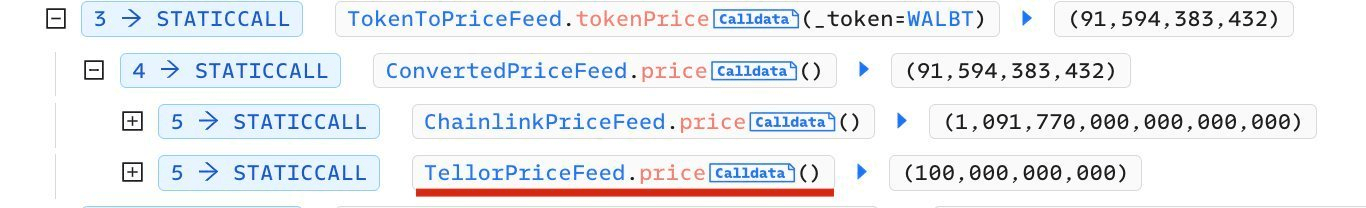
- Elevar o preço do WALBT e então tomar emprestado uma enorme quantidade de tokens BEUR
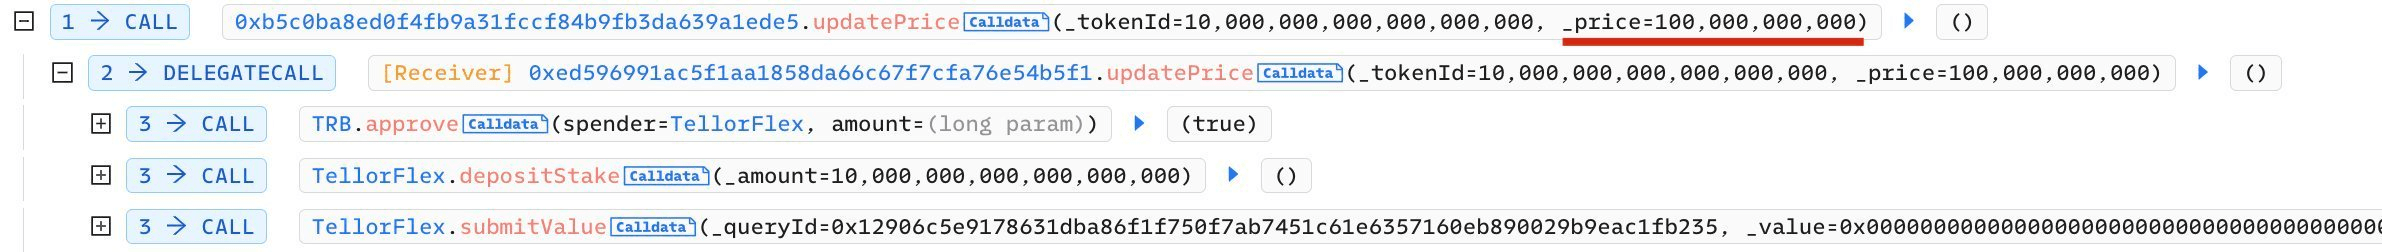
- Reduzir o preço do WALBT e então liquidar o WALBT de outros usuários.
A estratégia do atacante pode ser dividida nas seguintes etapas principais:
- Preparar fundos
- O atacante fez staking de 10 tokens TRB e aumentou o preço dos tokens WALBT através do
TellorPriceFeed (0x8f55).
- O atacante usou o mesmo método para manipular o WALBT a cair para um preço baixo, liquidar a garantia WALBT de outros usuários da BonqDAO, e então revendê-los para obter lucro adicional.
Rastreamento de Fundos
Como empresa dedicada a manter a segurança em blockchain, também temos monitorado de perto o andamento deste ataque. (Nossa conta oficial no Twitter tem reportado continuamente sobre este incidente, e os leitores interessados podem seguir nossa conta @BlockSecTeam@MetaSleuth para acompanhar juntos a movimentação desses fundos.)
MetaSleuth é uma ferramenta de análise de fluxo de fundos cross-chain de alto desempenho que aumenta a transparência da atividade de transações em blockchain. Ela permite que os usuários rastreiem quase em tempo real o rastro dos ativos digitais afetados. Ao utilizar o MetaSleuth, podemos ver claramente as informações relevantes de rastreamento do fluxo de fundos durante a ocorrência e o acompanhamento deste ataque.
- O lucro do atacante da BonqDAO foi de aproximadamente 98,6M BEUR e 113M WALBT. Especificamente, 113M WALBT foram queimados para desbloquear 113M ALBT da cadeia ETH. Aproximadamente 0,5M BEUR foram trocados por 534.535 USDC e depois trocados por Ethereum (0xcacf...6642). O atacante ainda tinha 98,1M BEUR restantes em sua conta na Polygon.
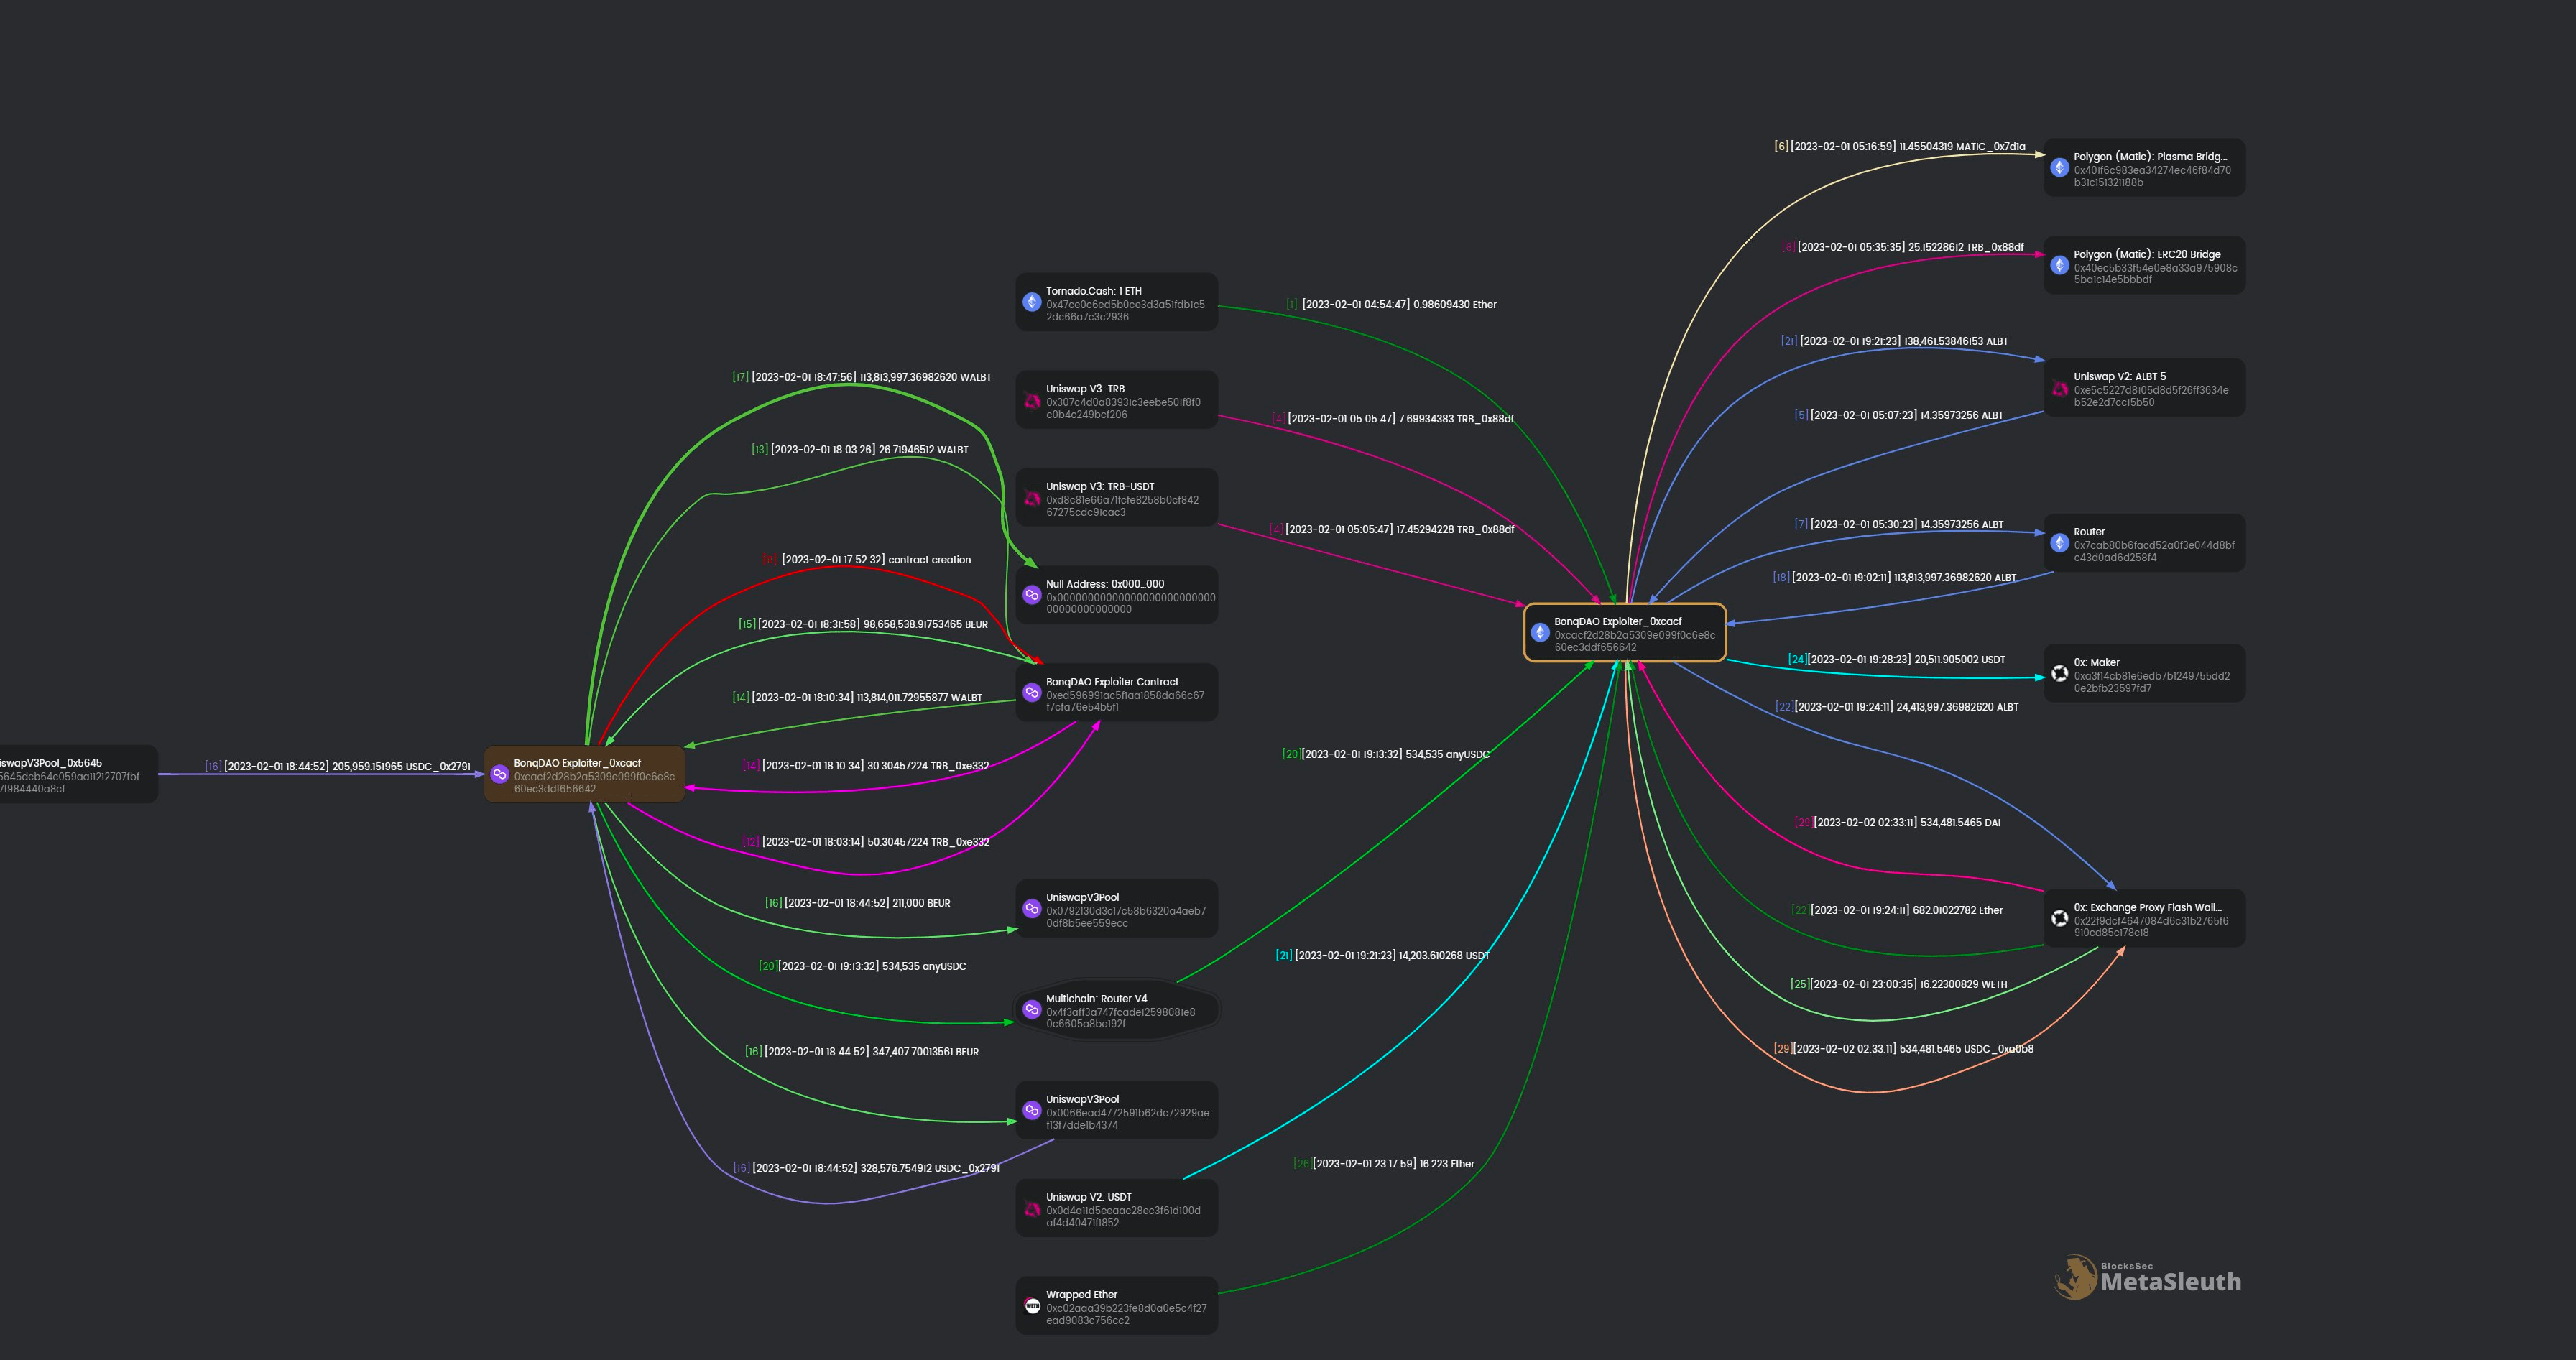
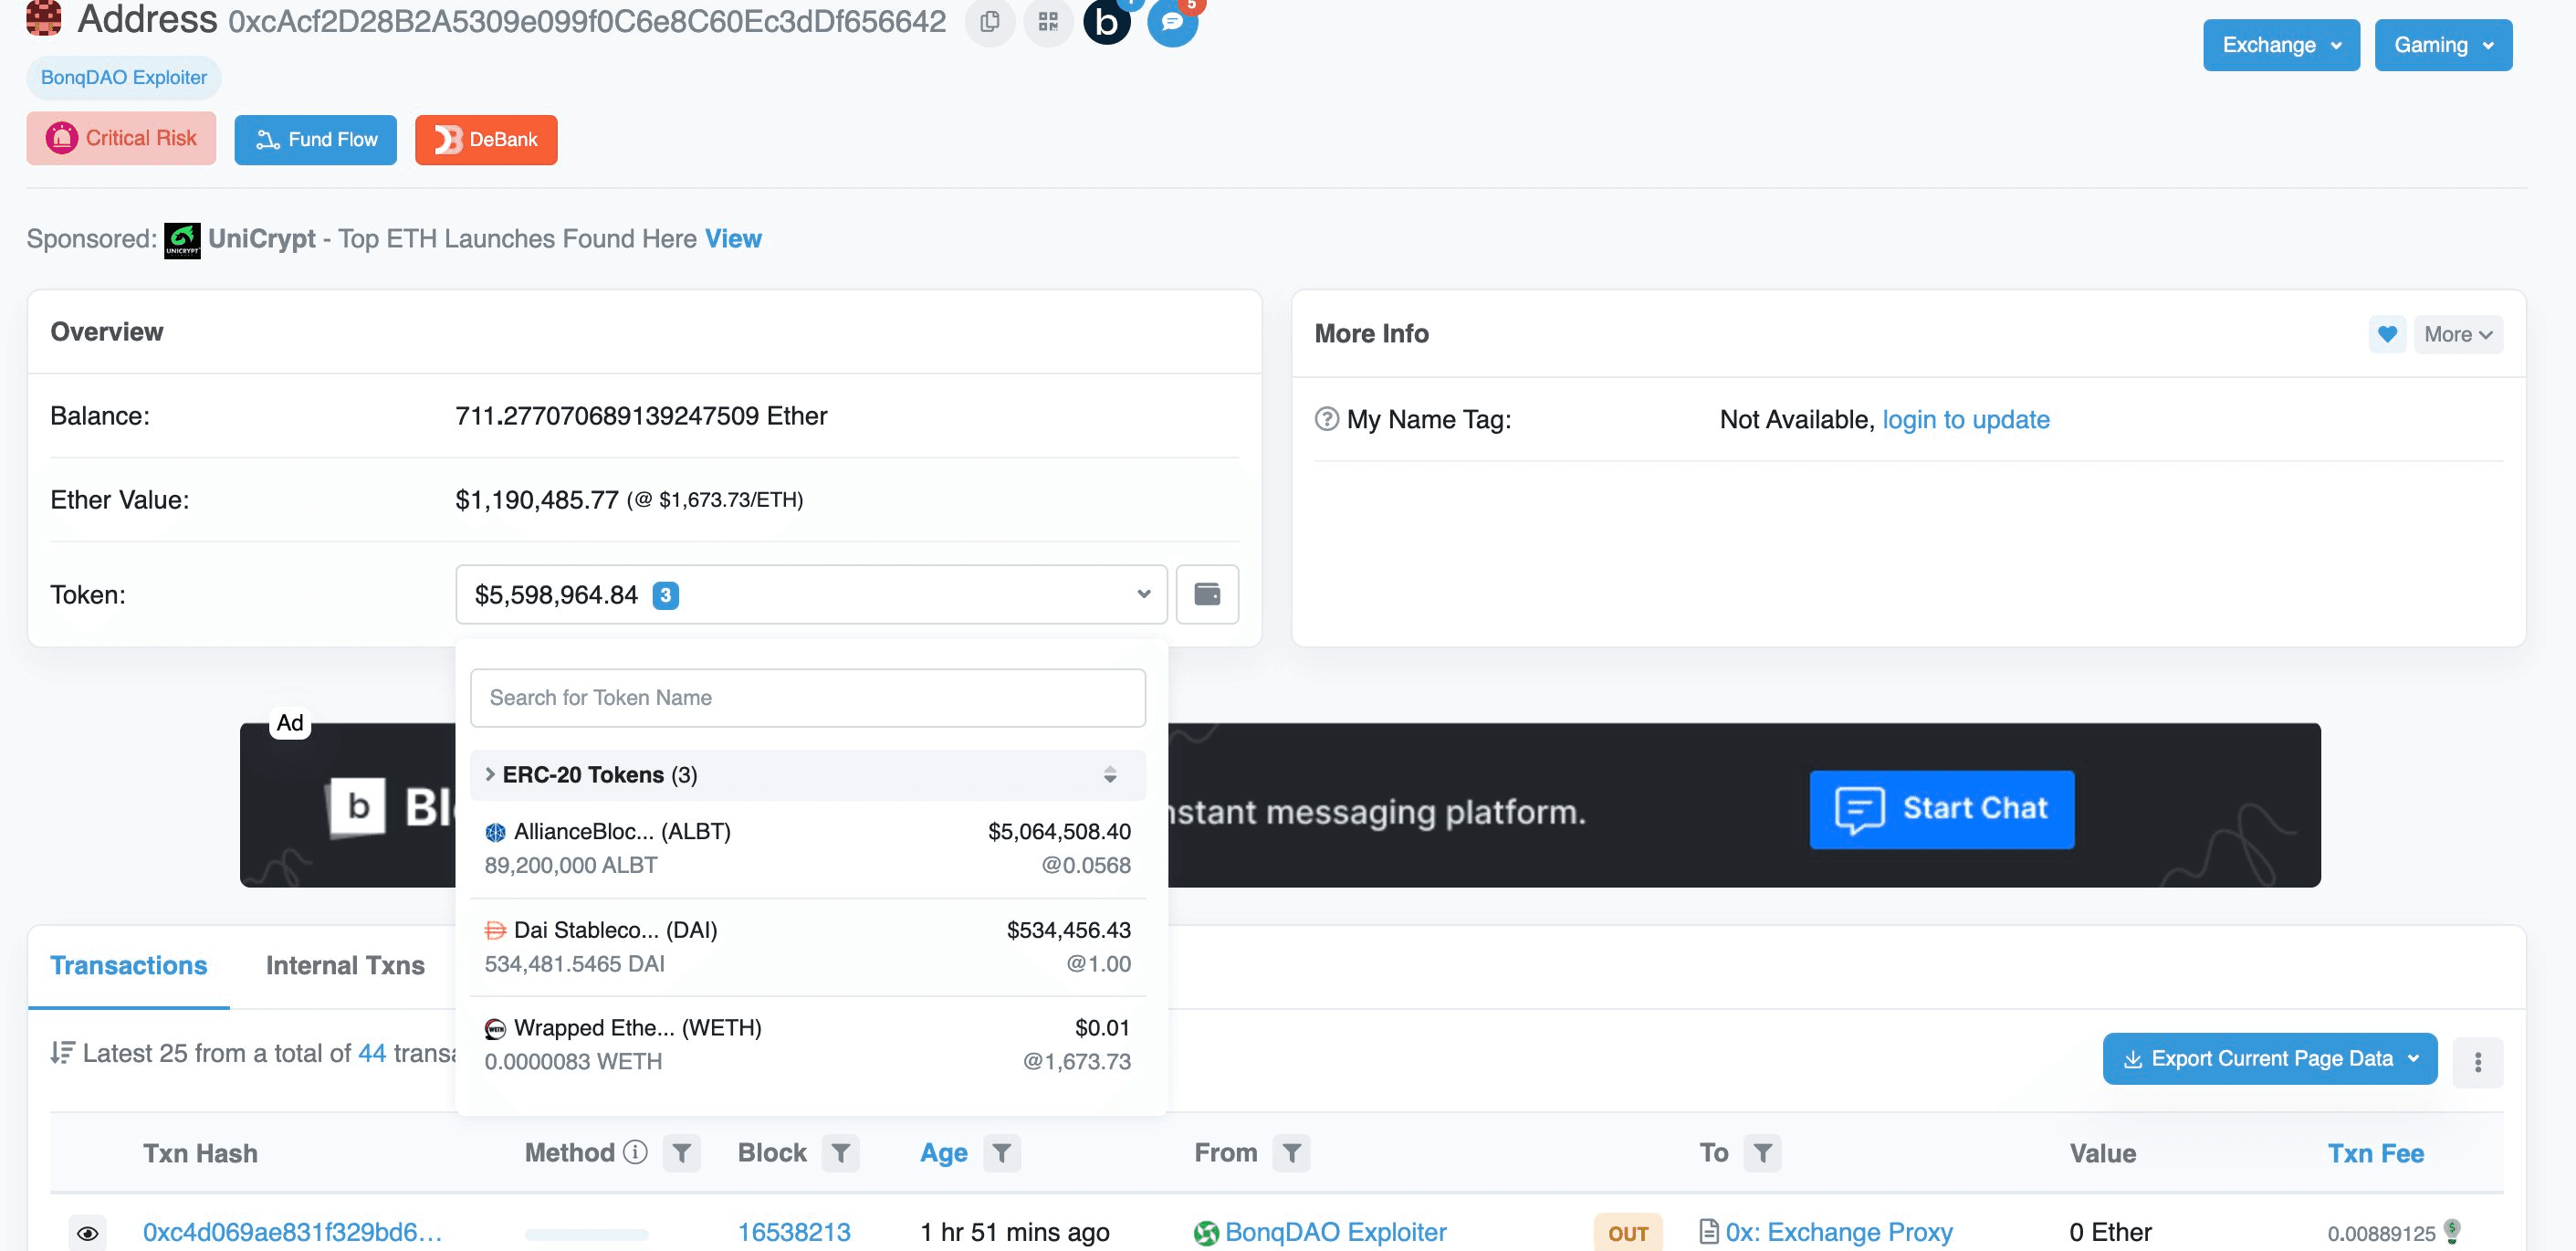
- Em relação ao endereço Ethereum 0xcacf..6642 , ele usou 0xExchange(@0xproject) para trocar o USDC recebido por DAI. Além disso, o WALBT está sendo trocado por ETH/USDT usando 0xExchange e Uniswap. A conta atualmente possui 711 ETH, 534.481 DAI e 89M ALBT.
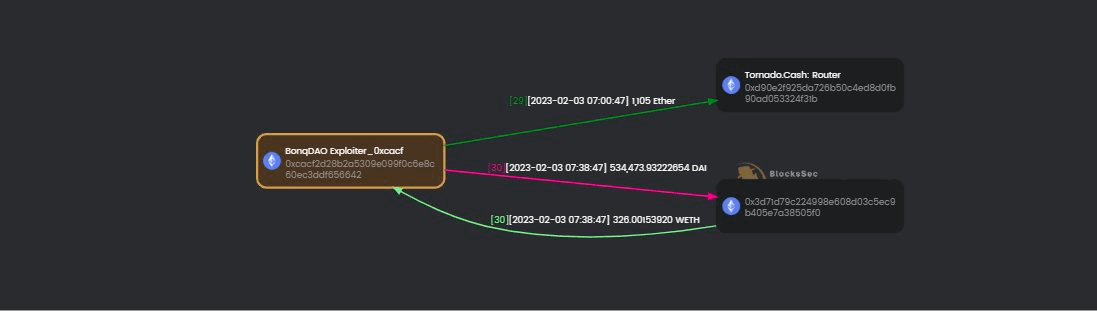
- Em 3 de fevereiro de 2023, detectamos que o atacante havia trocado DAI por Ether e lavado 1.105 Ether via Tornado Cash.
Resumo
A causa raiz deste ataque é que o custo da garantia necessária para modificar a cotação do oracle TellorFlex é muito baixo, e o valor do empréstimo com garantia no contrato de empréstimo Bonq está relacionado apenas ao preço reportado pelo oracle TellorFlex. Portanto, os atacantes podem modificar a cotação a um custo relativamente baixo e obter lucros consideráveis por meio de empréstimos com garantia.
Leia Mais
Os casos acima são apenas exemplos representativos. Na verdade, temos mais casos com foco em análise de segurança em blockchain.
Análise de Exploit DeFi: A Causa Raiz da Perda de $200M da Euler
Sobre a BlockSec
A BlockSec oferece um serviço de segurança completo para projetos blockchain, fornecendo assistência desde o pré-lançamento até o pós-lançamento e resposta a incidentes. Durante as fases de desenvolvimento e teste, Serviços Especializados de Auditoria de Código e a plataforma de teste Phalcon fork são empregados para ajudar a identificar possíveis problemas de segurança. Garanta uma segurança robusta pós-lançamento para seu projeto blockchain com o BlockSec Phalcon. Esta plataforma SaaS simplificada oferece alertas de incidentes e bloqueio automático para prevenir ataques cripto. Ela emprega detecção precisa de ataques, verificando tanto transações pendentes quanto transações on-chain, permitindo que você intercepte hackers rapidamente. Além disso, o MetaSleuth é uma plataforma intuitiva de rastreamento e investigação de criptoativos que ajuda a aprimorar a rastreabilidade e a transparência dos ativos.



