


A resposta automatizada a incidentes pode transformar uma crise de todo o protocolo em uma perda controlada. Na segurança Web3, a diferença entre reagir em horas e reagir em segundos pode significar a diferença entre um incidente gerenciável e dezenas de milhões em perdas.
No DeFi, nenhum projeto pode prometer segurança perfeita para sempre. É por isso que uma preparação sólida é importante. Mas quando um ataque começa, a preparação sozinha não é suficiente. Os projetos também precisam da capacidade de responder imediatamente e conter as perdas antes que o dano se espalhe.
A intervenção manual costuma ser lenta demais. No incidente da Nomad Bridge, a equipe do projeto levou mais de três horas para responder. No exploit da KyberSwap, a equipe começou a pausar os protocolos quase duas horas após o primeiro ataque. Essa lacuna é exatamente o motivo pelo qual o Phalcon Security é importante. Além de detectar ataques, o Phalcon Security pode acionar automaticamente ações de resposta predefinidas, incluindo pausa e frontrunning, em situações críticas. Isso pode reduzir o tempo de resposta de horas para um único bloco.
Uma Recapitulação do Incidente da KyberSwap
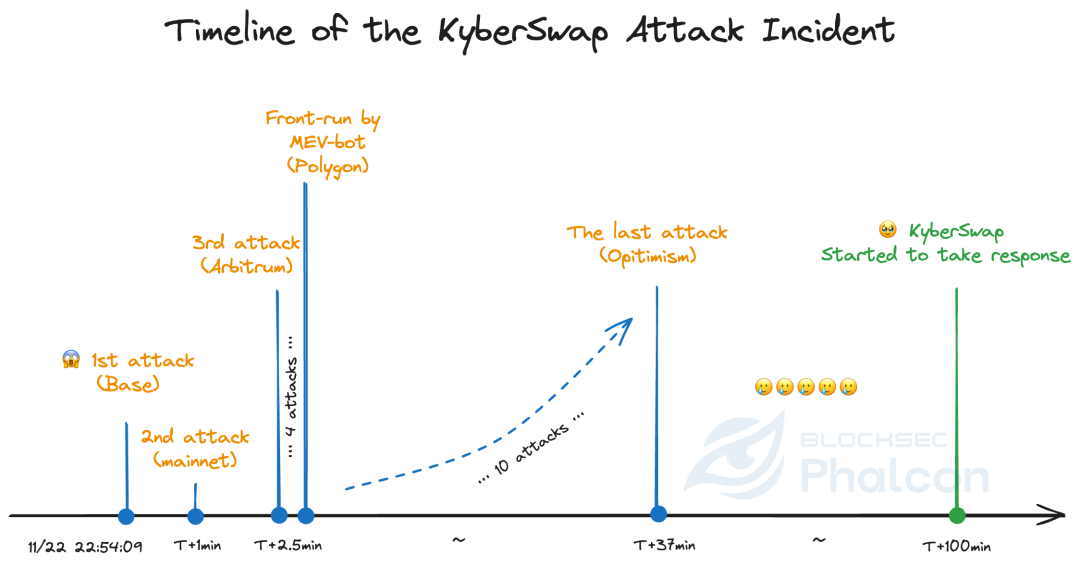
Em 22 de novembro de 2023, às 22:54:09 UTC, o Phalcon detectou o primeiro ataque contra a KyberSwap na Base, com uma perda de $857.025.
Um minuto depois, o Phalcon detectou outro ataque por meio de uma transação privada na rede principal do Ethereum, com uma perda de $64.896.
A partir das 22:56:34 UTC, o atacante lançou mais ataques na Arbitrum, Optimism, Polygon e Avalanche. Algumas das transações do atacante na Polygon e na Avalanche foram antecipadas por outro bot de MEV, que capturou cerca de $5,36 milhões em lucro.
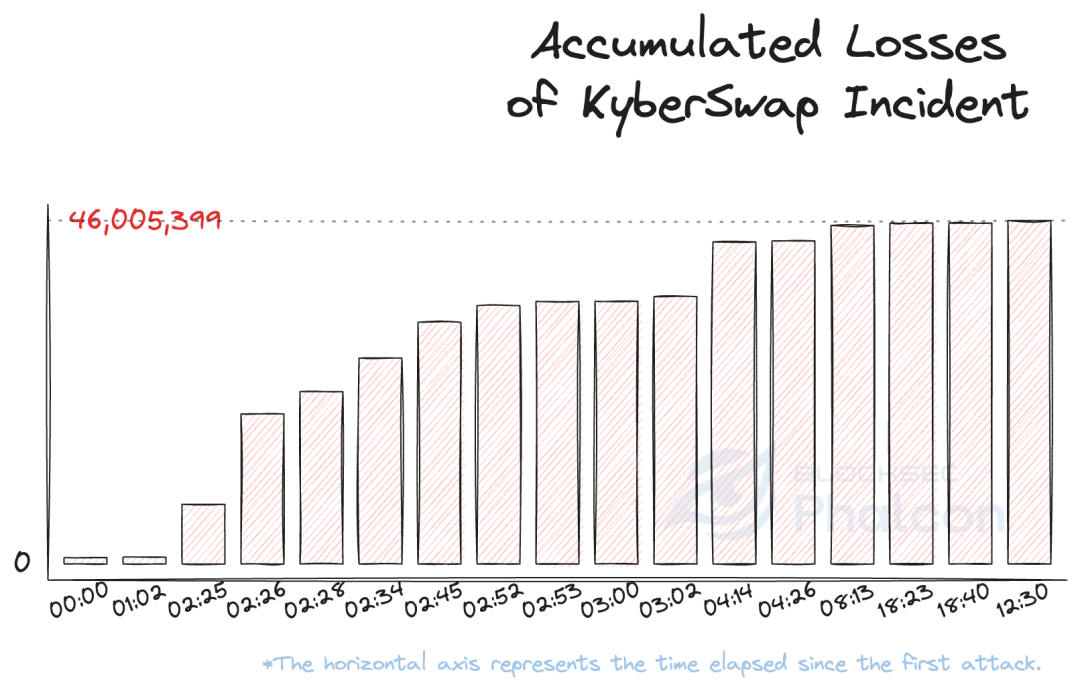
Às 23:30:39 UTC, o atacante havia concluído. Em aproximadamente 37 minutos, o atacante lançou 17 transações de ataque em seis redes e causou cerca de $46 milhões em perdas, excluindo ataques secundários de imitadores.
Às 00:36:47 UTC de 23 de novembro de 2023, cerca de 100 minutos após o primeiro ataque, a equipe do protocolo começou a pausar os protocolos em diferentes redes.
Um Caminho de Ataque Típico: Transação Privada e Ataque Multi-chain
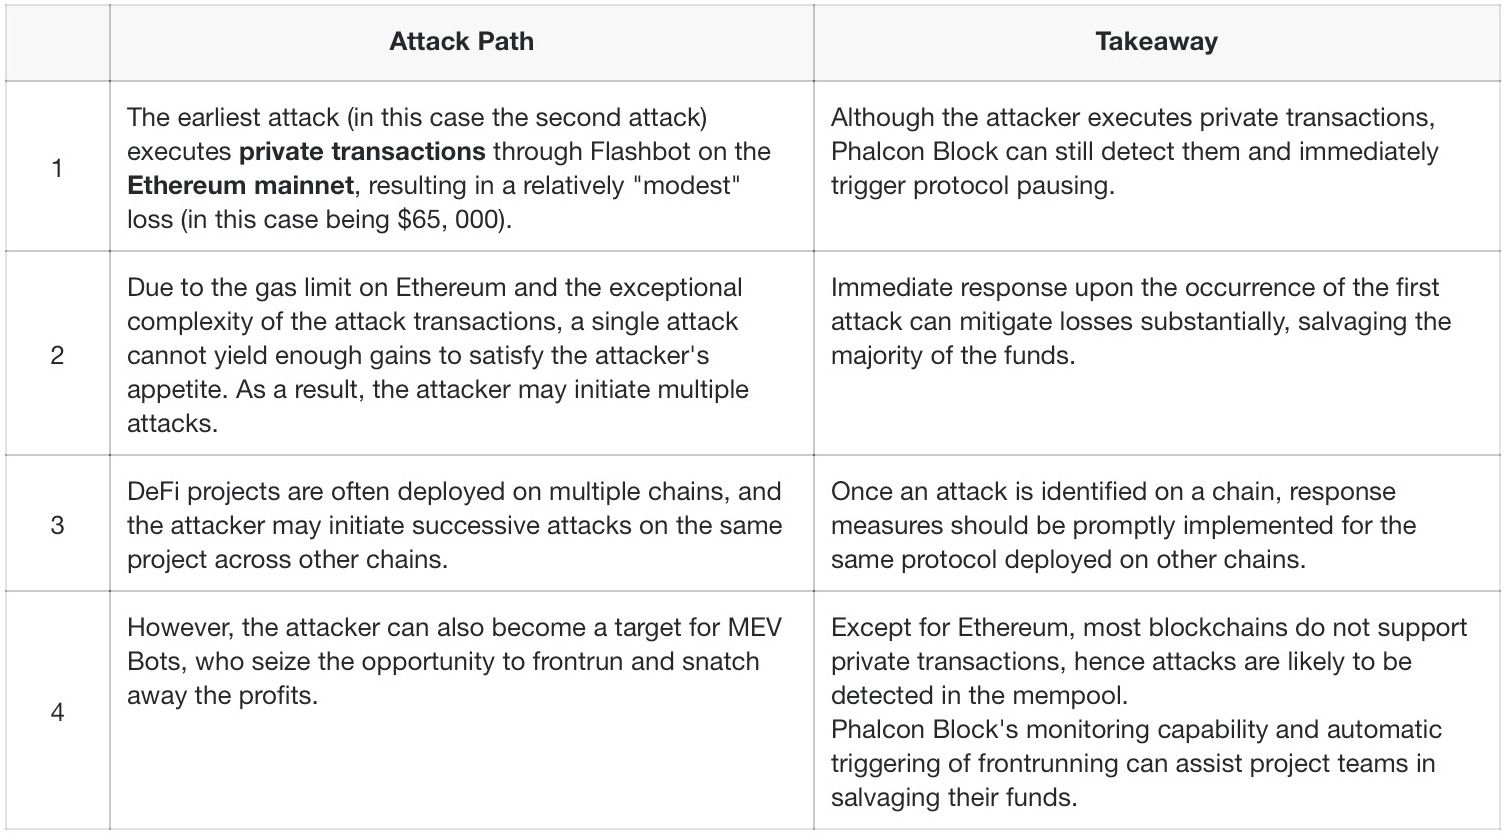
O exploit da KyberSwap não foi uma ação isolada. Ele se moveu por diversas redes e incluiu transações privadas, transações públicas e ataques subsequentes. Esse padrão é importante porque mostra como os atacantes modernos se comportam na prática. Eles raramente param após um movimento bem-sucedido, e não se limitam a uma única rede ou tipo de transação.
Por Que a Resposta Automatizada a Incidentes É Crucial para a Segurança Web3?
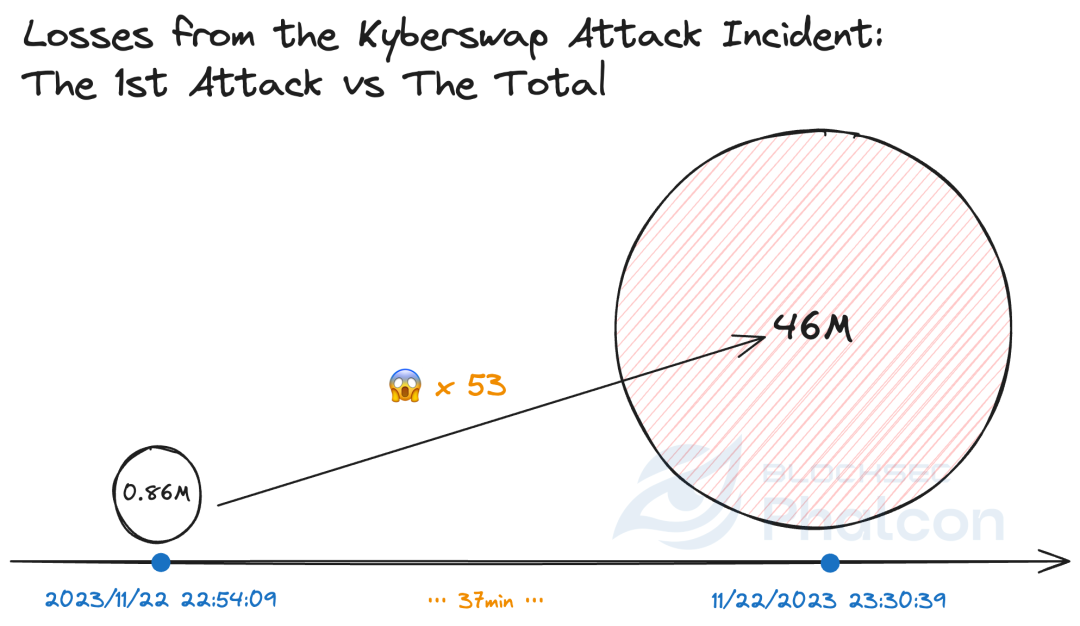
100min vs 12s; $46.000.000 vs $860.000
Assim que o Phalcon detecta o primeiro ataque, ele pode acionar automaticamente a pausa do protocolo ou outras ações de resposta predefinidas. Também pode pausar o mesmo protocolo em outras redes ao mesmo tempo. No caso da KyberSwap, isso teria reduzido a perda para cerca de $860.000, que foi a perda do primeiro ataque, em vez de aproximadamente $46 milhões.
O Phalcon oferece suporte a configurações de assinatura única e multi-assinatura, o que significa que as ações de resposta a incidentes ainda podem ser executadas imediatamente, mesmo em ambientes de governança mais complexos.
Uma única transação privada raramente é o fim
Mais de 90% dos atacantes não param após uma única transação privada, e os ataques raramente acontecem apenas na rede principal. No incidente da KyberSwap, apenas três das 17 transações de ataque foram transações privadas. A primeira transação privada representou apenas 0,14% da perda total. As três transações privadas juntas representaram 16%. O primeiro ataque não privado sozinho causou 2% da perda total.
A lição é clara. Mesmo quando os atacantes usam transações privadas, os projetos ainda podem reduzir as perdas significativamente se o ataque for detectado cedo e as ações de resposta forem acionadas a tempo.
Quando um ataque acontece, o tempo se torna a principal variável
Como a BlockSec não tinha cooperação prévia com a KyberSwap, a equipe só pôde entrar em contato por canais públicos após detectar o ataque. Mesmo que a inteligência de ameaças tivesse chegado à equipe do protocolo imediatamente, uma resposta manual ainda teria sido lenta demais.
Para um projeto com governança multi-sig, a equipe ainda precisaria verificar que um ataque estava ocorrendo, avaliar o risco, concordar com as contramedidas e coletar assinaturas para as transações de resposta. Tudo isso leva tempo, e cada minuto importa enquanto o exploit ainda está em andamento.
No caso da KyberSwap, mais de 100 minutos se passaram entre o primeiro ataque e o início da resposta. Esse atraso é exatamente o motivo pelo qual a resposta automatizada é tão importante para a resposta a incidentes em blockchain.
Ao usar o Phalcon Security, as equipes de projeto podem integrar respostas automatizadas sem abandonar a governança multi-assinatura. O sistema permite que ações predefinidas sejam executadas imediatamente quando um incidente corresponde às condições predefinidas.
Como as Equipes de Projeto Podem Responder a Ameaças de Segurança?
As equipes de projeto geralmente têm dois caminhos.
O primeiro é construir tudo por conta própria. Isso significa configurar um sistema de monitoramento em vez de depender de alertas de redes sociais, definir padrões de avaliação de risco e planos de resposta a incidentes, criar uma equipe de resposta dedicada e manter cobertura operacional 24 horas por dia, 7 dias por semana. Em teoria, isso funciona. Na prática, consome muitos recursos e é difícil de sustentar.
O segundo é usar uma plataforma desenvolvida para detecção e resposta a ameaças em tempo real. Com o Phalcon Security, as equipes de projeto obtêm monitoramento preciso de ameaças externas, configuração flexível de regras, classificação inteligente de riscos e mecanismos automatizados de resposta rápida, como pausa de protocolo e frontrunning. Isso torna possível melhorar a segurança do protocolo sem construir do zero uma organização de resposta disponível ininterruptamente.
Você pode manter seu protocolo mais seguro sem depender de intervenção manual contínua.
Recursos Relacionados
- Incidente KyberSwap: Exploração Magistral de Erros de Arredondamento com Cálculos Extremamente Sutis
- Mais Uma Tragédia de Perda de Precisão: Uma Análise Aprofundada do Incidente da KyberSwap
- BlockSec Lança o Phalcon: O Primeiro Sistema do Mundo de Bloqueio de Hacks de Criptomoedas para Segurança Web3




