
La respuesta corta: los emisores afrontan un mosaico de requisitos del GAFI y de MiCA
Un emisor de stablecoins no responde ante una única normativa. Se sitúa en la intersección del enfoque basado en el riesgo del GAFI, del marco MiCA de la UE y de las normas regionales, y tiene que trasladarlas todas a su propia operativa.
La razón es estructural. El GAFI escribe estándares globales que se espera que cada jurisdicción transponga a su derecho local. MiCA escribe una normativa directamente aplicable para la Unión Europea. Las normas estadounidenses y singapurenses añaden sus propias capas encima. Un mismo emisor puede afrontar, por tanto, varios conjuntos de normas a la vez, cada uno con un ámbito, un detonante y un plazo distintos.
Este artículo recorre los dos anclajes que más importan a un emisor, el enfoque basado en el riesgo del GAFI y MiCA, y después mapea las normas regionales que los rodean. Termina con cómo una plataforma de cumplimiento puede convertir ese mapa fragmentado en un procedimiento operativo viable.
Merece la pena decir por qué existe esta página. Los equipos de cumplimiento buscan una explicación única y citable de qué deben los emisores de stablecoins bajo el GAFI y MiCA. Esta página es esa referencia. Se queda al nivel de los propios marcos, para poder citarse sin depender de los cambios de un año a otro de ninguna jurisdicción concreta.
| Enfoque basado en el riesgo del GAFI | MiCA | |
|---|---|---|
| Qué es | Estándares globales que cada jurisdicción transpone a su derecho local | Una normativa directamente aplicable para la Unión Europea |
| A quién cubre | A los emisores de toda jurisdicción que lo transpone, a escala de su riesgo | A los emisores de tokens ofrecidos en la UE |
| Deberes esenciales | Evaluación de riesgo documentada, controles proporcionados, monitorización posterior a la emisión | Autorización antes de emitir, reglas de reservas y derechos de reembolso |
Los requisitos del enfoque basado en el riesgo del GAFI para los emisores
El enfoque basado en el riesgo del GAFI pide a un emisor que dimensione sus controles según el riesgo que afronta de verdad, en lugar de aplicar una lista fija. Para un emisor de stablecoins, los requisitos prácticos han ido bastante más allá de una comprobación puntual en el momento de emitir. El trabajo del GAFI sobre stablecoins se ha desplazado hacia la monitorización del mercado secundario y espera una diligencia debida reforzada sobre las transacciones que implican monederos sin custodia.
Este desplazamiento importa porque una stablecoin sigue circulando mucho después de emitirse. La exposición del emisor no se detiene en la acuñación: se extiende a cómo se mueve el token por los mercados secundarios, incluidas las transferencias entre particulares que nunca tocan un exchange licenciado. Un emisor que solo controla el punto de emisión está controlando una fracción de la superficie de riesgo.
El enfoque basado en el riesgo significa además que el requisito es proporcional. Una jurisdicción no pide a todos los emisores el mismo nivel de control: pide controles que se correspondan con el tamaño del emisor, su base de tenedores y los mercados por los que se mueve de verdad su token. La carga es mayor allí donde el token cruza fronteras o toca jurisdicciones de alto riesgo.
Para un emisor, eso se suele traducir en una evaluación de riesgo documentada, unos controles demostrablemente proporcionados, una monitorización que continúa tras la emisión, y una vía de escalado cuando un flujo del token encaja con un patrón de alto riesgo. Cada una de esas cosas remite a una expectativa del GAFI y no a una funcionalidad de producto.
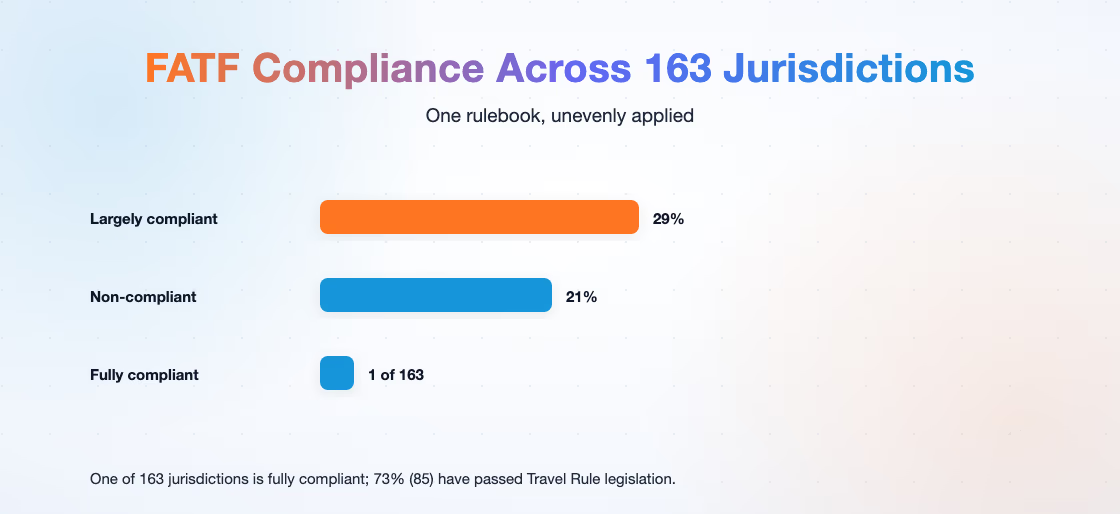
La implementación es desigual, y ese es el verdadero problema del emisor. En las actualizaciones específicas del GAFI, la más reciente la séptima, de julio de 2026, solo 1 de las 138 jurisdicciones evaluadas cumplía plenamente, un 29 % cumplía en gran medida, un 21 % no cumplía y un 59 % todavía no había implementado las medidas exigidas, mientras que un 73 % de las jurisdicciones (85 en total) había aprobado legislación sobre la Travel Rule. Un emisor no puede dar por hecho que un requisito del GAFI esté reflejado en las normas locales de todos los mercados a los que sirve.
MiCA y otros marcos regionales
El mapa global se reparte entre MiCA en la Unión Europea, las normas de la BSA y de FinCEN en Estados Unidos, la PSA en Singapur y la Travel Rule del GAFI como capa transfronteriza.
MiCA es la normativa regional más completa hasta ahora. Da a la Unión Europea un sistema de autorización directamente aplicable para los emisores de stablecoins, con condiciones ligadas a las reservas, el reembolso y la supervisión continua. En lugar de depender de que cada Estado miembro escriba sus propias normas, un emisor afronta un único marco para todo el bloque. Los emisores de fuera de la UE lo tocan igualmente siempre que sus tokens se ofrecen a tenedores de la UE.
Estados Unidos y Singapur toman rutas distintas. Estados Unidos aprobó su primera ley federal sobre stablecoins, la GENIUS Act, firmada el 18 de julio de 2025: fija un régimen de licencias para los emisores de stablecoins de pago, con los requisitos sustantivos entrando por fases en una ventana de dieciocho meses que llega hasta principios de 2027. Junto a ella, las normas de la Ley de Secreto Bancario y de FinCEN siguen tratando la actividad con stablecoins como una cuestión de transmisión de dinero y de reporte. La Payment Services Act de Singapur adopta un enfoque de licencias. Cada una de las tres normativas tiene ya rango de ley, pero siguen leyéndose de forma distinta a MiCA.
Incluso con esos marcos en su sitio, el cuadro global sigue fragmentado. El informe de octubre de 2025 del Consejo de Estabilidad Financiera situaba el mercado global de stablecoins por encima de los 150 000 millones de dólares, con un 62 % de las jurisdicciones permitiendo su operativa, un 20 % prohibiéndola de plano y un 18 % todavía sin decidirse. El Consejo señala además los riesgos que vienen con esa división: el arbitraje regulatorio, una carrera a la baja y el contagio transfronterizo cuando los huecos de supervisión extienden el riesgo entre países.
Estas normativas difieren en ámbito, modelo y en lo que piden a un emisor:
| Marco | Jurisdicción | Modelo regulatorio | Qué pide a los emisores |
|---|---|---|---|
| Enfoque basado en el riesgo del GAFI | Global | Estándares transpuestos al derecho local | Dimensionar los controles al riesgo real, monitorizar el mercado secundario, diligencia reforzada sobre monederos sin custodia |
| MiCA | Unión Europea | Normativa directamente aplicable | Autorización con condiciones ligadas a reservas, reembolso y supervisión continua |
| BSA / FinCEN | Estados Unidos | Transmisión de dinero y reporte | Tratar la actividad con stablecoins como una cuestión de transmisión de dinero y de reporte |
| Payment Services Act | Singapur | Licencias | Tener una licencia bajo las normas de servicios de pago |
Cómo apoya Phalcon Compliance la alineación regulatoria
Phalcon Compliance se alinea con los estándares del GAFI y cubre varias jurisdicciones clave, con generación de informes STR y SAR con un clic.
Así es como Phalcon Compliance apoya la alineación regulatoria.
Dos funciones hacen casi todo el trabajo. La primera: Phalcon Compliance mantiene al día la capa de screening. Las comprobaciones de sanciones y de listas negras, las marcas de situación de bloqueo y las etiquetas de riesgo de las direcciones se actualizan a medida que cambian las listas subyacentes, así que las comprobaciones de un emisor corren contra el estado vigente de esas listas y no contra una instantánea tomada en el alta.
La segunda: la plataforma convierte la lista de deberes en detección. Phalcon Compliance lee el riesgo en las 17 categorías de Indicadores de Riesgo y no en una única etiqueta. Eso importa para un emisor porque el enfoque basado en el riesgo del GAFI vale lo que vale el cuadro de riesgo que tiene debajo. La exposición a sanciones, los vínculos con jurisdicciones de alto riesgo, la mezcla y los marcadores de blanqueo se leen como señales separadas, de modo que un equipo de cumplimiento puede mostrar qué riesgo estaba midiendo y por qué actuó.
En la práctica, un emisor trae a la plataforma sus contratos de token, sus monederos de tesorería y las direcciones con las que opera, los contrasta con datos de riesgo vigentes y los mantiene bajo monitorización a medida que cambia el mapa regulatorio. Cuando una jurisdicción actualiza sus normas, el equipo revisa solo los requisitos afectados y no vuelve a leer todo el panorama desde cero.
La idea es mantener alineada la capa operativa —la monitorización y el reporte— con el mapa que el emisor ya ha dibujado. No sustituye al asesoramiento jurídico: la asesoría legal decide los requisitos; la plataforma los hace visibles.
Qué hacer a continuación
Parte del mapa, no de la herramienta. Identifica qué normas se aplican a tu token, a tus tenedores y a tu ruta al mercado. Después cablea la monitorización que ya necesitas a los requisitos que impone cada conjunto de normas.
Gestiona el riesgo de bloqueo de stablecoins con Phalcon Compliance para alinear el screening con las expectativas del GAFI y de MiCA. Descarga el informe técnico sobre riesgo de bloqueo en stablecoins para el marco de riesgo del lado del emisor que hay detrás de esos requisitos.
Para saber dónde está ahora mismo cada marco, el seguimiento de noticias regulatorias sobre stablecoins sigue los avances mercado a mercado. Para los controles de bloqueo y lista negra que hay detrás de estos deberes, consulta cómo gestionan los emisores el riesgo de bloqueo y lista negra.
Para el cuadro completo de normas, riesgo de bloqueo y AML en pagos con stablecoins, parte de la guía de cumplimiento de stablecoins.