
簡短的回答:發行方面對的是 FATF 與 MiCA 拼起來的一張圖
一家穩定幣發行方並不只對一本規則書負責。它坐在 FATF 風險為本方法、歐盟 MiCA 框架與各地區規則的交叉點上,必須把它們全部對映到自己的運營上。
原因是結構性的。FATF 編寫全球標準,期望各法域把它轉化為本地法律。MiCA 為歐盟編寫一本直接適用的規則書。美國與新加坡的規則又在上面疊了各自的一層。於是同一家發行方可能同時面對好幾套規則,每一套的適用範圍、觸發條件與時限都不一樣。
本文走一遍對發行方最要緊的兩個錨——FATF 風險為本方法與 MiCA——然後把圍繞它們的各地區規則梳理出來。最後講一套合規平臺如何把這張碎片化的圖,變成一份可執行的操作規程。
這一頁為什麼存在,值得說明。合規團隊在找一份可引用的、單一的解釋:穩定幣發行方在 FATF 與 MiCA 之下究竟負有什麼義務。本頁就是那份參考。它停留在框架本身這個層面,所以引用它不必依賴任何一個法域逐年的變化。
| FATF 風險為本方法 | MiCA | |
|---|---|---|
| 它是什麼 | 由各法域轉化為本地法律的全球標準 | 一本對歐盟直接適用的規則書 |
| 它覆蓋誰 | 每一個完成轉化的法域內的發行方,按其風險相稱 | 向歐盟發行代幣的發行方 |
| 核心義務 | 有記錄的風險評估、相稱的控制措施、發行之後的持續監控 | 發行前授權、儲備規則與贖回權 |
FATF 風險為本方法對穩定幣發行方的要求
FATF 風險為本方法(RBA)要求發行方把控制措施的力度匹配到它實際面對的風險上,而不是套用一份固定清單。對穩定幣發行方而言,實際要求早已遠遠超出發行時的一次性檢查。FATF 在穩定幣方面的工作已經轉向二級市場監控,並期望對涉及非託管錢包的交易做強化盡職調查。
這個轉向很要緊,因為一枚穩定幣在被髮行之後還會長期流通。發行方的敞口不止於鑄造那一刻。它延伸到這枚代幣如何在二級市場流轉,包括那些從未觸及持牌交易所的點對點轉帳。一個只控制發行環節的發行方,控制的只是風險面的一小部分。
RBA 還意味著要求是成比例的。一個法域不會向每家發行方索要同等強度的控制措施。它要的是與該發行方的規模、持有者構成,以及其代幣實際流動的那些市場相匹配的控制措施。當代幣跨境或者觸及高風險法域時,負擔最重。
對發行方來說,這通常落成:一份有記錄的風險評估、可證明其相稱性的控制措施、在發行之後仍持續的監控,以及一條在代幣流向匹配高風險模式時升級處理的路徑。這幾項對應的都是 FATF 的期望,而不是某個產品功能。
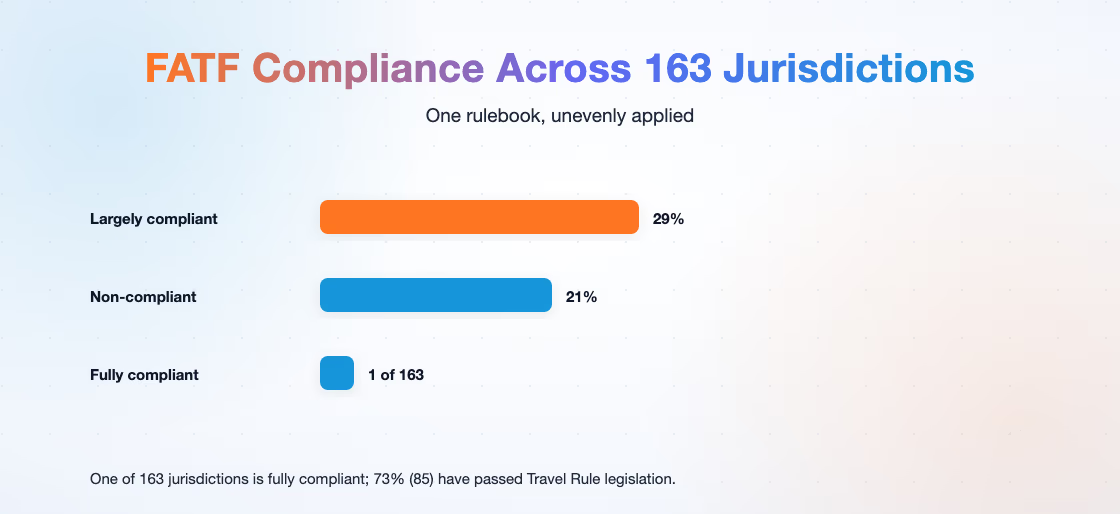
落地情況參差不齊,而這才是發行方真正的麻煩。在 FATF 的專項更新中——最近的一次是2026 年 7 月的第七次更新——在 138 個被評估的法域裡只有 1 個完全合規,29% 大體合規,21% 不合規,59% 尚未落地所要求的措施;而 73% 的法域(共 85 個)已通過 Travel Rule 立法。發行方不能假定某項 FATF 要求在它服務的每一個市場的本地規則裡都有對應。
MiCA 與其它地區性框架
全球這張圖分成:歐盟的 MiCA、美國的《銀行保密法》與 FinCEN 規則、新加坡的《支付服務法》,以及作為跨境層的 FATF Travel Rule。
MiCA 是迄今為止最完整的地區性規則書。它為歐盟提供了一套對穩定幣發行方直接適用的授權制度,條件與儲備、贖回及持續監督掛鉤。發行方面對的是覆蓋整個歐盟的一套框架,而不必依賴各成員國各寫一套規則。歐盟之外的發行方,只要其代幣向歐盟持有者發行,同樣會碰到它。
美國與新加坡走的是不同的路。美國通過了其第一部聯邦穩定幣法案——GENIUS 法案,於 2025 年 7 月 18 日簽署:它為支付類穩定幣發行方設立牌照制度,實質性要求在一個延伸至 2027 年初、長達十八個月的視窗內分階段生效。與之並行,《銀行保密法》與 FinCEN 規則仍然把穩定幣活動當作貨幣轉移與報送問題來處理。新加坡的《支付服務法》採取的是發牌路徑。這三本規則書如今都有了法律層級的分量,但讀起來仍然與 MiCA 不同。
即便有了這些框架,全球圖景依舊碎片化。FSB 2025 年 10 月的報告把全球穩定幣市場規模列在 1500 億美元以上,其中 62% 的法域允許其運營,20% 完全禁止,18% 尚未定論。FSB 同時標出了這種分裂帶來的風險:監管套利、競相放鬆,以及當監管缺口把風險跨境擴散時的跨境傳染。
這些規則書在適用範圍、監管模式與對發行方的要求上各不相同:
| 框架 | 法域 | 監管模式 | 它對發行方的要求 |
|---|---|---|---|
| FATF 風險為本方法 | 全球 | 轉化為本地法律的標準 | 控制措施與實際風險相稱、二級市場監控、對非託管錢包做強化盡職調查 |
| MiCA | 歐盟 | 直接適用的規則書 | 取得授權,條件與儲備、贖回及持續監督掛鉤 |
| BSA / FinCEN | 美國 | 貨幣轉移與報送 | 把穩定幣活動當作貨幣轉移與報送問題處理 |
| 支付服務法 | 新加坡 | 發牌 | 依支付服務規則持牌 |
Phalcon Compliance 如何支撐監管對齊
Phalcon Compliance 與 FATF 標準對齊,覆蓋多個關鍵法域,並支援一鍵生成 STR 與 SAR 報告。
這就是 Phalcon Compliance 支撐監管對齊的方式。
有兩項能力承擔了大部分工作。第一,Phalcon Compliance 讓篩查層保持在最新狀態。制裁與黑名單核查、凍結狀態標記與地址風險標籤,會隨著底層名單的變化而更新,於是發行方的檢查是對著名單的當前狀態跑的,而不是對著開戶時拍下的一張快照。
第二,這個平臺把義務清單變成了檢測能力。Phalcon Compliance 橫跨全部 17 類風險指標來讀風險,而不是隻看某一個標籤。這對發行方很要緊,因為 FATF 風險為本方法的強度,上限就是它底下那幅風險圖景的強度。制裁敞口、高風險法域關聯、混幣與洗錢標記,各自作為獨立訊號被讀出來,於是合規團隊能說清自己在度量哪一項風險、以及為什麼採取了行動。
落到實操上,發行方把它的代幣合約、資金庫錢包,以及它打交道的那些地址帶進平臺,對著當前的風險資料跑一遍,並在監管地圖變化的過程中讓它們處於持續監控之下。當某個法域更新規則時,團隊只需重訪受影響的那幾項要求,而不必把整片地形從頭再讀一遍。
要點在於讓運營層——監控與報送——與發行方已經畫好的那張圖保持對齊。它不替代法律意見。法律顧問決定要求是什麼;平臺讓這些要求變得可見。
接下來做什麼
從圖開始,而不是從工具開始。先弄清哪些規則適用於你的代幣、你的持有者與你的入市路徑。然後把你本來就需要的監控,接到每一套規則所施加的要求上。
用 Phalcon Compliance 管理穩定幣凍結風險,讓篩查與 FATF 及 MiCA 的期望對齊。下載穩定幣凍結風險白皮書,瞭解這些要求背後發行方側的風險框架。
各套框架當下走到了哪一步,穩定幣監管動態追蹤按市場跟進這些進展。這些義務背後的凍結與黑名單控制措施,見發行方如何管理凍結與黑名單風險。
關於穩定幣規則、凍結風險與支付反洗錢的完整圖景,請從穩定幣合規指南開始。