


Der vorherige Artikel, From Incidents to Regulation: Why Crypto Institutions Need Blockchain Penetration Testing, legte dar, warum Blockchain-Penetrationstests notwendig sind. Dieser Artikel widmet sich der Frage, was sie eigentlich sind, und untersucht die Definitionen und Grenzen von Blockchain-Penetrationstests genauer.
Es gibt keine allgemein akzeptierte formale Definition von Blockchain-Penetrationstests, und viele vorgeschlagene Definitionen vermischen sie mit anderen Schutzmaßnahmen, sodass Begriffe wie Audit, Scan und Bug Bounty manchmal als Teil von Penetrationstests eingeordnet werden, obwohl jeder von ihnen einem anderen Ziel dient. Das erschwert es zu erkennen, was ein bestimmter Auftrag tatsächlich validiert hat. Unser Ausgangspunkt, der sich aus der Praxis in Wissenschaft und Industrie ableitet, ist bewusst einfach: Blockchain-Penetrationstests sind, wie der Name schon sagt, Penetrationstests – eine seit Jahrzehnten etablierte Disziplin – angewendet auf das Web3-Ökosystem, durchgeführt als gegnerische Gesamtsystembewertung gegenüber einer laufenden Web3-Umgebung. Man beginnt bei dieser vertrauten Disziplin und fragt dann, was Web3 zum Bedrohungsmodell und zum erforderlichen Urteilsvermögen der Tester hinzufügt.
Blockchain-Penetrationstests sind eine gegnerische, praxisnahe Bewertung eines laufenden Systems, die innerhalb einer vereinbarten Umgebung und festgelegter Einsatzregeln durchgeführt wird, um ausnutzbare Pfade und Kontrollketten zu validieren. Sie ergänzen Sicherheitsaudits auf Code-Ebene und können auch unabhängig davon beauftragt werden [1].
Sie suchen nach Pfaden statt nach isolierten Schwachstellen und erfolgen unter expliziter Autorisierung, festgelegtem Umfang, Zugriffsannahmen und Sicherheitsvorgaben. Dieser Artikel beantwortet drei Fragen: Was sind Blockchain-Penetrationstests, was können sie validieren – insbesondere über die Nachweise hinaus, die ein Audit gewöhnlich liefert – und wie kann eine Institution auf hoher Ebene damit beginnen?
Blockchain Penetration Testing
Finden Sie den Einstiegspfad – über Contracts, Nodes, APIs und Cloud
Was Web3 hinzufügt: das Bedrohungsmodell der Geldverarbeitung
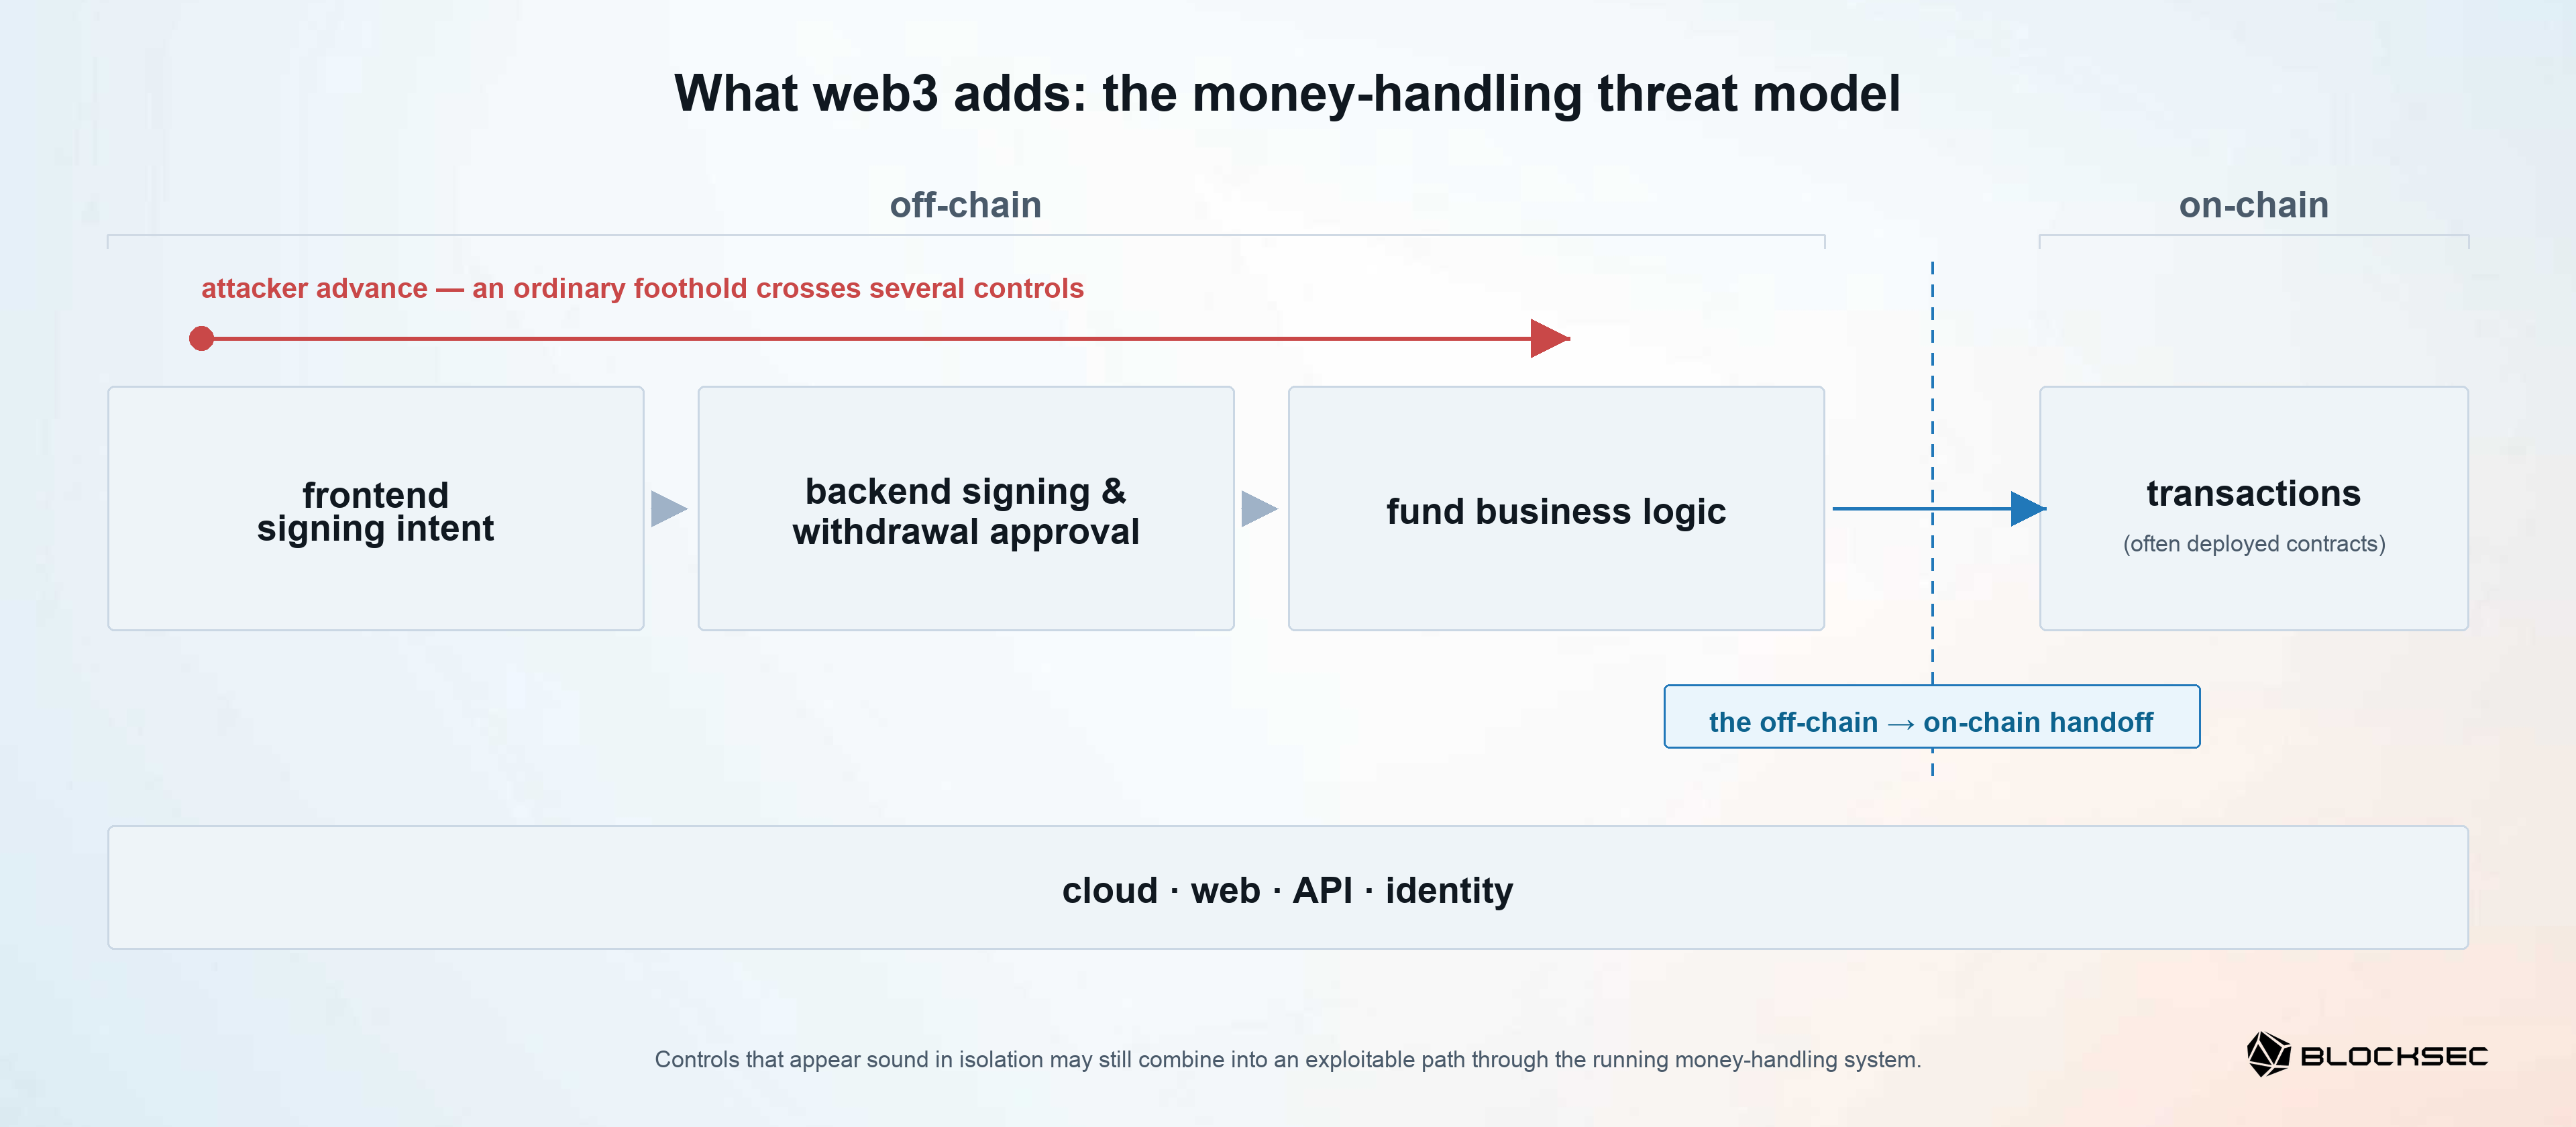
Web3 behält die traditionellen Angriffsflächen für Penetrationstests bei: Cloud-Infrastruktur, Websites, APIs, Identitäten, privilegierte Zugriffe, Anbieter und operative Werkzeuge. Anstatt dieses Bedrohungsmodell durch ein reines Blockchain-Modell zu ersetzen, erweitert es dieses auf Systeme, in denen dieselben Einstiegspunkte direkt zu Aktionen führen können, die Werte autorisieren, verbuchen oder bewegen.
Drei Eigenschaften prägen diese Erweiterung.
-
Erstens sind digitale Vermögenswerte direkt übertragbar. Ein Angreifer, der den richtigen Transaktions- oder Auszahlungspfad erreicht, kann unter Umständen Werte bewegen, ohne die gleichen Rückbuchungs- und Abgleichmechanismen zu durchlaufen, die im traditionellen Zahlungsverkehr üblich sind.
-
Zweitens ist das Signieren häufig selbst eine geldbewegende Aktion. Eine kryptografisch gültige Signatur beweist, dass ein Schlüssel eine bestimmte Nutzlast autorisiert hat; sie beweist allein jedoch nicht, dass ein Operator das korrekte Ziel gesehen, die Transaktion verstanden oder die vorgesehene Genehmigungsrichtlinie befolgt hat.
-
Drittens: Wenn eine Institution eigene Contracts einsetzt – was mit zunehmender On-Chain-Funktionalität der Produkte immer üblicher wird – sind diese Contracts öffentlich aufrufbar und kombinierbar. Externe Nutzer und andere Contracts können sie in Abfolgen aufrufen, die die Institution nicht kontrolliert. Sicherheit hängt daher nicht nur von jeder einzelnen Komponente ab, sondern auch davon, wie Identitäten, Anwendungen, Richtlinien, Signatursysteme, Buchhaltungslogik und Contracts zusammenwirken.
Wir modellieren die daraus entstehende Angriffsfläche als Kette der Geldverarbeitung – die Off-Chain-Kontrollen für Signaturabsicht, Genehmigung und Fondslogik, die zu On-Chain-Transaktionen führen (und zunehmend zu den eigenen bereitgestellten Contracts der Institution) – zusammen mit den Cloud-, Web-, API- und Identitätsebenen, die diese Schritte unterstützen [1]. Ein Angreifer kann mit einem gewöhnlichen Einstiegspunkt beginnen und sich über mehrere Kontrollen hinweg vorarbeiten: das für die Signatur präsentierte Objekt manipulieren, einen privilegierten Workflow erreichen, eine Autorisierungslücke ausnutzen oder die Fondslogik dazu bringen, einen unbeabsichtigten Zustandsübergang zu akzeptieren.
Die entscheidende Kompositionslücke ist die Übergabe zwischen Off-Chain und On-Chain: ob Identitäts-, Interface-, Genehmigungs-, Signatur- und Fondslogik-Kontrollen die beabsichtigte Aktion bewahren, wenn sie zu einer On-Chain-Transaktion wird. Nicht jeder Angriff durchläuft die gesamte Kette. Der Punkt ist, dass das Ziel der Absicherung über mehrere Ebenen hinweg besteht: Kontrollen, die isoliert betrachtet solide erscheinen, können sich dennoch zu einem ausnutzbaren Pfad durch das laufende System der Geldverarbeitung kombinieren.
Was Blockchain-Penetrationstests leisten
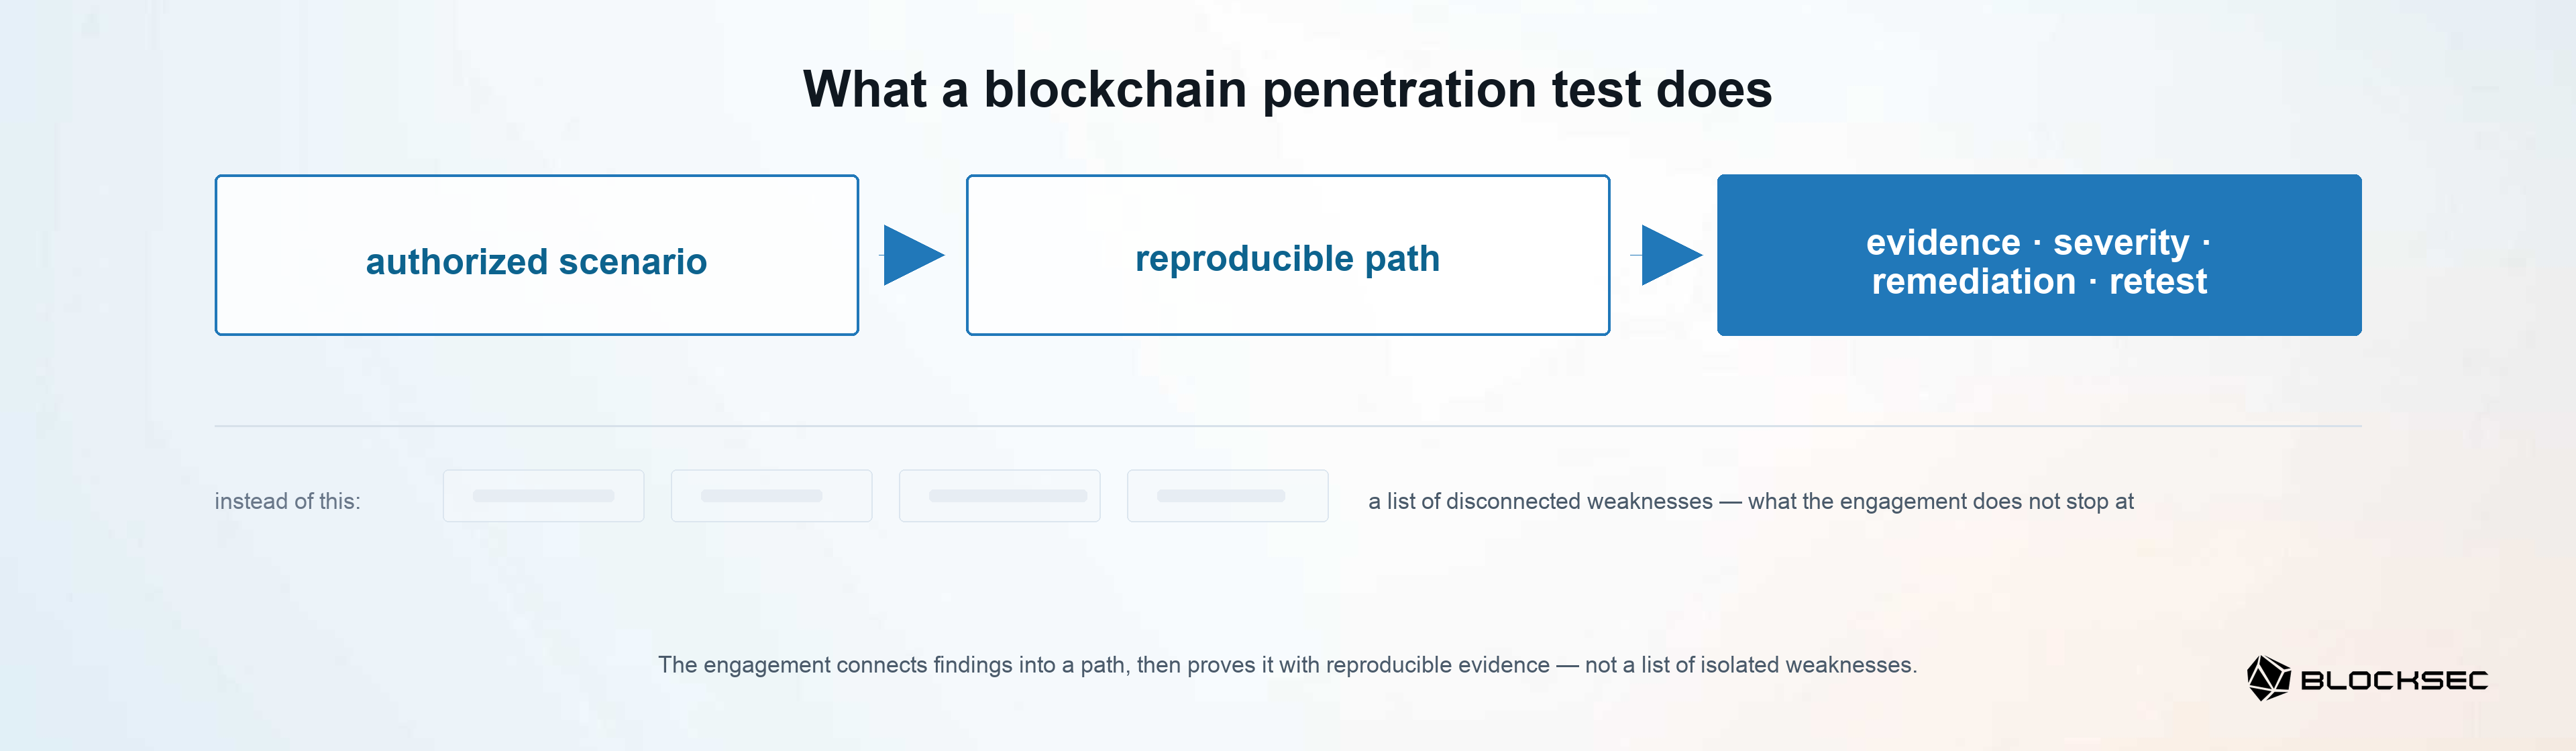
Blockchain-Penetrationstests machen aus dieser Kompositionslücke einen Nachweis. Innerhalb des autorisierten Umfangs und der vereinbarten Regeln übersetzen Tester Annahmen über mehrere Ebenen hinweg in Angriffsszenarien, führen diese Szenarien gegen die laufende Umgebung aus und stellen fest, ob sie einen reproduzierbaren Pfad und eine konkrete Auswirkung erzeugen. Das Ergebnis verbindet den Pfad mit unterstützenden Nachweisen, Schweregrad, Empfehlungen zur Behebung und einer Nachprüfung der vereinbarten Korrekturen – anstatt bei einer Liste unzusammenhängender Schwachstellen stehen zu bleiben.
Ihr Unterscheidungsmerkmal ist spezialisiertes Urteilsvermögen im Bereich Web3-Sicherheit, nicht ein einzigartiger Werkzeugkasten. Tester müssen Custody, Transaktionsabsicht, Genehmigungsrichtlinien, Auszahlungsabläufe, Fondsbuchhaltung und On-Chain-Transaktionsverhalten (einschließlich bereitgestellter Contracts) interpretieren und dabei Nachweise aus herkömmlichen Cloud-, Web-, API-, Identitäts- und privilegierten Zugriffsflächen miteinander verknüpfen. Werkzeuge können bei der Entdeckung oder Validierung unterstützen, aber erst das Fachurteil legt fest, ob die beobachteten Bedingungen einen glaubwürdigen, geldbewegenden Pfad ergeben.
Die Bewertung ist methodisch, evidenzbasiert und zeitpunktbezogen. Ihre Schlussfolgerungen gelten für die getesteten Systeme, Versionen, Konfigurationen, Zugriffsannahmen und Bedingungen. Potenzielle Pfade werden untersucht; bestätigte, ausnutzbare Pfade werden mit reproduzierbaren Nachweisen dokumentiert.
Bitte beachten Sie, dass systematische Arbeit über die vereinbarte Oberfläche hinweg nicht garantieren kann, dass jede Schwachstelle oder jeder Angriffspfad entdeckt wird, und dass ein verantwortungsvoller Auftrag nicht garantiert, dass Tester einen Einbruch erzielen.
Innerhalb einer institutionellen Web3-Umgebung läuft dieser Prozess vom Szenario zum Nachweis über fünf miteinander verbundene Fähigkeiten – die testbaren Oberflächen derselben Kette der Geldverarbeitung. Sie umfassen die Infrastruktur, die diese Kette unterstützt, ihre drei Off-Chain-Kontrollen sowie die On-Chain-Transaktionen, an die sie übergibt; sie sind miteinander verbunden, weil ein einzelner Pfad mehrere von ihnen durchlaufen kann:
-
Produktionsumgebung und Automatisierungsbetrieb: Tester validieren, ob Zugriffs-, Bereitstellungs-, Geheimnis- oder Betriebskontrollen zu einer geldbewegenden Aktion verkettet werden können, und erzeugen dabei Nachweise, die den operativen Einstiegspunkt mit seiner erreichbaren Auswirkung verknüpfen.
-
Web- und dApp-Frontends, Autorisierung und Signaturabsicht: Tester validieren, ob die einem Nutzer oder Operator präsentierte Transaktion von der letztlich autorisierten Aktion abweichen kann, und dokumentieren den manipulierten Ablauf sowie das daraus resultierende signierte oder eingereichte Verhalten.
-
Signatur-, Genehmigungs- und Auszahlungsautorisierungsketten: Tester validieren, ob Identitäten, Rollen, Richtlinienprüfungen oder Genehmigungsschritte umgangen oder kombiniert werden können, und dokumentieren die Abfolge sowie die dadurch ermöglichte unautorisierte Aktion.
-
Fondsgeschäftslogik: Tester validieren, ob Kontostände, Limits, Abgleiche, Auszahlungsregeln oder Zustandsübergänge unbeabsichtigte Bedingungen akzeptieren, und erfassen dabei einen reproduzierbaren Pfad mit geschäftlicher Auswirkung, nicht nur einen technischen Defekt.
-
On-Chain-Transaktionen und bereitgestellte Contracts: Tester validieren, wie sich die On-Chain-Interaktionen der Institution unter gegnerischen Laufzeitbedingungen verhalten; wo die Institution eigene Contracts bereitgestellt hat, prüfen sie das Laufzeitverhalten dieser Contracts und bewahren transaktionsbezogene Nachweise des beobachteten Ergebnisses. Die Absicherung auf Code-Ebene bleibt Aufgabe des entsprechenden Code Audit.
Teil 4: Web3 Attack Surfaces: A Penetration Testing Overview bildet diese Oberflächen und ihre Verbindungen ab, ohne das Kernziel zu verändern: festzustellen, ob Bedingungen über die vereinbarte laufende Umgebung hinweg zu einer reproduzierbaren Auswirkung führen.
Wo es neben anderen Absicherungsmaßnahmen einzuordnen ist
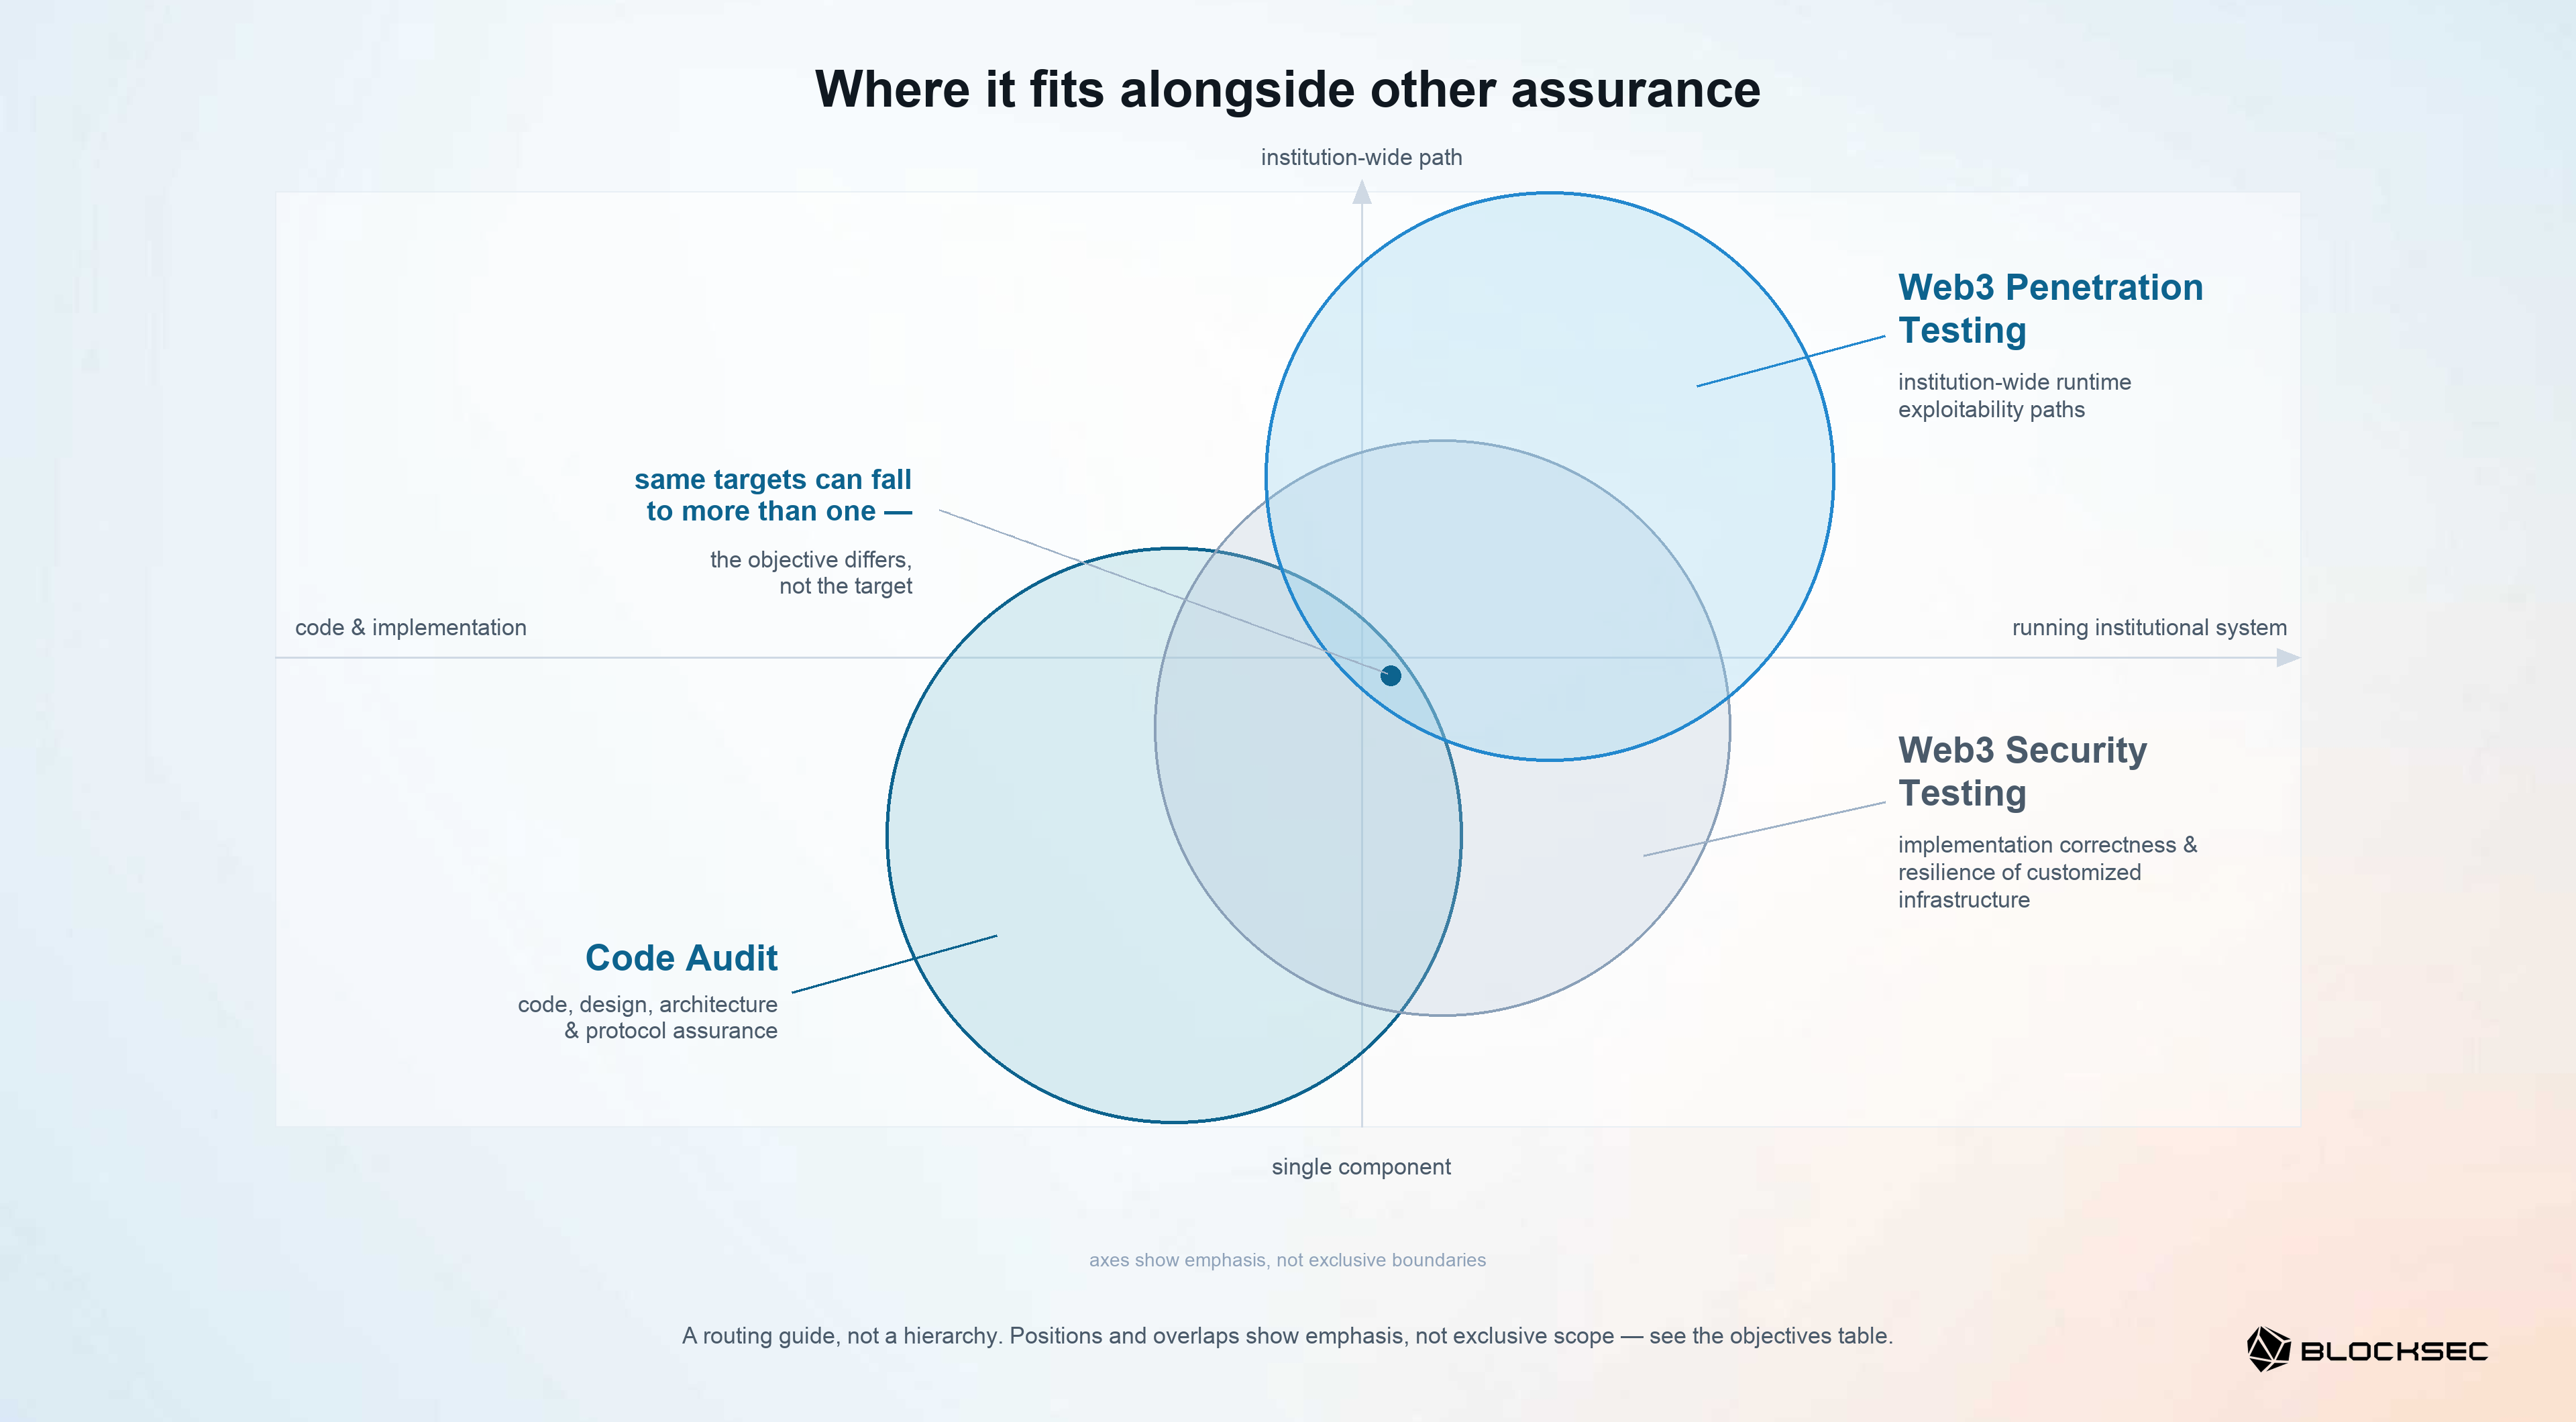
Der klarste Vergleich erfolgt anhand des Absicherungsziels: der Entscheidung, die die Arbeit unterstützen soll, und der Nachweise, die sie voraussichtlich liefert. Wie die folgende Abbildung zeigt, können sich Methoden überschneiden, Disziplinen können zusammenarbeiten, und keine sinnvolle Abgrenzung beruht darauf, vorzugeben, dass ein Team ausschließlich statisch und ein anderes ausschließlich dynamisch arbeitet. Dasselbe Ziel – ein bereitgestellter Contract, eine Cloud- oder RPC-Oberfläche, ein Signatursystem – kann in mehr als eine dieser Disziplinen fallen; unterschiedlich ist das jeweils betonte Absicherungsziel, nicht ein exklusiver Anspruch auf das System.
Penetrationstests und Audit auf Code-Ebene
Ein Code Audit – die benannte Form der Prüfung auf Code-Ebene – schafft primär Sicherheit im Code (einschließlich Design, Architektur und Protokollannahmen). Es kombiniert Expertenüberprüfung mit Erkennungswerkzeugen, kann dynamische Techniken einschließen und erstellt einen unterzeichneten Bericht gemäß dem vereinbarten Prüfungsumfang. Bei Contracts, Chains, Bridges, Rollups, Wallets oder anderen Implementierungen stellt das Audit die Frage, ob Design und Code den vorgesehenen Sicherheitseigenschaften entsprechen.
Penetrationstests stellen primär fest, ob reale Bedingungen über eine vereinbarte, laufende institutionelle Umgebung hinweg zu einer reproduzierbaren Auswirkung verkettet werden können. Sie folgen dem Zusammenspiel zwischen bereitgestellten Anwendungen, Identitäten, Konfigurationen, Arbeitsabläufen, Geschäftslogik, Signatursystemen und Contract-Aufrufen und erfassen dann die Nachweise, die zur Reproduktion und Behebung des Pfades erforderlich sind.
Dies ist ein Unterschied im Ziel und in den Nachweisen, kein Verbot bestimmter Fähigkeiten. Auditoren können Tests durchführen, Komponenten fuzzen und Laufzeitverhalten untersuchen; Penetrationstester können Konfigurationen, Anwendungslogik und Implementierungsdetails prüfen, um einen Pfad zu verstehen. Die Methoden können sich überschneiden, und die Teams können zusammenarbeiten. Die Dienstleistungen ergänzen sich, ersetzen sich aber nicht: Ein Audit allein liefert in der Regel nicht diesen institutionsweiten Nachweis der Laufzeit-Ausnutzbarkeit, während Penetrationstests die Absicherung auf Code-Ebene bei den Implementierungs- und Protokolleigenschaften, die ein Audit abdeckt, nicht ersetzen.
Das gegnerische Verhalten eines Contracts innerhalb eines aktiven institutionellen Pfades kann daher in den Bereich der Penetrationstests fallen, während die Absicherung des Contract-Codes selbst dem entsprechenden Code Audit zugeordnet wird.
Best Security Auditor for Web3
Validieren Sie Design, Code und Geschäftslogik vor dem Launch
Scanning, Bug Bounties und spezialisierte Tests
Schwachstellen-Scanning bietet automatisierte Breite über bekannte Signaturen, exponierte Dienste, fehlende Patches und häufige Konfigurationsprobleme. Es unterstützt wiederholbare Sichtbarkeit und kann zur Aufklärung beitragen, während Penetrationstests fachkundig geführte Tiefe hinzufügen und feststellen, ob Bedingungen zu einem bedeutsamen Pfad verkettet werden können.
Ein Bug Bounty lädt unabhängige Forscher ein, geeignete Funde nach veröffentlichten Regeln zu melden. Sein kontinuierliches, crowdsourced Modell kann Langzeit-Probleme aufdecken, während ein Penetrationstest-Auftrag ein Team damit beauftragt, eine vereinbarte Umgebung methodisch zu untersuchen und konsolidierte Nachweise, Schweregrade, Empfehlungen zur Behebung und Nachprüfungen zu liefern. Die beiden Modelle ergänzen sich, und keines garantiert eine vollständige Entdeckung.
Zum Beispiel ist BlockSecs Blockchain Security Testing ein Schwesterprogramm, kein übergeordnetes Programm oder Teilbereich von Penetrationstests. Es nutzt spezialisierte Engines – einschließlich Differenzialtests, Fuzzing, privater Bereitstellung, groß angelegter RPC-Denial-of-Service-Tests sowie Node- oder Cluster-Infrastrukturtests –, um die Implementierungskorrektheit und Resilienz individualisierter Infrastruktur zu validieren [2]. Blockchain-Penetrationstests konzentrieren sich auf institutionsweite, ebenenübergreifende Pfade durch das laufende System der Geldverarbeitung. Anwendungs-Hosting und Anwendungs-CI/CD werden der Oberfläche für Penetrationstests zugeordnet; Node- und Cluster-Infrastruktur sowie groß angelegte RPC-Resilienz werden dem Blockchain Security Testing zugeordnet. Eine Architektur benötigt möglicherweise beides.
Auch benachbarte Ziele erfordern eine präzise Zuordnung. Die Absicherung des Contract-Codes auf Code-Ebene wird dem entsprechenden Code Audit zugeordnet. Die kryptografische Korrektheit von Implementierungen der Schlüsselverwaltung, einschließlich MPC-, TSS- und TEE-Designs, wird dem Wallet Security Audit zugeordnet. Zahlungsseitige agentenbasierte Systeme werden Agentic Payment Security zugeordnet [1]. Penetrationstests können weiterhin den umgebenden Signatur-Workflow, operative Agenten oder Anwendungspfad untersuchen, sofern dies Teil des vereinbarten institutionellen Umfangs ist.
| Absicherungsziel | Passender Ansatz |
|---|---|
| Validieren, ob ausnutzbare Pfade durch die Anwendungen, Identitäten, Genehmigungskontrollen, Fondslogik und On-Chain-Transaktionen (einschließlich bereitgestellter Contracts) einer laufenden Institution führen | Blockchain Penetration Testing |
| Bewertung von Code, Design, Architektur oder Protokollannahmen | Code Audit |
| Bewertung der kryptografischen Korrektheit in einer MPC-, TSS-, TEE- oder Schlüsselverwaltungsimplementierung | Wallet Security Audit |
| Validierung der Implementierungskorrektheit und Resilienz individualisierter Node-, Cluster-, EVM-, Datenbank-, MPT- oder groß angelegter RPC-Infrastruktur | Blockchain Security Testing |
| Aufrechterhaltung breiter, automatisierter Sichtbarkeit bekannter Signaturen und Konfigurationsprobleme | Vulnerability Scanning |
| Einladung zu kontinuierlicher, anreizgesteuerter Forschung über eine veröffentlichte, geeignete Oberfläche | Bug Bounty |
| Bewertung zahlungsseitiger agentenbasierter Systeme und ihrer Sicherheitsannahmen | Agentic Payment Security |
Dies ist ein Leitfaden zur Zuordnung, keine Abfolge. Ein einzelnes System kann mehrere Absicherungsziele erzeugen und damit ein koordiniertes Set von Bewertungen rechtfertigen; die Bezeichnungen schließen sich nicht gegenseitig aus.
Abhängig von Rechtsraum und Institutionsklasse können Tests eine regulatorische Anforderung oder eine aufsichtsrechtliche Erwartung sein, und einige Regelwerke verlangen einen unabhängigen Dritten; Teil 1 erläutert diese Unterschiede [3]. Die regulatorische Anwendbarkeit sollte mit einem Rechtsberater abgeklärt werden.
Wie man beginnt
Vor der Entscheidung können wir mit den folgenden drei Fragen beginnen: Welche Systeme bewegen Gelder? Welche Absicherungsnachweise existieren bereits? Welche Kontrollkette wurde noch nicht gegnerisch validiert? Die Antworten identifizieren die Absicherungslücke, ohne vorzeitig eine Dienstleistung namentlich auszuwählen.
Ein Gespräch zur Umfangsfestlegung kann dann Ziel, Zugriffsannahmen, Schutzmaßnahmen und erwartete Ergebnisse aufeinander abstimmen. Teil 3: Rules of Engagement and Production Safety for Institutional Blockchain Penetration Testing behandelt die Autorisierung, Sicherheit und Koordination, die zur operativen Umsetzung des Auftrags erforderlich sind [4].
Wenn Sie bereit sind, hier aktiv zu werden, legen Sie Ihre Absicherungslücke mit BlockSec fest, um Ziel, Nachweise und Schutzmaßnahmen abzustimmen, bevor die Tests beginnen.
Setzen Sie mit den Leitfäden zu den Angriffsflächen fort:
Ebenfalls in dieser Reihe, demnächst verfügbar:
- Teil 5: Authorization and Signing Security: Web, dApps, and Mobile
- Teil 6: Cloud and CI/CD Security: Automated Operations Attack Surfaces
- Teil 7: Treasury Control-Plane Security: Signing and Withdrawal Approvals
- Teil 8: Exchange Ledger Security: Theft Paths and Data-Plane Logic
Die Blockchain Penetration Testing Übersichtsseite bietet die Sicht auf Auftragsebene.
Referenzen
Nummeriert in der Reihenfolge ihres ersten Auftretens.
- BlockSec, Blockchain Penetration Testing.
- BlockSec, [Blockchain Security Testing], demnächst verfügbar.
- BlockSec, From Incidents to Regulation: Why Crypto Institutions Need Blockchain Penetration Testing.
- BlockSec, Rules of Engagement and Production Safety for Institutional Blockchain Penetration Testing.



