
Ein Krypto-AML-Anbieter lässt sich anhand von sechs Dimensionen bewerten: Abdeckung, Genauigkeit, Integration, Preistransparenz, regulatorische Ausrichtung und Prüfbarkeit. Eine Schwäche in einer dieser Dimensionen zeigt sich oft erst Monate nach Vertragsbeginn, nicht im ersten Monat. Die Kosten einer Fehlentscheidung sind selten die Lizenzgebühr. Sie entstehen durch erneute Integration, neue Schulungen und Lücken im Audit-Trail, wenn die Aufsicht fragt, warum eine sanktionierte Adresse freigegeben wurde. Diese Seite bietet einen anwendbaren Bewertungsrahmen für Compliance-Verantwortliche und Teams aus dem traditionellen Finanzsektor vor dem Abschluss eines Krypto-AML-Vertrags. Sie gehört zu einer umfassenderen Krypto-AML-Compliance-Plattform und beantwortet eine Frage: Wie bewerten Sie einen Krypto-AML-Compliance-Anbieter, bevor die Kosten einer Fehlentscheidung unumkehrbar werden? Diese Seite ist Teil des AML-Compliance-Wissensportals.
Warum die Anbieterbewertung wichtig ist
Die Wahl des falschen Krypto-AML-Anbieters ist eine mehrjährige Belastung, kein erstattbarer Fehlkauf. Die Kosten zeigen sich in Compliance-Lücken, Migration und regulatorischer Verantwortung. Eine strukturierte Bewertung vor Vertragsabschluss ist der einzige verlässliche Schutz.
Die Kosten einer Fehlentscheidung summieren sich in drei Bereichen. Erstens die Compliance-Lücke selbst: Ein Anbieter mit veralteter Kennzeichnungsdatenbank oder undurchsichtigem Scoring gibt Adressen frei, die er markieren sollte. Jede Freigabe ist ein möglicher späterer Befund, der erst in einer Aufsichtsprüfung, einer Strafverfolgungsanfrage oder einer internen Vorfallanalyse sichtbar wird. Zweitens die Migrationskosten: Krypto-AML-Tools werden in Onboarding, Transaktionsüberwachung und SAR-Erstellung eingebettet. Ein Austausch mit erneuter Integration ist ein Quartal Entwicklungsarbeit, keine Kündigungs-E-Mail. Drittens die regulatorische Verantwortung: Prüfer machen das regulierte Unternehmen für das gewählte Tool verantwortlich, nicht dessen Verkäufer. Bei einem Screening-Versagen wird eine belastbare Auswahlakte verlangt. Eine Akte auf Basis einer Vertriebspräsentation statt einer strukturierten Checkliste lässt sich schwer begründen.
Das FATF-Risikorahmenwerk für virtuelle Vermögenswerte unterstreicht dies, indem es das regulierte Unternehmen statt des Tool-Anbieters für Screening-Ergebnisse verantwortlich macht. Die FinCEN-Leitlinien zu virtuellen Währungen benennen dieselbe Verantwortung auf nationaler Ebene: Die Tool-Wahl liegt beim regulierten Unternehmen. Deshalb ist Anbieter-Due-Diligence eine regulatorische Erwartung, keine Beschaffungspräferenz. Der Bewertungsrahmen sollte wiederholbar, dokumentiert und unabhängig vom Anbietermarketing sein.
Der Bewertungsrahmen mit 6 Dimensionen
Ein Krypto-AML-Anbieter lässt sich nach Abdeckung, Genauigkeit, Integration, Preistransparenz, regulatorischer Belastbarkeit und Support bewerten. Diese sechs Dimensionen machen aus einem offenen Vergleich eine wiederholbare Checkliste, die einen Vertriebszyklus überdauert und einer Prüfung standhält.
-
Abdeckung. Wie viele Blockchains prüft das Tool, wie groß ist seine Datenbank gekennzeichneter Adressen und wie oft wird sie aktualisiert? Abdeckung ist die Grundlage. Ein Anbieter ohne Treffer auf tatsächlich geschäftlich genutzten Blockchains ist keine Option, unabhängig von seinen sonstigen Stärken. Entscheidend ist die Übereinstimmung mit den eigenen Blockchain-Expositionen einschließlich Bridges und tatsächlicher Cross-Chain-Pfade.
-
Genauigkeit. Wie hoch ist die Fehlalarmquote bei realistischer Last, und kann das Tool erklären, warum eine Adresse markiert wurde? Ein Risikoscore ohne offengelegte Grundlage ist eine Black Box. Für Compliance-Teams ist die Triage-Zeit entscheidend. Ein Tool, das Tausende Adressen pro Woche ohne Erklärung markiert, überlastet ein Zweipersonenteam mit einer Warteschlange von Fällen. Der Test lautet, ob das Scoring nachvollziehbar genug ist, um Markierungen zu begründen oder aufzuheben, ohne jeden Fall zu eskalieren.
-
Integration. Gibt es eine produktionsreife API, wie lange dauert die Einführung, und ist die API im tatsächlich finanzierbaren Tarif enthalten? Viele Anbieter reservieren API-Zugriff für Enterprise-Verträge. Kleine Teams können das Produkt dann bewerten, aber nicht integrieren. Entscheidend ist, ob Integrationsweg, Einführungsplan und Budget zugleich zusammenpassen.
-
Preistransparenz. Sind Preise veröffentlicht, oder braucht jedes Angebot ein Vertriebsgespräch? PAYG und gestufte Tarife ermöglichen eine Kostenmodellierung anhand realer Screening-Volumina vor der Unterschrift. Undurchsichtige Enterprise-Preise verhindern eine Bewertung, weil sich Produktwert und kommerzieller Verkaufsdruck nicht trennen lassen.
-
Regulatorische Belastbarkeit. Erzeugt das Tool Belege, die Prüfer akzeptieren? Eine strukturierte Risikobewertung mit nachverfolgbaren Indikatoren, Datenherkunft und klarem Expositionspfad ist belastbar. Ein Ordner mit Screenshots ist es nicht. Entscheidend ist, ob das Ergebnis für sich genommen eine Meldung, Sperrentscheidung oder Übergabe an Strafverfolgungsbehörden tragen kann.
-
Support. Wie läuft das Onboarding, welche SLA gilt, und gibt es bei einem Screening-Versagen um drei Uhr morgens eine benannte Kontaktperson? Ein Compliance-Tool ohne Supportweg wird genau dann zur Belastung, wenn es seinen Wert zeigen sollte.
 Diese Dimensionen sind keine Wunschliste. Sie unterscheiden einen Anbieter, der einem Compliance-Programm zum Bestehen einer Prüfung verhilft, von einem, der nur Alarme erzeugt. Wer alle sechs bewertet, besitzt eine dokumentierte Grundlage. Wer nur die drei aus der Vertriebspräsentation prüft, besitzt eine Schwachstelle.
Was in einem POC oder Test geprüft werden sollte
Im Machbarkeitsnachweis oder Test treffen Marketingbehauptungen auf überprüfbare Belege. Vier Prüfungen unterscheiden eine fundierte Bewertung von einer Demo: beispielhafte API-Antworten, gemessene Fehlalarmquote, Umfang und Aktualisierung der Adresskennzeichnungen sowie das vollständige Preisbild. Jede Prüfung verwandelt eine Behauptung in Belege für eine belastbare Auswahlakte.
Der zentrale blinde Fleck der Anbieterbewertung ist die Lücke zwischen Marketingbehauptung und verifizierbarer Tatsache. Ein Anbieter kann auf seiner Website breite Abdeckung, wenige Fehlalarme und transparente Preise versprechen. Im POC muss jede Behauptung Belege liefern. Vier Prüfungen schließen diese Lücke.
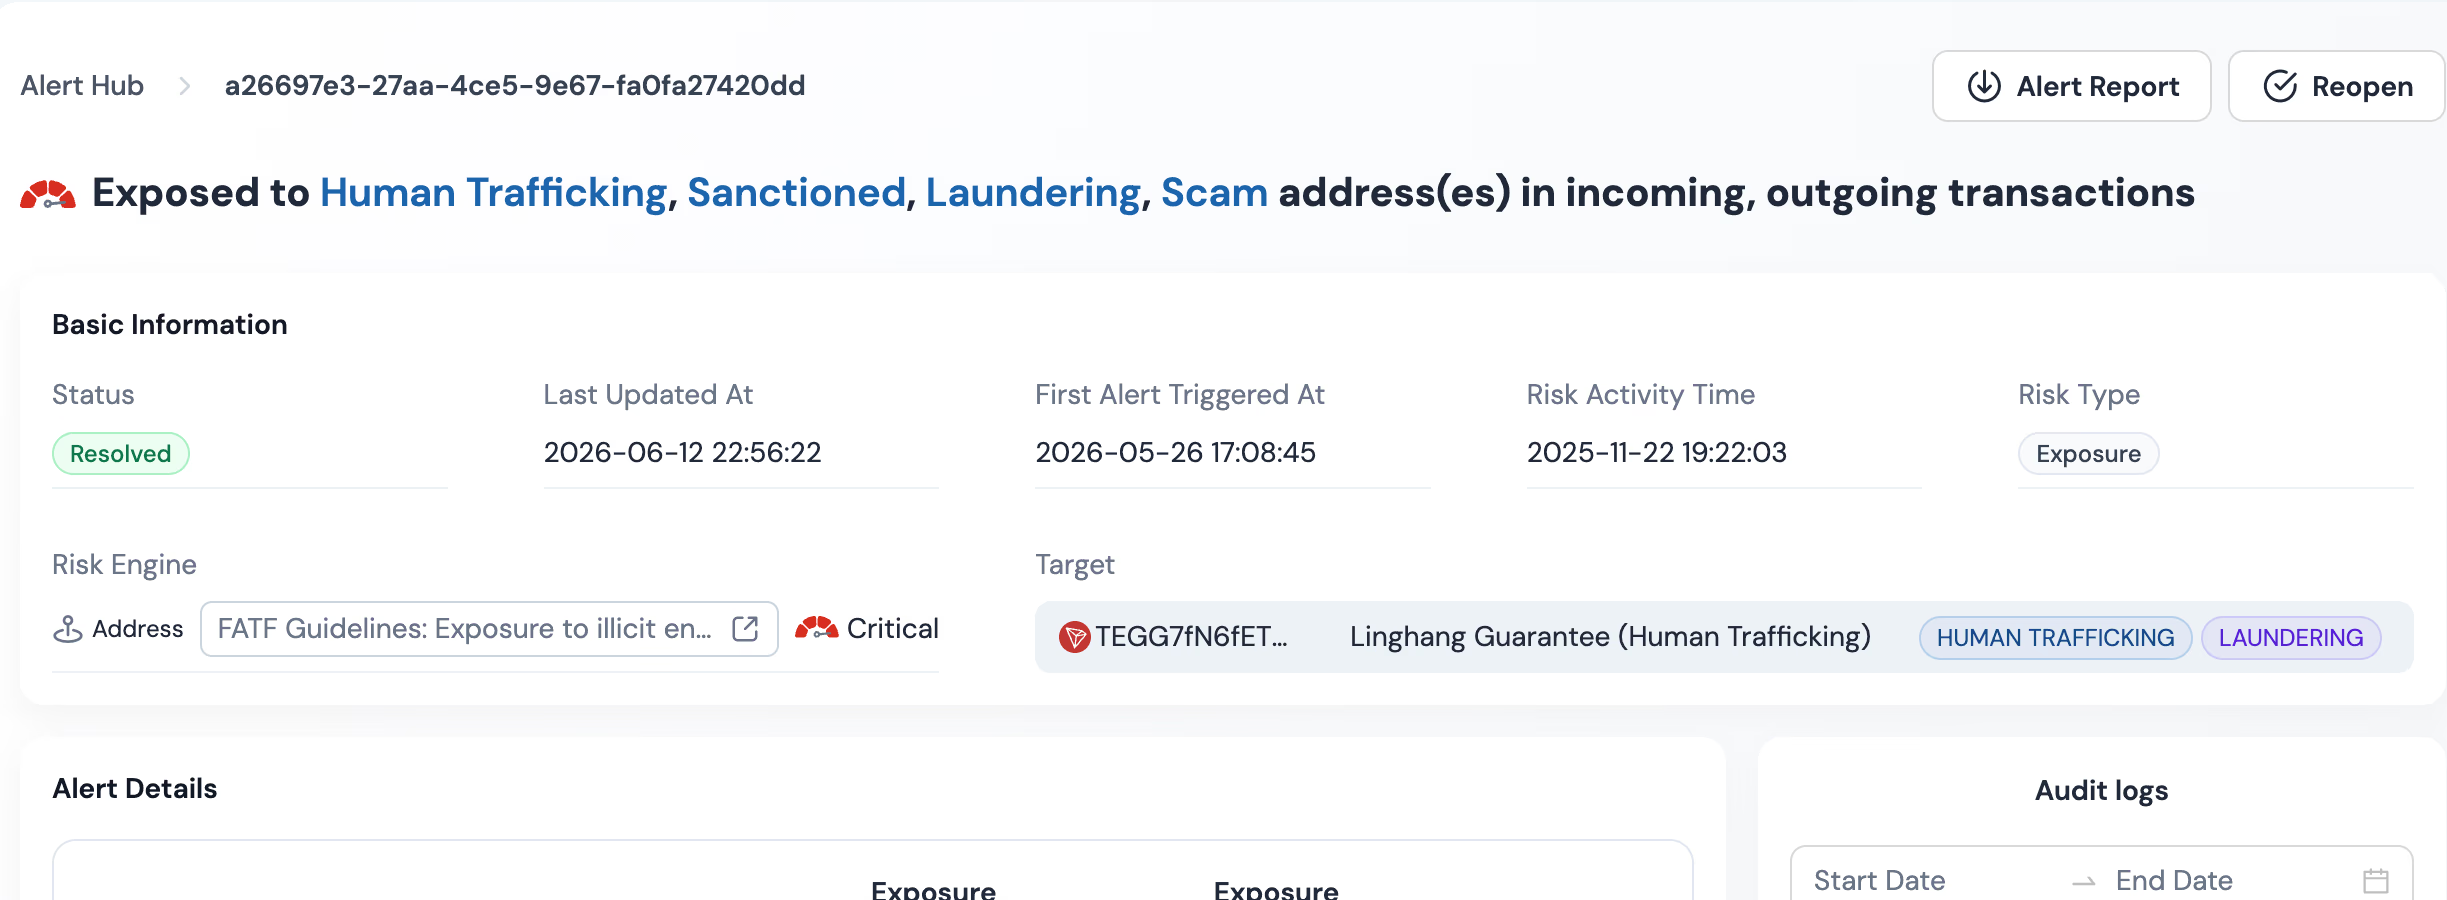
Die erste Prüfung betrifft API-Antwortbeispiele mit offengelegter Bewertungsgrundlage. Wer nur eine binäre Risikomarkierung liefert, verlangt Vertrauen in die Ausgabe. Wer eine strukturierte Antwort mit benannten Risikoindikatoren, Expositionsscore und nachverfolgbaren Quellenreferenzen liefert, gibt dem Team eine begründbare Grundlage.
Phalcon Compliance, die Plattform hinter diesem Leitfaden, dient als Beispiel für diesen nachvollziehbaren Bewertungsansatz. Ihre Risiko-Engine beruht auf 17 Risikoindikator-Kategorien, jede auf eine gekennzeichnete Quelle zurückführbar. Dahinter liegen über 200 detaillierte Risikosignale für einen quantifizierten Risk-Exposure-Score statt einer pauschalen Markierung. Compliance-Verantwortliche sollten von jedem Anbieter dieselbe Belegform verlangen: nicht nur ein Risikourteil, sondern die Indikatoren und Expositionsberechnung dahinter. Das vollständige unabhängige Prüfverfahren mit fünf Schritten einschließlich Prüfung einer API-Antwort ist im Leitfaden Funktionieren Blockchain-Analyse-Tools tatsächlich? dokumentiert. Die folgenden Prüfungen bleiben auf Anbieterbewertungsebene, statt jeden Schritt zu wiederholen.
Die zweite Prüfung ist eine gemessene Fehlalarmquote bei realistischer Last. Ein vom Anbieter kuratierter Demo-Datensatz wirkt immer unauffällig. Die POC-Daten sollten aus den eigenen historischen Transaktionsdaten stammen und gerade jene Grenzfälle enthalten, die Analystenzeit kosten. Relevant ist nicht die vom Anbieter veröffentlichte Genauigkeit, sondern die gemessene Fehlalarmquote auf den eigenen Daten.
Die dritte Prüfung betrifft Umfang und Aktualisierung der Adresskennzeichnungen. Ein Anbieter sollte die Zahl der Adressen, der Blockchains und die Aktualisierungshäufigkeit nennen. Ein fortlaufend gepflegter Bestand von Hunderten Millionen Adressen bietet jederzeit eine Arbeitsgrundlage. Ein veralteter oder dünner Bestand liefert ausgerechnet bei entscheidenden Adressen keine Treffer.
Die vierte Prüfung betrifft das vollständige Preisbild einschließlich API-Tarifgrenzen. Ein PAYG-Einstieg ab $95 mit 12 Monate gültigen Guthabenpaketen erlaubt kleinen Teams Bewertung und Betrieb ohne Vertriebsgespräch. Der API-Zugriff desselben Anbieters kann jedoch einem höheren Tarif vorbehalten sein. Das muss vor der Integrationsplanung bekannt sein. Wer die vollständige Tarifübersicht vorab verlangt, entdeckt diese Grenze nicht erst während der Einführung.
Warnsignale, die einen Anbieter disqualifizieren
Einige wenige Warnsignale disqualifizieren einen Krypto-AML-Anbieter vor Vertragsabschluss. Wer sie als Abbruchkriterien statt als Verhandlungspunkte behandelt, vermeidet die teuersten Fehler. Dazu zählen undurchsichtige Preise, Black-Box-Scoring ohne offengelegte Grundlage, fehlende API-Testmöglichkeit und als Wirksamkeitsbeleg präsentierte Fallstudien.
Alle Warnsignale kreisen um dieselbe Lücke: Der Anbieter verlangt Vertrauen in eine nachweisbare Behauptung.
Undurchsichtige Preise sind das erste Warnsignal. Ohne veröffentlichte Tarifübersicht oder PAYG-Einstieg lassen sich Kosten nicht am Screening-Volumen modellieren. Der Anbieter hat dadurch bei jeder geschäftlichen Verhandlung einen Informationsvorsprung. Preistransparenz ist keine Höflichkeit, sondern Bewertungsvoraussetzung.
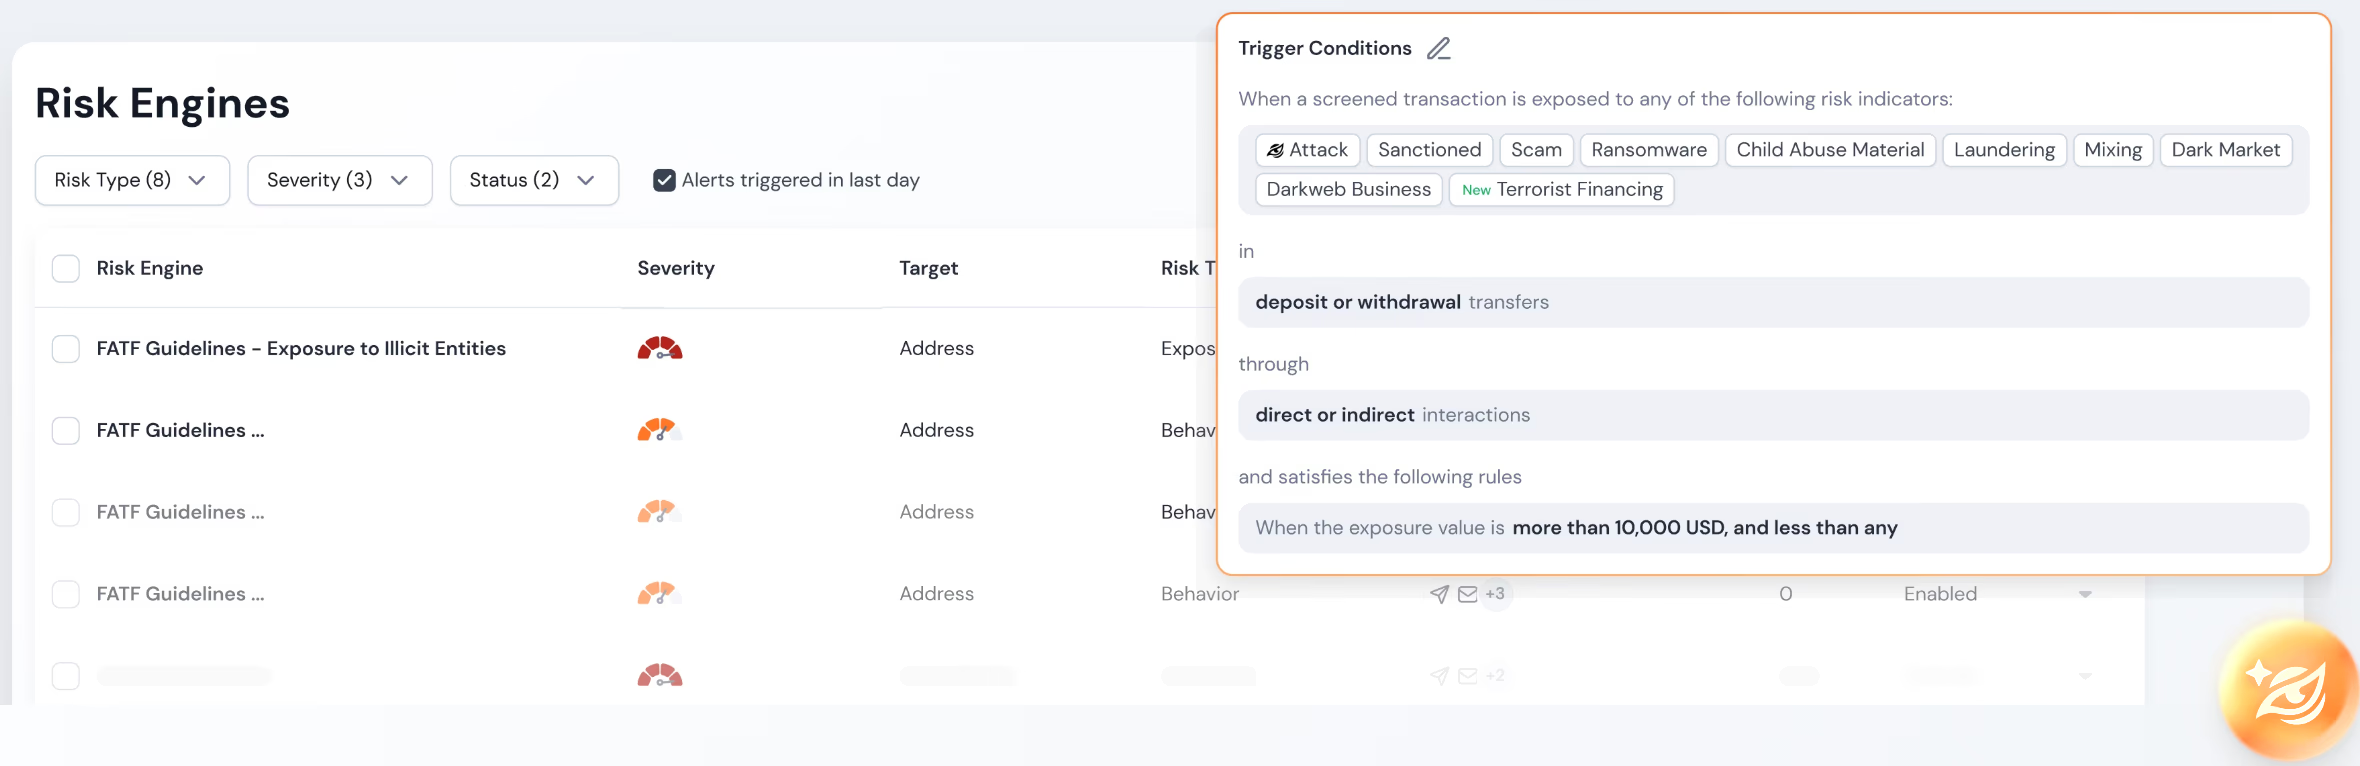
Black-Box-Scoring ist das zweite. Eine Risikomarkierung ohne Indikatoren, Expositionsaufschlüsselung und nachverfolgbare Quelle kann das Compliance-Team weder einordnen noch begründen oder aufheben. Es bleibt nur die Eskalation jedes Falls. Ein unerklärbarer Score lässt sich in einer Prüfung nicht verteidigen.
Eine fehlende API-Testmöglichkeit ist das dritte Warnsignal. Wer eine Demo zeigt, aber keinen API-Aufruf mit echten Adressen erlaubt, bindet die Bewertung an eine Vertriebsbeziehung. Ein echter Test liefert eine beispielhafte API-Antwort, die Möglichkeit zur Fehlalarmmessung und einen Integrationsweg vor Vertragsabschluss.
Als Wirksamkeitsbeleg präsentierte Fallstudien sind das vierte Warnsignal. Eine Logowand, Fallstudie oder Kundenstimme belegt keine Risikoreduktion. Sie belegt einen Vertragsabschluss. Wirksamkeitsbelege sind gemessene Fehlalarmquoten, dokumentierte Kennzeichnungsaktualisierung und ein belastbarer Audit-Trail. Wer Ersteres an die Stelle von Letzterem setzt, erwartet vom Käufer, Produktnutzung mit Leistungsfähigkeit gleichzusetzen.
 Keines dieser Warnsignale erfordert die Nennung eines Wettbewerbers oder eine Rangliste. Sie betreffen das Anbieterverhalten während der Bewertung. Wer alle vier Prüfungen besteht, hat sich einen Vertrag verdient. Wer an einer scheitert, liefert genau die Belege, die Compliance-Verantwortliche zum Abbruch benötigen.
Einen Phalcon-Compliance-POC anfragen
Wenn der Rahmen und die POC-Checkliste Ihren Bedarf beschreiben, führen Sie als Nächstes eine echte Bewertung mit realistischer Last durch. Ein Phalcon-Compliance-POC gibt dem Team API-Zugriff auf eine Risiko-Engine mit 17 nachverfolgbaren Risikoindikator-Kategorien. Dazu kommen ein quantifizierter Risk-Exposure-Score und nutzungsbasierte Preise ab $95.
Eine Auswahlakte ist nur so stark wie ihre Belege. Fragen Sie einen Phalcon-Compliance-POC an und bewerten Sie ihn anhand der sechs Dimensionen statt anhand einer Vertriebspräsentation. Verwenden Sie die eigenen historischen Daten, messen Sie die Fehlalarmquote, prüfen Sie die API-Antwort mit den Indikatoren hinter jedem Score und gleichen Sie die Tarifübersicht mit Ihrem Einführungsplan ab. Eine solche Bewertung können Compliance-Verantwortliche in einer Prüfung begründen. Genau darauf ist dieser Rahmen ausgelegt.