
A un proveedor de AML cripto se le puede evaluar en seis dimensiones: cobertura, precisión, integración, transparencia de precios, alineación regulatoria y auditabilidad. Un proveedor flojo en cualquiera de ellas deja aflorar esa debilidad meses después de firmar, no el primer mes. El coste de elegir mal rara vez es la licencia: es la reintegración, la nueva formación y el agujero en el rastro de auditoría que aparecen cuando un regulador pregunta por qué se dejó pasar una dirección sancionada. Esta página es un marco de evaluación operativo para responsables de cumplimiento y para equipos de cumplimiento de la banca tradicional que están a punto de firmar un contrato de AML cripto. Forma parte de una plataforma de cumplimiento AML para cripto más amplia y responde a una pregunta: cómo evaluar a un proveedor de cumplimiento AML cripto antes de que el coste de equivocarse sea irreversible. Esta página pertenece al Centro de cumplimiento AML.
Por qué importa la evaluación del proveedor
Elegir mal un proveedor de AML cripto es una responsabilidad de varios años, no un error reembolsable. El coste se manifiesta como brechas de cumplimiento, coste de migración y responsabilidad regulatoria. Una evaluación estructurada antes de firmar es la única defensa fiable.
El coste de una mala elección se acumula por tres vías. La primera es la propia brecha de cumplimiento. Un proveedor con una base de etiquetas obsoleta o con una puntuación de riesgo opaca dejará pasar direcciones que debería marcar. Cada dirección aprobada es un hallazgo latente que solo aflora durante una inspección regulatoria, un requerimiento policial o una revisión interna de incidentes. La segunda vía es el coste de migración. Las herramientas de AML cripto se incrustan en los flujos de alta de clientes, en las tuberías de monitorización de transacciones y en la redacción de comunicaciones de operaciones sospechosas. Arrancar una y reintegrar otra es un trimestre de trabajo de ingeniería, no un correo de cancelación. La tercera vía es la responsabilidad regulatoria. Los supervisores hacen responsable de la herramienta elegida a la entidad regulada, no al proveedor que se la vendió. Un registro de selección de proveedor defendible es lo que pide un supervisor cuando se produce un fallo de screening, y un registro construido sobre una presentación comercial y no sobre una lista estructurada es difícil de defender.
El marco de riesgo del GAFI para activos virtuales lo refuerza al hacer de la entidad regulada, y no del proveedor de la herramienta, la parte responsable de los resultados del screening. La guía de FinCEN sobre moneda virtual explicita esa misma responsabilidad a nivel nacional, y trata la elección de la herramienta de screening como una decisión que asume la entidad regulada. Esa responsabilidad es la razón de que la diligencia debida sobre el proveedor sea una expectativa regulatoria y no una preferencia de compras. El marco que use un responsable de cumplimiento para evaluar a un proveedor debería ser repetible, documentado e independiente del marketing del propio proveedor.
El marco de evaluación en 6 dimensiones
A un proveedor de AML cripto se le puede evaluar en seis dimensiones: cobertura, precisión, integración, transparencia de precios, defendibilidad regulatoria y soporte. Las seis convierten una comparación abierta de proveedores en una lista repetible que sobrevive a un ciclo de venta y aguanta en una inspección.
-
Cobertura. ¿Cuántas cadenas analiza la herramienta, qué tamaño tiene la base de direcciones etiquetadas y con qué frecuencia se refresca? La cobertura es el suelo. Un proveedor que devuelve resultados vacíos en las cadenas en las que el negocio opera de verdad no es una opción, por bien que haga todo lo demás. La pregunta pertinente es si la cobertura se corresponde con la exposición por cadenas de la propia entidad, incluidos los puentes y las rutas entre cadenas que los fondos recorren realmente.
-
Precisión. ¿Cuál es la tasa de falsos positivos con una carga de trabajo realista, y puede la herramienta explicar por qué se marcó una dirección? Una puntuación de riesgo sin fundamento expuesto es una caja negra. Los equipos de cumplimiento viven o mueren por el tiempo de triaje, y una herramienta que marca miles de direcciones a la semana sin explicar ninguna convierte un equipo de dos personas en una cola. La prueba pertinente es si la puntuación es lo bastante interpretable como para que quien analiza pueda defender o revocar una marca sin escalar cada caso.
-
Integración. ¿Hay una API de nivel productivo, cuánto tarda el despliegue y está la API disponible en el plan que el negocio puede comprar de verdad? Muchos proveedores reservan el acceso a la API para contratos enterprise, lo que significa que un equipo pequeño puede evaluar el producto pero no llegar a incrustarlo. La pregunta pertinente es si la vía de integración encaja a la vez con el plan de despliegue y con el presupuesto del equipo.
-
Transparencia de precios. ¿Están publicados los precios o cada presupuesto pasa por una conversación comercial? El pago por uso y los planes por niveles permiten a quien compra modelar el coste frente al volumen real de screening antes de firmar. Un precio opaco, solo enterprise, hace imposible la evaluación, porque quien compra no puede separar el valor de la herramienta de la presión comercial del ciclo de venta.
-
Defendibilidad regulatoria. ¿Produce la herramienta evidencias que un supervisor acepte? Una evaluación de riesgo estructurada, con indicadores trazables, procedencia de los datos y una ruta de exposición clara, es defendible. Una carpeta de capturas de pantalla, no. La prueba pertinente es si la salida de la herramienta se sostiene por sí sola en una comunicación, en una decisión de suspensión o en una entrega a las fuerzas del orden.
-
Soporte. ¿Cómo es el proceso de puesta en marcha, cuál es el acuerdo de nivel de servicio y hay un contacto con nombre cuando un fallo de screening aparece a las tres de la madrugada? Una herramienta de cumplimiento sin vía de soporte es un lastre justo en los momentos en que debería demostrar su valor.
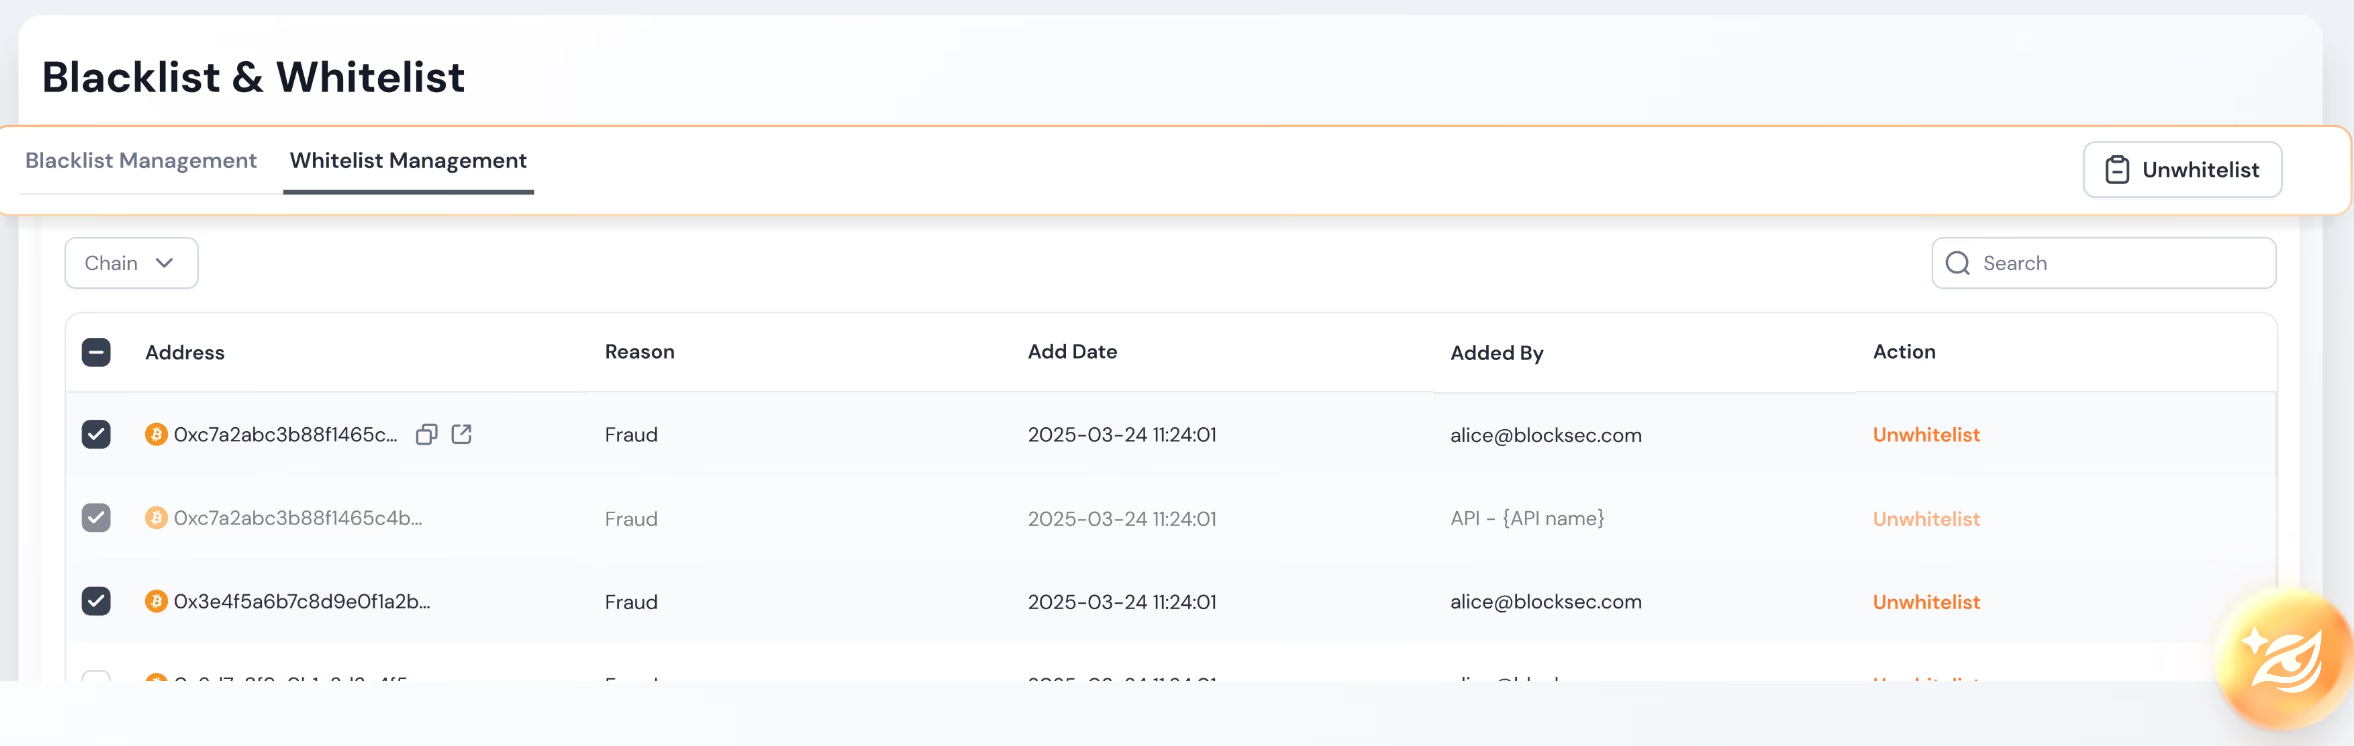 Estas seis dimensiones no son una carta a los Reyes Magos. Son los criterios que separan a un proveedor que ayuda a un programa de cumplimiento a superar una inspección de otro que genera alertas y ahí se queda. Un responsable de cumplimiento que evalúa las seis tiene un registro. Uno que evalúa las tres que la presentación comercial destacó tiene una vulnerabilidad.
Qué verificar en una PoC o una prueba
Una prueba de concepto es donde las afirmaciones de marketing se topan con evidencias verificables, y cuatro comprobaciones separan una evaluación real de una demo. Cubren las respuestas de API de muestra, una tasa de falsos positivos medida, la escala y la frecuencia de actualización de las direcciones etiquetadas, y el cuadro completo de precios. Cada comprobación convierte una afirmación de marketing en evidencia, y con evidencias es con lo que se construye un registro de selección defendible.
El punto ciego central de la evaluación de proveedores es la distancia entre una afirmación de marketing y un hecho verificable. Un proveedor puede afirmar en su web que tiene amplia cobertura, pocos falsos positivos y precios transparentes. Una PoC es donde cada afirmación tiene que producir evidencias. Cuatro comprobaciones cubren esa distancia.
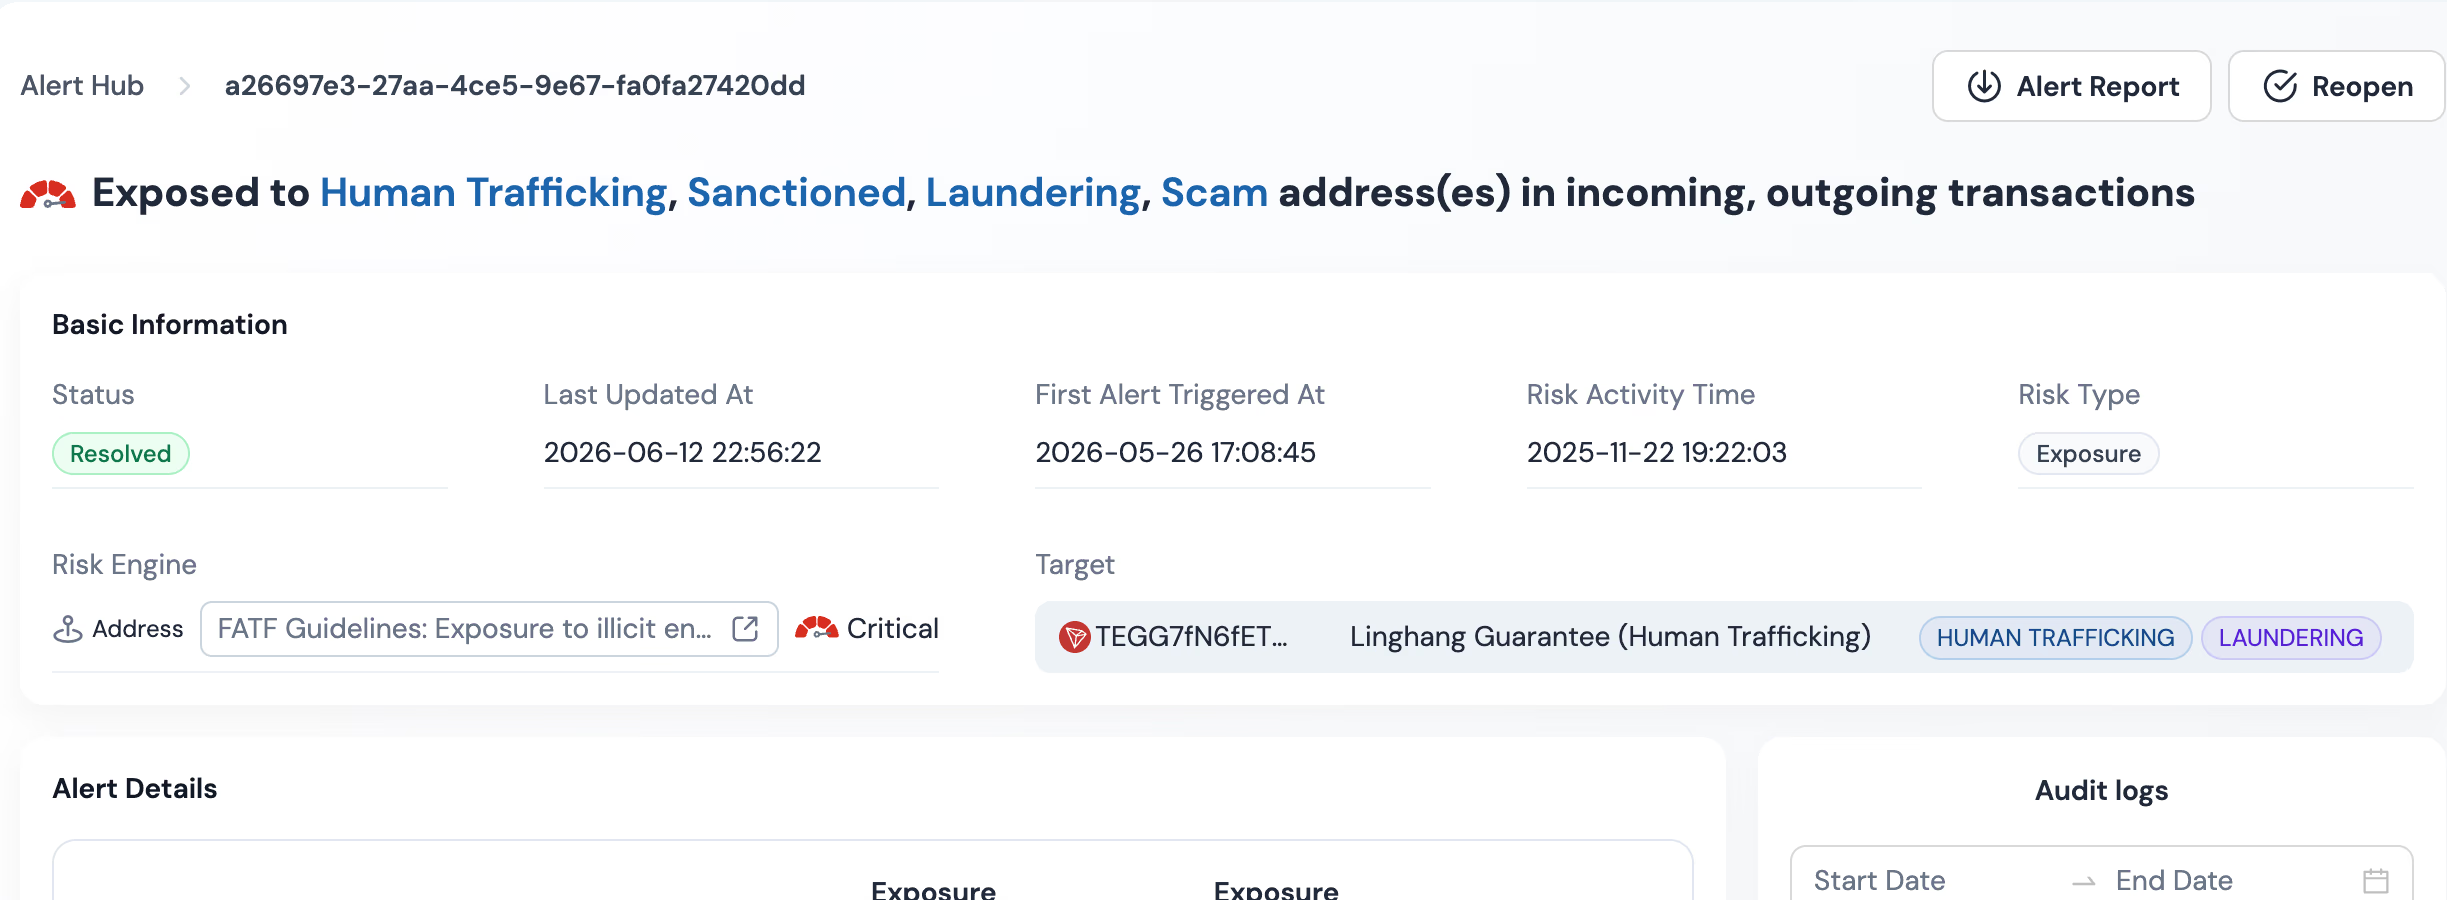
La primera comprobación son las respuestas de API de muestra que exponen el fundamento del juicio. Un proveedor que devuelve solo una bandera binaria de riesgo le está pidiendo al equipo de cumplimiento que confíe en la salida. Uno que devuelve una respuesta estructurada con indicadores de riesgo con nombre, una puntuación de exposición y referencias de origen trazables le da al equipo algo que puede defender.
Phalcon Compliance, la plataforma dentro de la que vive este artículo, es el ejemplo del patrón interpretable. Su motor de riesgo se apoya en 17 categorías de Indicadores de Riesgo, cada una trazable hasta una fuente etiquetada. Detrás de ellas hay más de 200 señales de riesgo granulares que alimentan una puntuación cuantificada de exposición al riesgo en lugar de una bandera plana. Quien evalúa a cualquier proveedor debería pedir esa misma forma de evidencia: no un veredicto de riesgo, sino los indicadores y la aritmética de exposición que hay detrás. El procedimiento completo de verificación independiente en cinco pasos, incluida la forma de inspeccionar una respuesta de API de muestra, está documentado en la guía sobre si las herramientas de análisis blockchain funcionan de verdad; las comprobaciones de aquí se quedan en el nivel de evaluación del proveedor en lugar de repetir cada paso.
La segunda comprobación es una tasa de falsos positivos medida sobre una carga de trabajo realista. Un conjunto de datos de demostración preparado por el proveedor siempre se verá limpio. La carga de la PoC debería salir del tráfico histórico de la propia entidad, incluidos los casos límite que de verdad consumen tiempo de análisis. La cifra pertinente no es la precisión publicada por el proveedor, sino la tasa de falsos positivos medida sobre los datos propios.
La tercera comprobación es la escala de direcciones etiquetadas y su frecuencia de actualización. Un proveedor debería decir cuántas direcciones tiene etiquetadas, en cuántas cadenas y con qué frecuencia actualiza el conjunto. Un conjunto de cientos de millones, refrescado de forma continua, le da a quien analiza con qué trabajar a cualquier hora. Uno obsoleto o escaso devuelve resultados vacíos justo en las direcciones que importan.
La cuarta comprobación es el cuadro completo de precios, incluida la reserva de la API a determinados planes. Un punto de entrada de pago por uso con créditos que arranca en 95 dólares, con paquetes de crédito válidos 12 meses, permite a un equipo pequeño evaluar y operar sin una conversación comercial. El acceso a la API de ese mismo proveedor puede estar reservado a un plan superior, y ese es el detalle que un responsable de cumplimiento necesita antes de montar un plan de integración a su alrededor. Pedir el mapa completo de planes por adelantado es la forma de no descubrir esa restricción durante el despliegue.
Señales de alarma que descartan a un proveedor
Un puñado de señales de alarma descarta a un proveedor de AML cripto antes de firmar. Un responsable de cumplimiento que las trata como criterios de salida y no como puntos de negociación se ahorra la categoría de error más cara. Las señales son: precios opacos, puntuación de caja negra sin fundamento expuesto, ausencia de prueba de API y casos de éxito presentados como evidencia de efecto.
Todas se agrupan alrededor de la misma distancia: el proveedor te pide que confíes en una afirmación que podría demostrar.
Los precios opacos son la primera. Si un proveedor no publica un mapa de planes ni un punto de entrada de pago por uso, quien compra no puede modelar el coste frente al volumen de screening, y toda conversación comercial se convierte en una negociación contra información que solo tiene el proveedor. La transparencia de precios no es una cortesía: es una condición previa para poder evaluar.
La puntuación de caja negra es la segunda. Si un proveedor devuelve una bandera de riesgo sin indicadores expuestos, sin desglose de exposición y sin una fuente trazable, el equipo de cumplimiento no puede triarla, defenderla ni revocarla. El único camino que queda es escalar todos los casos. Una puntuación de riesgo que no se puede explicar no se puede defender en una inspección.
La ausencia de prueba de API es la tercera. Un proveedor que hace una demo del producto pero no deja llamar a la API con direcciones reales está condicionando la evaluación a una relación comercial. Una prueba de verdad le da a quien compra una muestra de la respuesta de la API, la posibilidad de medir los falsos positivos y una vía de integración antes de firmar.
Los casos de éxito presentados como evidencia de efecto son la cuarta. Un muro de logotipos, un caso de éxito o un testimonio no son prueba de que una herramienta reduzca el riesgo: son prueba de que un cliente firmó un contrato. La evidencia de efecto es una tasa de falsos positivos medida, una frecuencia documentada de actualización de etiquetas y un rastro de auditoría defendible. Un proveedor que sustituye lo segundo por lo primero te está pidiendo que confundas adopción con rendimiento.
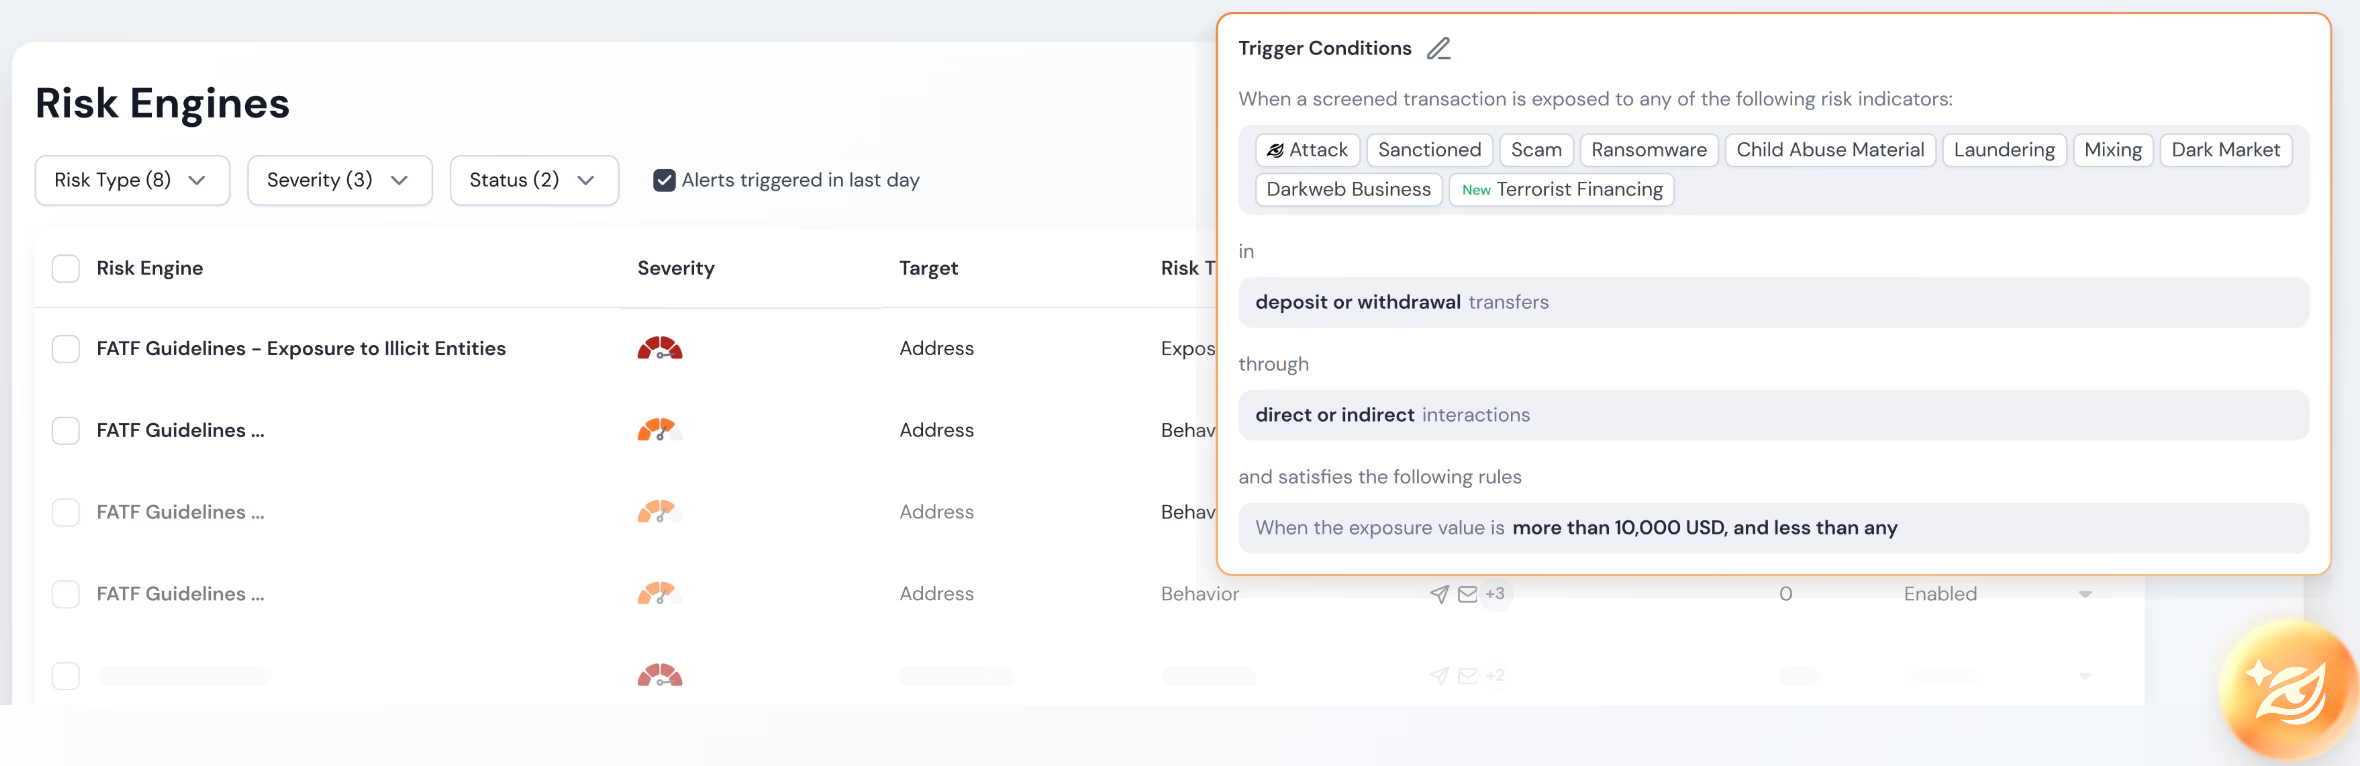 Ninguna de estas señales exige nombrar a un competidor ni montar una tabla comparativa. Son propiedades del comportamiento del proveedor durante la evaluación. Un proveedor que supera las cuatro se ha ganado un contrato. Uno que falla en cualquiera ha producido justo la evidencia que un responsable de cumplimiento necesita para marcharse.
Solicita una PoC de Phalcon Compliance
Si el marco de seis dimensiones y la lista de comprobaciones de la PoC describen lo que necesita un responsable de cumplimiento, el paso siguiente es hacer una evaluación real contra una carga de trabajo real. Una PoC de Phalcon Compliance da a un equipo de cumplimiento acceso por API a un motor de riesgo construido sobre 17 categorías trazables de Indicadores de Riesgo, junto con una puntuación cuantificada de exposición al riesgo y un precio de pago por uso que arranca en 95 dólares.
Un registro de selección de proveedor solo es tan sólido como las evidencias que lo sostienen. Solicita una PoC de Phalcon Compliance y júzgala con el marco de seis dimensiones en lugar de con una presentación comercial. Ejecútala sobre la carga histórica de tu propia entidad, mide la tasa de falsos positivos, inspecciona la respuesta de la API que expone los indicadores detrás de cada puntuación y compara el mapa de planes publicado con el plan de despliegue del equipo. Esa es la evaluación que un responsable de cumplimiento puede defender en una inspección, y es la evaluación que este marco está hecho para sostener.