
Sí, las herramientas de análisis blockchain funcionan, pero solo después de comprobar tres cosas. Primera: la herramienta tiene que cubrir las cadenas y las entidades con las que de verdad operas. Segunda: sus juicios de riesgo tienen que acertar sobre tus propias transacciones. Tercera: tu equipo de análisis tiene que poder volver a comprobar cada resultado por su cuenta. Una demo pulida no enseñará cómo se comporta una herramienta con tus transacciones. Quien compra separa las historias de clientes del rendimiento medido del producto y hace estas comprobaciones antes de firmar. Esta guía muestra cómo hacerlas dentro de un programa de cumplimiento AML para cripto más amplio. Esta página pertenece al Centro de cumplimiento AML.
Qué significa eficacia: cobertura, precisión, verificabilidad
La eficacia de una herramienta de análisis blockchain no es una métrica única. Es la respuesta a tres preguntas distintas: qué alcanza a ver la herramienta, con qué frecuencia acierta y si quien revisa puede volver a comprobar cada juicio. Esas tres preguntas son cobertura, precisión y verificabilidad. Una herramienta que falla en cualquiera de ellas no es eficaz, por muy pulidos que parezcan sus casos de éxito.
La cobertura es la primera pregunta. Pregunta cuántas cadenas lee la herramienta, cuántas direcciones tiene etiquetadas y con qué frecuencia refresca ese conjunto de etiquetas. Una herramienta que cubre un puñado de cadenas con una base de etiquetas obsoleta devolverá resultados vacíos justo en las direcciones que importan en una investigación real. Una cobertura de cientos de millones de direcciones, actualizada las 24 horas, es el suelo para una herramienta que dice hacer screening de riesgo del mundo real.
La precisión es la segunda pregunta. Pregunta cómo se comporta la herramienta ante falsos positivos y falsos negativos. La investigación del sector ha documentado tasas de falsos positivos en un rango muy amplio entre las herramientas de cumplimiento, pero ese rango describe la categoría, no una herramienta concreta. Quien compra no puede heredar una cifra de categoría como si fuera una promesa de producto. La precisión hay que medirla sobre los datos propios, y por eso la verificabilidad existe como tercera pregunta.
La verificabilidad es la tercera pregunta y la que separa una herramienta que funciona de una que solo suena convincente. Pregunta si la herramienta devuelve el fundamento de cada juicio de riesgo y si ese fundamento remite a señales o fuentes de datos con nombre. Pregunta también si un segundo revisor puede volver a comprobar la decisión y llegar al mismo resultado. Una herramienta que emite una puntuación de riesgo sin exponer su fundamento le está pidiendo al responsable de cumplimiento que acepte el juicio por fe. Una que expone su fundamento le entrega pruebas que puede defender.
Por qué los casos de éxito no son eficacia
Un caso de éxito demuestra que una herramienta siguió un rastro concreto una vez, en condiciones concretas y con operadores expertos. No demuestra que vaya a comportarse igual en otro entorno, frente a otra amenaza o ante otro auditor. Tomar la evidencia de un caso de éxito por evidencia de eficacia es el error más común y más caro que puede cometer quien compra.
El escepticismo no es una anécdota. Los responsables de cumplimiento y los investigadores blockchain comparten una misma reserva: las presentaciones y los casos de éxito resultan convincentes, pero la eficacia de fondo no se puede verificar de forma independiente. La misma preocupación aparece al preparar una auditoría y en los procesos de compra, y apunta a una única brecha estructural. Un caso de éxito demuestra que una herramienta pudo seguir un rastro concreto una vez, no que vaya a comportarse igual en otro entorno.
El problema es la estructura misma del caso de éxito. El proveedor selecciona una investigación exitosa, la narra hacia delante y presenta el desenlace como representativo. Los casos que fracasaron, se atascaron o dieron resultados ambiguos no se convierten en casos de éxito. Quien lee la presentación pulida no tiene forma de conocer la tasa base de acierto ni las condiciones que la produjeron. La misma herramienta podría no llegar a la misma conclusión con un patrón de flujo de fondos algo distinto.
Las métricas de marketing arrastran la misma debilidad estructural. Una cifra de cobertura o un porcentaje de precisión destacados en una diapositiva rara vez vienen con una nota sobre la metodología. No queda claro si el número se midió contra un banco de pruebas, se infirió de una muestra o se extrapoló de un modelo. Sin metodología, el número es una afirmación, no una prueba. Por eso el marco de riesgo del GAFI para activos virtuales insiste en una supervisión basada en el riesgo y demostrable, y por eso la guía de FinCEN sobre moneda virtual trata la verificación independiente de los resultados de screening como una expectativa del programa de cumplimiento. La defendibilidad es imposible sin un fundamento de decisión verificable, y la narración de un caso de éxito no es un fundamento verificable.
El lado académico ha sacado a la luz la misma brecha. Al campo le faltan bancos de pruebas compartidos, las cifras de rendimiento publicadas son difíciles de comparar entre herramientas, y la eficacia en un experimento controlado no se traslada limpiamente a un comportamiento de blanqueo real y adversario. Quien compra y toma cualquier afirmación aislada de eficacia por ciencia asentada está leyendo de más en la evidencia. El camino estructurado que va de ese escepticismo a una decisión defendible se trata en la guía de evaluación de proveedores de cumplimiento AML para cripto.
Explicable y verificable: hacer que la eficacia sea auditable
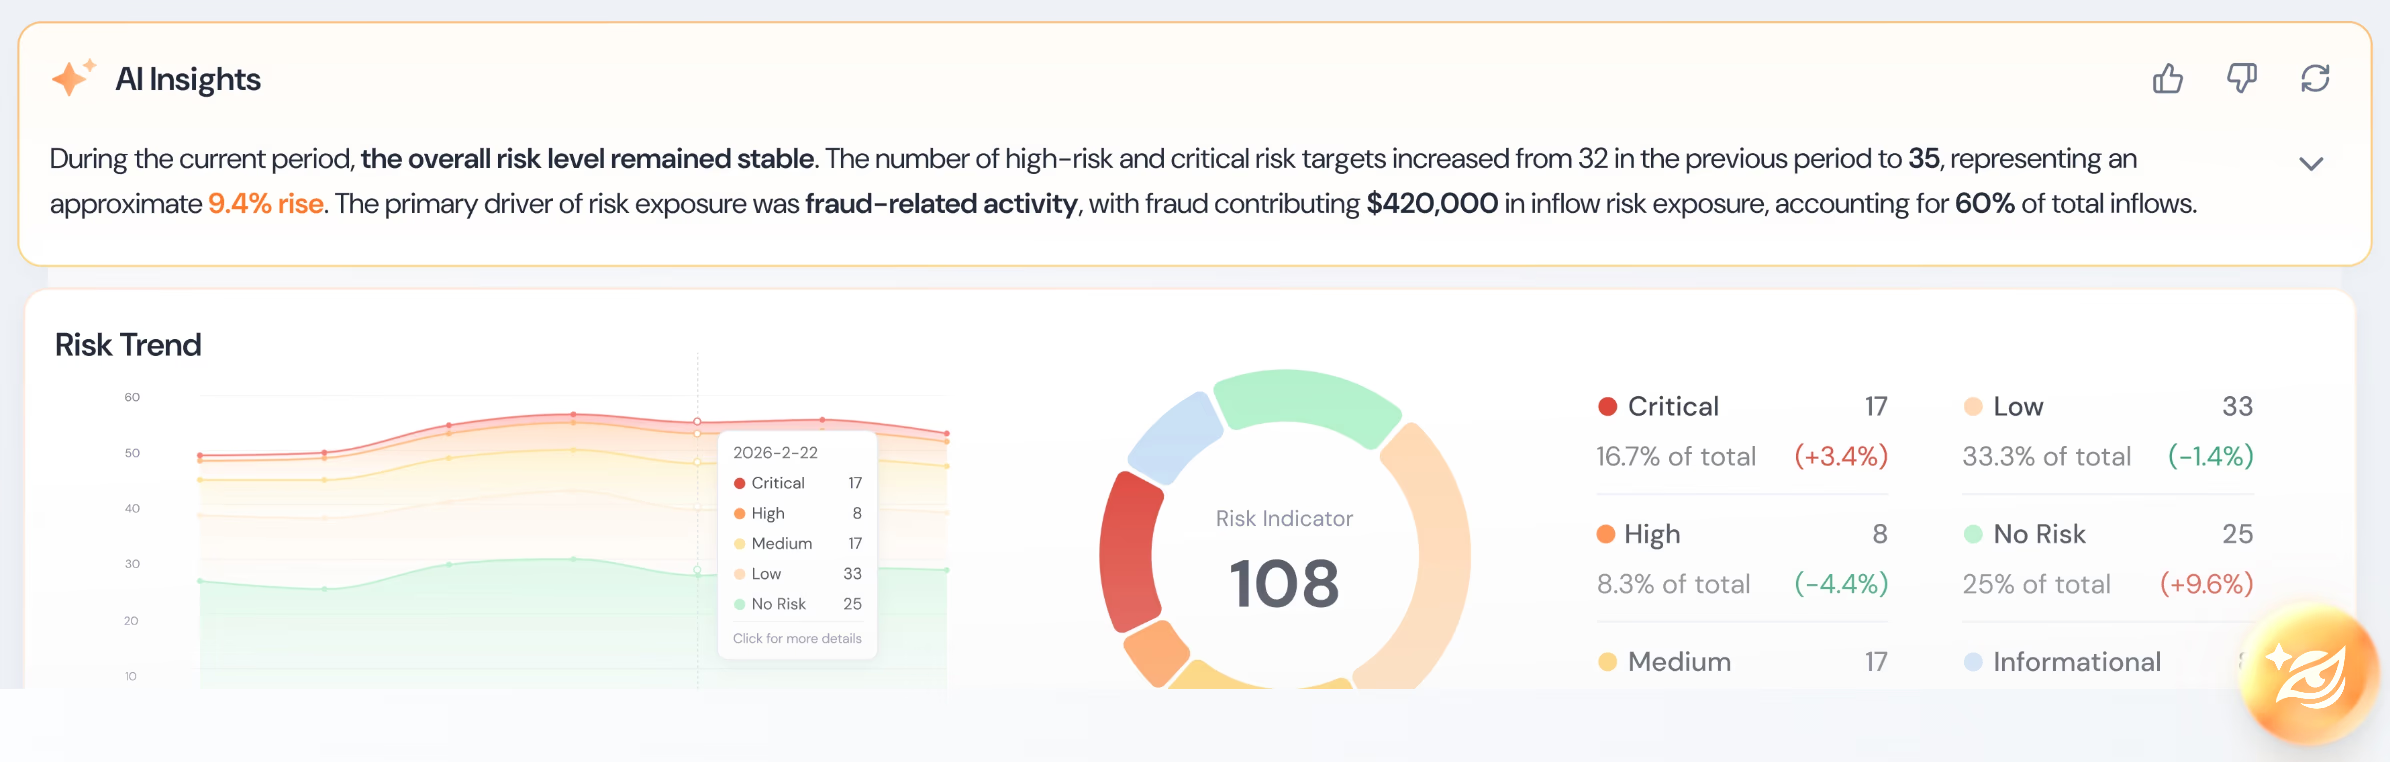
Una herramienta de análisis útil debería mostrar cómo llegó a cada resultado. Phalcon Compliance organiza más de 200 señales en 17 categorías de Indicadores de Riesgo, identifica los indicadores detrás de cada alerta, cuantifica la exposición al riesgo en valor y en porcentaje, y vincula las alertas de comportamiento a plantillas con nombre. Quienes analizan y quienes auditan pueden revisar las evidencias detrás del resultado.
Phalcon Compliance hace inspeccionable el fundamento de la decisión exponiendo más de 200 tipos de señal organizados en 17 categorías de Indicadores de Riesgo como un conjunto transparente, en el que cada decisión de riesgo devuelve los IDs de los indicadores que la motivaron. Un resultado de screening deja de ser una puntuación de caja negra: es un juicio con un fundamento con nombre, y cada indicador nombrado se puede examinar, cuestionar y defender. El motor de exposición al riesgo cuantifica la exposición como valor en dólares y como porcentaje, de modo que el tamaño de un riesgo se lee como una cifra y se puede volver a comprobar, en lugar de inferirse de una etiqueta de nivel. Un responsable de cumplimiento que informa de la exposición a un consejo o a un regulador puede señalar la cifra en dólares y el porcentaje, y no un código de color.
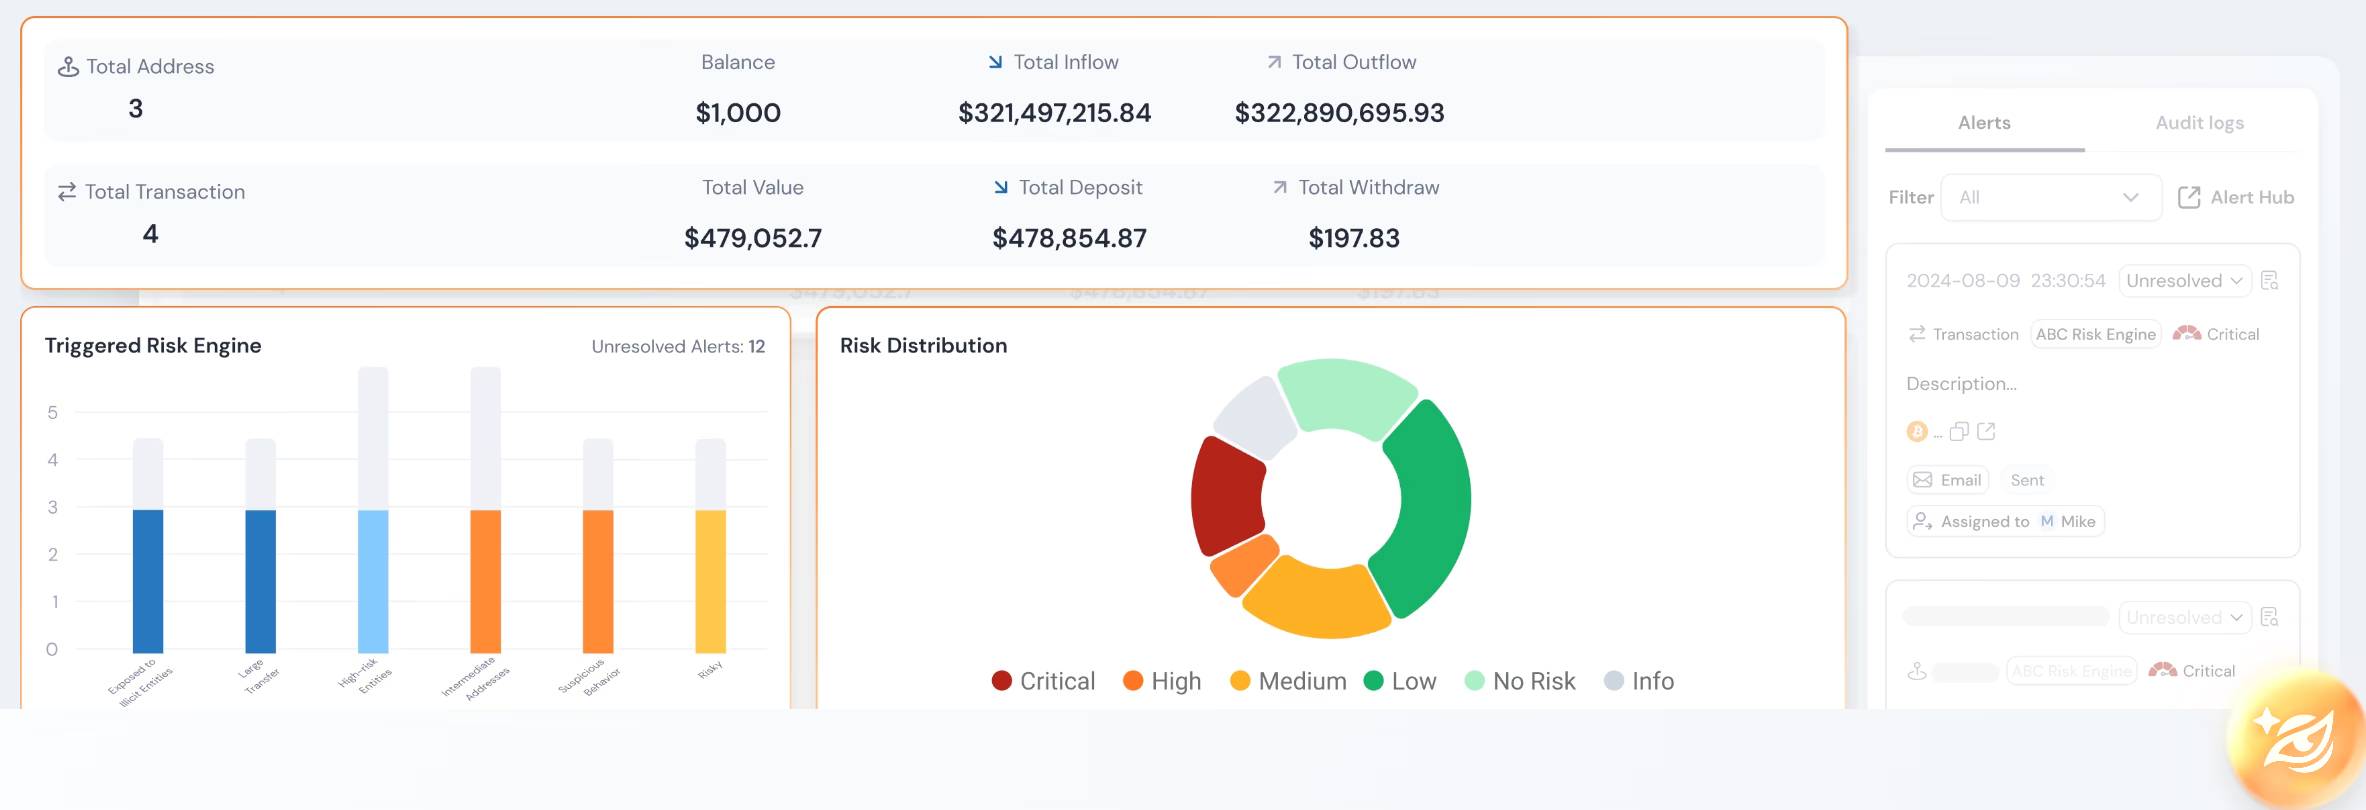 El motor de riesgo de comportamiento incluye 3 plantillas de dirección y 2 de transacción. Cada alerta muestra qué plantilla se disparó, así que quien revisa puede explicar por qué se marcó la actividad. Phalcon Compliance se apoya además en más de 600 millones de direcciones etiquetadas y más de 200 tipos de señal, actualizados de forma continua, para sostener sus resultados de screening.
La vía de la verificabilidad cierra el círculo. Las respuestas de la API devuelven el fundamento de la decisión y la procedencia de los datos detrás de cada juicio de riesgo, de modo que un responsable de cumplimiento o un auditor pueden volver a comprobar por su cuenta cómo se alcanzó un resultado. La comparación de abajo enfrenta el modelo explicable con la alternativa de caja negra.
| Dimensión | Puntuación de riesgo de caja negra | Modelo explicable |
|---|---|---|
| Fundamento de la decisión | No se expone | Más de 200 tipos de señal en 17 categorías de Indicadores de Riesgo, cada una trazable por ID |
| Cuantificación del riesgo | Solo la etiqueta de nivel | Valor de exposición en dólares y porcentaje de exposición |
| Detección de comportamiento | Alertas opacas | 3 plantillas de dirección y 2 de transacción, cada una con nombre |
| Nueva comprobación independiente | Imposible | Quien audita puede volver a recorrer la ruta de la decisión |
| Cobertura detrás de la decisión | Sin verificar | Más de 600 millones de direcciones etiquetadas, actualizadas de forma continua |
Cómo verificar por tu cuenta la eficacia de una herramienta
Quien compra no tiene por qué aceptar por fe la afirmación de eficacia de ningún proveedor. Cinco pasos concretos permiten a un equipo de cumplimiento verificar por su cuenta una herramienta de análisis blockchain: pedir una respuesta de API de muestra, inspeccionar la base de etiquetas y ejecutar una prueba de falsos positivos sobre los datos propios. El equipo debería además exigir una prueba de concepto sobre casos reales y exigir que cada decisión devuelva su fundamento.
Pide primero una respuesta de API de muestra. La respuesta contiene un fundamento de la decisión o no lo contiene. Una que devuelve solo una puntuación y una etiqueta de nivel es una caja negra. Una que devuelve los IDs de los indicadores, las fuentes de datos y el rastro de procedencia es una caja de cristal. Esta sola inspección separa las dos categorías de herramienta sin necesidad de una conversación comercial.
Inspecciona en segundo lugar la base de etiquetas. Pregunta cuántas direcciones hay etiquetadas, en cuántas cadenas y con qué frecuencia se refresca el conjunto. Un conjunto de etiquetas que se mide en cientos de millones y se actualiza las 24 horas es materialmente distinto de uno que se mide en decenas de millones y se actualiza cada trimestre. La cobertura determina si la herramienta reconocerá las direcciones que de verdad aparecen en un screening real.
Ejecuta en tercer lugar una prueba de falsos positivos sobre tus propios datos. Los rangos de falsos positivos publicados por el sector describen la categoría, no el producto. Quien compra necesita una prueba sobre su propio patrón de transacciones, su propia cartera de clientes y su propio apetito de riesgo. Incluso una muestra pequeña ejecutada sobre direcciones reales sacará a la luz si la herramienta sobrealerta con actividad legítima, que es el mayor coste práctico de una elección equivocada.
Exige en cuarto lugar una prueba de concepto sobre casos reales. Una PoC estructurada sobre un puñado de investigaciones reales, con los resultados comparados con los hallazgos del propio equipo, dice más en una semana de lo que una presentación puede decir en un año. La PoC debería poner a prueba la vía de la verificabilidad de forma explícita, pidiendo al equipo que vuelva a derivar cada juicio de riesgo a partir del fundamento expuesto.
Exige en quinto lugar que cada decisión devuelva su fundamento. Esta es la prueba que convierte la eficacia de afirmación en evidencia. Una herramienta que no puede exponer el fundamento de sus decisiones te está pidiendo que defiendas tus comunicaciones por fe. Una que lo expone te entrega pruebas que puedes poner delante de un auditor, un regulador o las fuerzas del orden.
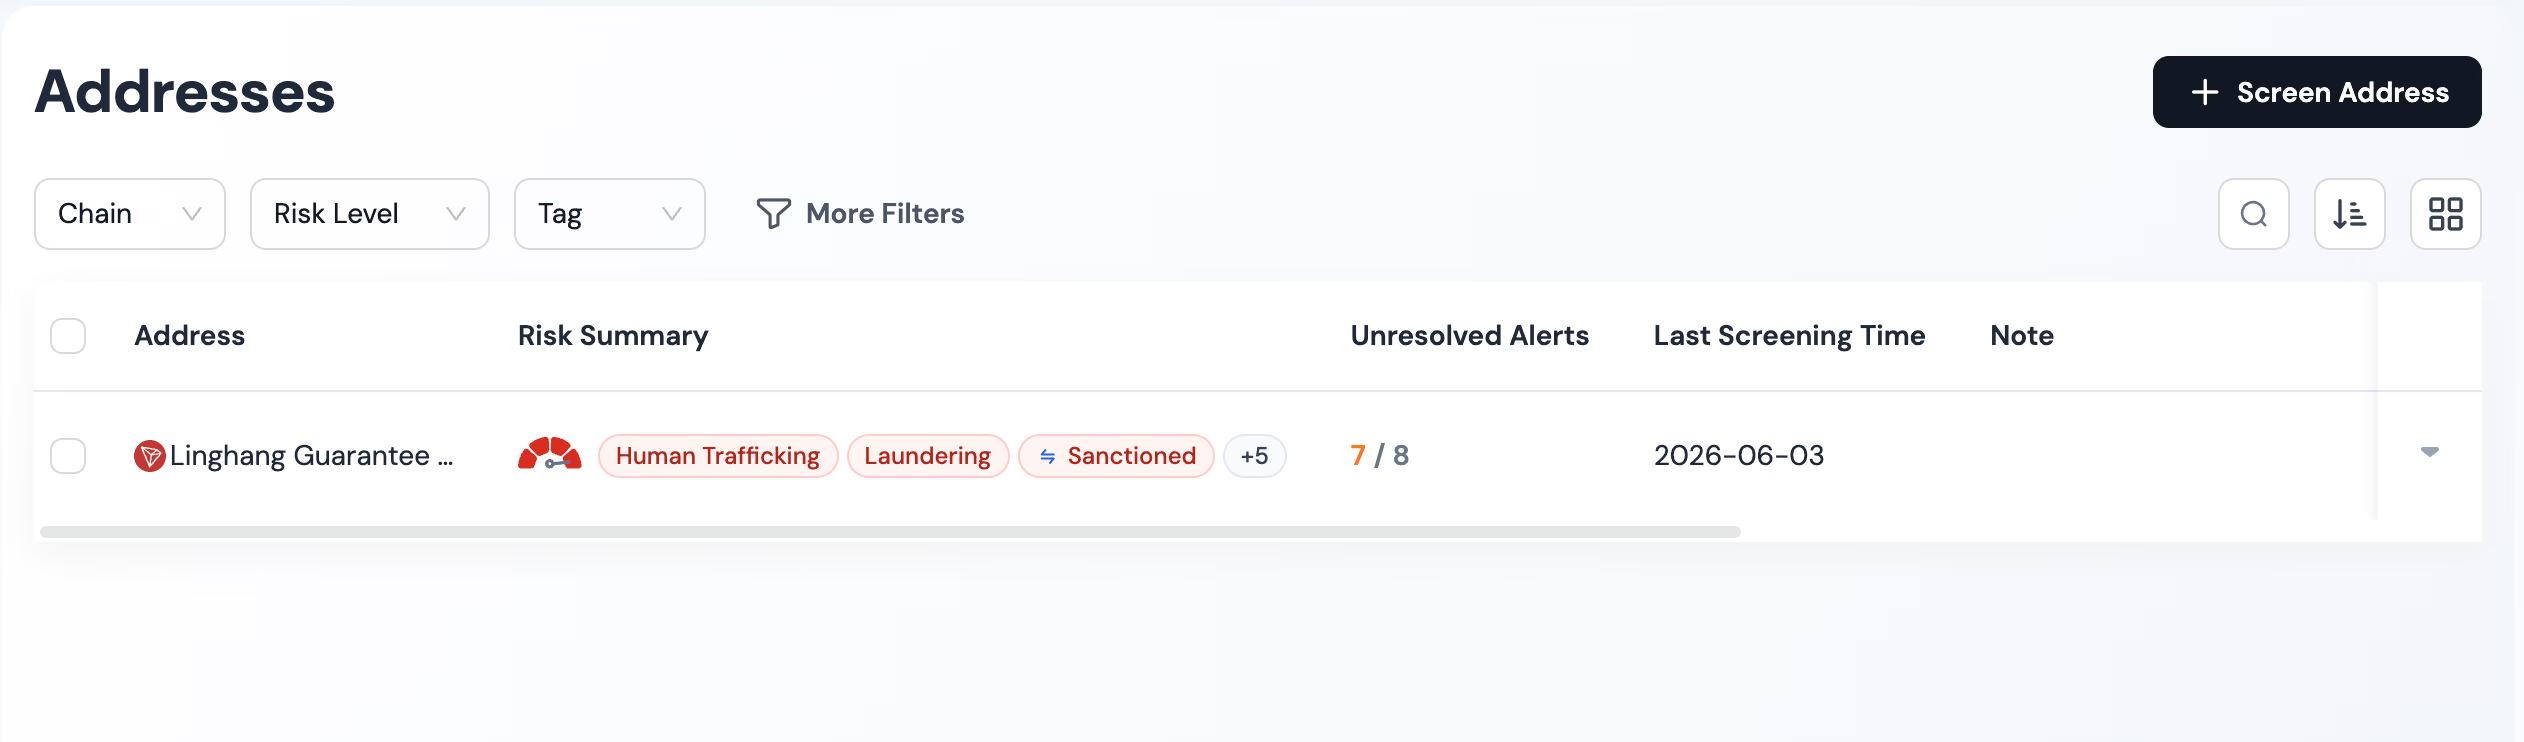
Verifica la puntuación de riesgo explicable de Phalcon Compliance
Una herramienta de análisis blockchain funciona de verdad cuando quien revisa puede volver a comprobar su eficacia, no cuando sus casos de éxito resultan convincentes. El modelo explicable expuesto más arriba es la forma que tiene esa evidencia recomprobable. Verifica la puntuación de riesgo explicable de Phalcon Compliance y aplica los cinco pasos de verificación independiente a un caso real antes de firmar ningún contrato.