
Ja, Blockchain-Analyse-Tools funktionieren – aber erst, nachdem Sie drei Dinge geprüft haben. Erstens muss das Tool die tatsächlich relevanten Blockchains und Entitäten abdecken. Zweitens müssen seine Risikobewertungen bei Ihren eigenen Transaktionen zutreffen. Drittens müssen Ihre Analysten jedes Ergebnis eigenständig nachprüfen können. Eine überzeugende Demo zeigt nicht, wie ein Tool mit Ihren Transaktionen umgeht. Käufer trennen Kundengeschichten von gemessener Produktleistung und führen diese Prüfungen vor dem Vertragsabschluss durch. Dieser Leitfaden zeigt, wie das als Teil eines umfassenderen Krypto-AML-Compliance-Programms gelingt. Diese Seite ist Teil des AML-Compliance-Wissensportals.
Was Wirksamkeit bedeutet: Abdeckung, Genauigkeit, Verifizierbarkeit
Die Wirksamkeit eines Blockchain-Analyse-Tools ist keine einzelne Kennzahl. Sie beantwortet drei Fragen: Was kann das Tool sehen, wie oft liegt es richtig, und kann ein Prüfer jede Bewertung nachprüfen? Diese drei Fragen betreffen Abdeckung, Genauigkeit und Verifizierbarkeit. Ein Tool, das an einer davon scheitert, ist nicht wirksam – unabhängig davon, wie überzeugend seine Fallstudien wirken.
Abdeckung ist die erste Frage. Sie betrifft die Zahl analysierter Blockchains, gekennzeichneter Adressen und die Aktualisierungshäufigkeit dieses Bestands. Ein Tool mit wenigen Blockchains und einer veralteten Kennzeichnungsdatenbank liefert ausgerechnet bei entscheidenden Adressen einer realen Untersuchung keine Treffer. Eine Abdeckung von Hunderten Millionen Adressen, die rund um die Uhr gepflegt wird, ist die Mindestgrundlage für ein Tool, das reale Risiken prüfen will.
Genauigkeit ist die zweite Frage. Sie betrifft das Verhalten bei falsch positiven und falsch negativen Ergebnissen. Branchenforschung dokumentiert eine sehr große Bandbreite von Fehlalarmquoten bei Compliance-Tools. Diese Bandbreite beschreibt jedoch die Kategorie, kein einzelnes Produkt. Käufer dürfen einen Kategorienwert nicht als Produktversprechen übernehmen. Genauigkeit muss an den eigenen Daten gemessen werden. Deshalb gibt es als dritte Frage die Verifizierbarkeit.
Verifizierbarkeit ist die dritte Frage und unterscheidet ein funktionierendes Tool von einem, das nur überzeugend klingt. Liefert das Tool die Grundlage jeder Risikobewertung, und lässt sich diese auf benannte Signale oder Datenquellen zurückführen? Kann ein zweiter Prüfer die Entscheidung nachprüfen und zum gleichen Ergebnis kommen? Ein Tool mit Risikoscore, aber ohne offengelegte Grundlage verlangt von Compliance-Verantwortlichen blindes Vertrauen. Ein Tool mit offengelegter Grundlage liefert dagegen Belege, mit denen sie ihre Bewertung begründen können.
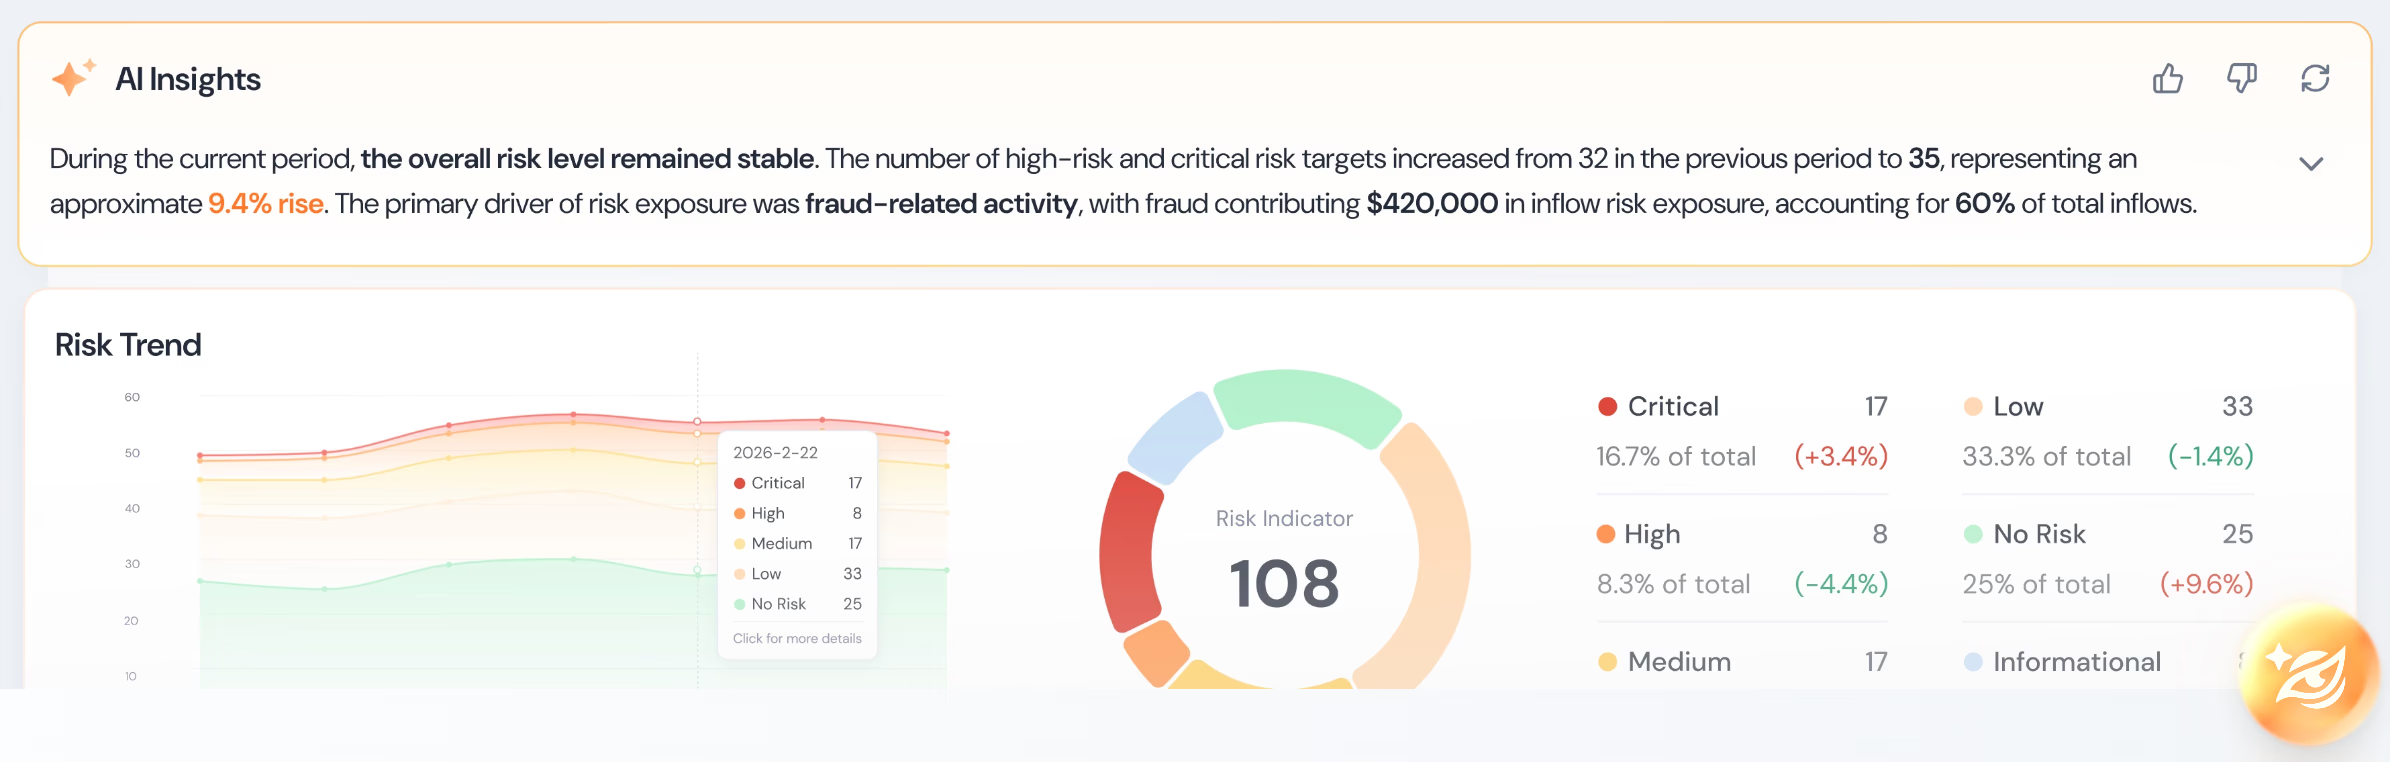
Warum Fallstudien keine Wirksamkeit belegen
Eine Fallstudie belegt, dass ein Tool eine bestimmte Spur unter bestimmten Bedingungen mit erfahrenen Anwendern einmal verfolgen konnte. Sie belegt nicht dasselbe Verhalten in einer anderen Umgebung, bei einer anderen Bedrohung oder unter einem anderen Auditor. Fallstudien mit Wirksamkeitsbelegen gleichzusetzen ist der häufigste und teuerste Fehler bei der Auswahl.
Diese Skepsis ist kein Randphänomen. Compliance-Verantwortliche und Blockchain-Ermittler äußern immer wieder denselben Vorbehalt: Anbieterpräsentationen und Fallstudien wirken überzeugend, doch die zugrunde liegende Wirksamkeit lässt sich nicht unabhängig verifizieren. Dieselbe Sorge begegnet ihnen in Audit-Vorbereitung und Beschaffung und verweist auf eine strukturelle Lücke. Eine Fallstudie belegt eine einmalige erfolgreiche Nachverfolgung, nicht die gleiche Leistung in einer anderen Umgebung.
Das Problem liegt im Aufbau der Fallstudie. Ein Anbieter wählt eine erfolgreiche Untersuchung aus, erzählt ihren Verlauf und stellt das Ergebnis als repräsentativ dar. Gescheiterte, festgefahrene oder uneindeutige Fälle werden nicht zu Fallstudien. Wer die aufbereitete Präsentation liest, erfährt weder die allgemeine Erfolgsquote noch die Erfolgsbedingungen. Dasselbe Tool könnte bei einem geringfügig anderen Geldflussmuster zu einem anderen Ergebnis kommen.
Marketingkennzahlen haben dieselbe strukturelle Schwäche. Eine auffällige Abdeckungszahl oder Genauigkeitsquote in einer Präsentation enthält selten eine Methodikangabe. Es bleibt unklar, ob sie an einem Benchmark gemessen, aus einer Stichprobe abgeleitet oder aus einem Modell hochgerechnet wurde. Ohne Methodik ist die Zahl eine Behauptung, kein Beleg. Deshalb betont das FATF-Risikorahmenwerk für virtuelle Vermögenswerte risikobasierte, nachweisbare Aufsicht. Ebenso behandeln die FinCEN-Leitlinien zu virtuellen Währungen die unabhängige Verifikation von Screening-Ergebnissen als Erwartung an ein Compliance-Programm. Ohne verifizierbare Entscheidungsgrundlage gibt es keine Belastbarkeit – und eine Fallstudienerzählung ist keine verifizierbare Grundlage.
Auch die Forschung zeigt dieselbe Lücke. Gemeinsame Benchmarks fehlen, veröffentlichte Leistungszahlen sind zwischen Tools schwer vergleichbar, und Wirksamkeit im kontrollierten Experiment überträgt sich nicht ohne Weiteres auf reales, anpassungsfähiges Geldwäscheverhalten. Wer eine einzelne Wirksamkeitsbehauptung als gesicherte Wissenschaft behandelt, überdehnt die Belege. Den strukturierten Weg von dieser Skepsis zu einer belastbaren Entscheidung erläutert der Leitfaden zur Bewertung von Krypto-AML-Compliance-Anbietern.
Nachvollziehbar und verifizierbar: Wirksamkeit prüfbar machen
Ein nützliches Analyse-Tool sollte zeigen, wie jedes Ergebnis zustande kam. Phalcon Compliance ordnet über 200 Signale in 17 Risikoindikator-Kategorien ein, benennt die Indikatoren hinter jedem Alarm, quantifiziert Risk Exposure nach Wert und Anteil und verknüpft Verhaltensalarme mit benannten Vorlagen. Analysten und Auditoren können die Belege hinter dem Ergebnis prüfen.
Phalcon Compliance macht die Entscheidungsgrundlage überprüfbar, indem es über 200 Signaltypen in 17 Risikoindikator-Kategorien transparent offenlegt. Jede Risikoentscheidung liefert die ausschlaggebenden Indikator-IDs mit. Das Screening-Ergebnis ist kein Black-Box-Score mehr, sondern eine Bewertung mit benannter Grundlage. Jeder Indikator kann geprüft, hinterfragt und begründet werden. Die Risk Exposure Engine quantifiziert Exposition als Exposure Value in USD und Exposure Percentage. Die Risikohöhe lässt sich als Zahl lesen und nachprüfen, statt aus einer Risikostufe abgeleitet zu werden. Wer Exposition gegenüber Geschäftsleitung oder Aufsicht berichtet, kann auf Dollarbetrag und Anteil statt auf einen Farbcode verweisen.
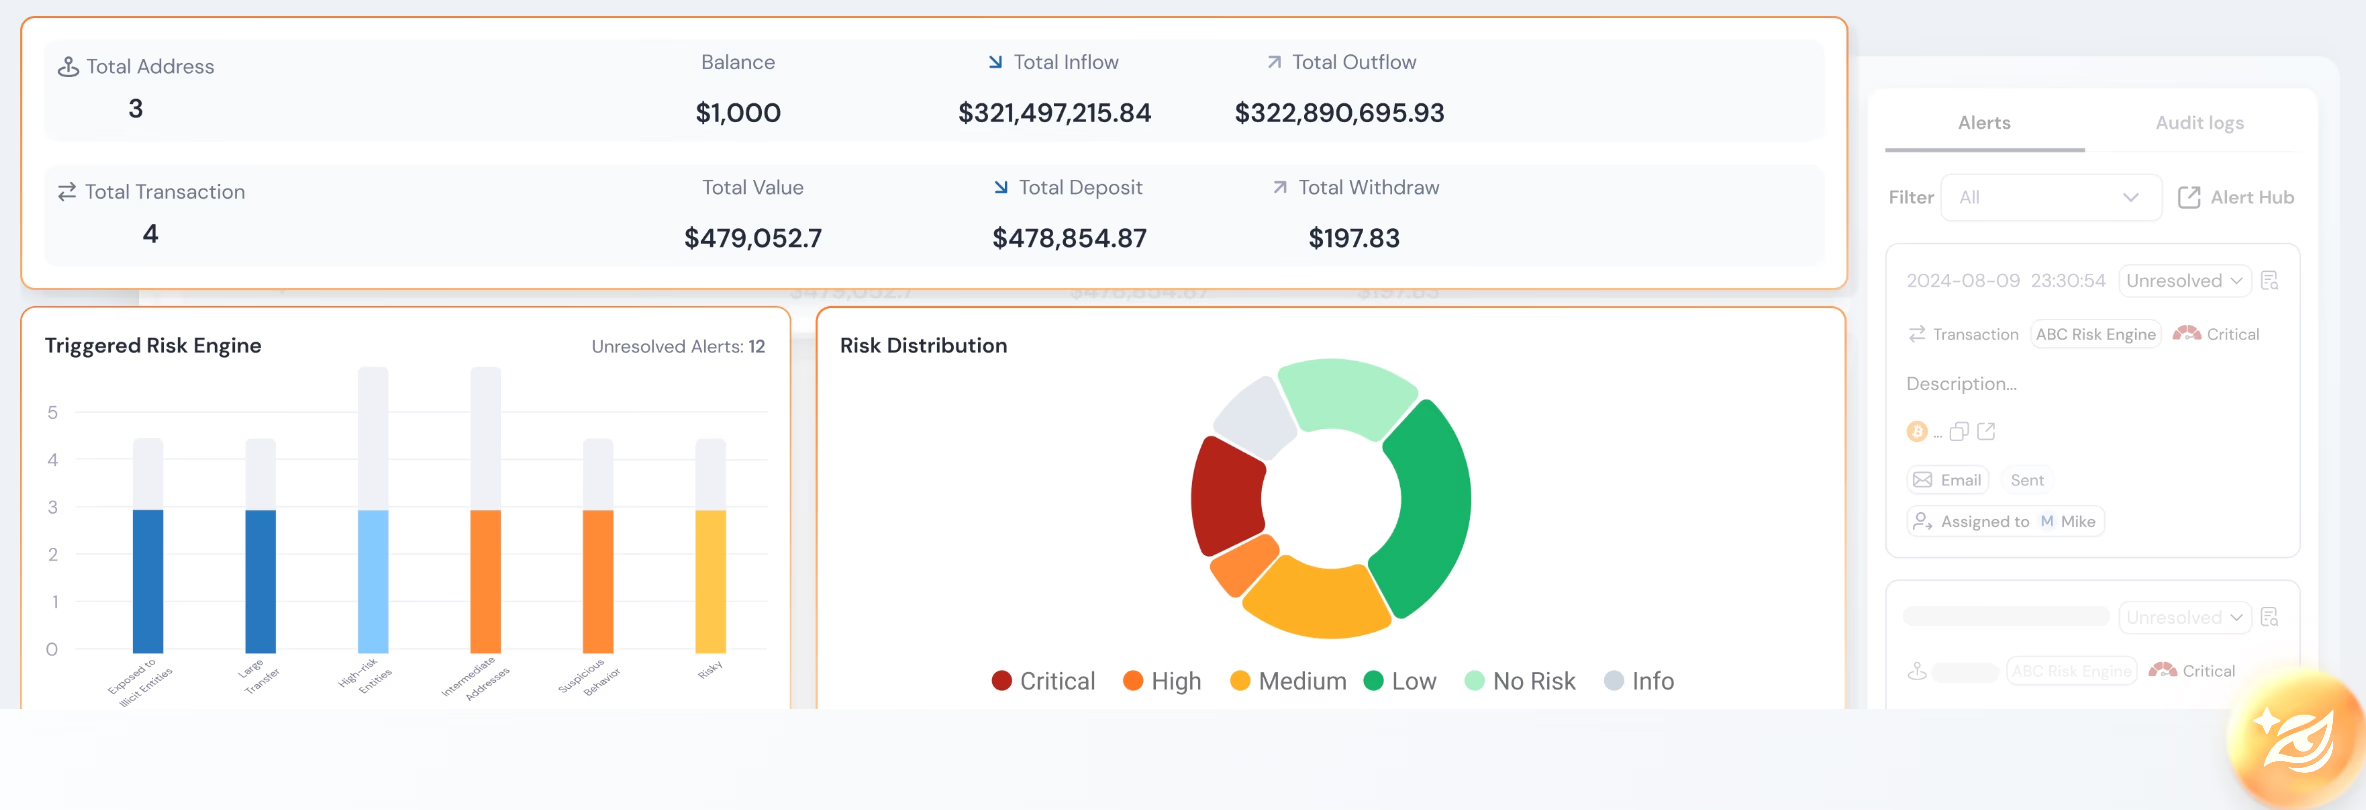 Die Behavioral Risk Engine enthält 3 Adressvorlagen und 2 Transaktionsvorlagen. Jeder Alarm zeigt die ausgelöste Vorlage, sodass Prüfer erklären können, warum die Aktivität markiert wurde. Phalcon Compliance nutzt außerdem mehr als 600 Millionen fortlaufend aktualisierte gekennzeichnete Adressen und über 200 Signaltypen als Grundlage seiner Screening-Ergebnisse.
Der Verifikationspfad schließt den Kreislauf. API-Antworten liefern die Entscheidungsgrundlage und Datenherkunft hinter jeder Risikobewertung. Compliance-Verantwortliche oder Auditoren können dadurch unabhängig nachprüfen, wie ein Screening-Ergebnis zustande kam. Der folgende Vergleich stellt das nachvollziehbare Modell der Black-Box-Alternative gegenüber.
| Dimension | Black-Box-Risikoscore | Nachvollziehbares Modell |
|---|---|---|
| Entscheidungsgrundlage | Nicht offengelegt | Über 200 Signaltypen in 17 Risikoindikator-Kategorien, jeweils per ID nachverfolgbar |
| Risikoquantifizierung | Nur Risikostufe | Exposure Value in USD und Exposure Percentage |
| Verhaltenserkennung | Undurchsichtige Alarme | 3 Adress- und 2 Transaktionsvorlagen, jeweils benannt |
| Unabhängige Nachprüfung | Nicht möglich | Auditor kann den Entscheidungspfad nachvollziehen |
| Abdeckung hinter der Entscheidung | Nicht verifiziert | Über 600 Millionen fortlaufend aktualisierte gekennzeichnete Adressen |
Wie Käufer die Wirksamkeit eines Tools unabhängig prüfen können
Käufer müssen keinem Wirksamkeitsversprechen blind vertrauen. Fünf konkrete Schritte ermöglichen einem Compliance-Team die unabhängige Prüfung eines Blockchain-Analyse-Tools: eine beispielhafte API-Antwort anfordern, die Kennzeichnungsdatenbank prüfen und einen Fehlalarmtest mit den eigenen Daten durchführen. Hinzu kommen ein Machbarkeitsnachweis an realen Fällen und die Anforderung, dass jede Entscheidung ihre Grundlage mitliefert.
Fordern Sie zuerst eine beispielhafte API-Antwort an. Entweder sie enthält eine Entscheidungsgrundlage oder nicht. Eine Antwort mit bloßem Score und Risikostufe ist eine Black Box. Eine Antwort mit Indikator-IDs, Datenquellen und Herkunftsnachweis ist transparent. Diese einzelne Prüfung trennt die Tool-Kategorien ohne Vertriebsgespräch.
Prüfen Sie zweitens die Kennzeichnungsdatenbank. Fragen Sie nach der Zahl gekennzeichneter Adressen, der Zahl abgedeckter Blockchains und der Aktualisierungshäufigkeit. Ein Bestand mit Hunderten Millionen Adressen, der rund um die Uhr gepflegt wird, unterscheidet sich wesentlich von einem Bestand mit einigen Zehnmillionen, der vierteljährlich aktualisiert wird. Die Abdeckung bestimmt, ob das Tool die im realen Screening auftauchenden Adressen erkennt.
Führen Sie drittens einen Fehlalarmtest mit Ihren eigenen Daten durch. Veröffentlichte Branchenbandbreiten beschreiben die Kategorie, nicht das Produkt. Käufer benötigen einen Test mit ihren Transaktionsmustern, ihrem Kundenbestand und ihrem Risikoappetit. Schon eine kleine Stichprobe echter Adressen zeigt, ob das Tool bei legitimen Aktivitäten zu viele Alarme erzeugt – die größte praktische Kostenquelle einer Fehlentscheidung.
Verlangen Sie viertens einen Machbarkeitsnachweis an realen Fällen. Ein strukturierter POC mit einigen echten Untersuchungen und einem Vergleich mit den eigenen Erkenntnissen sagt in einer Woche mehr aus als eine Präsentation in einem Jahr. Der POC sollte den Verifikationspfad ausdrücklich testen: Das Team muss jede Risikobewertung aus der offengelegten Grundlage erneut ableiten.
Verlangen Sie fünftens, dass jede Entscheidung ihre Grundlage liefert. Dieser Test verwandelt Wirksamkeit von einer Behauptung in einen Beleg. Ein Tool, das seine Entscheidungsgrundlage nicht offenlegen kann, verlangt von Käufern, Meldungen auf Vertrauensbasis zu begründen. Ein transparentes Tool liefert Belege für Auditoren, Aufsicht oder Strafverfolgungsbehörden.
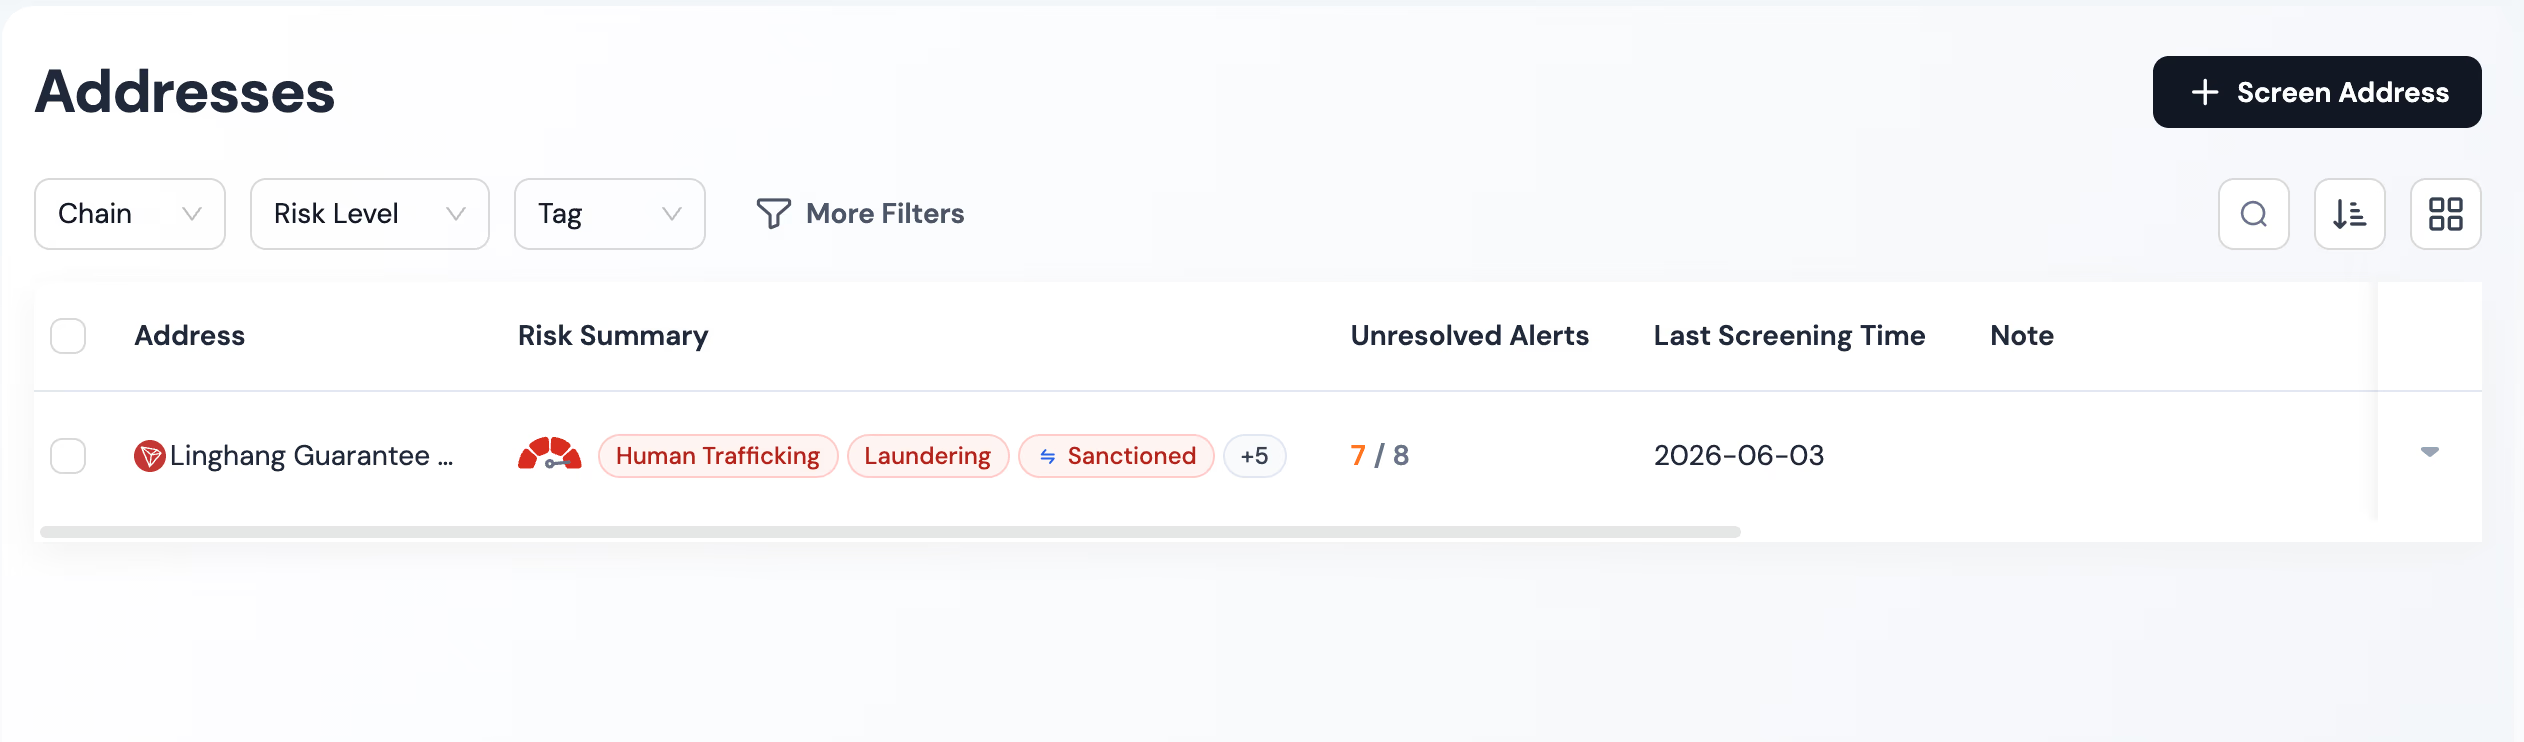
Nachvollziehbares Risikoscoring von Phalcon Compliance verifizieren
Ein Blockchain-Analyse-Tool funktioniert tatsächlich, wenn Prüfer seine Wirksamkeit nachprüfen können – nicht, wenn seine Fallstudien überzeugend wirken. Das oben beschriebene nachvollziehbare Modell zeigt die Form solcher nachprüfbaren Belege. Verifizieren Sie das nachvollziehbare Risikoscoring von Phalcon Compliance und führen Sie vor jedem Vertragsabschluss die unabhängige Prüfung in fünf Schritten an einem echten Fall durch.