
Поставщика криптовалютного AML можно оценить по шести критериям: охват, точность, интеграция, прозрачность цен, соответствие регуляторным требованиям и проверяемость. Слабость по любому из них проявляется через несколько месяцев действия договора, а не в первый месяц. Цена выбора неподходящего поставщика редко сводится к лицензионному платежу. Это повторная интеграция, переобучение и пробелы в аудиторском следе, которые обнаруживаются, когда регулятор спрашивает, почему санкционный адрес прошел проверку. Эта страница — рабочая схема оценки для специалистов по комплаенсу и команд комплаенса традиционного финансового сектора, которые готовятся подписать договор на криптовалютный AML. Она относится к более широкой платформе криптовалютного AML-комплаенса и отвечает на один вопрос: как оценить поставщика криптовалютного AML-комплаенса до того, как последствия ошибки станут необратимыми. Эта страница входит в раздел AML-комплаенса.
Почему оценка поставщика важна
Выбор неподходящего поставщика криптовалютного AML — это источник риска на годы, а не ошибка, за которую можно вернуть деньги. Последствия проявляются в пробелах комплаенса, затратах на миграцию и ответственности перед регулятором. Структурированная оценка до заключения договора — единственная надежная защита.
Цена ошибочного выбора накапливается по трем направлениям. Первое — сам пробел в комплаенсе. Поставщик с устаревшей базой меток или непрозрачной оценкой риска будет пропускать адреса, которые должен отмечать. Каждый пропущенный адрес — потенциальное замечание по результатам проверки, которое обнаружится лишь при проверке регулятором, запросе правоохранительных органов или внутреннем разборе инцидента. Второе направление — стоимость миграции. Инструменты криптовалютного AML встраиваются в процессы подключения клиентов, конвейеры мониторинга транзакций и подготовку SAR. Удаление одного инструмента и интеграция замены — это квартал работы инженеров, а не письмо об отмене подписки. Третье направление — ответственность перед регулятором. Инспекторы возлагают ответственность за выбранный инструмент на регулируемую организацию, а не на продавшего его поставщика. При сбое проверки инспектор запросит обоснованную документацию выбора поставщика, а документацию, основанную на презентации продаж вместо структурированного контрольного списка, сложно защитить.
Подход FATF к рискам виртуальных активов закрепляет это, возлагая ответственность за результаты проверок на регулируемую организацию, а не на поставщика инструмента. Рекомендации FinCEN по виртуальной валюте прямо устанавливают такую же ответственность на национальном уровне, рассматривая выбор инструмента проверки как решение самой регулируемой организации. Поэтому надлежащая проверка поставщика — ожидание регулятора, а не предпочтение отдела закупок. Схема оценки поставщика, которую использует специалист по комплаенсу, должна быть воспроизводимой, документированной и независимой от маркетинга самого поставщика.
Схема оценки по 6 критериям
Поставщика криптовалютного AML можно оценить по шести критериям: охват, точность, интеграция, прозрачность цен, обоснованность перед регулятором и поддержка. Шесть критериев превращают открытое сравнение поставщиков в воспроизводимый контрольный список, который сохраняет свою ценность в ходе продаж и выдерживает инспекцию.
-
Охват. Сколько сетей проверяет инструмент, насколько велика база размеченных адресов и как часто она обновляется? Охват — базовое требование. Поставщик, который не находит данных в сетях, где бизнес реально проводит операции, не подходит независимо от остальных достоинств. Важный вопрос — соответствует ли охват сетям, с которыми работает организация, включая мосты и межсетевые пути фактического движения средств.
-
Точность. Какова доля ложных срабатываний на реалистичной нагрузке и может ли инструмент объяснить, почему адрес был отмечен? Оценка риска без раскрытого основания — черный ящик. Работа комплаенс-команды зависит от времени разбора, а инструмент, отмечающий тысячи адресов в неделю без объяснения причин, превращает команду из двух человек в очередь необработанных задач. Проверять нужно, достаточно ли понятна оценка, чтобы аналитик мог обосновать или отменить отметку без эскалации каждого случая.
-
Интеграция. Есть ли API для промышленной эксплуатации, сколько занимает внедрение и доступен ли API на тарифе, который бизнес действительно может купить? Многие поставщики предоставляют доступ к API только по корпоративному договору, поэтому небольшая команда может оценить продукт, но не может встроить его в свои процессы. Важный вопрос — соответствует ли путь интеграции одновременно плану внедрения и бюджету команды.
-
Прозрачность цен. Опубликованы ли цены или каждое предложение требует общения с продажами? Оплата по мере использования и тарифные уровни позволяют покупателю рассчитать расходы по реальному объему проверок до подписания договора. Непрозрачные цены только для корпоративных клиентов делают оценку невозможной: покупатель не может отделить ценность инструмента от коммерческого давления в ходе продаж.
-
Обоснованность перед регулятором. Создает ли инструмент доказательства, которые принимает инспектор? Структурированную оценку риска с прослеживаемыми индикаторами, происхождением данных и понятным путем рискованной экспозиции можно обосновать. Папку скриншотов — нет. Проверять нужно, могут ли результаты инструмента самостоятельно служить основанием для отчета, решения о приостановке операции или передачи материалов правоохранительным органам.
-
Поддержка. Как организовано подключение, каков SLA и есть ли закрепленный контакт на случай сбоя проверки в три часа ночи? Комплаенс-инструмент без доступной поддержки становится источником риска именно в те моменты, когда должен приносить пользу.
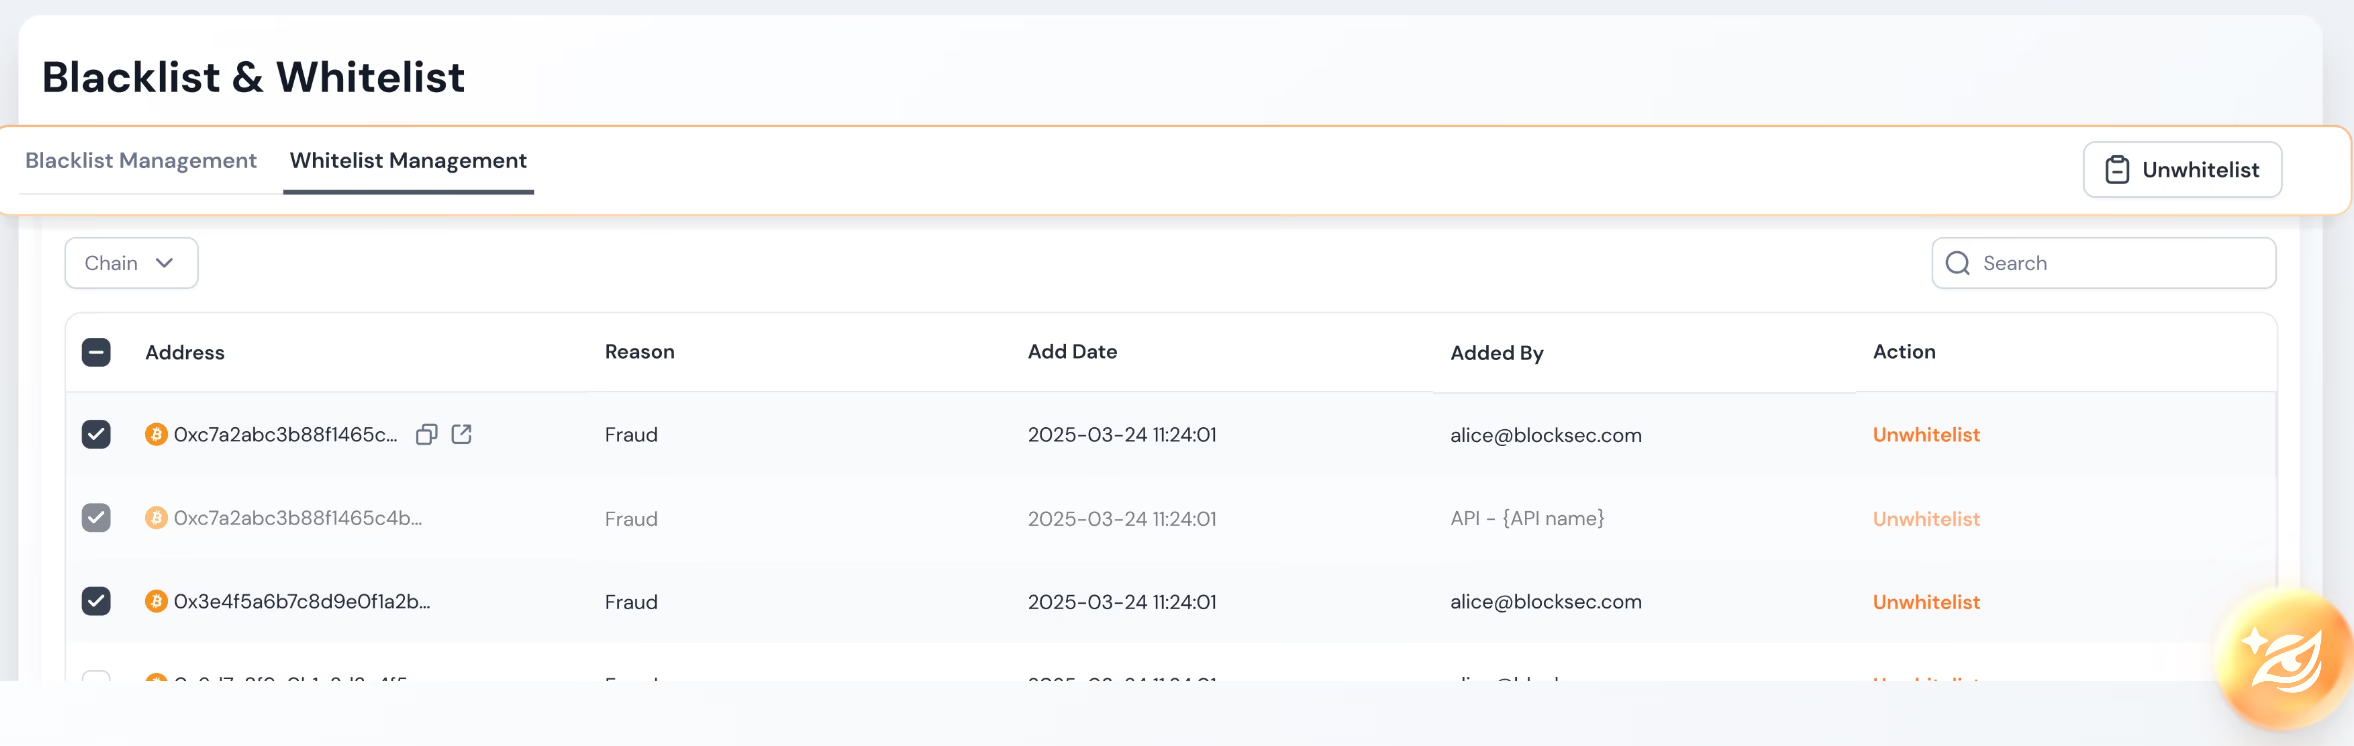 Эти шесть критериев — не список пожеланий. Они отличают поставщика, который помогает комплаенс-программе пройти инспекцию, от того, кто ограничивается созданием оповещений. У специалиста по комплаенсу, проверившего все шесть критериев, есть документированное основание. У специалиста, проверившего любые три, выделенные в презентации продаж, остается уязвимость.
Что проверять в рамках POC или пробного периода
Пилотное подтверждение концепции, или POC, и пробный период — этап, на котором маркетинговые заявления встречаются с проверяемыми доказательствами. Четыре проверки отличают реальную оценку от демонстрации. Они охватывают примеры ответов API, измеренную долю ложных срабатываний, масштаб базы размеченных адресов и периодичность ее обновления, а также полную картину цен. Каждая проверка превращает маркетинговое заявление в доказательство, а именно из доказательств складывается обоснованная документация выбора.
Главная слепая зона при оценке поставщика — разрыв между маркетинговым заявлением и проверяемым фактом. На сайте поставщик может заявлять широкий охват, низкую долю ложных срабатываний и прозрачные цены. В рамках POC каждое заявление должно получить доказательство. Четыре проверки закрывают этот разрыв.
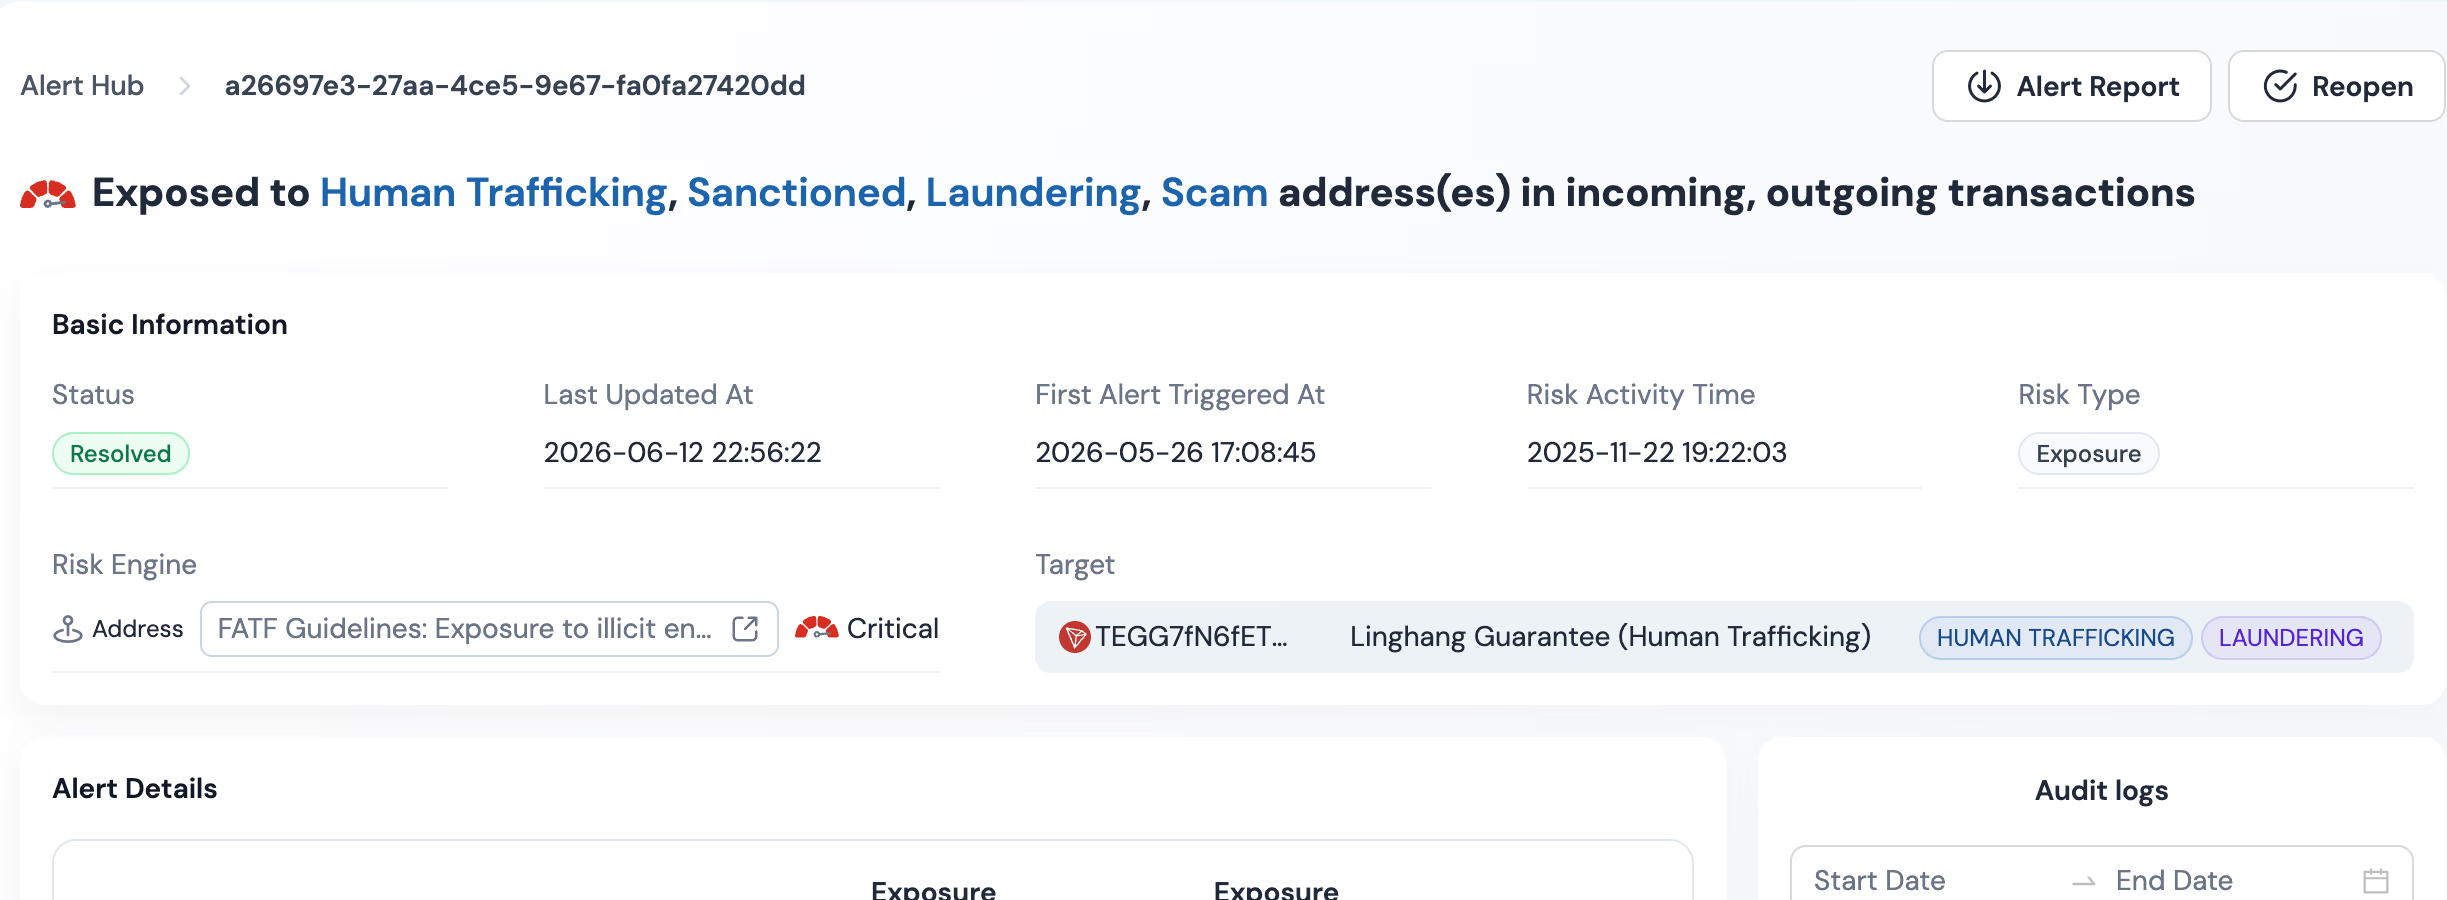
Первая проверка — примеры ответов API, раскрывающие основание решения. Поставщик, возвращающий только бинарную отметку риска, просит комплаенс-команду доверять результату. Поставщик, возвращающий структурированный ответ с названными индикаторами риска, оценкой экспозиции и прослеживаемыми ссылками на источники, дает команде то, что она может обосновать.
Phalcon Compliance, к которой относится эта тематическая статья, служит примером объяснимого подхода. Ее механизм оценки рисков основан на 17 категориях Risk Indicators, каждая из которых прослеживается до размеченного источника. За ними стоят более 200 детальных сигналов риска, формирующих количественную оценку Risk Exposure вместо простой отметки. Специалисту по комплаенсу при оценке любого поставщика следует запрашивать такую же форму доказательств: не только заключение о риске, но и индикаторы и расчет экспозиции, лежащие в его основе. Полная пятиэтапная процедура независимой проверки, включая изучение примера ответа API, описана в руководстве о том, действительно ли работают инструменты блокчейн-аналитики; приведенные ниже проверки остаются на уровне оценки поставщика и не повторяют каждый шаг.
Вторая проверка — измеренная доля ложных срабатываний на реалистичной нагрузке. Демонстрационный набор данных, подобранный поставщиком, всегда будет выглядеть хорошо. Нагрузка для POC должна формироваться из собственной истории операций организации, включая пограничные случаи, которые действительно отнимают время аналитиков. Значима не опубликованная поставщиком точность, а доля ложных срабатываний, измеренная на собственных данных организации.
Третья проверка — масштаб базы размеченных адресов и периодичность обновления. Поставщик должен указать, сколько адресов размечено, в скольких сетях и как часто обновляется набор. Сотни миллионов меток с непрерывным обновлением дают аналитику рабочую основу в любое время суток. Устаревший или скудный набор не дает результатов именно по самым важным адресам.
Четвертая проверка — полная картина цен, включая ограничения доступа к API по тарифам. Начальный пакет кредитов с оплатой по мере использования от $95 и сроком действия 12 месяцев позволяет небольшой команде оценивать инструмент и работать без общения с продажами. При этом API того же поставщика может быть доступен лишь на более высоком тарифе — специалисту по комплаенсу нужна эта информация до разработки плана интеграции. Запрос полной карты тарифов заранее помогает избежать обнаружения ограничений во время внедрения.
Признаки, исключающие поставщика
Небольшой набор тревожных признаков исключает поставщика криптовалютного AML еще до договора. Специалист по комплаенсу, воспринимающий их как основания для отказа, а не предмет переговоров, избегает самой дорогостоящей категории ошибок. Эти признаки — непрозрачные цены, оценка по принципу черного ящика без раскрытого основания, отсутствие пробного доступа к API и кейсы клиентов, выдаваемые за доказательство результативности.
Все эти признаки связаны с одним и тем же разрывом: поставщик просит покупателя доверять заявлению, которое можно было бы продемонстрировать.
Первый признак — непрозрачные цены. Если поставщик не публикует карту тарифов или начальный вариант оплаты по мере использования, покупатель не может рассчитать расходы по объему проверок, а каждый коммерческий разговор превращается в переговоры в условиях информационного преимущества поставщика. Прозрачность цен — не любезность. Это условие возможности оценки.
Второй — непрозрачная оценка риска. Если поставщик возвращает отметку риска без раскрытых индикаторов, разбивки экспозиции и прослеживаемого источника, комплаенс-команда не может разобрать, обосновать или отменить ее. Остается только эскалировать каждый случай. Оценку риска, которую нельзя объяснить, нельзя защитить при инспекции.
Третий — отсутствие пробного доступа к API. Поставщик, который демонстрирует продукт, но не позволяет покупателю вызвать API на реальных адресах, ставит оценку в зависимость от отношений с отделом продаж. Настоящий пробный период дает покупателю пример ответа API, возможность измерить ложные срабатывания и путь к интеграции до договора.
Четвертый — клиентские кейсы, представленные как доказательство результативности. Стена логотипов, кейс или отзыв не доказывают, что инструмент снижает риск. Они доказывают, что клиент подписал договор. Доказательство результативности — измеренная доля ложных срабатываний, документированная периодичность обновления меток и обоснованный аудиторский след. Поставщик, подменяющий второе первым, предлагает покупателю спутать внедрение с эффективностью.
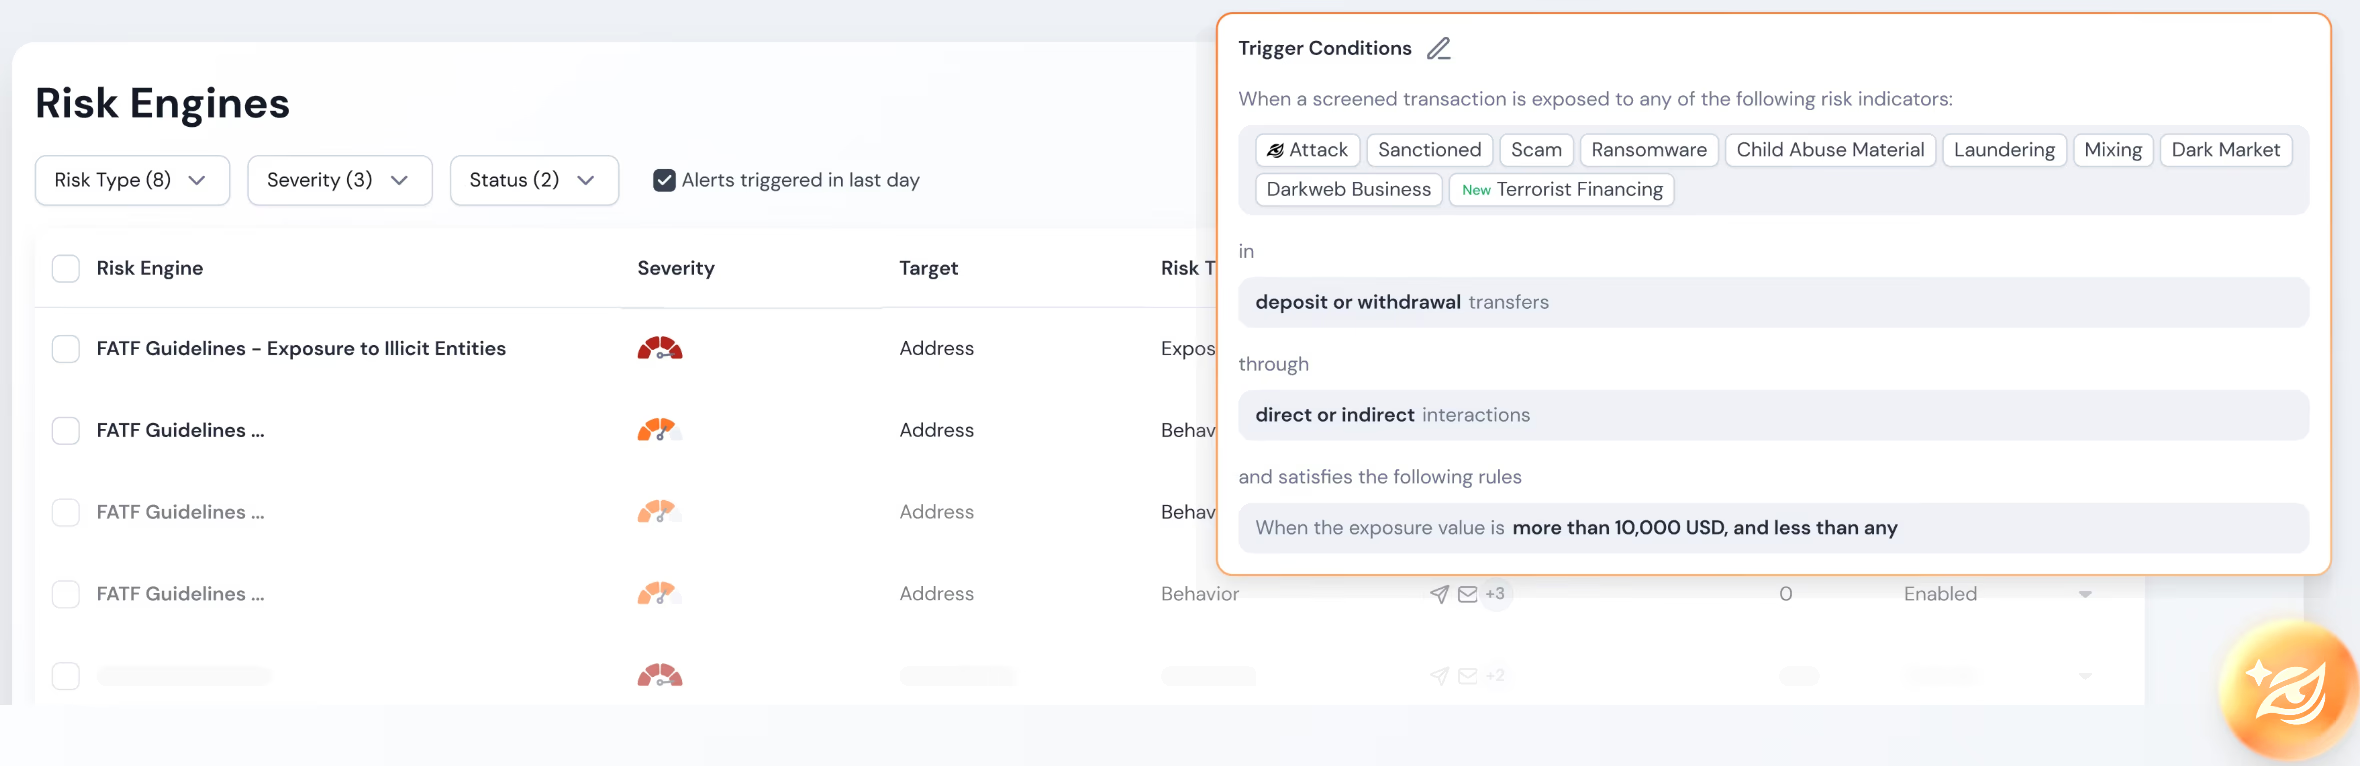 Ни один из этих признаков не требует называть конкурента или составлять сравнительный рейтинг. Это свойства поведения поставщика во время оценки. Поставщик, прошедший все четыре проверки, заслужил договор. Поставщик, не прошедший хотя бы одну, предоставил именно то доказательство, которое нужно специалисту по комплаенсу для отказа.
Запросите POC Phalcon Compliance
Если схема из шести критериев и контрольный список POC выше описывают потребности специалиста по комплаенсу, следующий шаг — провести реальную оценку на реальной нагрузке. POC Phalcon Compliance дает комплаенс-команде доступ через API к механизму рисков на основе 17 прослеживаемых категорий Risk Indicators. Он сочетает их с количественной оценкой Risk Exposure и оплатой по мере использования от $95.
Документация выбора поставщика надежна лишь настолько, насколько надежны лежащие в ее основе доказательства. Запросите POC Phalcon Compliance и оцените его по шести критериям, а не по презентации продаж. Запустите его на собственной истории операций организации, измерьте долю ложных срабатываний, изучите ответ API, раскрывающий индикаторы каждой оценки, и сопоставьте опубликованную карту тарифов с планом внедрения команды. Именно такую оценку специалист по комплаенсу может обосновать при инспекции, и именно для ее поддержки создана эта схема.