返回博客

bZx安全事件的初步分析

Code Auditing
2021年11月6日

11月5日,bZX协议报告遭遇黑客攻击。攻击者窃取了受影响智能合约中的代币。在对攻击交易进行初步分析后,我们怀疑此次攻击是由于开发者的私钥泄露所致。

攻击过程

攻击过程大致简单。通过调用特权函数 transferOwnership 将受影响智能合约的所有权转移给一个新的合约,例如 0x0acc0e5faa09cb1976237c3a9af3d3d4b2f35fa5。然后,新的合约所有者可以将已授权给该智能合约的所有代币转移到任意地址。
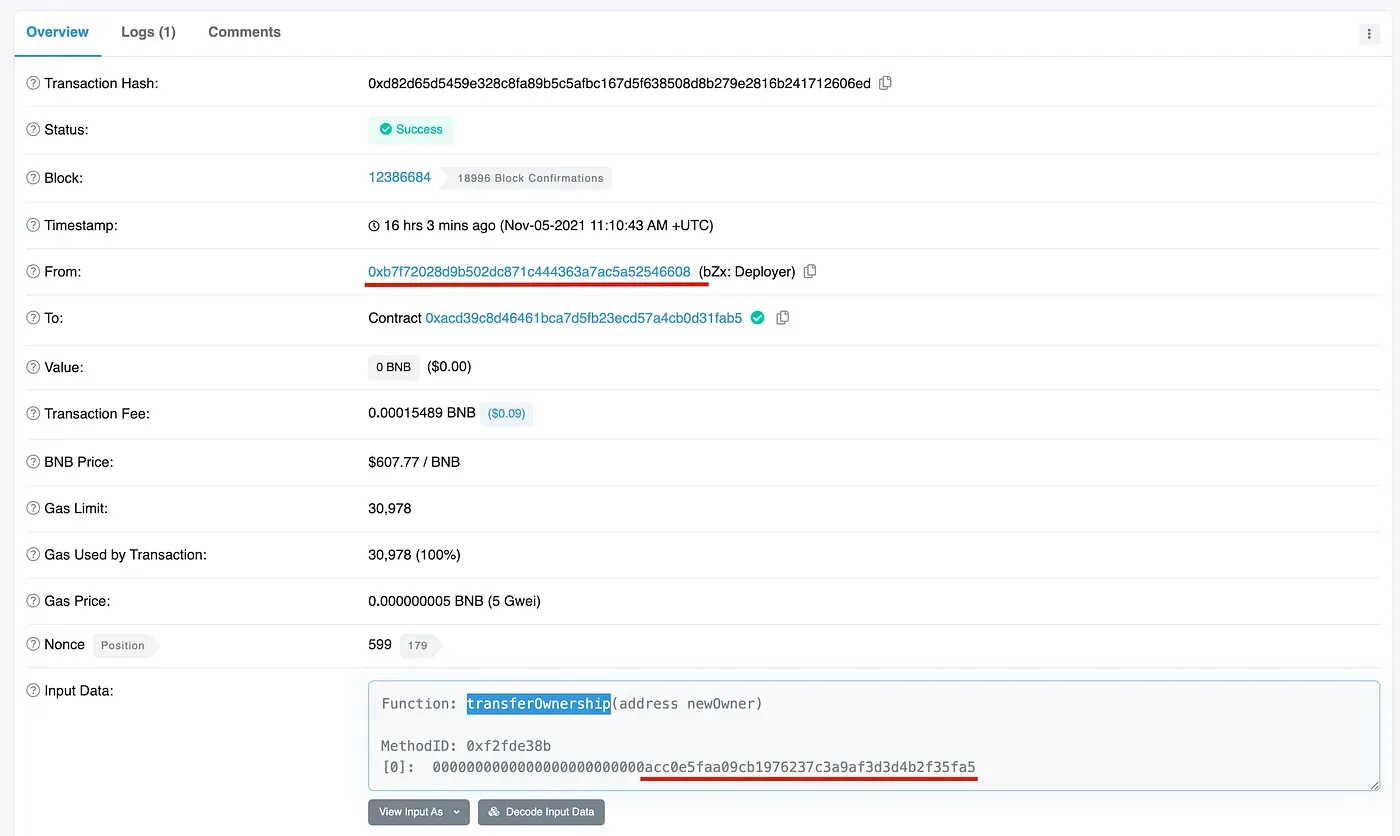
请注意,特权函数 transferOwnership 只能由智能合约的当前所有者调用。事实上,我们发现调用此函数的地址是 0xb7f72028d9b502dc871c444363a7ac5a52546608,这是受影响智能合约的创建者。

我们无法确切知道合约创建者将所有权转移给其他地址的确切原因。然而,我们怀疑这是由于开发者的私钥泄露(或被盗)所致。

结论

总而言之,DApp私钥的安全性对于应用程序的安全性至关重要,特别是对于那些未使用DAO的项目。我们建议项目方可以采用一些新技术,如机密计算和MPC来保护私钥。

关于BlockSec

BlockSec 是一家开创性的区块链安全公司,由一群全球顶尖的安全专家于2021年创立。公司致力于提升新兴Web3世界的安全性和可用性,以促进其大规模采用。为此,BlockSec 提供智能合约和EVM链安全审计服务,用于安全开发和主动阻止威胁的Phalcon平台,用于资金追踪和调查的MetaSleuth平台,以及供Web3开发者在加密世界高效冲浪的MetaSuites扩展。

至今,公司已服务于MetaMask、Uniswap Foundation、Compound、Forta和PancakeSwap等300多家知名客户,并从Matrix Partners、Vitalbridge Capital和Fenbushi Capital等知名投资机构的两轮融资中获得了数千万美元。

官方网站:https://blocksec.com/

官方Twitter账号:https://twitter.com/BlockSecTeam

订阅最新动态
Bitget 3.875亿美元链下漏洞事件:不止于密钥与合约
Security Insights

Bitget 3.875亿美元链下漏洞事件:不止于密钥与合约

2026年9月24日,攻击者利用第三方安全产品漏洞,获取内部凭证并伪造提现指令,导致Bitget部分运营钱包资金转出约3.875亿美元,涉及以太坊、其他EVM网络、XRP Ledger、Zcash和TRON,私钥及冷钱包未受影响。本文梳理事件路径与资金流向,分析资产快速转换及生态恢复应对,提出机构纵深防御体系,并说明授权区块链渗透测试如何验证跨层安全假设。

损失约1130万美元:Multicall Router、Nostra | BlockSec Weekly
Security Insights

损失约1130万美元:Multicall Router、Nostra | BlockSec Weekly

本报告覆盖2026/09/14至09/20,分析以太坊与Starknet上两起共约1130万美元损失的安全事件。较大一起中,多重调用路由器将自身地址当作调度目标,致嵌套调用以路由器已授权身份而非外部调用者身份进入Safe钱包的Gateway模块,约2900个aEthrsETH被转入攻击者创建的Uniswap v4池。Starknet上,Nostra预言机仅需一个聚合来源,三个价格源中仅两个参与聚合时,被操纵的浅池报价与正常报价平均,使NSTR估值约49.52美元,支持约350万美元超额抵押借贷。

~3.2亿美元损失:Liquid Network、Symbiosis 遭利用攻击 | BlockSec
Security Insights

~3.2亿美元损失:Liquid Network、Symbiosis 遭利用攻击 | BlockSec

本报告覆盖2026/09/07-09/13,分析两起共损失约3.2亿美元的安全事件,含此前未覆盖的Liquid Network于09/06遭利用事件。较大事件中,Elements的rangeproof验证缓存因字段拼接无分隔符导致验证结果错配,攻击者伪造4000枚无支撑L-BTC并几乎全部兑出。Symbiosis跨链桥比特币路线因手续费未做负值校验,330聪存款铸造出46,116,860,184.27388234 syBTC,流动性池仅存11.26 syBTC,致约970万美元损失(约9.97 BTC)。

Web3 最佳安全审计方

在上线之前验证设计、代码与业务逻辑,对标业内最高安全标准。

BlockSec 审计

