

2026 年 2 月 22 日,由 YieldBlox DAO 在 Stellar 鏈上 Blend V2 協議中運營的一個借貸池遭到攻擊,導致超過 1,000 萬美元的損失。
攻擊者操縱了 SDEX 上的 USTRY/USDC 市場。隨後,該資金池配置的 Reflector 預言機路徑接收了被操縱的價格,導致 USTRY 抵押品被超值估價,使攻擊者得以耗盡池中的資產(USDC 和 XLM)。
此事件並非 Blend V2 核心合約的問題,而是資金池運營方(YieldBlox DAO)的配置問題。
2. 背景
在 Stellar 鏈上,Blend V2 是一個允許用戶創建隔離借貸池的流動性協議。每個資金池定義了其自身的借入資產、抵押資產和預言機設置。
在此次事件中,受影響的資金池允許用戶以 USTRY 作為抵押品借入 XLM 和 USDC。該資金池使用了 Reflector 預言機 [2],且 USTRY 的定價來源於 SDEX [3] 上的 USTRY/USDC 市場,並進行週期性更新。
3. 漏洞分析(根本原因分析)
此次攻擊是由於資金池端的定價設計依賴於一個易受操縱的市場而導致的。
- SDEX 上的 USTRY/USDC 市場流動性非常匱乏。
- 攻擊者可以通過清空正常訂單並掛出異常訂單,從而將顯性市場價格大幅推高。
- 隨後,Reflector 將 USTRY 的價格更新為該被操縱的偽數值。
- 資金池的風險邏輯採用了這一計價結果來評估抵押品價值,從而誇大了借款額度。
結果,攻擊者利用被高估的 USTRY 抵押品從資金池中耗盡了可借資產。
4. 攻擊分析
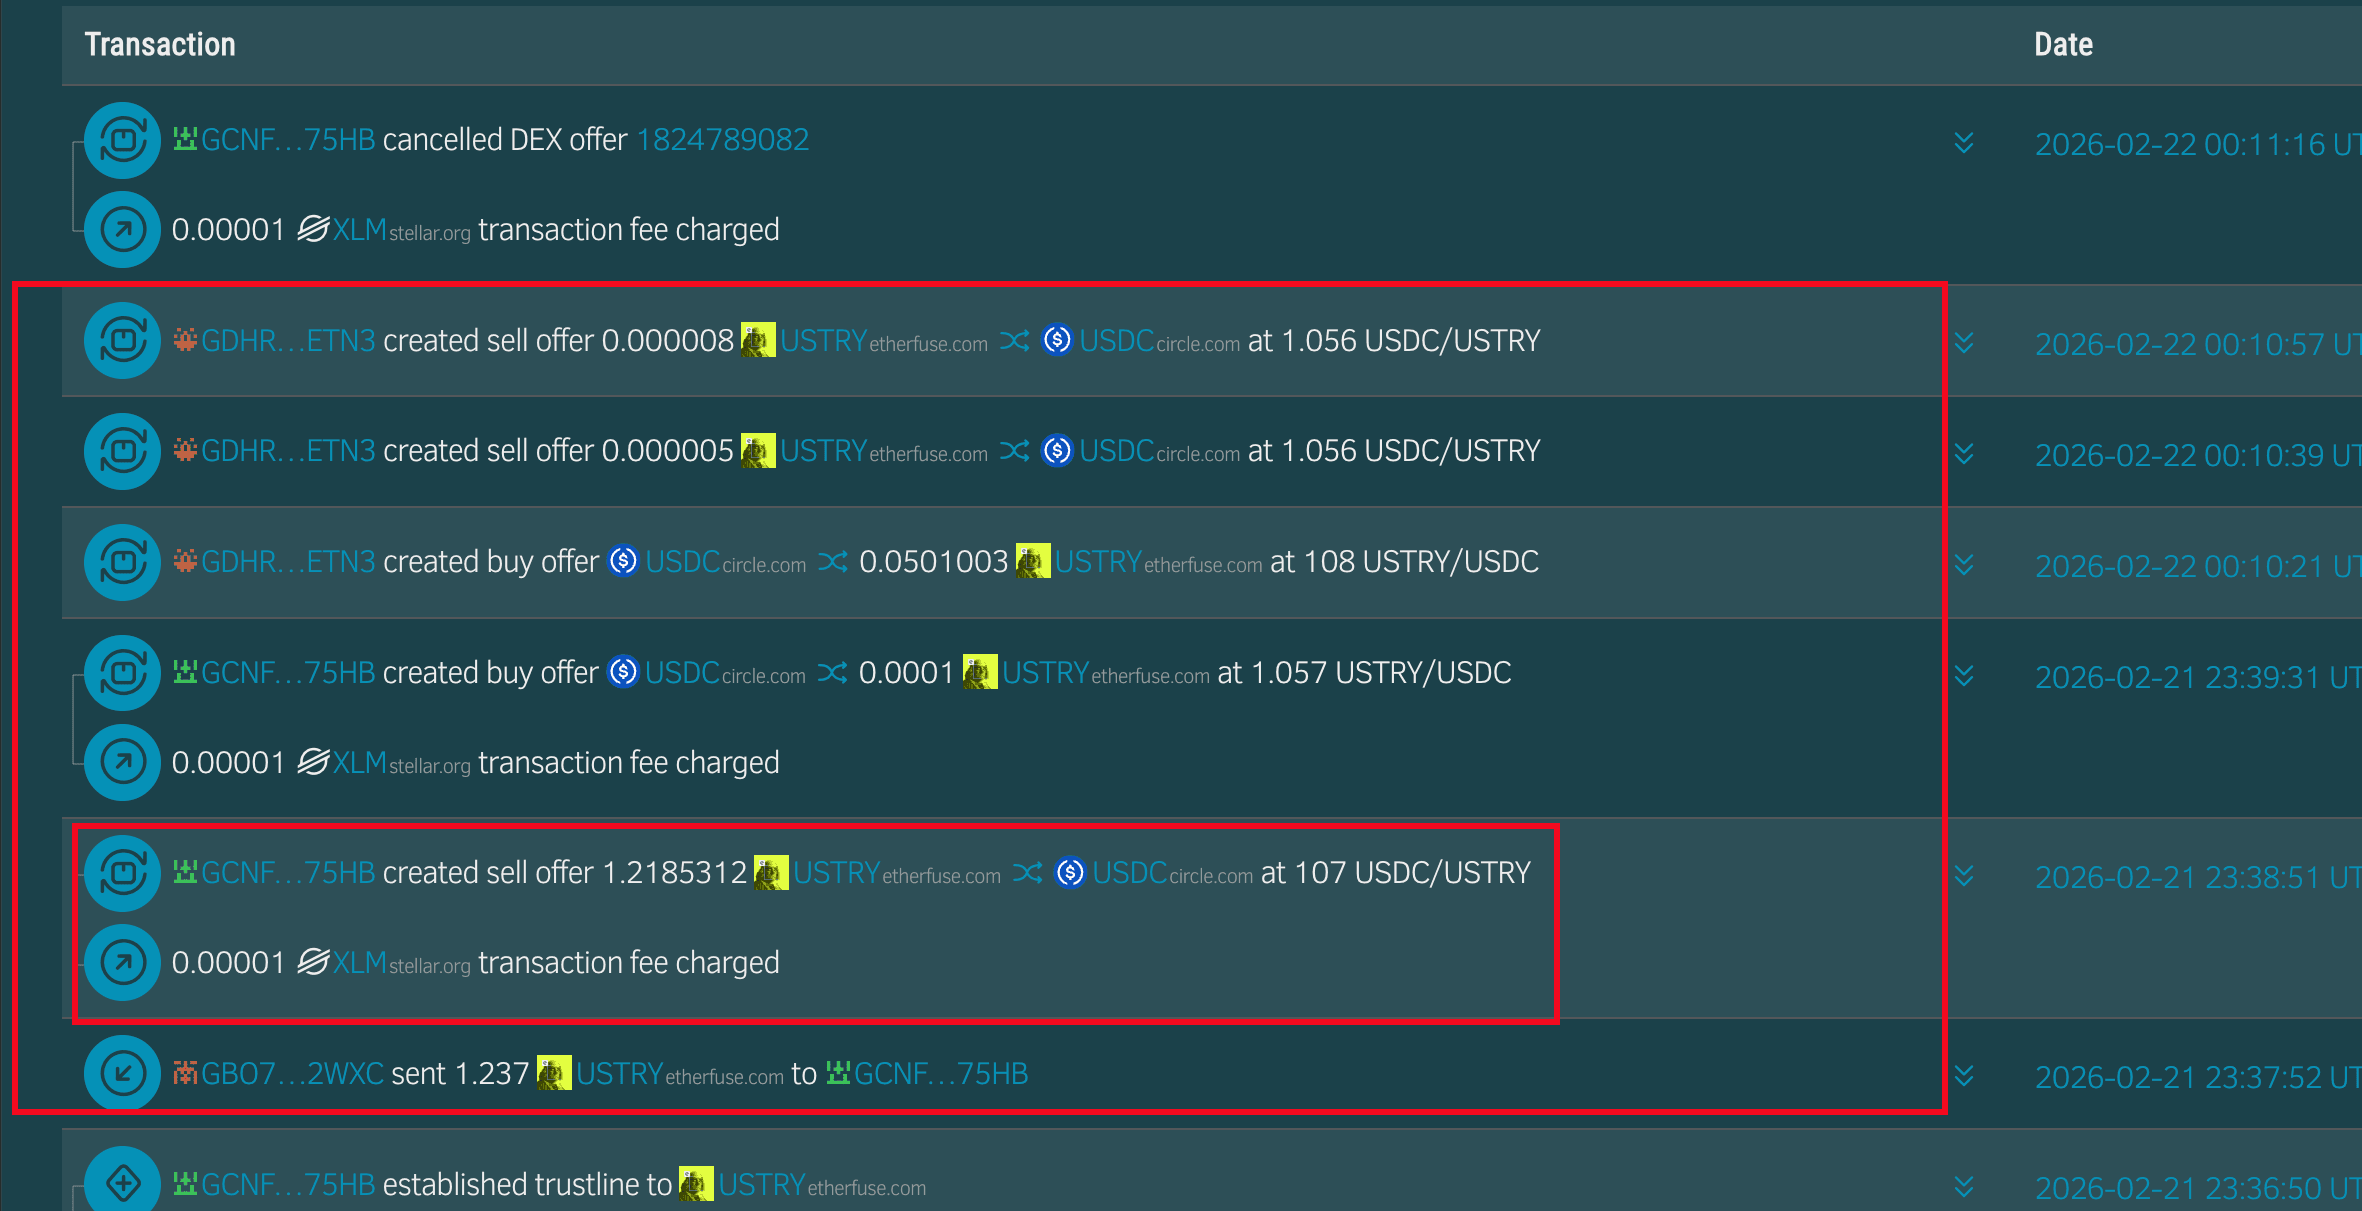
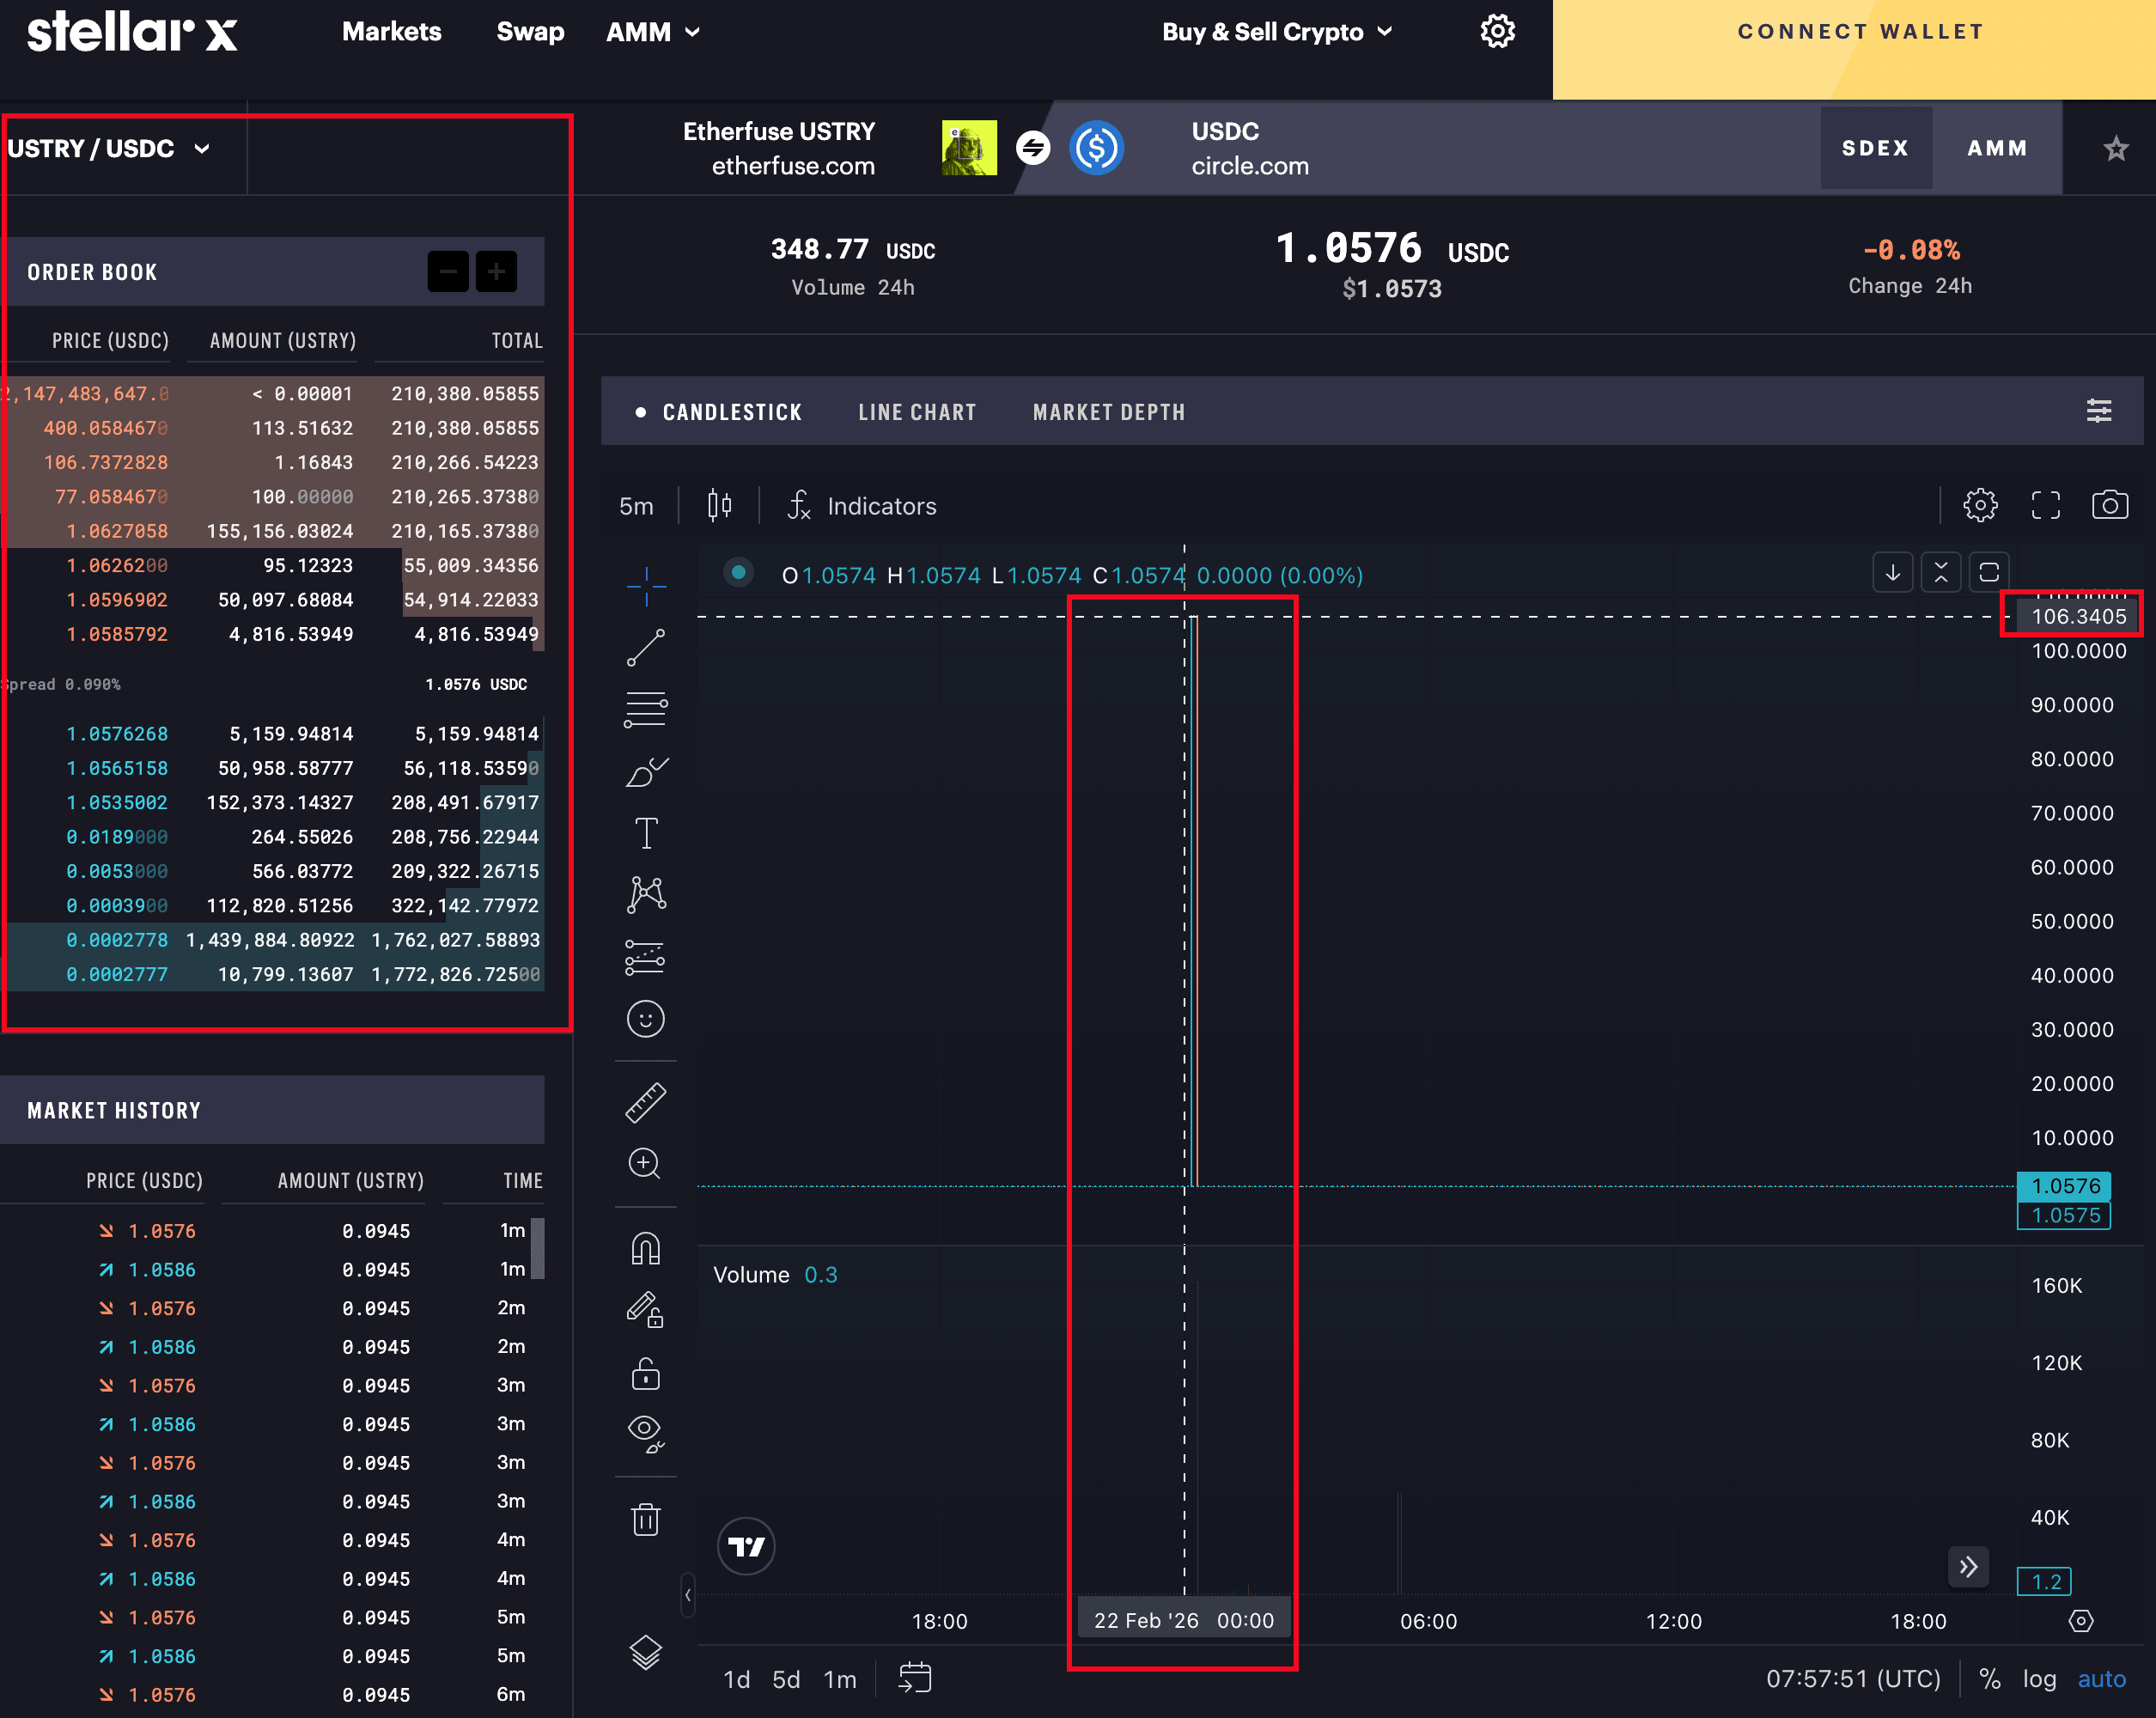
- (Tx 1, 2) 攻擊者通過消耗正常流動性並掛出異常訂單,將 SDEX 上的 USTRY 價格從約 1.06 美元操縱至约 107 美元。
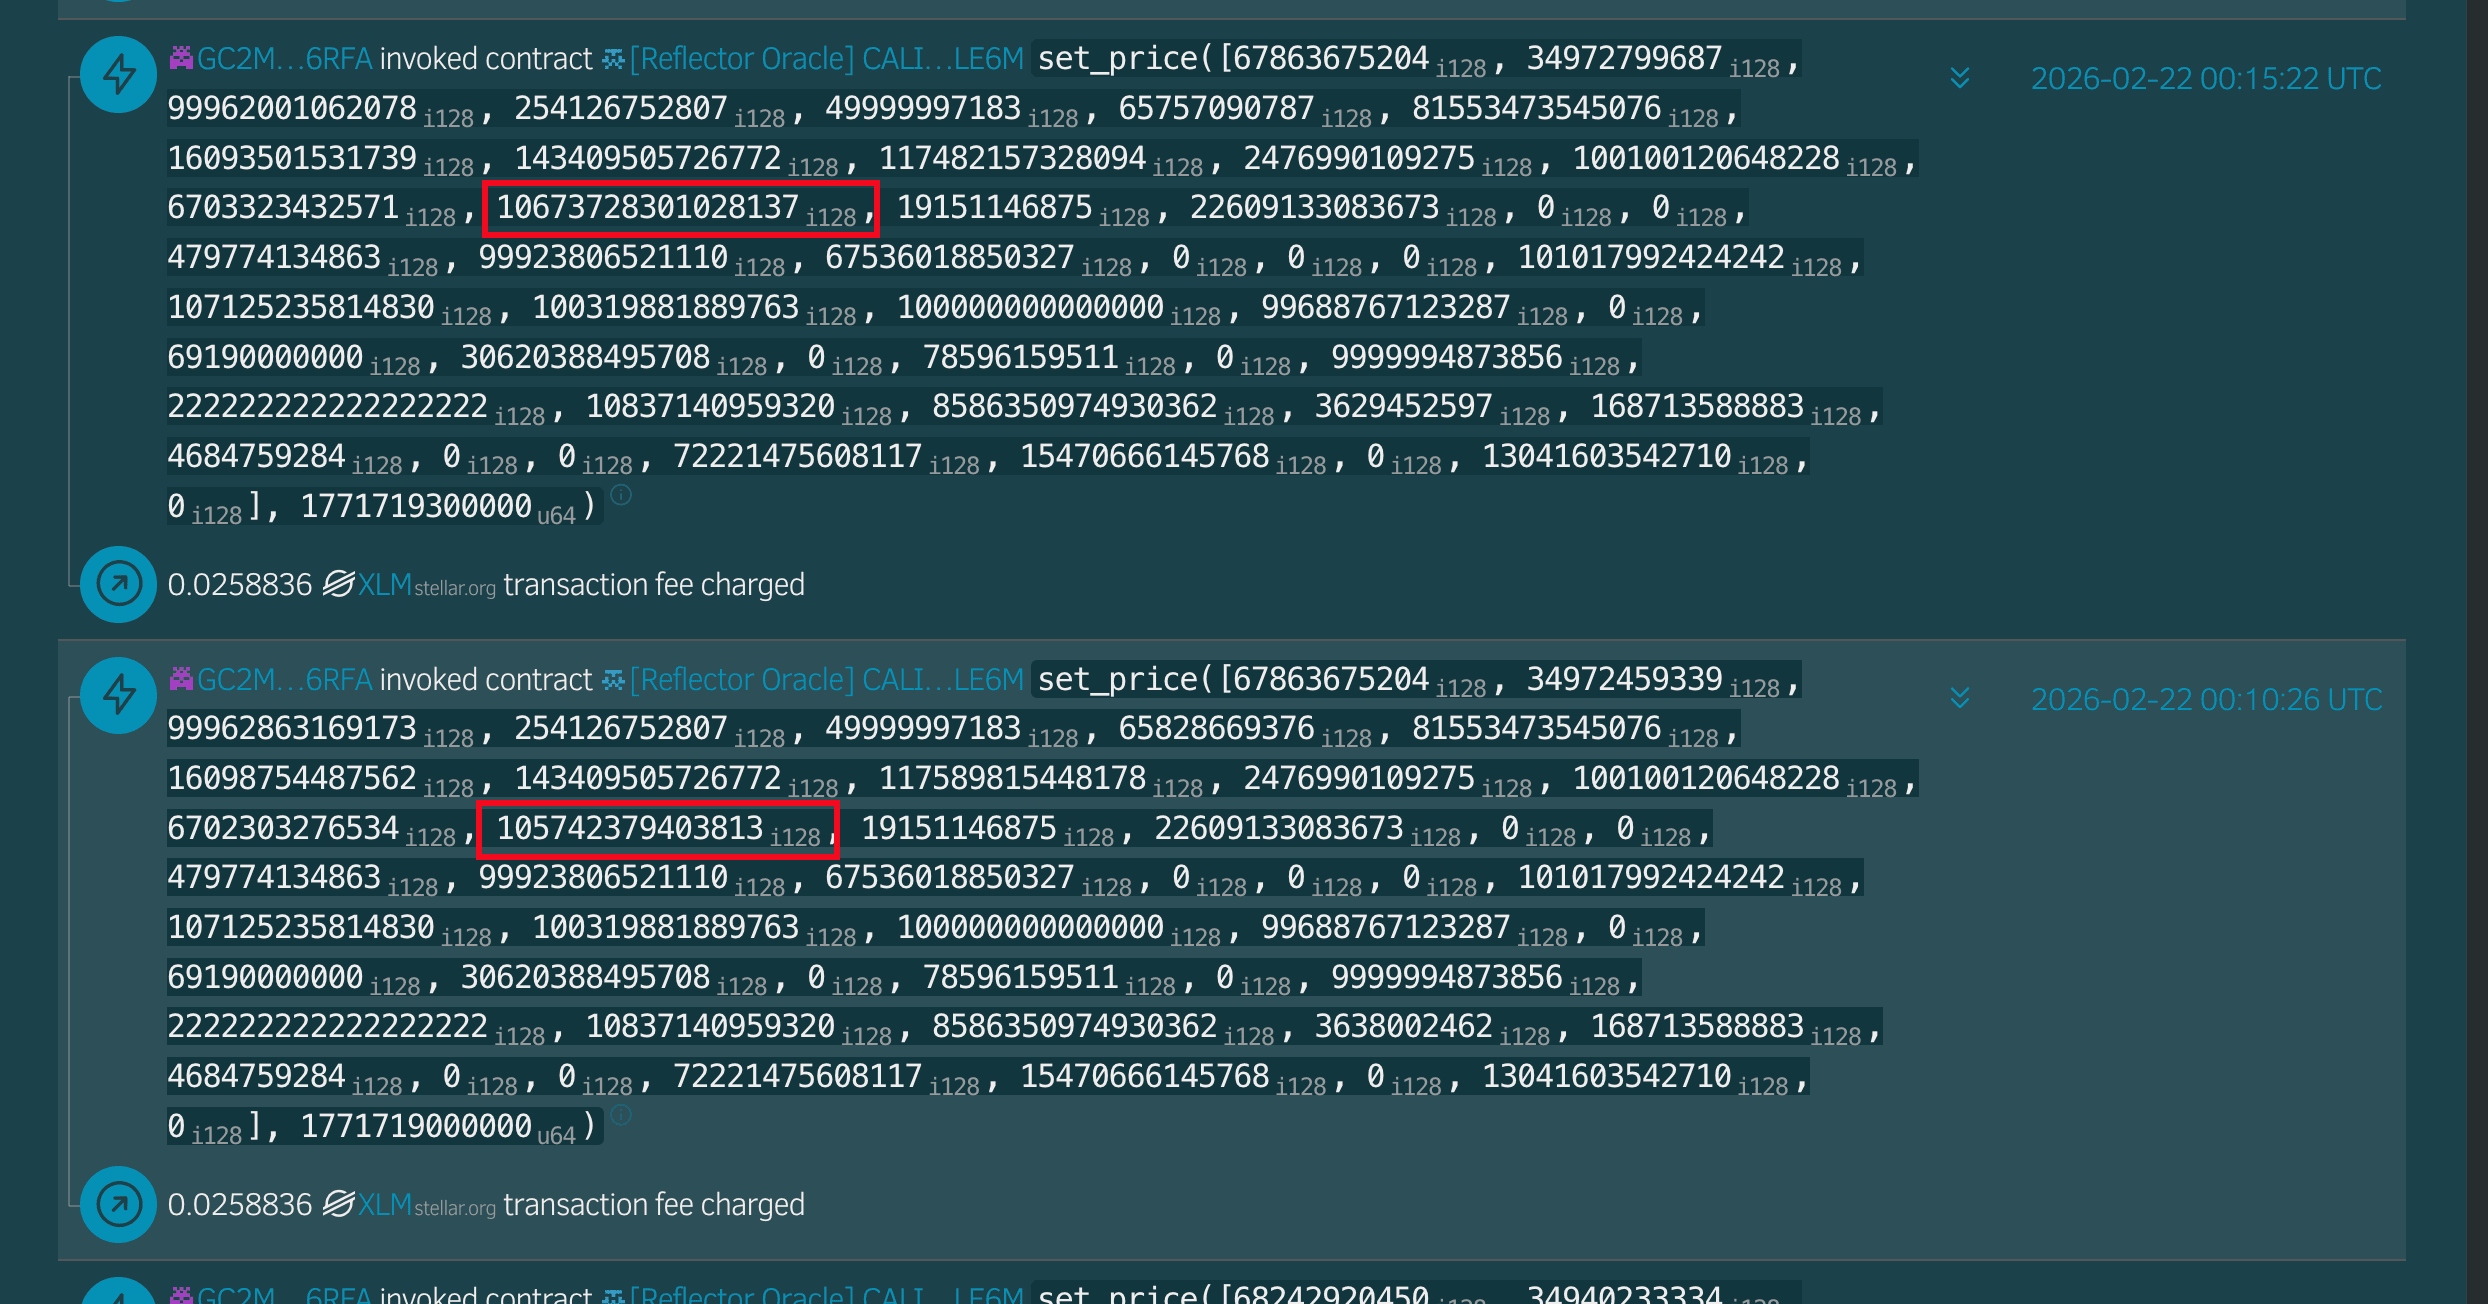
- (Tx 3) Reflector 獲取了被操縱的 SDEX 價格並更新了其數據源。
- (Tx 4, 5) 攻擊者抵押 12,881e7 USTRY,借入了 1,000,196e7 USDC。
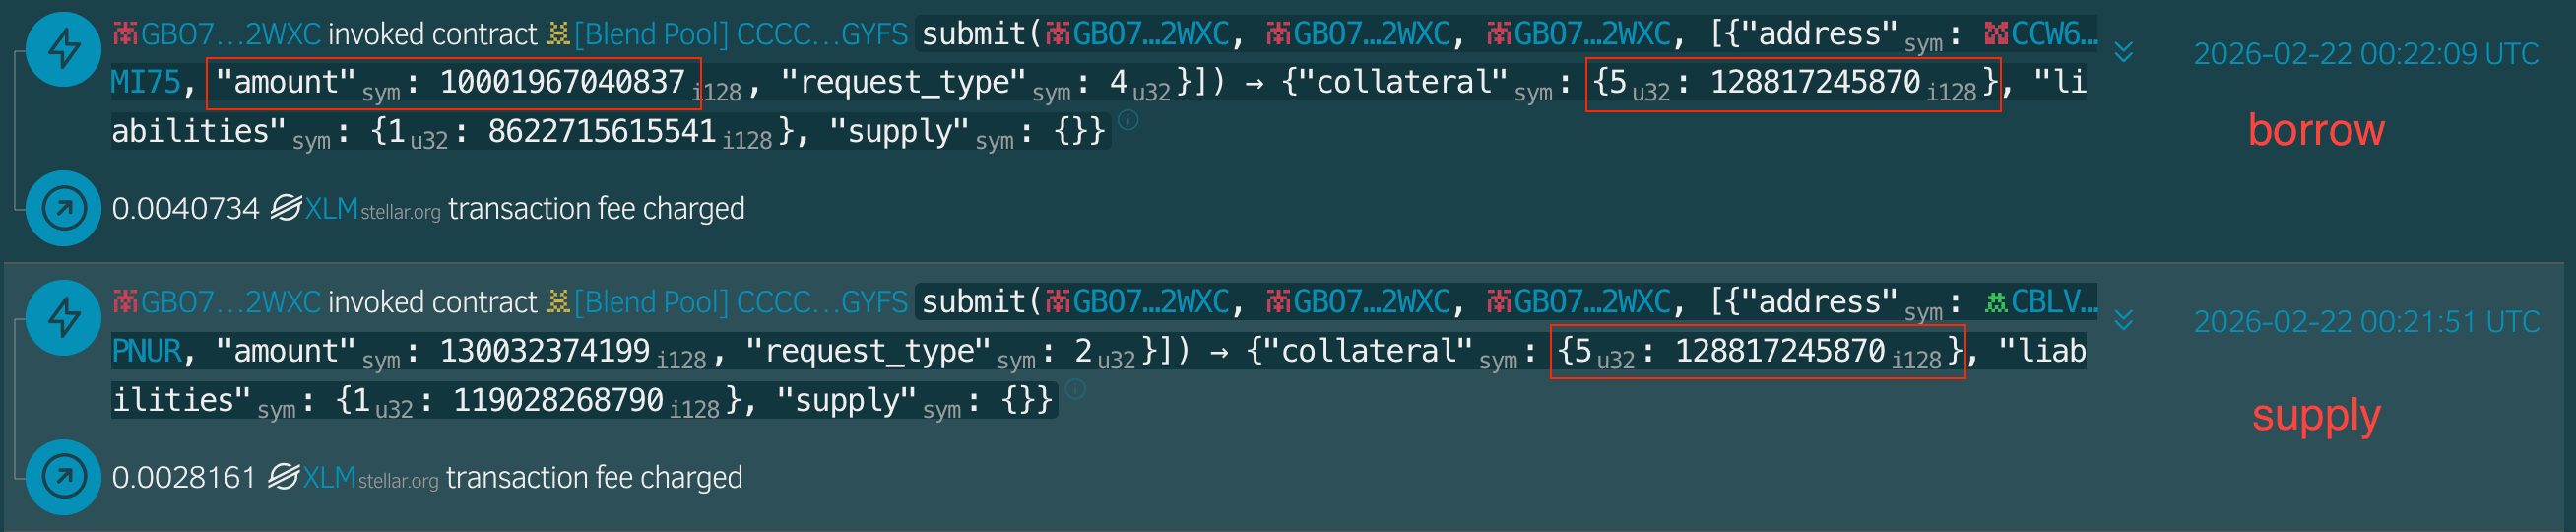
- (Tx 6, 7) 攻擊者抵押 14,987,610e7 USTRY,借入了 6,124,927,810e7 XLM。
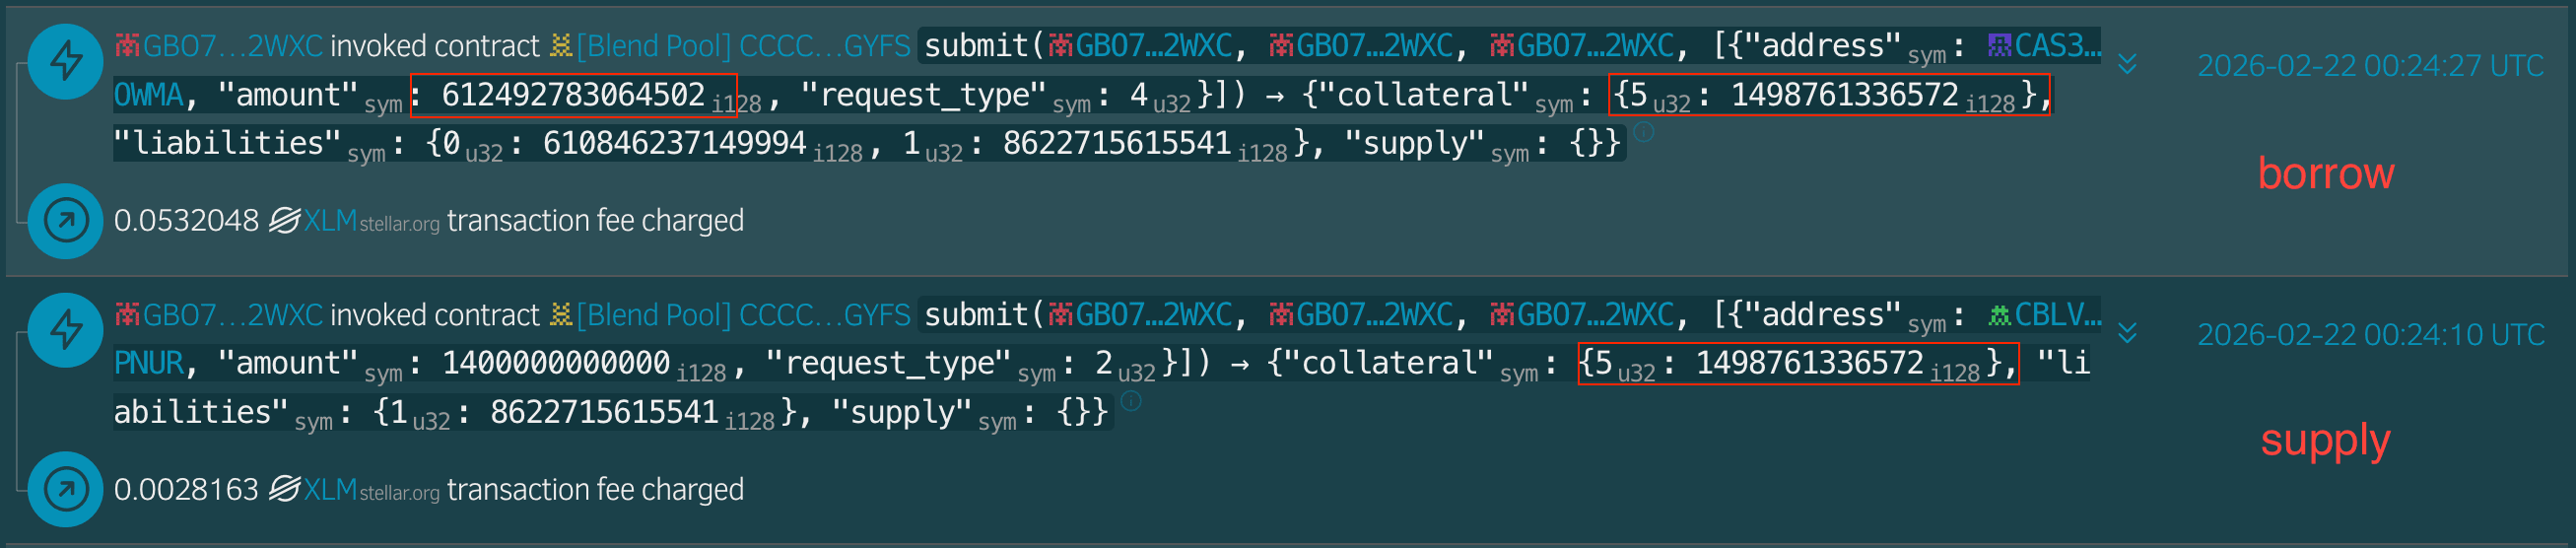
- (Tx 8, 9, 10) 攻擊者將耗盡的資產跨鏈轉移至 Base、BSC 和 Ethereum。
5. 損失/獲利分析
估計在 Stellar 鏈上的總損失約為 1,000 萬美元以上。
| 鏈 | 角色 | 地址 |
|---|---|---|
| Stellar | 攻擊者 | GBO7VUL2TOKPWFAWKATIW7K3QYA7WQ63VDY5CAE6AFUUX6BHZBOC2WXC |
| Stellar | 攻擊者 | GCNF5GNRIT6VWYZ7LXUZ33Q3SR2NUGO32F5X65VVKAEWWIQCKGYN75HB |
| Stellar | 攻擊者 | GDHRCQNC64UVL27EXSC6OG6I2FCT4NWM72KNHLHKEB3LK4MEEYYWETN3 |
| Stellar | 攻擊者 | GATDQL767ZM2JQTBEG4BQ5WKOQNGAGWZDUN4GYT2UINPEU3RT2UAMVZH |
| Stellar | Reflector 預言機 | CALI2BYU2JE6WVRUFYTS6MSBNEHGJ35P4AVCZYF3B6QOE3QKOB2PLE6M |
| Stellar | 受害資金池 | CCCCIQSDILITHMM7PBSLVDT5MISSY7R26MNZXCX4H7J5JQ5FPIYOGYFS |
| BSC, Base, Ethereum | 攻擊者 | 0x2d1ce29b4af15fb6e76ba9995bbe1421e8546482 |
| Ethereum | 攻擊者 | 0x0b2b16e1a9e2e9b15027ae46fa5ec547f5ef3ec6 |
| Ethereum | 攻擊者 | 0xe69f6d77db6ff493fdd15d8a0b390c36e18e5b21 |
6. 結論
核心問題很直接:該池中的抵押品估價依賴於一個可被操縱的價格來源。這是資金池運營方(YieldBlox DAO)的配置失誤,而非 Blend V2 核心合約的漏洞。此事件提醒我們,借貸協議在選擇價格依賴源時,必須具備強大的抗操縱能力並進行持續監控。
參考資料
[1] YieldBlox DAO
[2] https://reflector.network/
關於 BlockSec
BlockSec 是一家全棧區塊鏈安全與加密合規服務提供商。我們構建各類產品與服務,協助客戶在協議和平台的整個生命週期內進行代碼審計(包括智能合約、區塊鏈和錢包)、實時攔截攻擊、分析安全事件、追蹤非法資金並履行 AML/CFT 合規義務。
BlockSec 已在國際知名會議上發表多篇區塊鏈安全論文,報告了多款 DeFi 應用的零日漏洞,成功阻止多次黑客攻擊並挽救超過 2,000 萬美元資產,保障了數十億美元的加密貨幣安全。
-
官方 Twitter 賬號:https://twitter.com/BlockSecTeam



