返回部落格

當「SafeMint」不再安全:從 HypeBears 安全事件中汲取的教訓

Code Auditing
2022年2月3日
閱讀約 2 分鐘

2 月 3 日上午(時區 +8),我們的系統監測到針對 HypeBears NFT 合約的一筆攻擊交易 0xfa97c3476aa8aeac662dae0cc3f0d3da48472ff4e7c55d0e305901ec37a2f704。經調查發現,這是一起由 ERC721 的 _safeMint 函數引起的重入攻擊。

根本原因

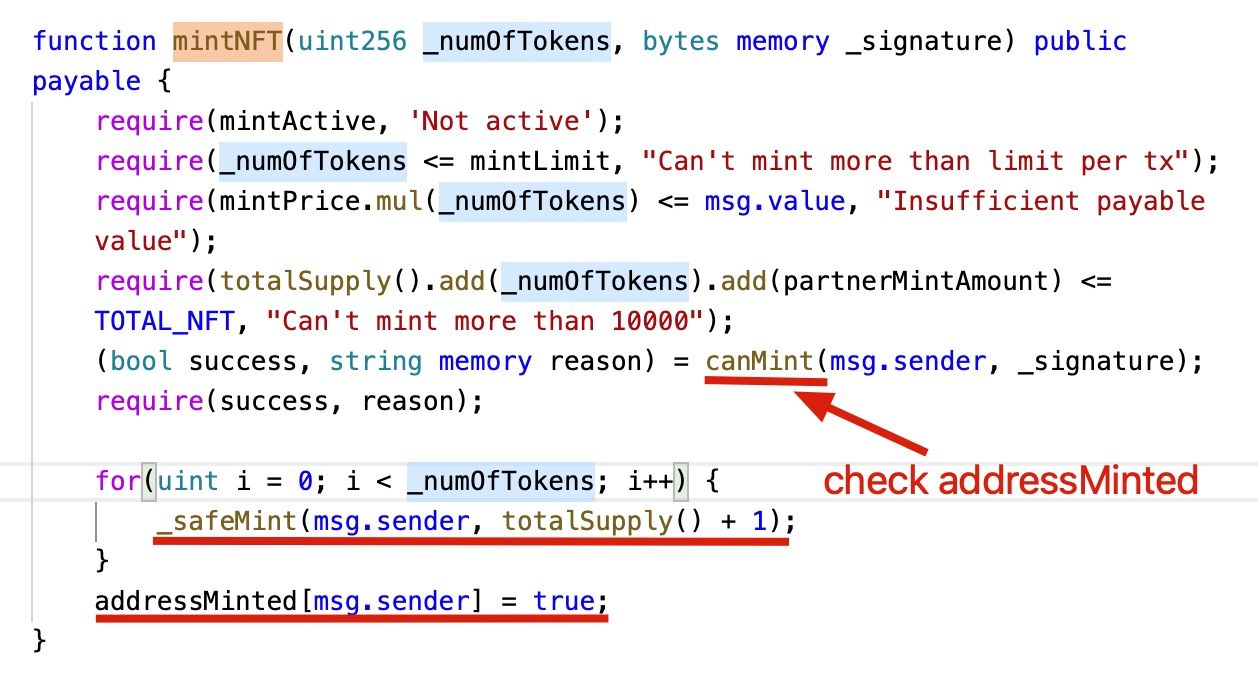
該項目對帳戶可鑄造的 NFT 數量有限制。基本上,它使用一個 addressMinted 映射來記錄帳戶是否已經鑄造過 NFT。

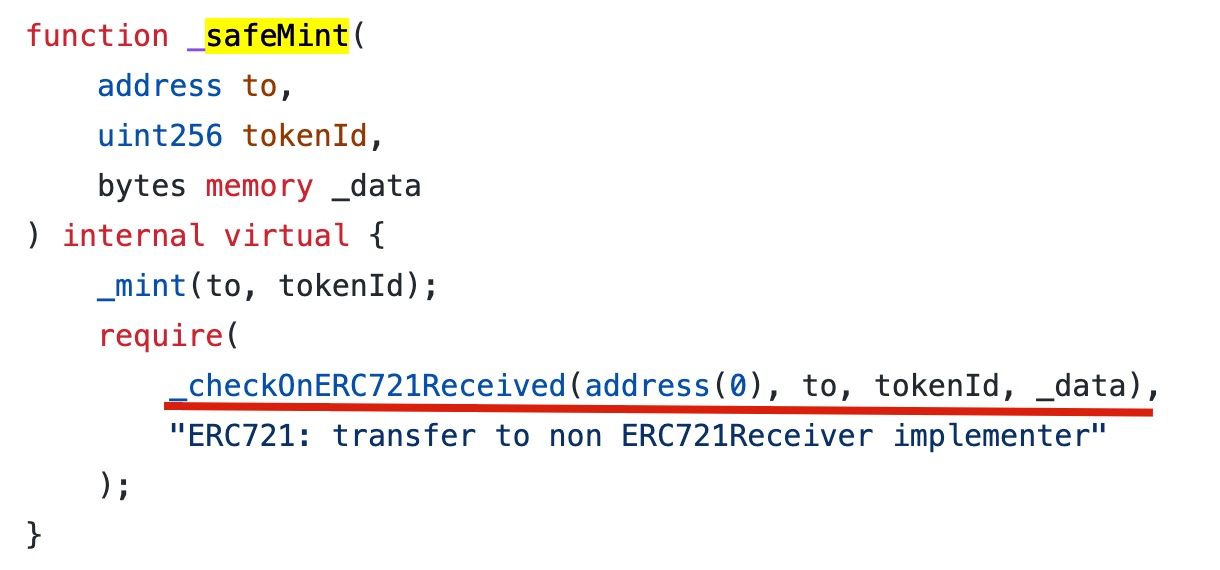
在鑄造 NFT 時,代碼使用了 OpenZeppelin (OZ) 參考實現中的 _safeMint 函數。之所以稱此函數為「安全 (safe)」,是因為它會檢查接收者是否具備接收 ERC721 代幣的能力,這能防止將 NFT 鑄造到無法處理 ERC721 代幣的合約地址。根據 文檔 說明:

如果 to 參數指向一個智能合約,則該合約必須實現 IERC721Receiver.onERC721Received 接口,以便在安全轉帳時被調用。下圖展示了 OZ 對 _safeMint 函數的實現。

然而,這個外部函數調用產生了一個安全漏洞。具體來說,攻擊者可以在 onERC721Received 回調中執行重入調用。例如,在 易受攻擊的 HypeBears 合約中,攻擊者可以在 onERC721Received 回調中再次調用 mintNFT 函數(因為 addressMinted 狀態尚未更新)。
攻擊過程

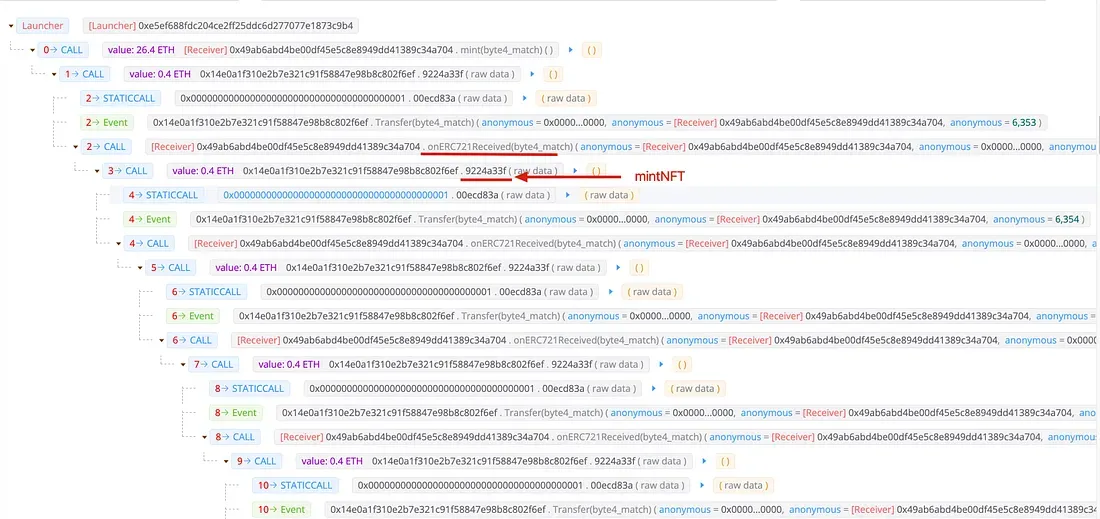
下圖展示了這筆 攻擊交易。
教訓

SafeMint 帶來的風險已被多位安全研究人員討論過(連結 1,連結 2)。然而,我們仍然能在現實中看到此類易受攻擊的代碼與攻擊事件。正如 QBridge 安全事件 中 safeTransfer 的情況一樣,使用一個名為「安全」的函數並不保證合約本身就是「安全」的 😃。


訂閱最新動態
損失約 387萬 USD:Autheo Network、UNCX 遭駭|BlockSec 週報
Security Insights

損失約 387萬 USD:Autheo Network、UNCX 遭駭|BlockSec 週報

本週報告涵蓋 2026年10月12日–2026年10月18日 期間的 3 起安全事件,估計總損失約為 387萬 USD。Autheo Network 因私鑰遭入侵損失約 176萬 USD;Qubic Wallet 因種子產生機制薄弱損失約 130萬 USD;UNCX Network 的 Smart Token Vesting V2 合約在 Ethereum、BNB Chain、Base 和 Robinhood Chain 上因帳務計算錯誤造成約 80.7萬 USD 的損失。重點分析的 UNCX 事件說明,有缺陷的份額總計計算如何將以不同代幣與份額比率建立的代幣歸屬批次混在一起,進而使人得以從共用資金池超額提領。

損失約 54.2 萬美元:MakerDaoBot 遭駭事件|BlockSec 週報
Security Insights

損失約 54.2 萬美元:MakerDaoBot 遭駭事件|BlockSec 週報

本報告涵蓋 2026/10/05 至 2026/10/11 以太坊發生的 1 起安全事件,估計損失約 54.2 萬美元。攻擊合約部署惡意適配器,並將其傳入缺乏存取控制的 MakerDaoBot 函式,使機器人授予適配器操作其內部 MakerDAO 餘額的權限。適配器結算 4 場舊版 ETH-A 拍賣,將 200 單位 ETH-A 抵押品轉為 WETH;攻擊合約將其解除封裝,並把 200 ETH 轉給攻擊者。

損失約4.18億美元:Bitget、NEAR Intents遭利用 | BlockSec Weekly
Security Insights

損失約4.18億美元:Bitget、NEAR Intents遭利用 | BlockSec Weekly

本雙週安全報告記錄2026年9月21日至10月4日的八起事件,涉及以太坊、BNB Chain、Solana、比特幣、TRON、XRP Ledger、Zcash、Avalanche、NEAR等網絡,損失約4.184億美元。詳細分析涵蓋Bitget因第三方安全產品漏洞損失3.875億美元,及NEAR Intents因退款驗證缺陷與狀態回滾缺失損失387萬美元。

Web3 最佳安全審計方

在上線之前驗證設計、程式碼與業務邏輯,對標業內最高安全標準。

BlockSec 審計
當「SafeMint」不再安全:從 HypeBears 安全事件中汲取的教訓