

私密交易(Private tx)服務的背景
私密交易服務旨在保護用戶的交易,防止其在鏈上被廣播。這種服務透過保護用戶免受夾心攻擊(Sandwich-attack),協助建立一個健康的生態系統。例如,攻擊者無法監聽待處理交易池(Pending pool)以進行搶先交易。此外,私密交易服務可以減輕 MEV 機器人之間的 Gas 費用之爭。這是因為 MEV 機器人可以利用此類服務,而無需在會提高 Gas 價格的待處理交易池中競爭,從而確保普通交易不會因為高昂的費用而難以被打包。
Flashbots 是以太坊上知名的私密交易服務提供商,並且擁有關於系統運作方式的優秀文檔。它還提供了清晰的私密交易數據 API。BNB48 已在幣安智能鏈(BSC)上提供了類似的服務(增強型 RPC)。
私密交易被攻擊者濫用
然而,私密交易服務可能會被攻擊者濫用,使攻擊交易以快速且(不被察覺的)方式打包上鏈。
最近,我們在 BSC 上觀察到一筆「有趣」的交易。攻擊者濫用了 BNB48 的私密交易服務來隱藏其攻擊交易(攻擊利潤約為 $150K 美金)。從以下截圖中,我們可以發現該交易是由 BNB48 驗證者以 15Gwei 的 Gas 價格打包的。
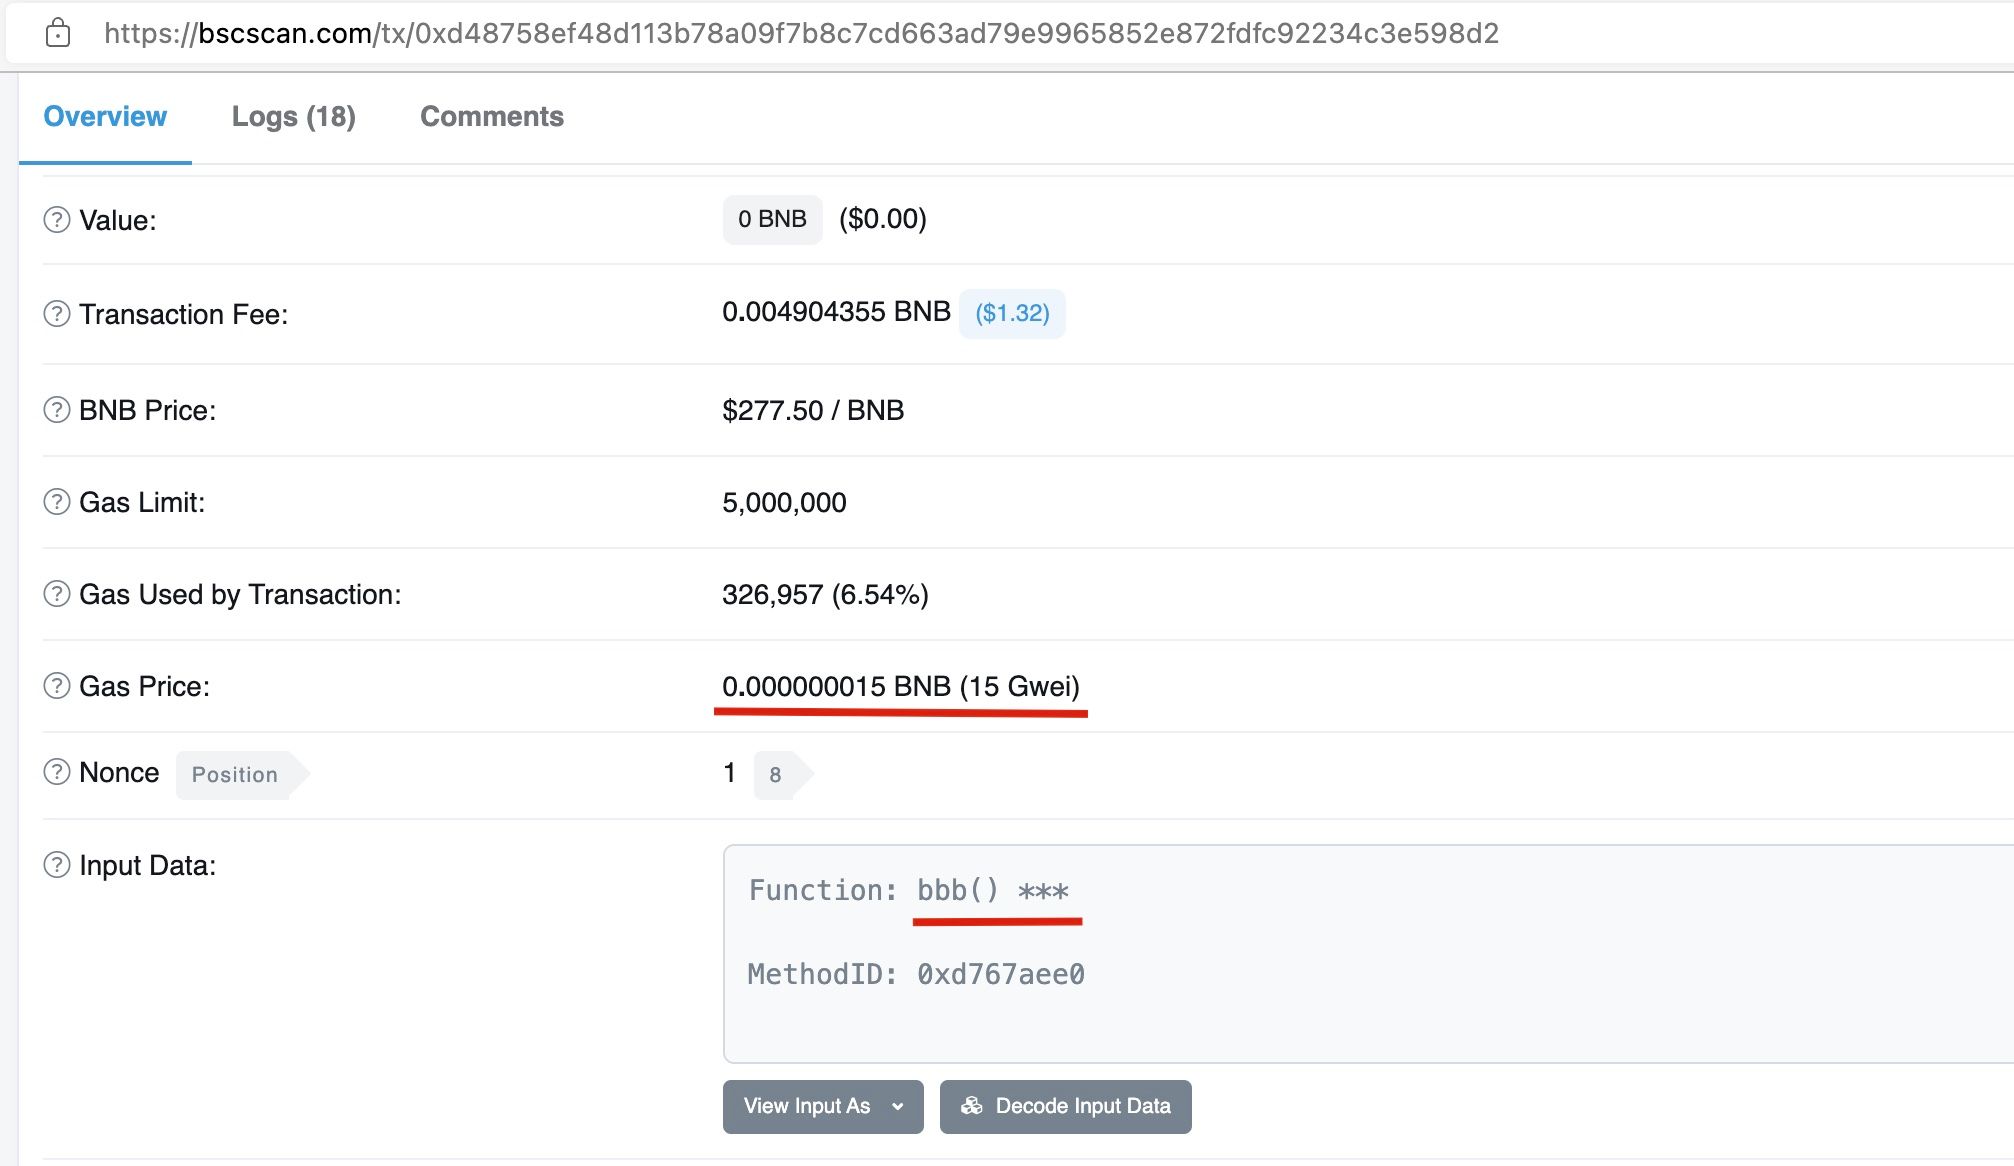
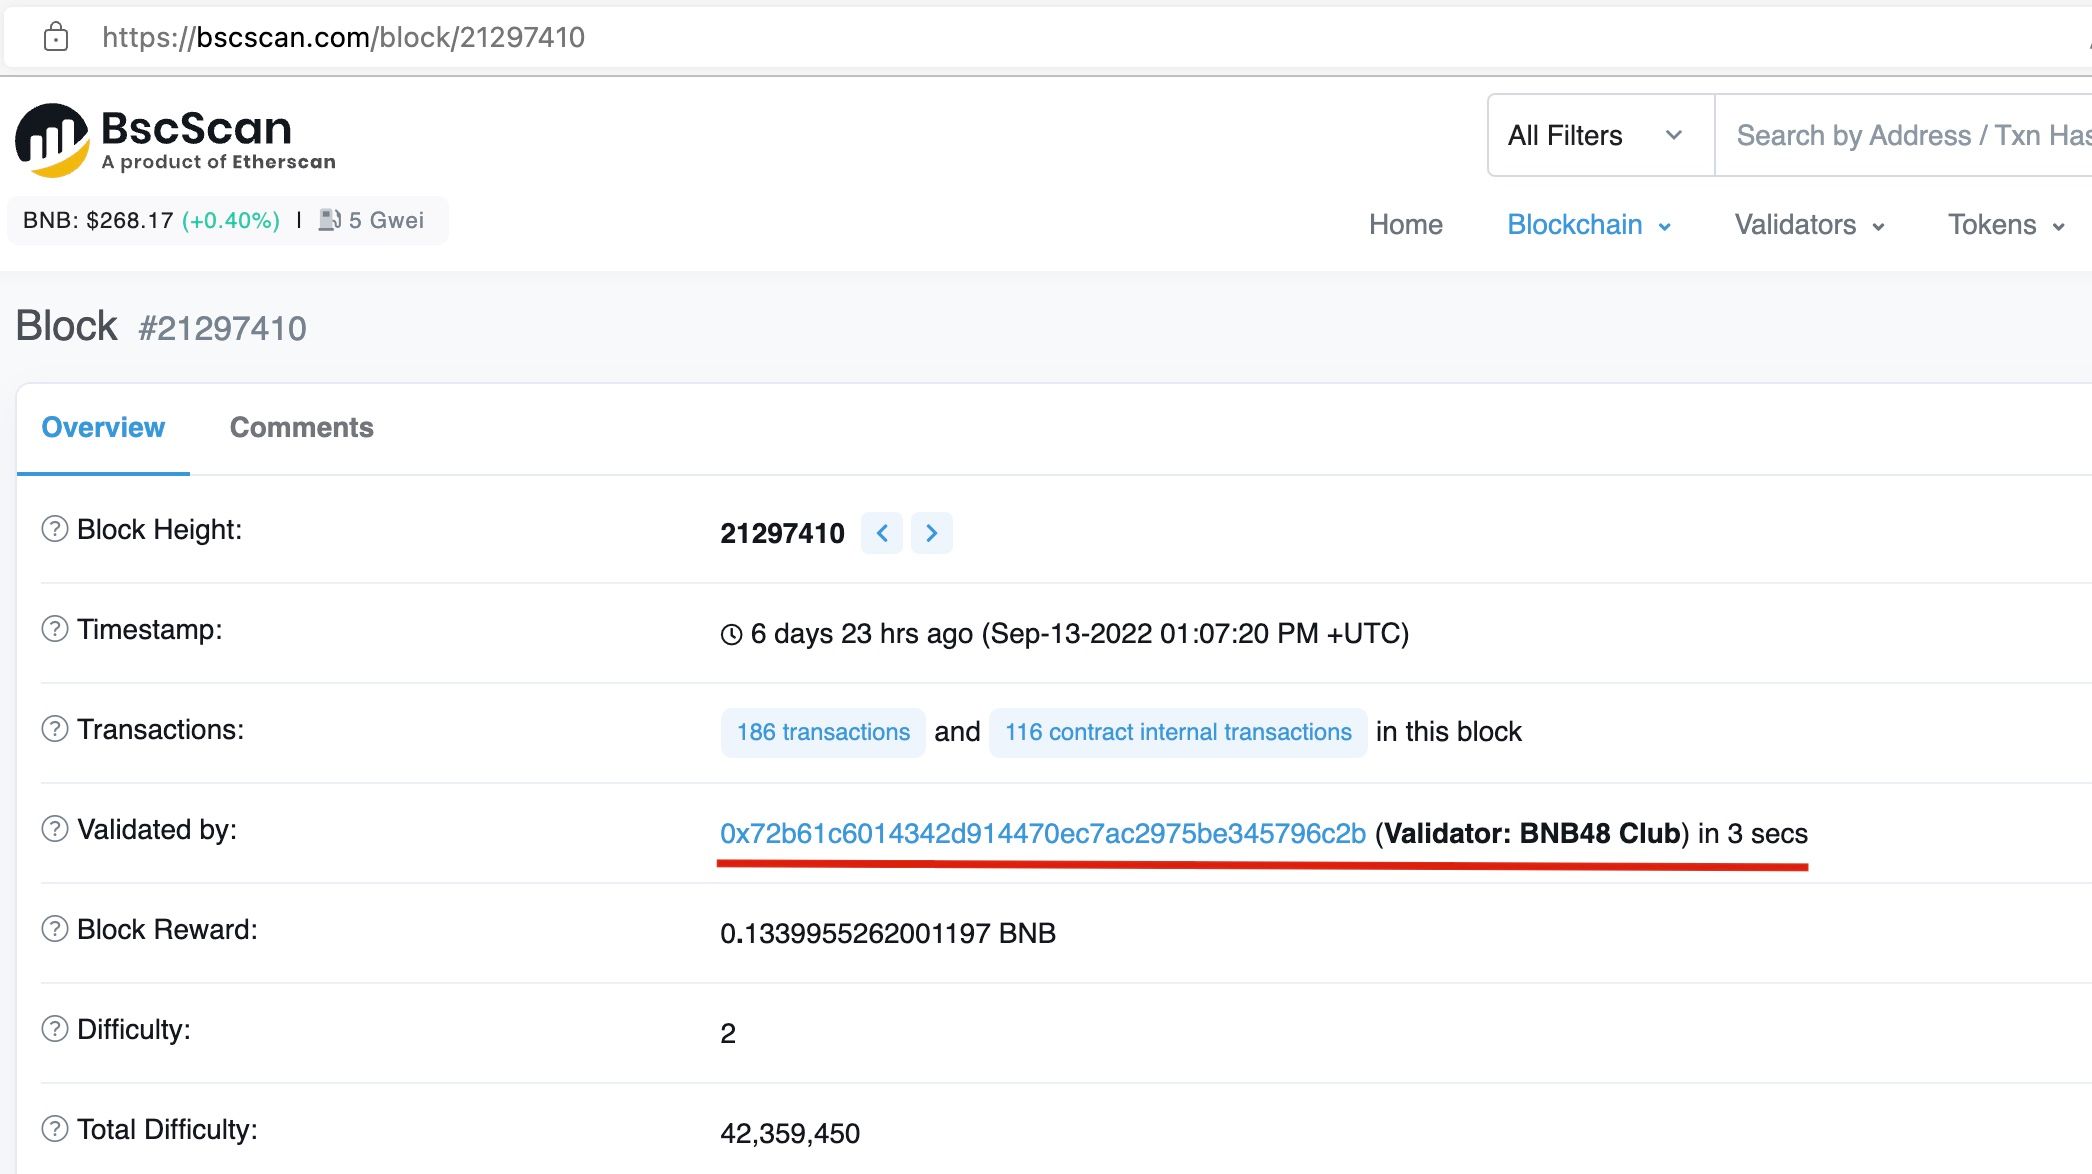
遺憾的是,我們沒有找到可以查詢經由 BNB48 私密交易服務打包之交易的公共服務。但基於以下兩個原因,我們高度懷疑情況就是如此。
- 根據 BNB48 的文檔,要使用增強型 RPC,交易發送者需要將 Gas 價格設置為
15Gwei。當然,攻擊者沒有使用 BNB48 私密交易服務,而只是剛好對該交易使用了普通 RPC 端點並將 Gas 價格設置為15Gwei的可能性依然存在。 - 此外,攻擊者的合約中包含一段代碼,限制該攻擊交易只能在 BNB48 驗證者上執行(見下圖)。
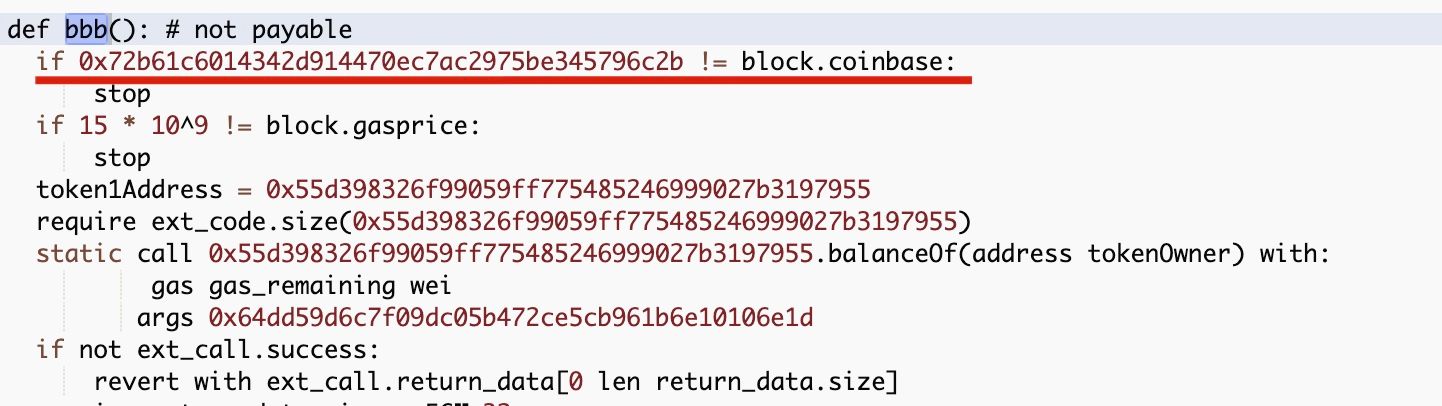
從 Gas 價格和代碼邏輯來看,我們高度懷疑該交易濫用了 BNB48 的私密交易服務。
攻擊者的 IP 已被洩露
有趣的是,受害者聲稱他/她已經成功識別了攻擊交易發生時的 IP 地址和時間。隨後,受害者在鏈上發送了一條消息,要求攻擊者歸還資金。
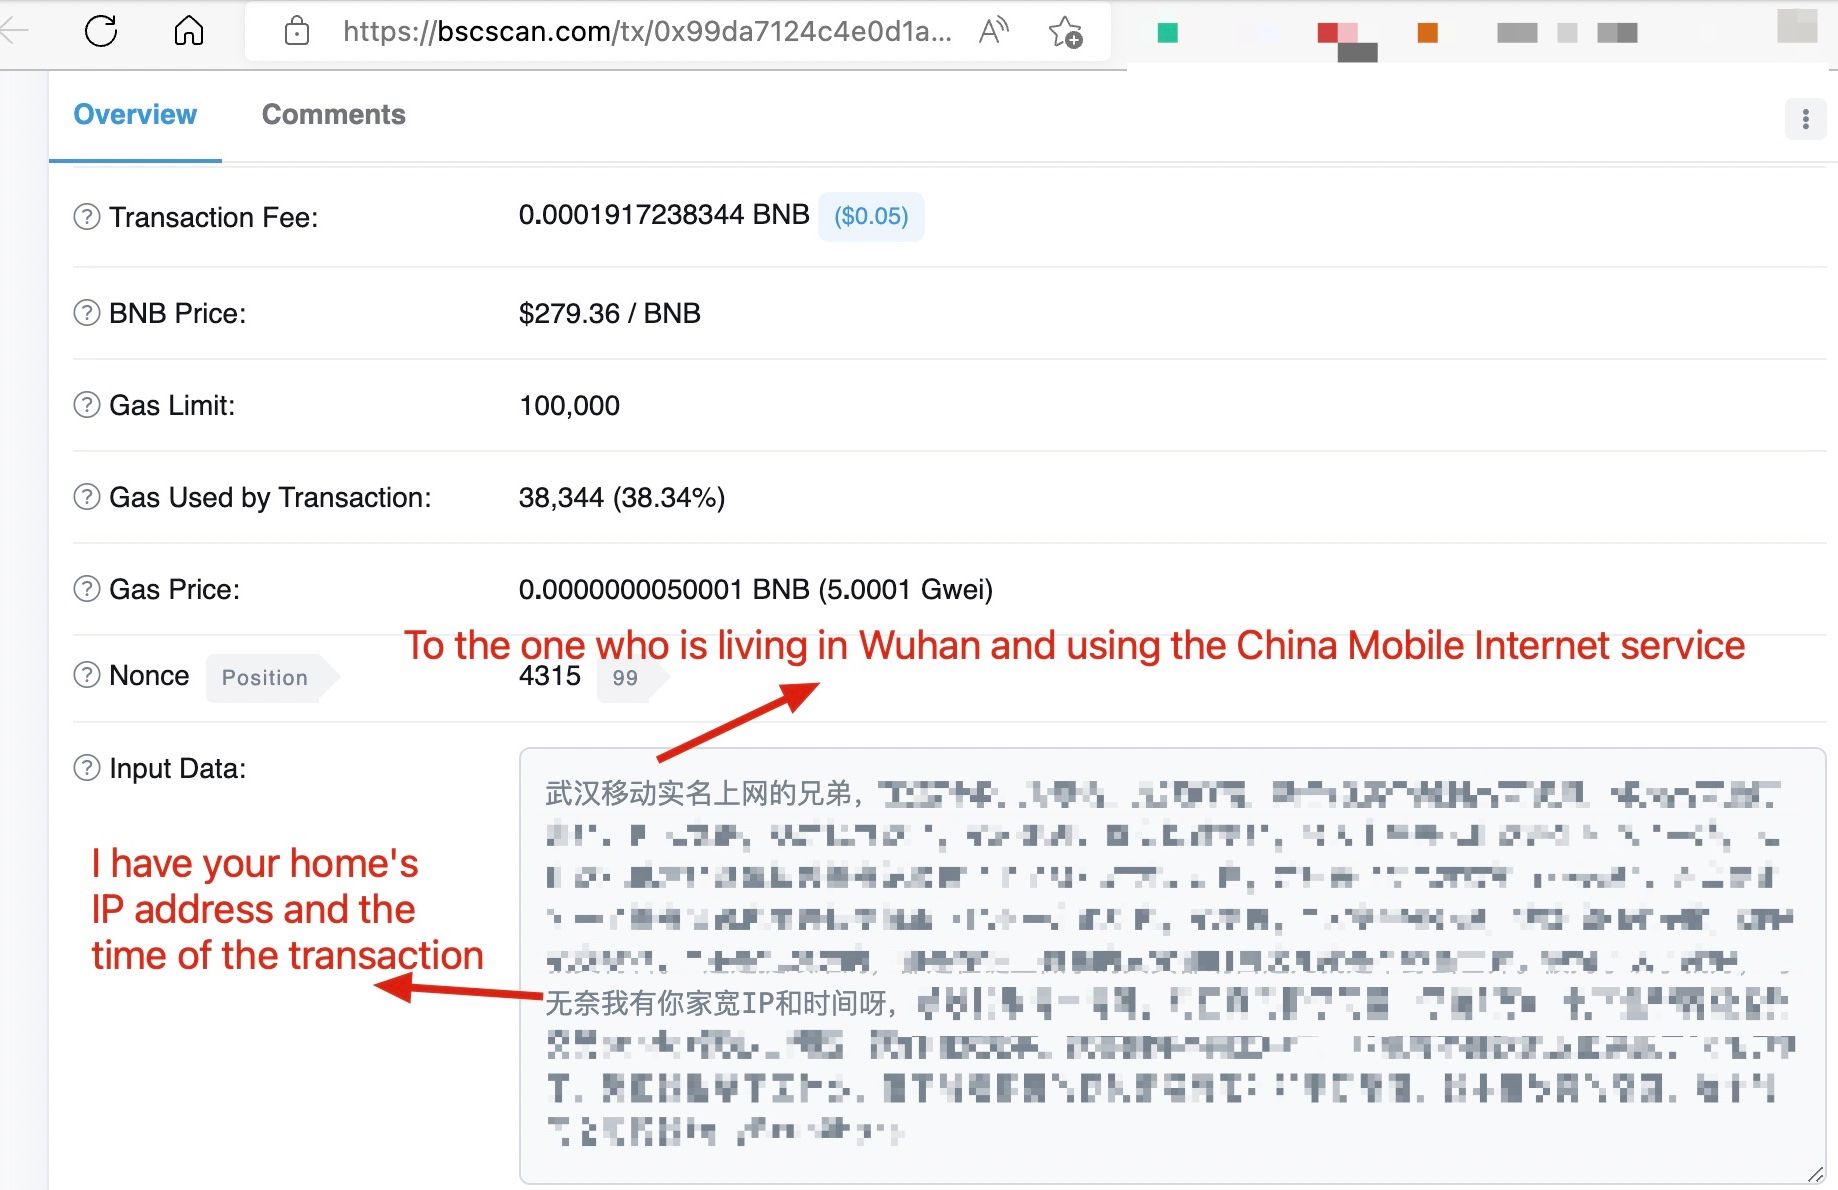
攻擊者隨後分批歸還了資金 [1 | 2 | 3 | 4 | 5 | 6]。
這引出了一個問題,即:如果攻擊交易濫用了 BNB48 的私密交易服務(透過向 BNB48 RPC 端點發送交易),攻擊者的 IP 地址是如何被識別並洩露的? 根據資金已經歸還的結果來看,消息中提到的 IP 地址和地理位置應該是真實的。
私密交易服務的安全/隱私問題
我們認為,私密交易服務是生態系統中的關鍵實體,因為它保護交易不被廣播和遭受夾心攻擊。然而,它也帶來了其他安全/隱私方面的擔憂。
- 如何防止私密交易服務被攻擊者濫用是一個懸而未決的問題。在私密交易服務中是否需要過濾機制,在社群中仍有爭議。我們目前正在開發一個系統,幫助私密交易服務提供商監控攻擊行為(掌握攻擊動態非常有價值)。
- 如何保護利用私密交易服務的用戶隱私?例如,接收私密交易的端點可能會記錄發送者的資訊,如 IP 地址和時間。這些資訊是否得到了良好的保護尚不得而知。
關於 BlockSec
BlockSec 是一家開創性的區塊鏈安全公司,由一群全球知名的安全專家於 2021 年創立。公司致力於增強新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智能合約與 EVM 鏈安全審計服務;用於安全開發和主動攔截威脅的 Phalcon 平台;用於資金追蹤與調查的 MetaSleuth 平台;以及幫助 Web3 建構者在加密世界中高效衝浪的 MetaDock 擴充插件。
迄今為止,公司已服務包括 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap 在內的 300 多家知名客戶,並獲得了包括經緯創投(Matrix Partners)、Vitalbridge Capital 和分佈式資本(Fenbushi Capital)等頂尖投資者兩輪數千萬美元的融資。
官方 Twitter 帳號:https://twitter.com/BlockSecTeam


