

VEE finance 發布了關於近期安全事件的報告。在該報告中,他們指出根本原因是「操縱 VEE Finance 預言機價格,且獲取預言機價格的過程未處理小數點,導致交易前的預期滑點檢查失效。」
「此次事故的主要原因是,在創建槓桿交易訂單的過程中,預言機僅使用 Pangolin 流動性池的價格作為價格來源,且池內價格波動超過 3%。預言機刷新了價格,導致攻擊者操縱了 Pangolin 池的價格。操縱 VEE Finance 預言機價格且獲取預言機價格的過程未處理小數點,導致交易前的預期滑點檢查失效。」——引用自 VEE finance 發布的報告。
然而,經過我們仔細調查,我們發現事實並非如此。真正的原因是攻擊者創建了一個虛假的 ctokenB 並將其傳遞給合約。由於 ctokenB 由攻擊者控制,它可以返回用於計算代幣價格的任意底层代幣。這才是攻擊的真正根本原因。
整個過程
合約中存在一個名為 createOrderERC20ToERC20 的外部函數,任何用戶都可以調用它來創建代幣兌換,該函數使用通過將抵押品放入合約而獲得的 ctoken。ctoken 具有代表真實代幣的底层代幣(underlying token)。
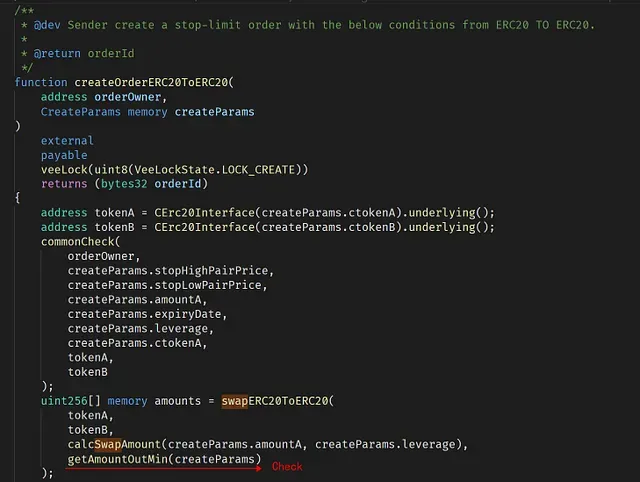
在正常情況下,當調用 createOrderERC20ToERC20 使用槓桿交易代幣對時,DApp 需要確保該交易不會產生任何損失(否則 DApp 將會虧損)。這是通過調用 getAmountOutMin 函數來強制執行的。
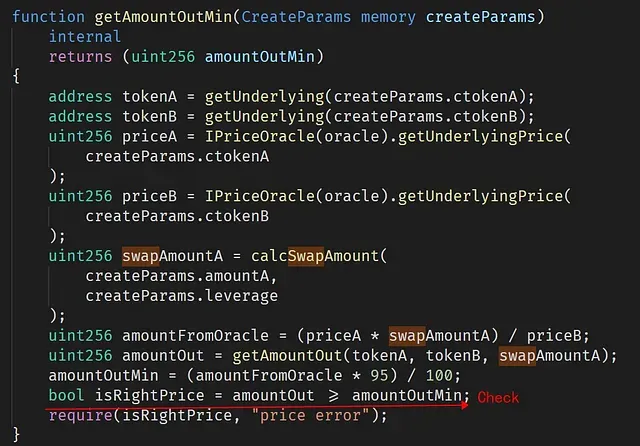
假設我們將 0.95 ETH 放入 DApp 並獲得價值 0.5 ETH 的 ctoken(超額抵押)。那麼我們可以利用 3 倍槓桿要求 DApp 代表用戶以 1.5 ETH 的金額交易另一種代幣(假設為 tokenX)。在這種情況下,為了防止損失,DApp 需要確保交易後的 tokenX 價值不能低於 0.95 * 1.5 ETH(否則 DApp 將面臨虧損風險)。DApp 利用外部價格預言機來計算 ETH 和 tokenX 的價值。
然而,createOrderERC20ToERC20 函數並沒有驗證傳入的 ctokenB。因此,攻擊者可以實現自己的合約作為 ctokenB 並將其提供給 createOrderERC20ToERC20 函數。結果是,這個虛假的 ctokenB 在 createOrderERC20ToERC20 和 getAmountOutMin 中被調用時,可以將底层代幣返回為 LINK (0x5947bb275c521040051d82396192181b413227a3),但在 IPriceOracle(oracle).getUnderlyingPrice(createParams.ctokenB) 被調用時,卻將底层代幣返回為 BTC。因此,它可以繞過 isRightPrice 的檢查——因為用於計算價格的代幣是 BTC(而不是 LINK)。這可以由 priceB 的返回值 0x15e1549d1216fe9fc032e7c00000 (443783124870000000000000000000000) 來證實。這正是 BTC 的價格。
結論
總之,攻擊者利用了 ctokenB 缺乏檢查的漏洞。由於 ctokenB 並非受信任的合約,因此 ctokenB 返回的底层代幣不可信。然而,在此次攻擊中,價格預言機本身並沒有被攻破。
總結與建議
確保 DeFi 項目的安全並非易事。除了代碼審計外,我們認為社區應該採取主動的方法來監控項目狀態,並在攻擊發生前進行攔截。
關於 BlockSec
BlockSec 是一家開創性的區塊鏈安全公司,由一群全球知名的安全專家於 2021 年創立。公司致力於增強新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智能合約與 EVM 鏈的安全審計服務、用於安全開發與主動威脅阻斷的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及協助 Web3 建構者在加密世界中高效探索的 MetaSuites 瀏覽器插件。
迄今為止,公司已服務超過 300 家知名客戶,如 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並已獲得包括 Matrix Partners、Vitalbridge Capital 和 Fenbushi Capital 在內的頂尖投資機構兩輪數千萬美元的融資。
官方 Twitter 帳號:https://twitter.com/BlockSecTeam



