

PolyNetwork 遭到駭客攻擊,超過 3 億美元資產被盜。攻擊者在多個鏈上實施了此次攻擊。在本部落格中,我們使用以太坊上的攻擊執行交易(0xd8c1f7424593ddba11a0e072b61082bf3d931583cb75f7843fc2a8685d20033a)來分析此次駭客攻擊的可能原因。我們的初步分析顯示,一個可能的原因是簽署跨鏈訊息的私鑰洩漏,或者是 PolyNetwork 的簽署流程存在漏洞,導致攻擊者可以簽署偽造的訊息。
免責聲明:本部落格僅包含我們基於以太坊鏈上數據的初步分析結果。如果沒有來自 Poly Network 的進一步資訊,我們無法驗證我們的發現。
更新 2021/08/12:進一步的資訊顯示,此次攻擊的原因是 Keeper 被攻擊者修改(而非私鑰洩漏所致)。我們進行了更深入的分析,以回答「為什麼修改 Keeper 的交易能夠成功執行」的問題。
交易與呼叫追蹤
我們使用我們的交易分析系統來還原追蹤過程。
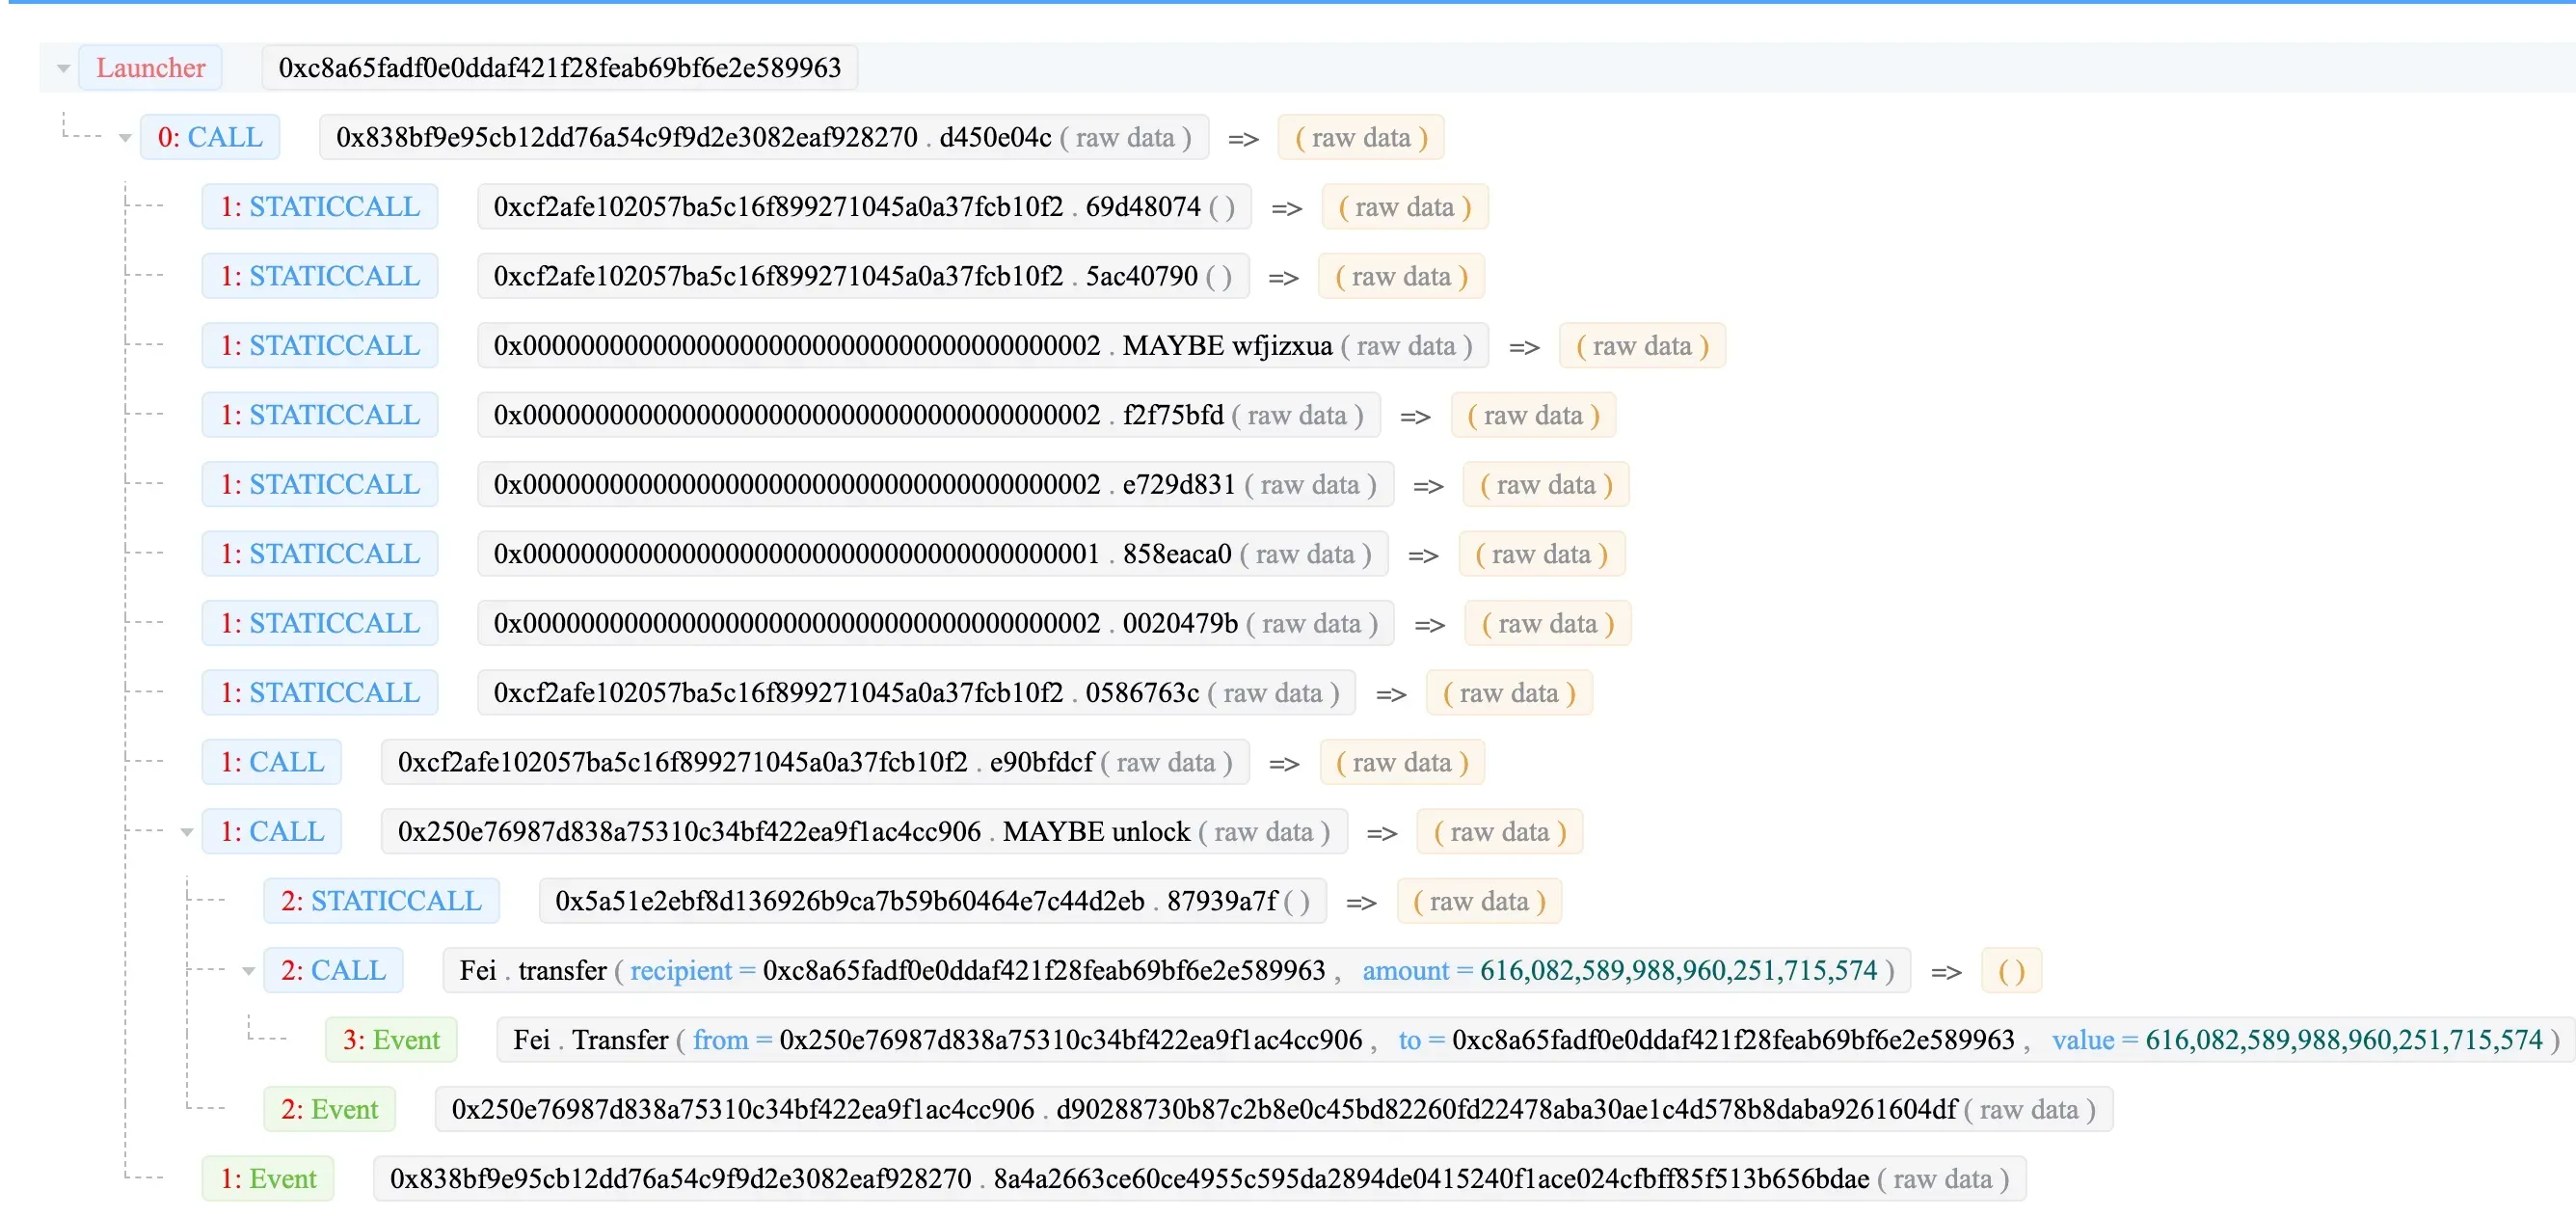
攻擊者 -> EthCrossChainManager -> EthCrossChainData -> LockProxy -> managerProxyContractforLockProxy
- 0xc8a65fadf0e0ddaf421f28feab69bf6e2e589963: 攻擊者
- 0x838bf9e95cb12dd76a54c9f9d2e3082eaf928270: EthCrossChainManager
- 0xcf2afe102057ba5c16f899271045a0a37fcb10f2: EthCrossChainData
- 0x250e76987d838a75310c34bf422ea9f1ac4cc906: LockProxy
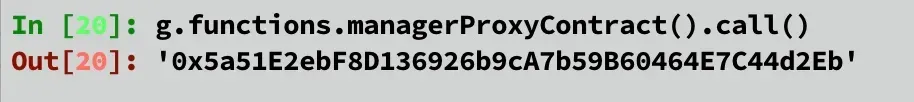
- 0x5a51e2ebf8d136926b9ca7b59b60464e7c44d2eb: LockProxy 的 managerProxyContract
函式簽章:
- d450e04c (verifyHeaderAndExecuteTx)
- 69d48074 (getCurEpochConPubKeyBytes)
- 5ac40790 (getCurEpochStartHeight)
- 0586763c (checkIfFromChainTxExist)
- e90bfdcf (markFromChainTxExist(uint64,bytes32))
攻擊的主要流程
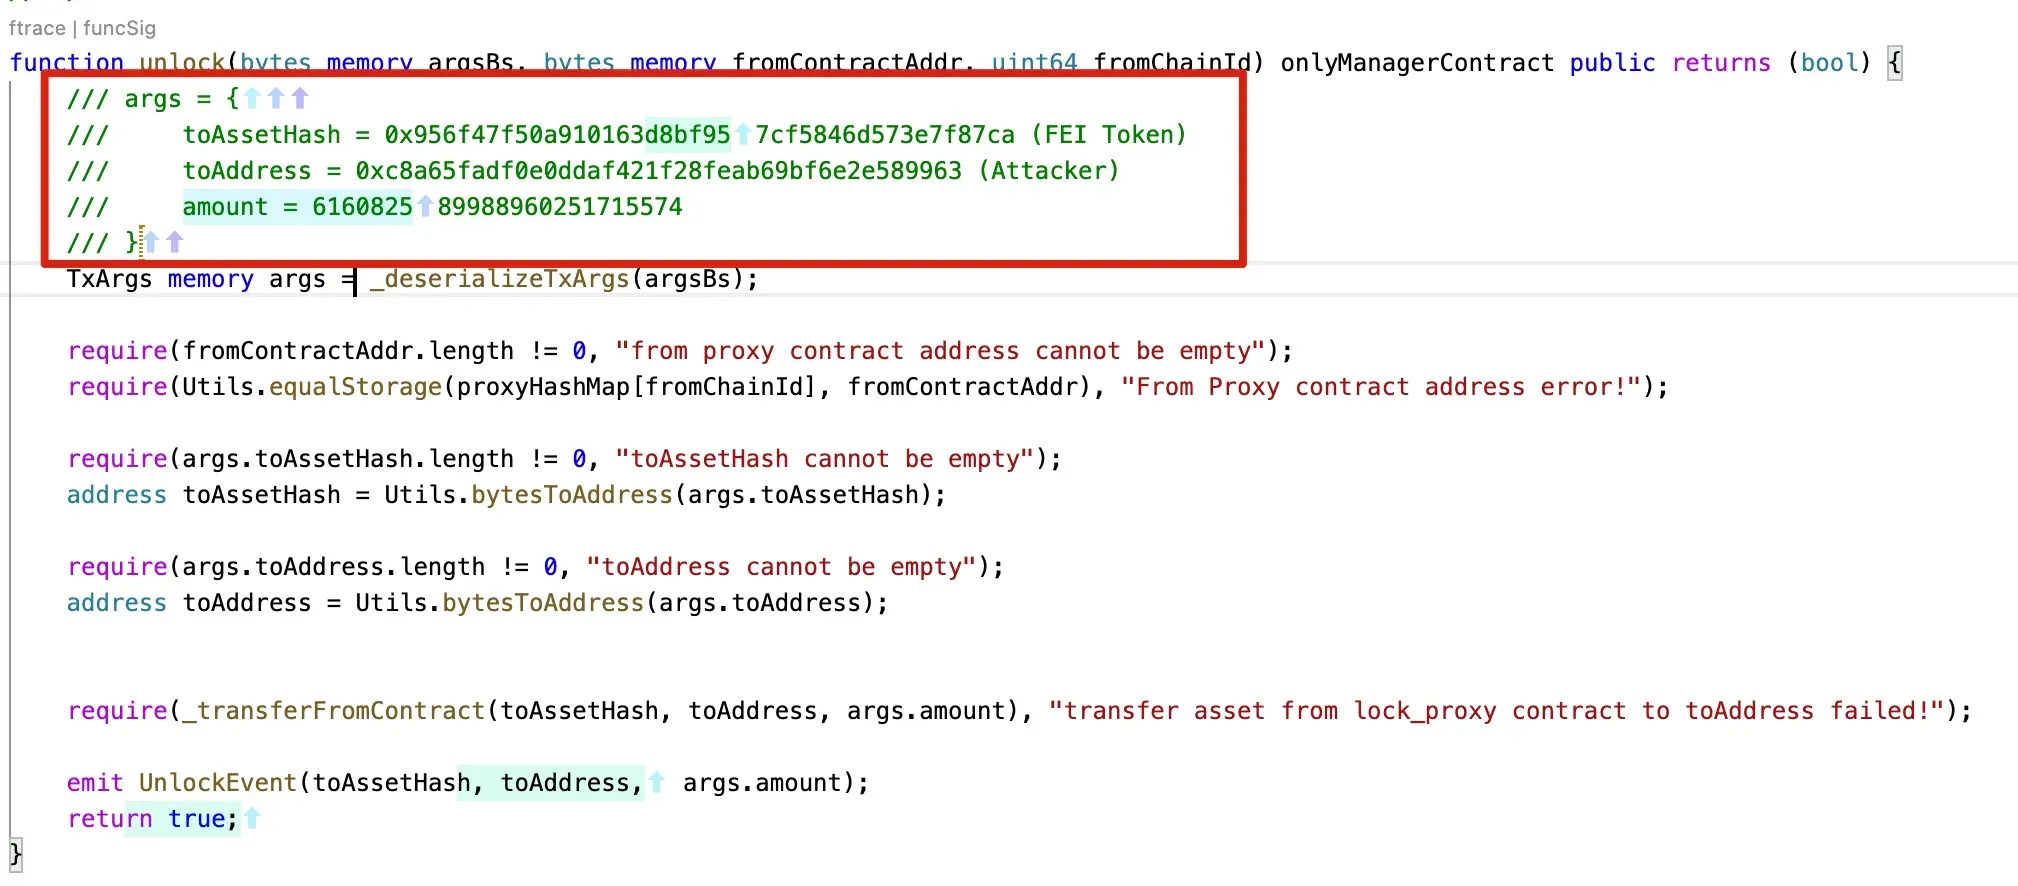
攻擊的主要流程是攻擊者將簽名的數據傳遞給 verifyHeaderAndExecuteTx() 函式。該函式會對數據進行解碼,並驗證用於簽署數據的簽章。如果此過程通過,訊息中指定的函式(以及合約地址)就會被執行。在這次攻擊中,智慧合約 0x250e76987d838a75310c34bf422ea9f1ac4cc906 的 unlock 函式被調用,將 Fei 代幣轉移給了攻擊者。
總之,此次攻擊歸因於傳遞給 verifyHeaderAndExecuteTx 函式的參數是有效的,且這些參數能通過簽章驗證過程。此後,訊息中指定的交易便會執行(類似於軟體安全中的任意指令執行)。
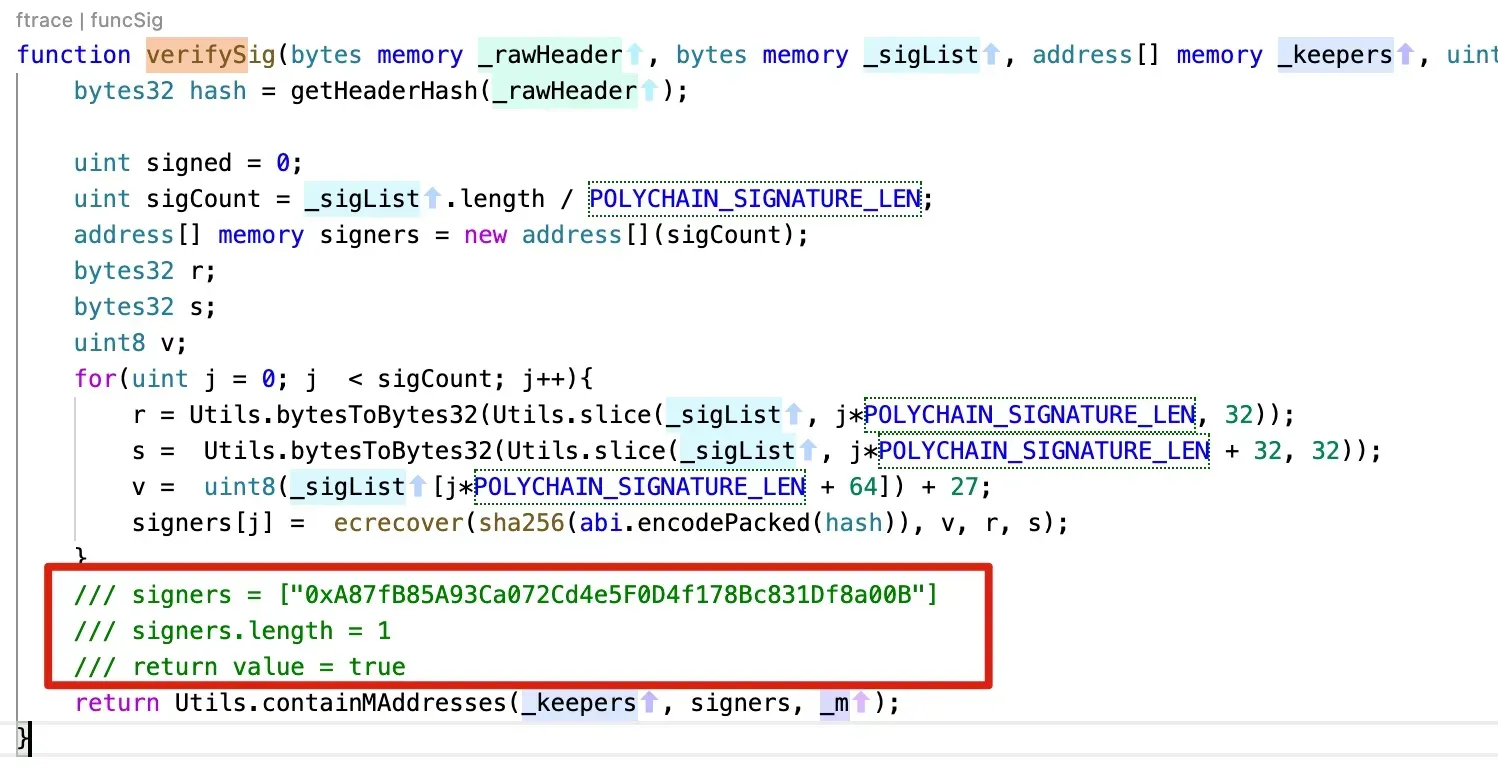
為了更好地理解這個過程,我們還原了呼叫追蹤中的關鍵數值。
函式:verifyHeaderAndExecuteTx:
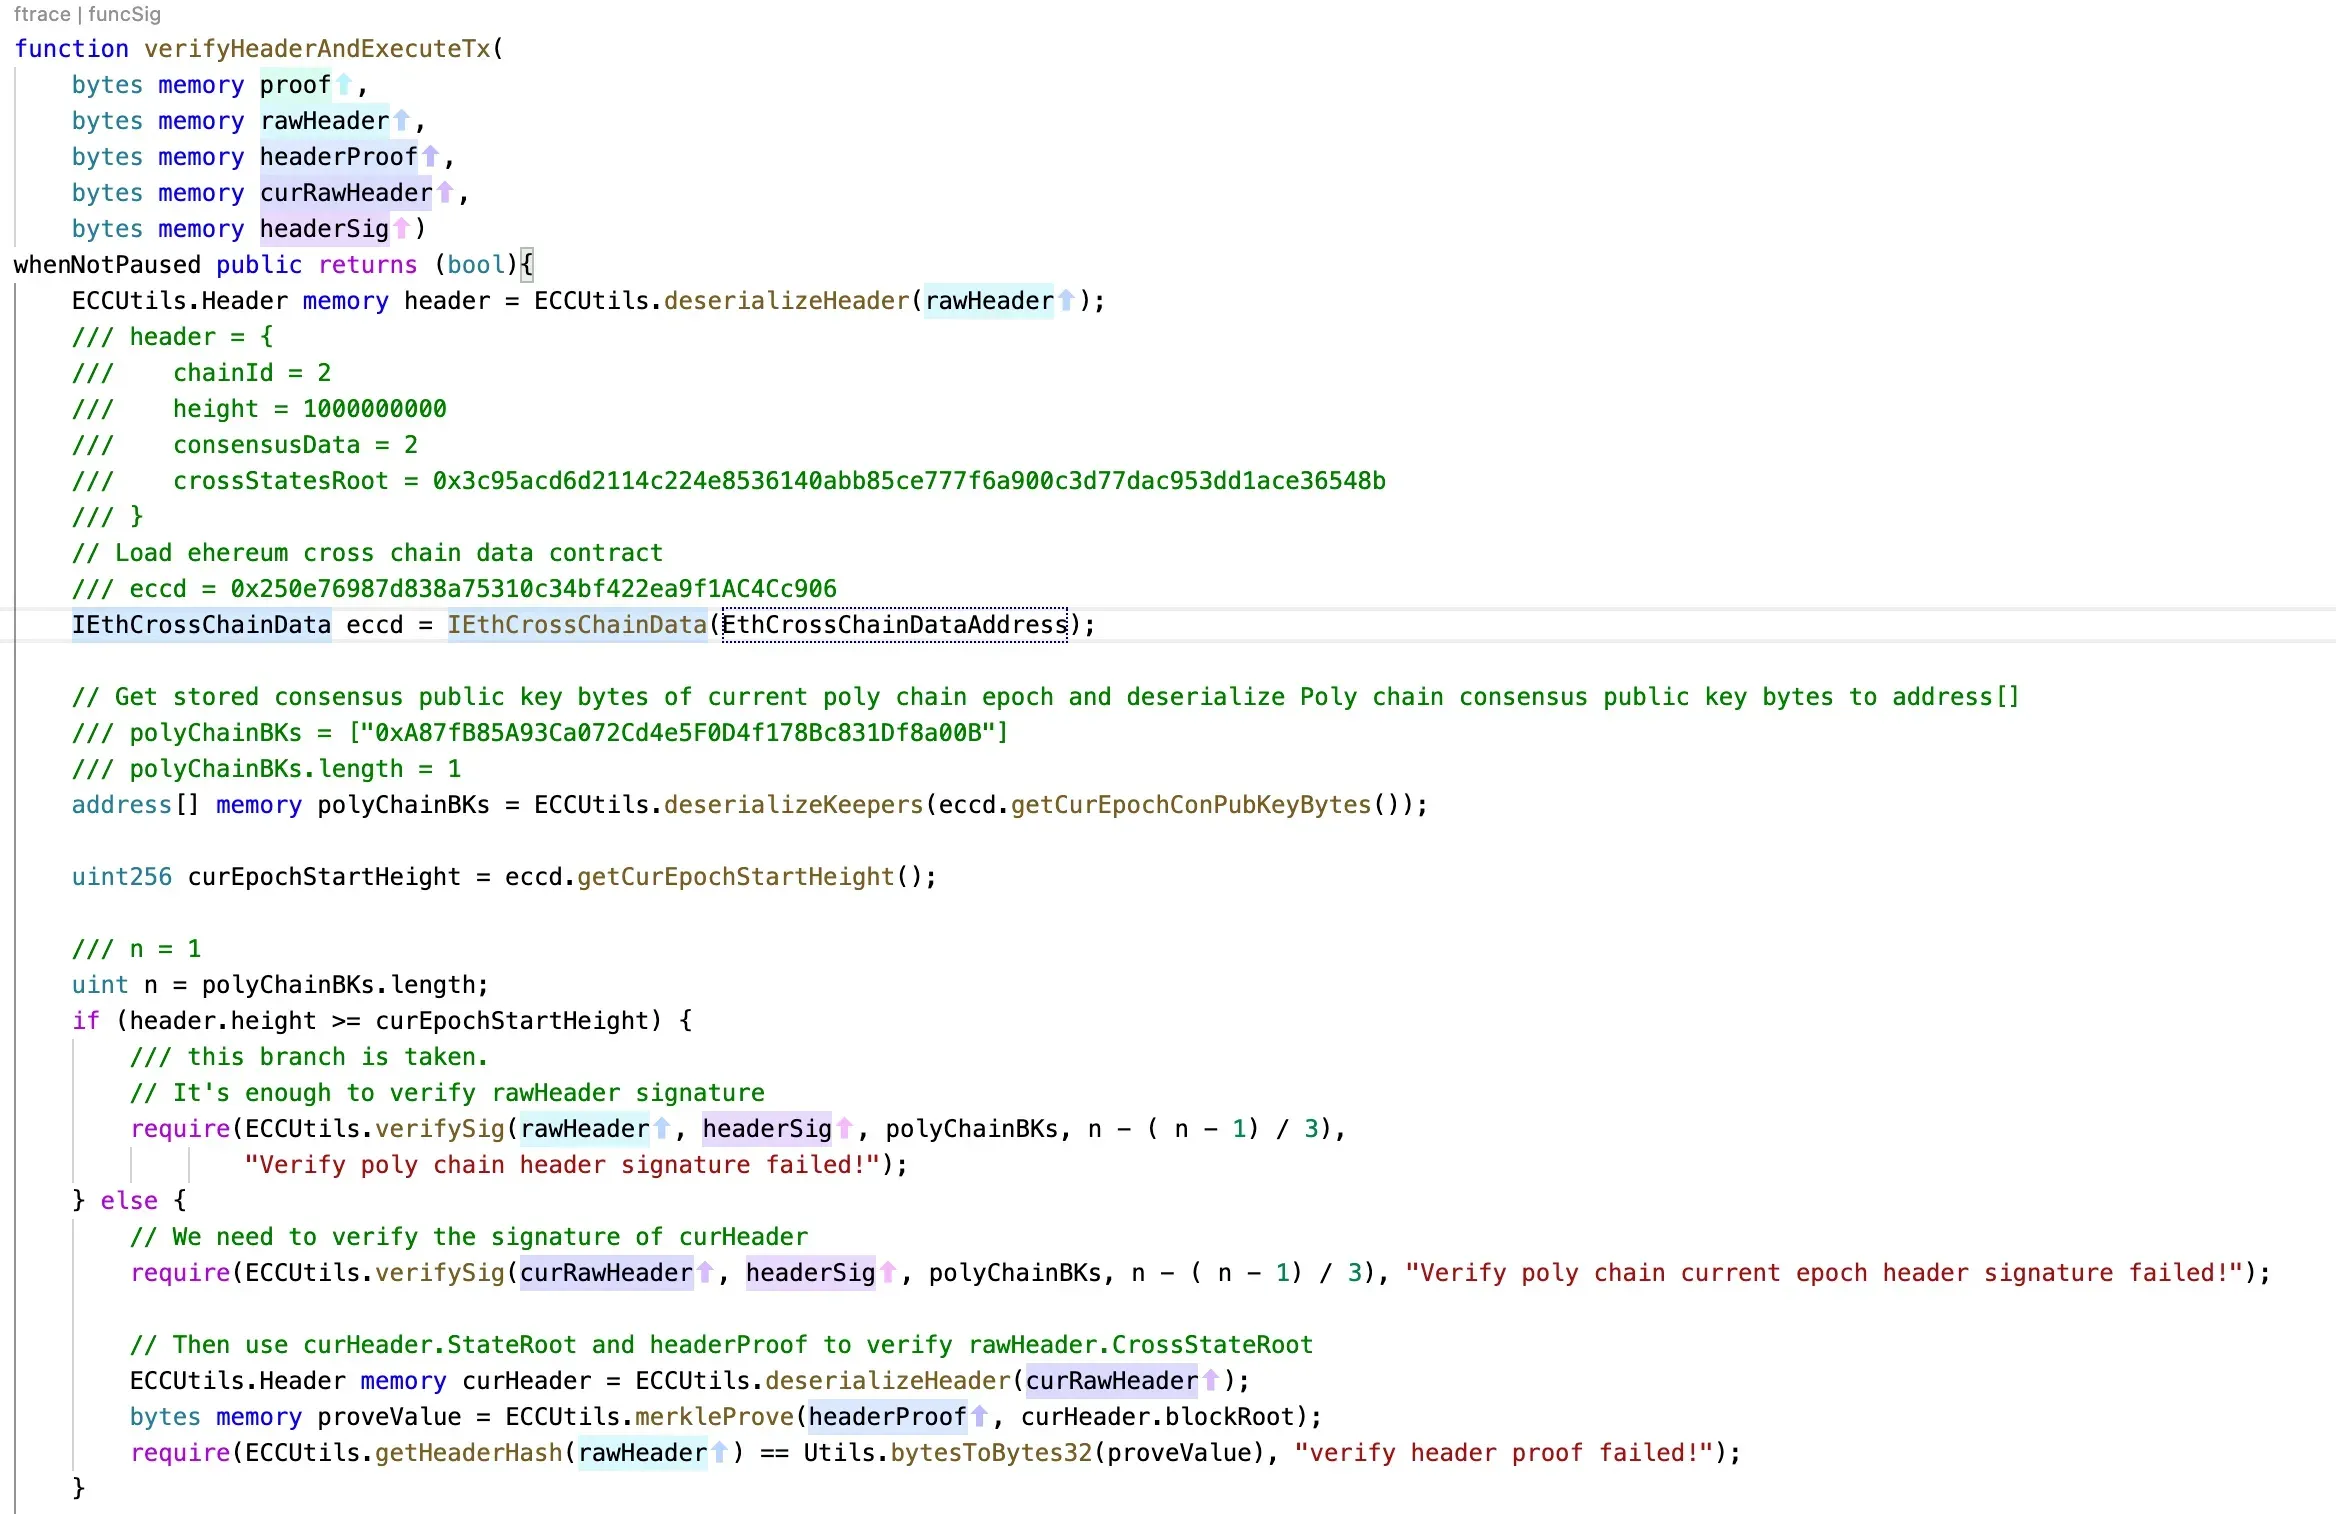
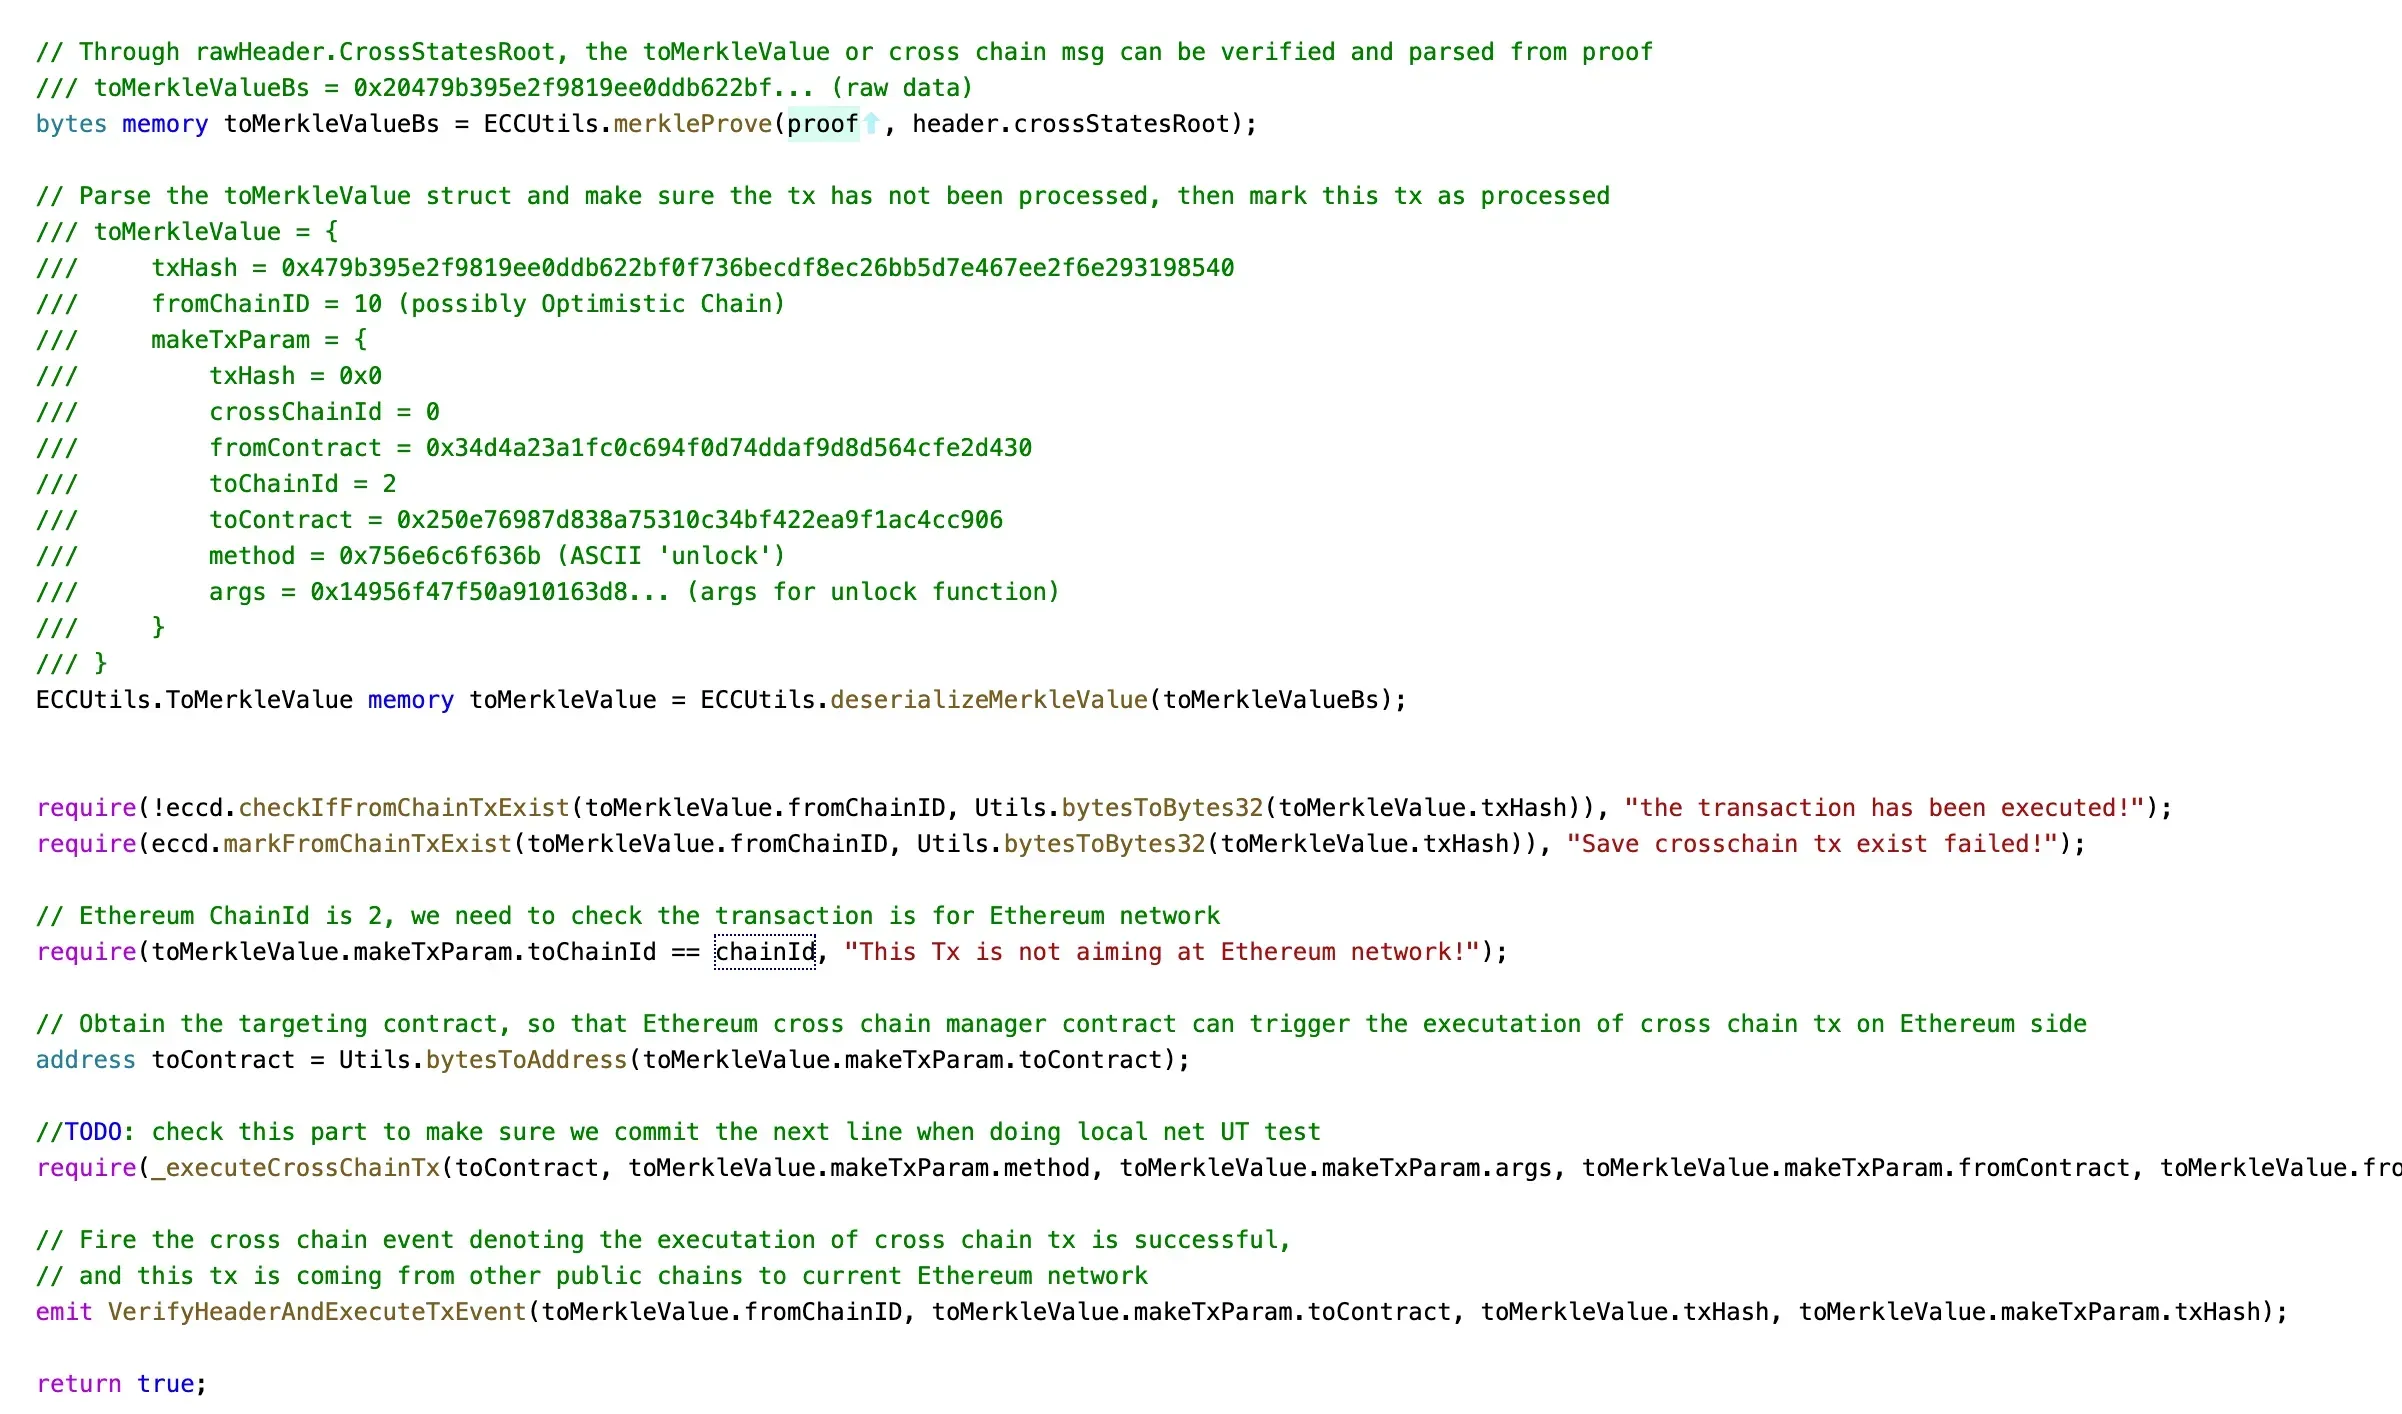
verifySig
unlock
LockProxy 中的 managerProxyContract 變數。它與 unlock 函式的呼叫者地址相符。
結論
從還原的數值中,我們發現:
- 攻擊者向
verifyHeaderAndExecuteTx函式提供了有效的簽名訊息。 - LockProxy 智慧合約中的
onlyManagerContract修飾符並未被繞過。
基於這兩點觀察,我們懷疑:
- 攻擊者可能擁有簽署訊息的合法金鑰,這意味著簽署金鑰可能已洩漏。
或者
- PolyNetwork 的簽署流程存在漏洞,導致其被濫用以簽署偽造的訊息。
然而,我們沒有更多鏈下數據來驗證我們的發現。希望我們的分析能對後續調查有所幫助。
貢獻者:Yufeng Hu, Siwei Wu, Lei Wu, Yajin Zhou @BlockSec
Twitter: https://twitter.com/BlockSecTeam



