返回部落格

bZx 安全事件初步分析

Code Auditing
2021年11月6日
閱讀約 2 分鐘

11 月 5 日,bZX 協議被報導遭到駭客攻擊。攻擊者耗盡了受影響智能合約中的代幣。在對攻擊交易進行初步分析後,我們懷疑這是由於開發者的私鑰遭到了洩露。

攻擊過程

過程大致很簡單。攻擊者調用了特權函數 transferOwnership,將受影響智能合約的所有權轉移給了一個新的地址,例如 0x0acc0e5faa09cb1976237c3a9af3d3d4b2f35fa5。隨後,該合約的新所有者便可以將所有已獲准存入該智能合約的代幣轉移至任意地址。
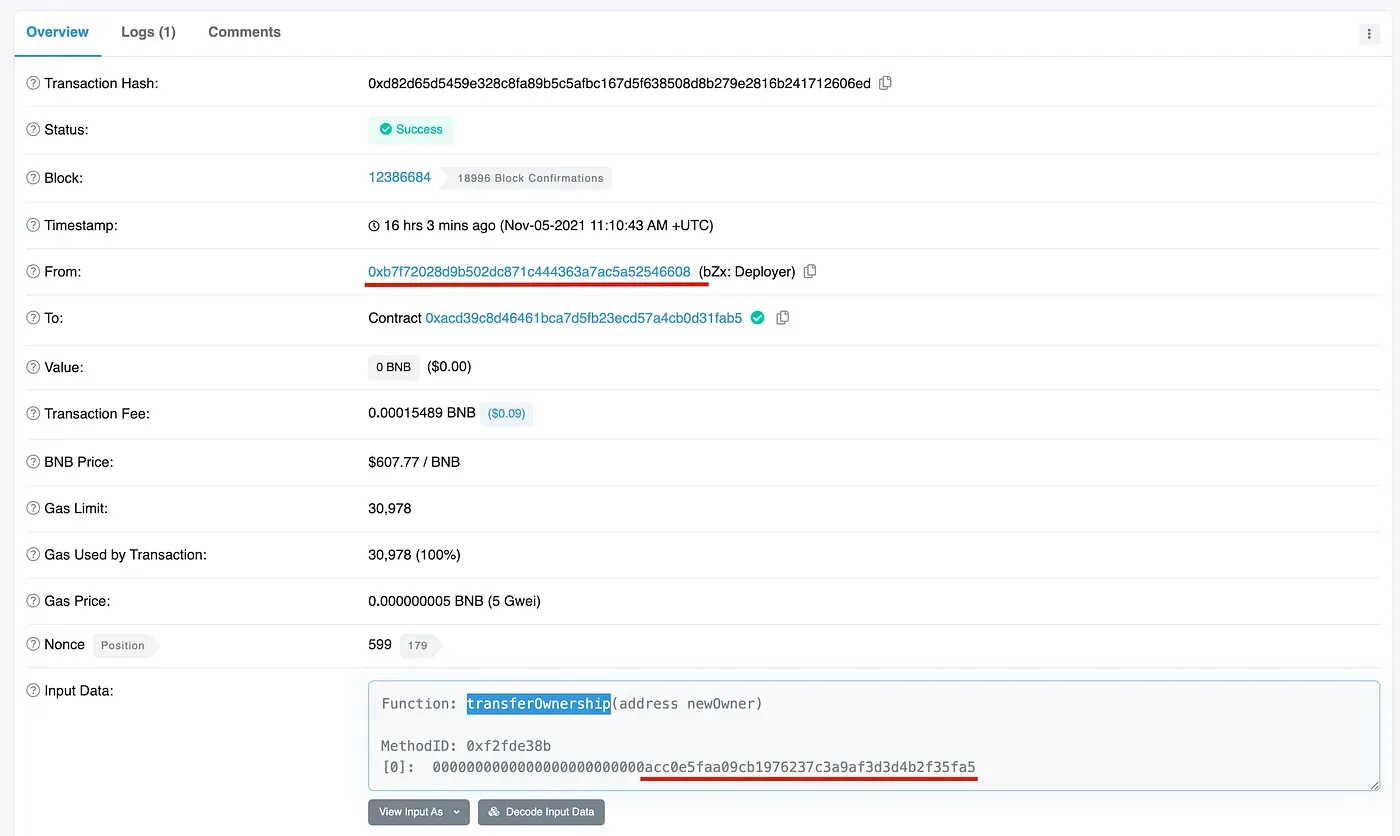
請注意,特權函數 transferOwnership 只能由智能合約當前所有者調用。事實上,我們發現該函數的調用者是 0xb7f72028d9b502dc871c444363a7ac5a52546608,即該受影響智能合約的創建者。

我們尚不清楚合約創建者將所有權轉移給其他地址的確切原因。然而,我們懷疑這是由於開發者私鑰遭到了洩露(或被盜)。

結論

總而言之,DApp 的私鑰安全性對於應用程式的安全至關重要,特別是對於那些未使用 DAO 的項目而言。我們建議項目所有者可以使用一些新技術,例如機密計算和 MPC(多方計算)來保護私鑰安全。

關於 BlockSec

BlockSec 是一家開拓性的區塊鏈安全公司,由一群全球傑出的安全專家於 2021 年創立。公司致力於增強新興 Web3 世界的安全性和易用性,以促進其大規模普及。為此,BlockSec 提供智能合約與 EVM 鏈的安全審計服務、用於安全開發與主動阻斷威脅的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及協助 Web3 開發者高效探索加密世界的 MetaSuites 擴展程式。

迄今為止,公司已為包括 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap 在內的 300 多家知名客戶提供服務。公司已獲得包括經緯創投 (Matrix Partners)、天智合夥 (Vitalbridge Capital) 和分佈式資本 (Fenbushi Capital) 在內的頂尖投資者兩輪數千萬美元的融資。

官方網站:https://blocksec.com/

官方 Twitter 帳號:https://twitter.com/BlockSecTeam

訂閱最新動態
損失約 54.2 萬美元:MakerDaoBot 遭駭事件|BlockSec 週報
Security Insights

損失約 54.2 萬美元:MakerDaoBot 遭駭事件|BlockSec 週報

本報告涵蓋 2026/10/05 至 2026/10/11 以太坊發生的 1 起安全事件,估計損失約 54.2 萬美元。攻擊合約部署惡意適配器,並將其傳入缺乏存取控制的 MakerDaoBot 函式,使機器人授予適配器操作其內部 MakerDAO 餘額的權限。適配器結算 4 場舊版 ETH-A 拍賣,將 200 單位 ETH-A 抵押品轉為 WETH;攻擊合約將其解除封裝,並把 200 ETH 轉給攻擊者。

損失約4.18億美元:Bitget、NEAR Intents遭利用 | BlockSec Weekly
Security Insights

損失約4.18億美元:Bitget、NEAR Intents遭利用 | BlockSec Weekly

本雙週安全報告記錄2026年9月21日至10月4日的八起事件,涉及以太坊、BNB Chain、Solana、比特幣、TRON、XRP Ledger、Zcash、Avalanche、NEAR等網絡,損失約4.184億美元。詳細分析涵蓋Bitget因第三方安全產品漏洞損失3.875億美元,及NEAR Intents因退款驗證缺陷與狀態回滾缺失損失387萬美元。

Bitget 3.875億美元鏈下違規事件:超越金鑰與合約的範疇
Security Insights

Bitget 3.875億美元鏈下違規事件:超越金鑰與合約的範疇

2026年9月24日,攻擊者利用第三方安全產品漏洞,獲取內部憑證並偽造提款指令,導致約3.875億美元從Bitget部分營運錢包(涵蓋Ethereum、其他EVM網絡、XRP Ledger、Zcash及TRON)轉出;私鑰及冷錢包未受影響。本文深入梳理事件路徑與資金流向,分析快速轉換為原生資產及生態恢復應對,提出機構縱深防禦框架,並說明授權區塊鏈滲透測試如何驗證跨層假設。

Web3 最佳安全審計方

在上線之前驗證設計、程式碼與業務邏輯,對標業內最高安全標準。

BlockSec 審計


