

我們很高興發布 Rustle:這是 BlockSec 為 NEAR 社群提供的首款自動審計工具。
Rustle 具有幾個強大的功能:
- Rustle 目前可以檢測 NEAR 合約中 20 多種類型的問題。請參閱「檢測器」一節以獲取完整的檢測器列表。
- Rustle 使用方便。我們提供了詳細的安裝說明和教學。此外,我們還為使用者準備了 Docker 以供快速上手。
- Rustle 速度非常快,大多數 NEAR 合約可在 3 分鐘內分析完畢。
- Rustle 對使用者非常友善,提供 CSV 和 JSON 格式的報告。我們還提供了一個指令碼,協助您將結果匯入 Notion。
檢測器
Rustle 可檢測的所有漏洞。詳細文件可在此處找到。
| 檢測器 ID | 描述 | 嚴重程度 |
|---|---|---|
| unhandled-promise | 偵測未經處理的 Promise | 高 |
| non-private-callback | 回呼函式缺少 #[private] 修飾符 | 高 |
| reentrancy | 尋找易受重入攻擊影響的函式 | 高 |
| unsafe-math | 算術運算缺乏溢位檢查 | 高 |
| self-transfer | 缺少 sender != receiver 的檢查 | 高 |
| incorrect-json-type | 參數或回傳值使用錯誤的型別 | 高 |
| div-before-mul | 因運算順序錯誤導致的精度遺失 | 中 |
| round | 未指定 ceil 或 floor 的捨入操作 | 中 |
| lock-callback | 回呼函式中的 Panic 可能導致合約鎖死 | 中 |
| yocto-attach | 特權函式中缺少 assert_one_yocto | 中 |
| prepaid-gas | ft_transfer_call 中缺少預付 Gas 檢查 | 低 |
| non-callback-private | 非回呼函式錯誤使用了 #[private] 修飾符 | 低 |
| unused-ret | 未使用或檢查函式結果 | 低 |
| upgrade-func | 合約中缺少升級函式 | 低 |
| tautology | 條件分支中使用了恆真式 | 低 |
| inconsistency | 使用了相似但略有不同的符號 | 低 |
| timestamp | 尋找所有時間戳記的使用位置 | 資訊 |
| complex-loop | 尋找所有可能導致 DoS 的複雜邏輯迴圈 | 資訊 |
| ext-call | 尋找所有跨合約呼叫 | 資訊 |
| promise-result | 尋找所有 Promise 結果的使用位置 | 資訊 |
| transfer | 尋找所有轉帳動作 | 資訊 |
如何使用
我們使用 Rustle 分析了一個熱門的 NEAR 合約(即 LiNEAR)。指令已在 Ubuntu 20.04 LTS 中完成測試。
-
準備好要讓 Rustle 分析的 NEAR 合約。
git clone https://github.com/linear-protocol/LiNEAR.git ~/near-repo/LiNEAR -
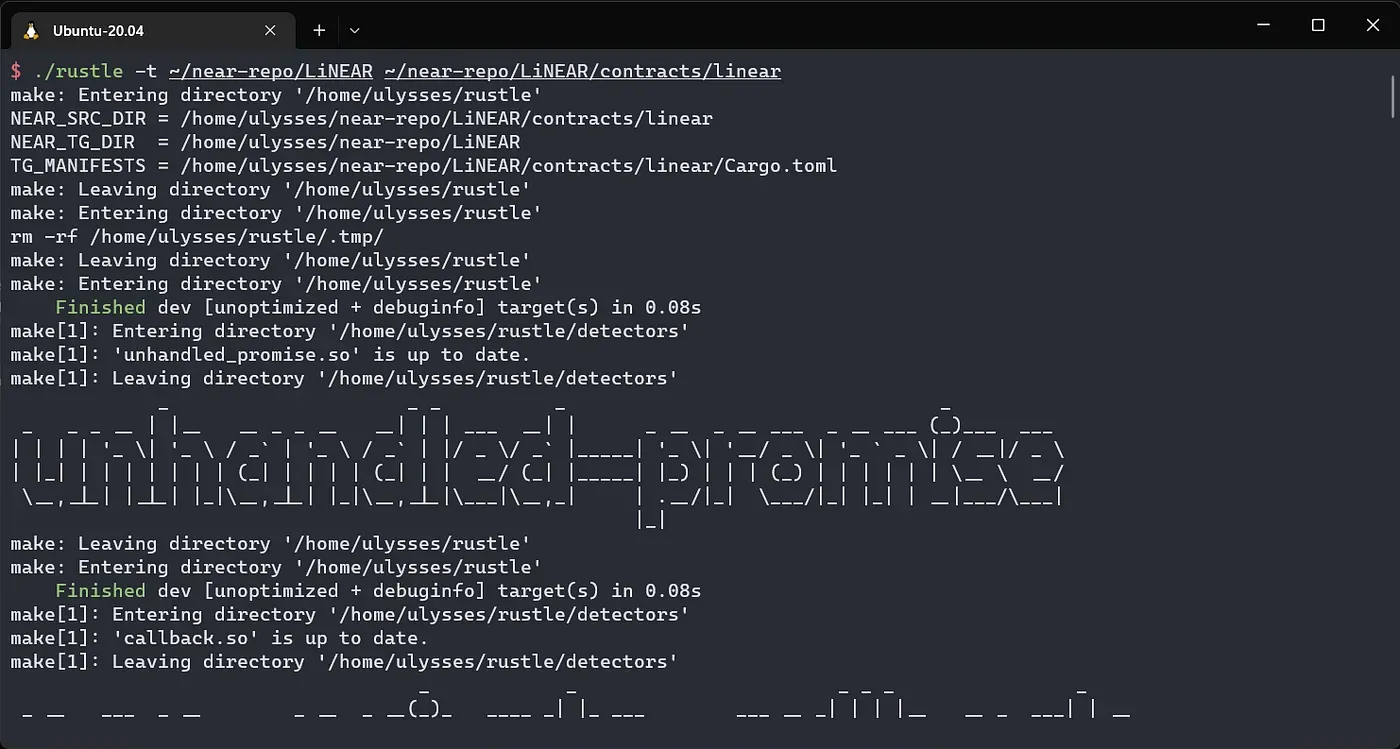
執行
./rustle開始分析。./rustle -t ~/near-repo/LiNEAR ~/near-repo/LiNEAR/contracts/linear
- 在
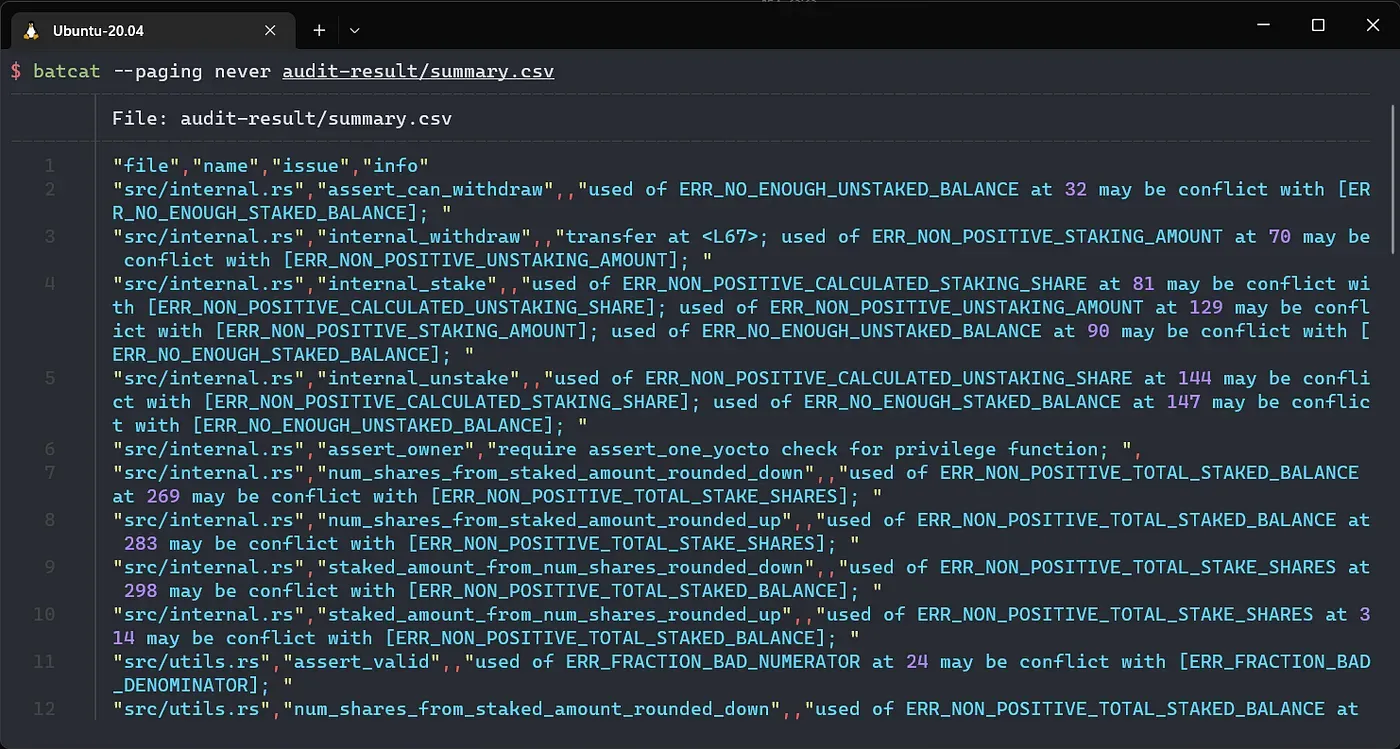
audit-result/summary.csv檢查報告。
- 您可以指定要使用的檢測器或嚴重程度群組。
詳情請參考 ./rustle -h。
範例:
./rustle -t ~/near-repo/LiNEAR ~/near-repo/LiNEAR/contracts/linear -d high,medium,complex-loop
額外說明
Rustle 可用於開發過程中,迭代掃描 NEAR 智慧合約。這可以節省大量的人力並減輕部分潛在問題。然而,複雜邏輯的漏洞或與語義相關的問題仍然是 Rustle 的局限。定位複雜的語義問題需要 BlockSec 的專家進行詳盡且徹底的審查。如有審計需求,請聯繫我們。
關於 BlockSec
BlockSec 是一家開創性的區塊鏈安全公司,由一群全球知名的安全專家於 2021 年創立。公司致力於增強新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智慧合約與 EVM 鏈的安全審計服務、用於安全開發與主動威脅封鎖的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及協助 Web3 開發者在加密世界中高效探索的 MetaSuites 擴充功能。
迄今為止,公司已服務超過 300 家知名客戶,如 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並從 Matrix Partners、Vitalbridge Capital 和分佈式資本(Fenbushi Capital)等頂尖投資人處獲得兩輪數千萬美元的融資。
官方 Twitter 帳號:https://twitter.com/BlockSecTeam



