

5 月 8 日,Peckshield 報告了一起關於 RariCapital 的安全事件。經過仔細調查,我們發現這是一種在我們的論文中描述的價格操縱攻擊(間接類型):DeFiRanger: Detecting Price Manipulation Attacks on DeFi Applications。在該論文中,我們專注於檢測針對 DeFi 應用的兩類新型攻擊,包括直接和間接價格操縱攻擊。前者是指攻擊者通過攻擊易受攻擊的 DeFi 應用,在同一個去中心化交易所(DEX)中進行非預期的交易,從而直接操縱 DEX 中的代幣價格。後者是指攻擊者間接操縱了易受攻擊的 DeFi 應用的代幣價格。此次安全事件正是間接價格操縱攻擊的一個案例。
根本原因
我們分析了此次攻擊的根本原因,發現不安全的價格依賴是導致該問題的原因。具體而言,Rari 的 LP 代幣價格取決於 Rari 持有的 ibEth LP 代幣價值(以以太幣計算)。遺憾的是,ibEth LP 代幣價格可以被調用 ibEth work 函數的攻擊者所操縱。
Rari_token_value_held_by_attacker = eth_reserve_in_Rari * Rari_token_number/Rari_token_total_supply
ibEth_token_value_held_by_Rari = eth_reserve_in_ibEth * ibEth_token_number/ibEth_token_total_supply
Rari 中的 eth_reserve 受 ibEth_token_value_held_by_Rari 的影響,而後者又被攻擊者通過增加 eth_reserve_in_ibEth(通過調用 work 函數)所操縱。
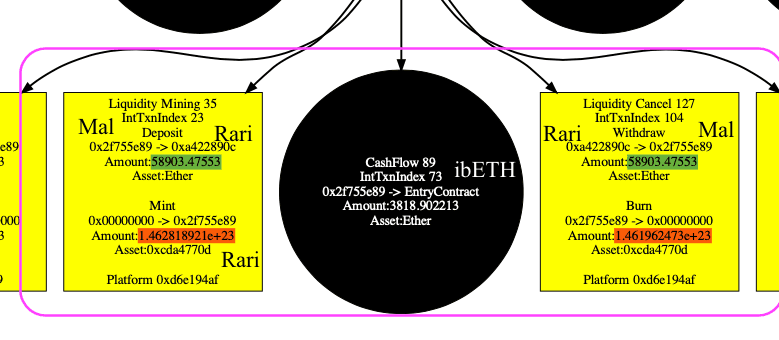
使用我們的系統 DeFiRanger,我們可以輕鬆恢復如圖所示的 DeFi 語義。流動性挖礦(存入以太幣獲得 LP 代幣)和取消流動性(提取 LP 代幣獲得以太幣)時的 LP 代幣數量在相同數量的以太幣下(綠色背景)是不同的(紅色圓圈標示)。
攻擊流程
攻擊流程如以下步驟所示。
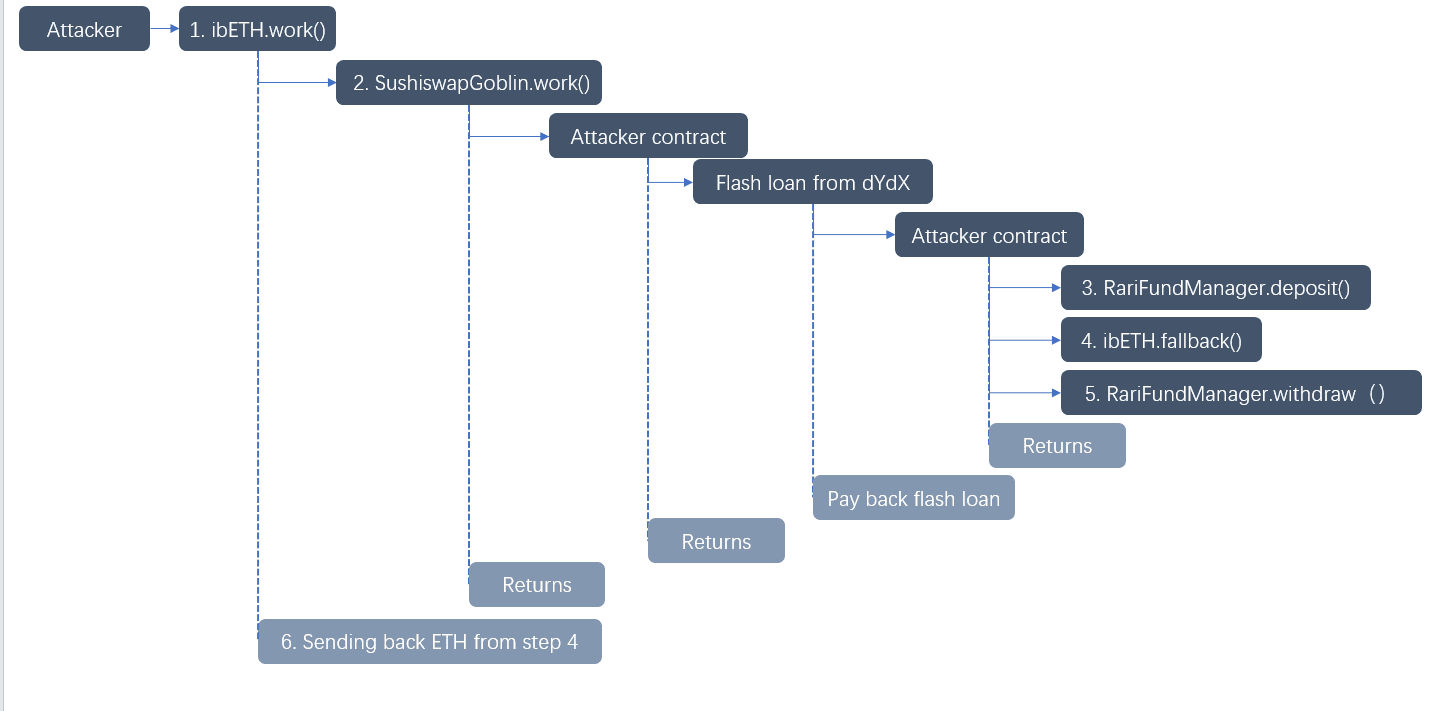
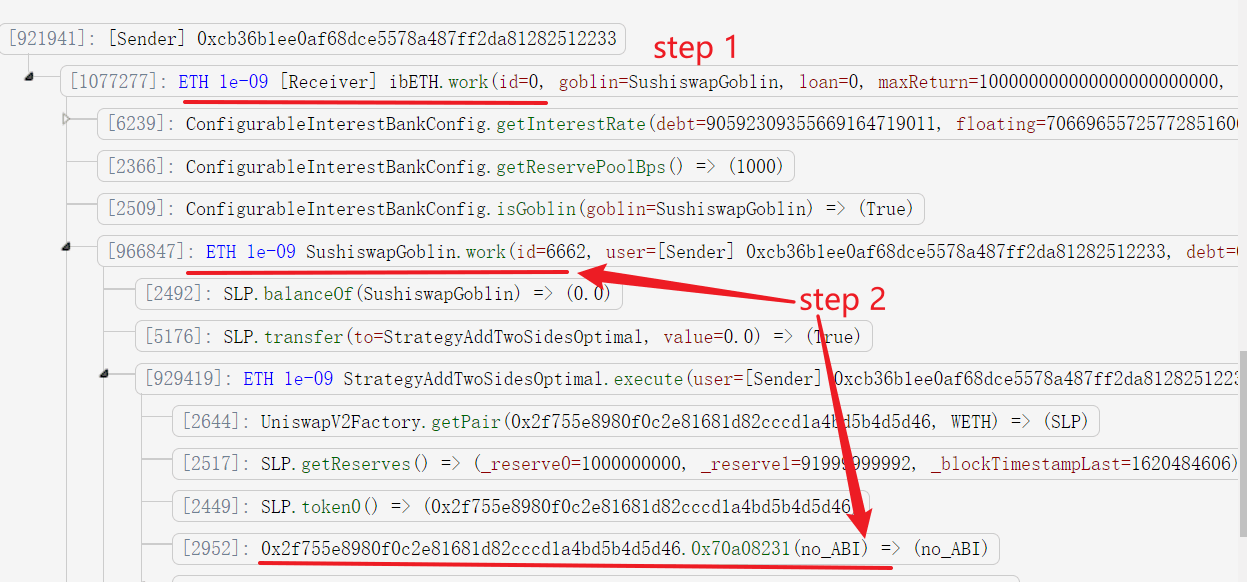
- 攻擊者調用 ibEth 的
work函數。 - 該函數調用
SushiswapGoblin.work函數,後者進一步調用攻擊者控制的合約(0x2f755e8980f0c2e81681d82cccd1a4bd5b4d5d46)。
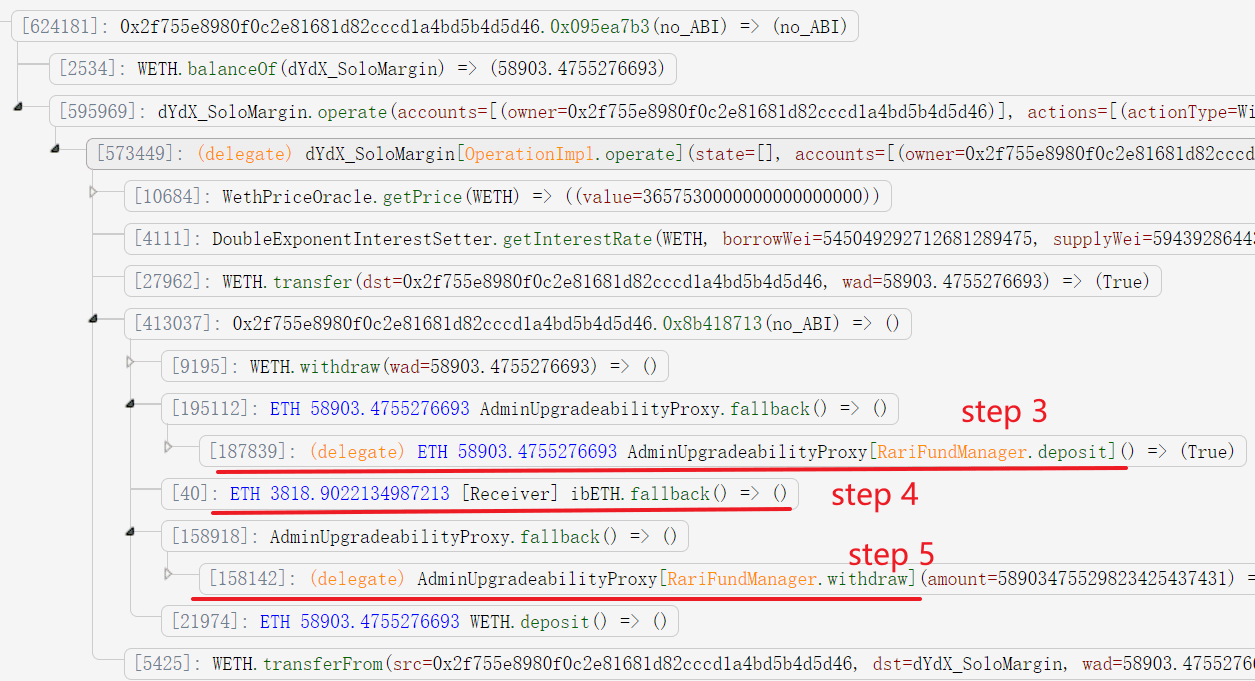
- 該合約首先將 58903.4755276693 以太幣(借自閃電貸)存入 Rari 並獲得 Rari 的 LP 代幣(146281892117489076580650)。
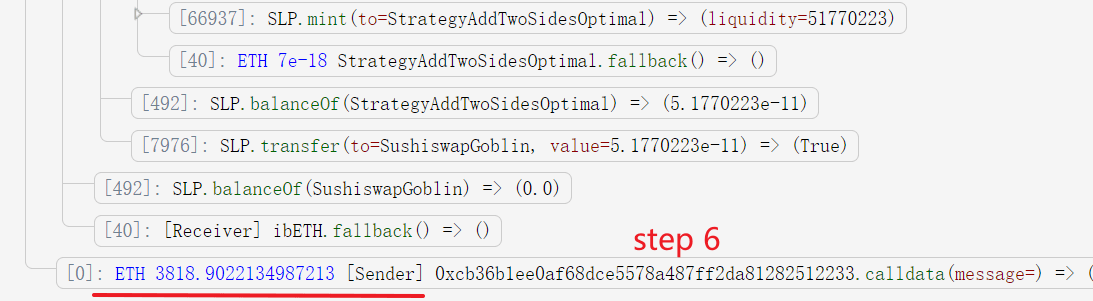
- 攻擊者將 3818.9022134987213 以太幣轉入 ibEth。這是關鍵步驟,它會提高 ibEth LP 代幣的價格(而不影響其總供應量)。這進一步影響了 Rari 的 LP 代幣價格,因為 Rari 資金池中持有的 ibEth LP 代幣價格上漲,導致其持有的總以太幣儲備增加。請注意,攻擊者無法通過增加流動性的方式來操縱 Rari 或 ibEth 的代幣價格,因為這同時也會增加代幣的總供應量。
- 攻擊者提取以太幣。由於 Rari 代幣價格更高,攻擊者只需使用更少的 Rari LP 代幣(146196247321127203315331 而非 146281892117489076580650)即可獲得相同數量的以太幣來歸還閃電貸。
- 攻擊者在
work函數結束時獲得了歸還後的以太幣。
總結
總之,RariCapital 面臨的安全漏洞明確提醒了 DeFi 應用所面臨的複雜威脅。通過一種巧妙的利用策略,攻擊者執行了一次間接價格操縱攻擊。該事件揭示了智能合約中使用不安全價格依賴所帶來的嚴重漏洞。此次攻擊凸顯了 DeFi 項目採用強大檢測系統(如 DeFiRanger)以防範威脅新興 DeFi 生態系統完整性和安全性的直接及間接操縱手段的迫切需求。
關於 BlockSec
BlockSec 是一家領先的區塊鏈安全公司,由一群全球知名的安全專家於 2021 年創立。公司致力於通過增強新興 Web3 世界的安全性和可用性,促進其大規模應用。為此,BlockSec 提供智能合約與 EVM 鏈安全審計服務、用於安全開發與主動威脅阻斷的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及幫助 Web3 構建者高效遨遊加密世界的 MetaDock 擴充插件。
迄今為止,公司已服務超過 300 家知名客戶,包括 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並從 Matrix Partners、Vitalbridge Capital 和分布式資本(Fenbushi Capital)等頂尖投資機構處獲得了數千萬美元的兩輪融資。



