


BNB Smart Chain(BSC)於 2024 年初實施了 BEP-322,即提議者-建構者分離(Proposer-Builder Separation,PBS)機制。這項關鍵升級催生了 BSC Builder 市場,並引入了新的生態動態。作為領先的區塊鏈安全公司,BlockSec 持續監控 BSC 的發展,透過研究 PBS 機制及其不斷演進的生態系統來分析潛在的衍生風險。我們的目標是提供穩健的風險緩解建議,以增強 BSC 安全性。
BSC 驗證者與建構者不斷演進的格局
BSC 驗證者在 BSC 生態系統中具有重大影響力。 BSC 驗證者的准入門檻明顯很高,其數量始終維持在 40-50 個左右。相較於以太坊數以百萬計的驗證者節點,BSC 驗證者由於權力集中,對鏈上生態系統施加了更強的影響力。
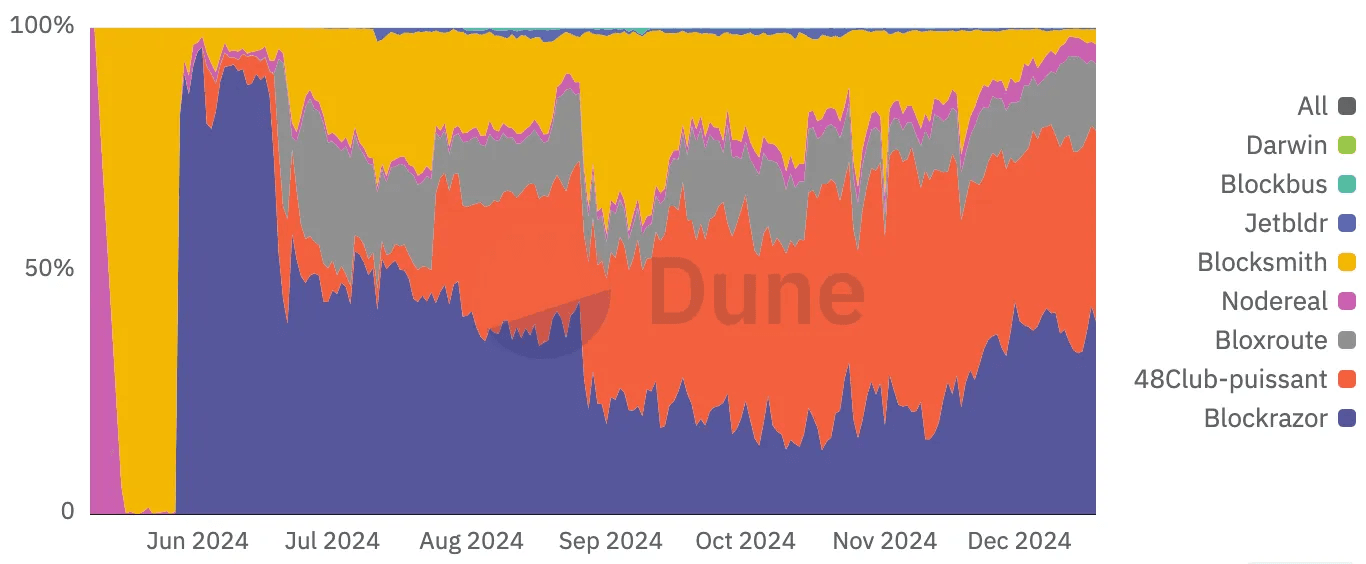
經過數月的激烈競爭,BSC Builder 市場已形成穩定的結構。Blockrazor 和 48Club-pussaint 等領先參與者現在貢獻了近 80% 的區塊構建量,而 Bloxroute、Blocksmith 和 Nodereal 合計約佔 19%。尾部參與者的貢獻則只是偶發性的。BlockSec 的分析還揭示了 BSC 鏈上驗證者與建構者之間垂直整合的現象,這可能進一步加劇中心化風險,並影響整體 BNB Smart Chain 安全性。
新機制也帶來了鏈上交易風險,催生了風險防範產品的出現。BSC 獨特的 0 Gwei 交易機制降低了交易成本,但不幸的是,也導致了頻繁的網路釣魚活動。在 PBS 機制下,建構者接收交易包(bundle)的流程降低了三明治攻擊(sandwich attack)的成本,使交易更容易受到此類攻擊。這反過來又推動了以緩解最大可提取價值(Maximum Extractable Value,MEV)並增強 BSC 安全性為目標的隱私 RPC 產品的發展。
BSC 與以太坊 PBS 實現之間的關鍵差異
要比較 BSC PBS 機制,以太坊是一個很好的參考點。雖然 BSC 採用了以太坊實現原理的大部分內容,但仍存在一些細節上的差異,特別是在共識機制和驗證者網路拓撲方面。理解這些區別對於掌握 PBS 之後 BNB Smart Chain 獨特的效能特性至關重要。
取消中繼(Relay)機制
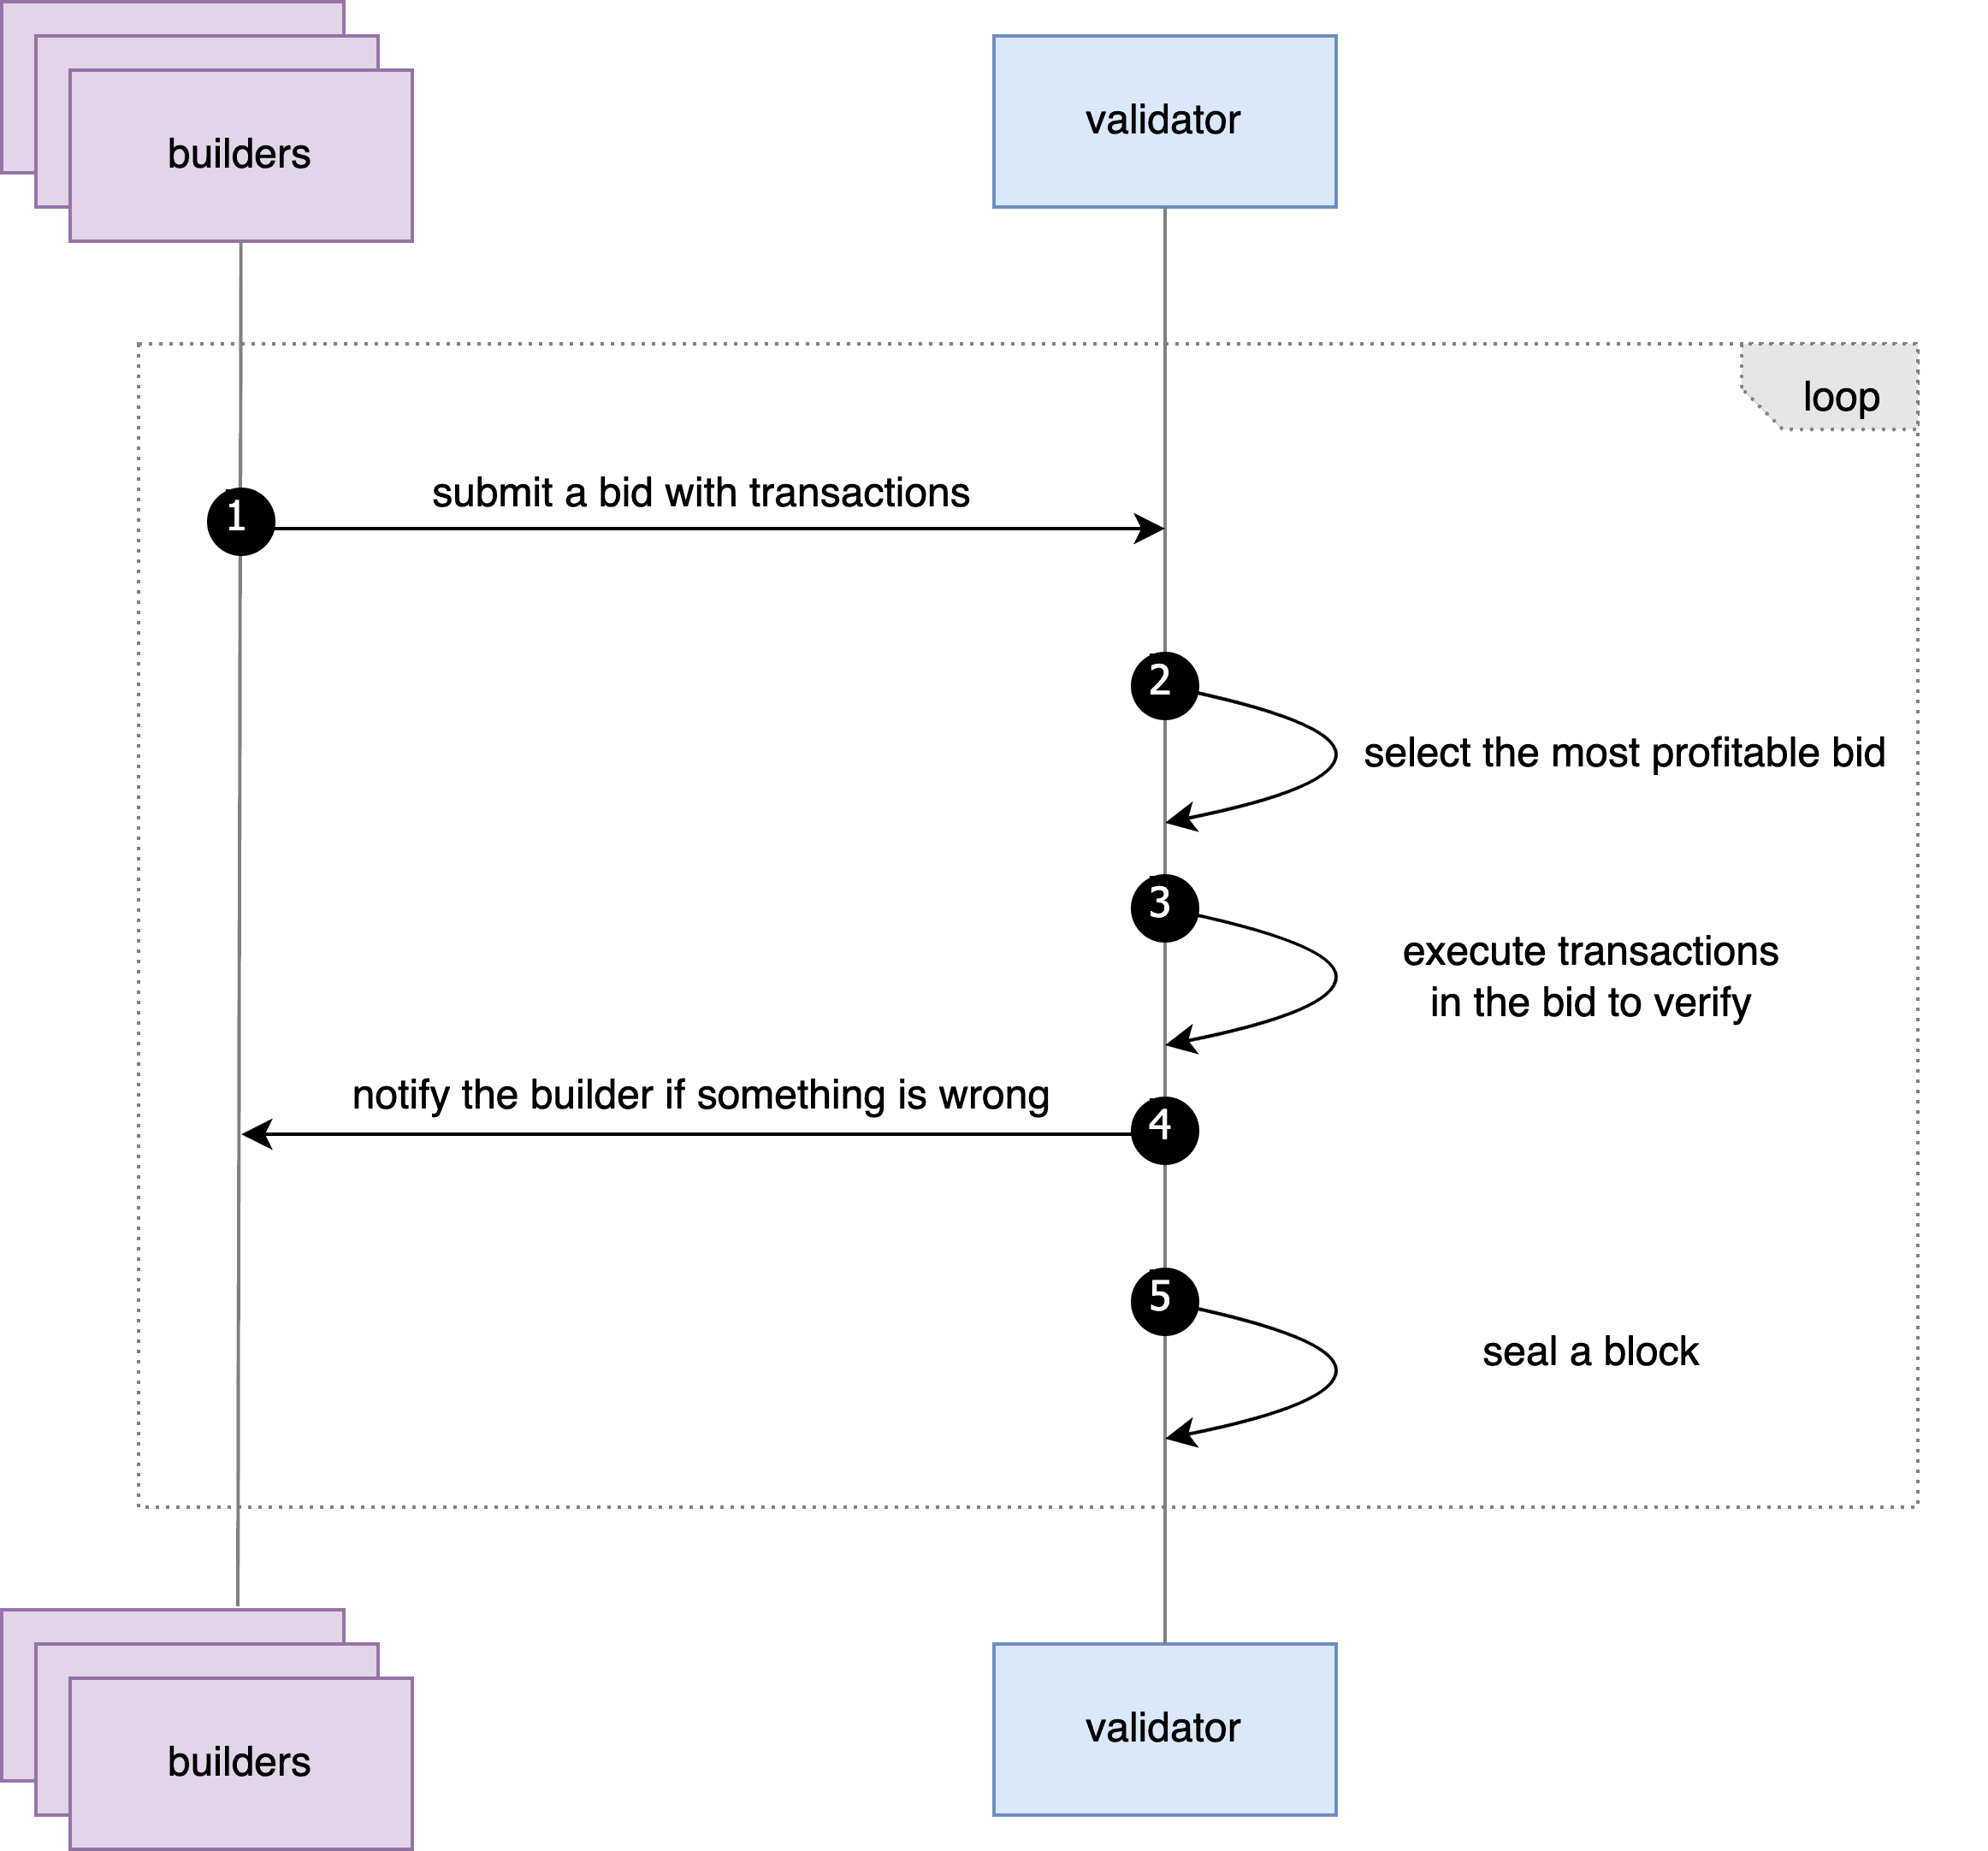
鑑於 BSC 上的驗證者數量相對較少,因此無需集中式的中繼(Relay)來降低建構者與驗證者之間的通訊複雜度。此外,BSC 較短的區塊間隔意味著使用中繼來轉發交易實際上會增加通訊環節並延長互動時間。
作為中繼的補充,BSC 引入了 mev-sentry 服務,其中每個驗證者都運行自己的哨兵(sentry)。此哨兵服務直接與建構者互動,而其與驗證者的分離提供了增強的保護。與中繼不同,驗證者可以透過哨兵直接從建構者的出價中獲取區塊內容,使其能夠獨立驗證建構者出價的有效性。這進一步保障了驗證者的利益。在每個區塊間隔期間,建構者最多只允許向哨兵發送三次出價,這導致 BSC 建構者與以太坊建構者在出價策略上存在顯著差異。
Coinbase 轉帳設定的差異
在以太坊的 PBS 機制中,建構者被允許將 coinbase 地址更改為自己的地址,從而使以太坊的優先費用能夠由建構者執行並重新分配。然而,BSC 的 PBS 機制不具備此功能,這在一定程度上限制了建構者在出價和分配上的靈活性。
對 0 Gwei 交易的支援
在 BEP-322 升級之前,0 Gwei 交易機制最初是由 48Club 作為會員功能引入的,作為驗證者向 KOGE 代幣持有者提供的特殊服務。
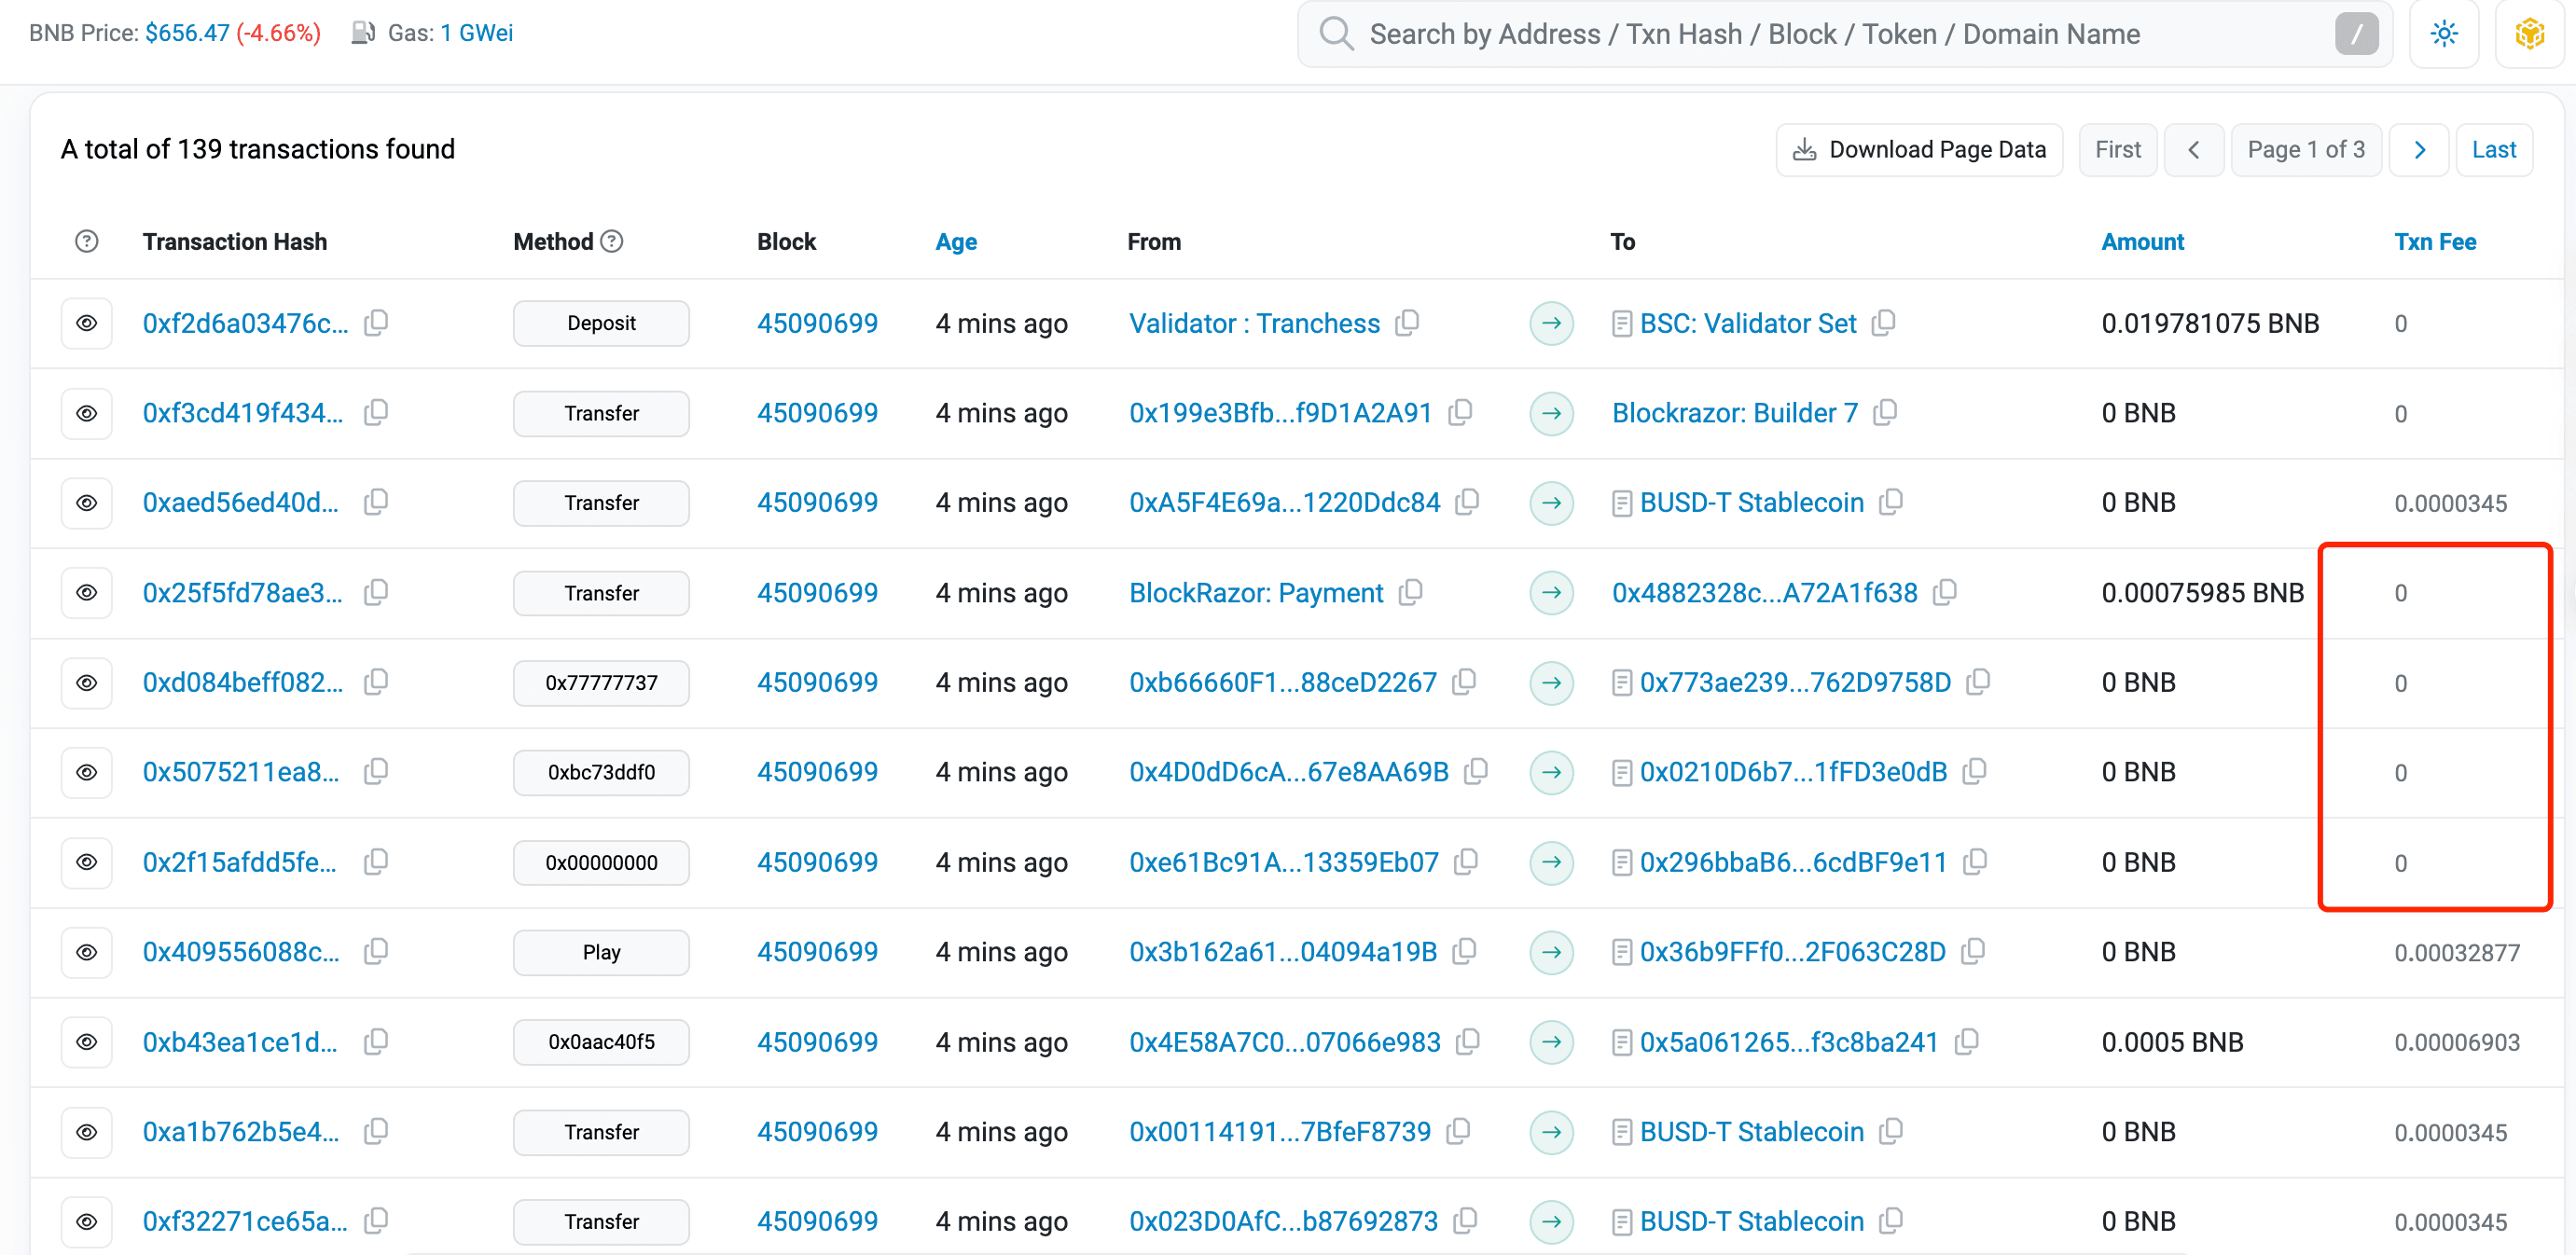
在 BEP-322 升級之後,所有 BSC 驗證者都被允許接受包含 0 Gwei 交易的區塊。與以太坊的動態基礎費用(Base Fee)機制不同,BSC 的交易基礎費用預設設定為 0,這意味著 Gas 價格為 0 的交易是被允許的。作為最低 Gas 費用保障的補充,BSC 設定了一項限制,即區塊的有效 Gas 價格(Effective Gas Price)不能低於 1。這種獨特的機制使建構者在構建區塊時能夠包含 0 Gwei 交易,從而更有效地利用區塊空間,並影響 BSC 安全性。
BSC Builder 市場的發展
與以太坊類似,PBS 實施後,BSC Builder 市場應運而生,並經歷了一段快速發展期,最終形成了穩定的結構。
根據 Dune 提供的統計資料,共有 8 個 Builder 參與者參與了 BSC Builder 市場。在 PBS 實施的早期階段,Nodereal、Blocksmith 和 Blockrazor 曾短暫主導整個市場。然而,隨著 48Club 和 Bloxroute 在 6 月下旬加入競爭,市場進入了拉鋸戰階段。
截至目前,Blockrazor 和 48Club 佔 BSC 上區塊構建量的 80% 以上,確立了它們在 Builder 市場中的領先地位。同時,Bloxroute、Blocksmith 和 Nodereal 已成為「第二梯隊」參與者,而 Jetbldr、Blockbus 和 Darwin 對區塊生產的貢獻則只是偶發性的。這種整合顯著影響了 PBS 之後 BSC 的效能表現。
BSC 驗證者的發展
與以太坊不同,由於准入門檻的差異,BSC 上的驗證者數量保持在一個穩定的範圍內。在以太坊上,任何人只需質押 32 個 ETH 即可成為驗證者,導致驗證者數量超過 100 萬個。以太坊驗證者透過與中繼整合來連接建構者,接收區塊提議並完成區塊生產。
然而,在 BSC 上,成為驗證者需要質押大量的 BNB,這大幅提高了准入門檻。目前,BSC 上僅有 45 個驗證者,其中 21 個被分類為 Cabinet,其餘 24 個為 Candidates。根據 BSCScan 的統計資料,這 45 個驗證者合計質押了 29,244,219 個 BNB(截至 2024 年 12 月 18 日),質押量最少的驗證者仍持有 73,446 個 BNB。
這種驗證者集中度上的差異,在一定程度上導致了 BSC 與以太坊之間的生態差異。例如,在 BSC 上,連結建構者與驗證者的成本較低,消除了中繼服務的市場空間。同時,驗證者的高影響力意味著鏈上生態系統的發展必須優先考慮驗證者的利益。這可能會影響公鏈協作生態系統中(驗證者群體之外的)其他專案團隊的競爭力和積極性,對長期的 BNB Smart Chain 安全性構成挑戰。
PBS 實施後潛在的鏈上風險
BSC 上 PBS 的全面實施,雖然帶來了架構上的改進,但也浮現出一些需要關注的潛在風險,特別是關於 BSC 安全性方面。
建構者-驗證者垂直整合
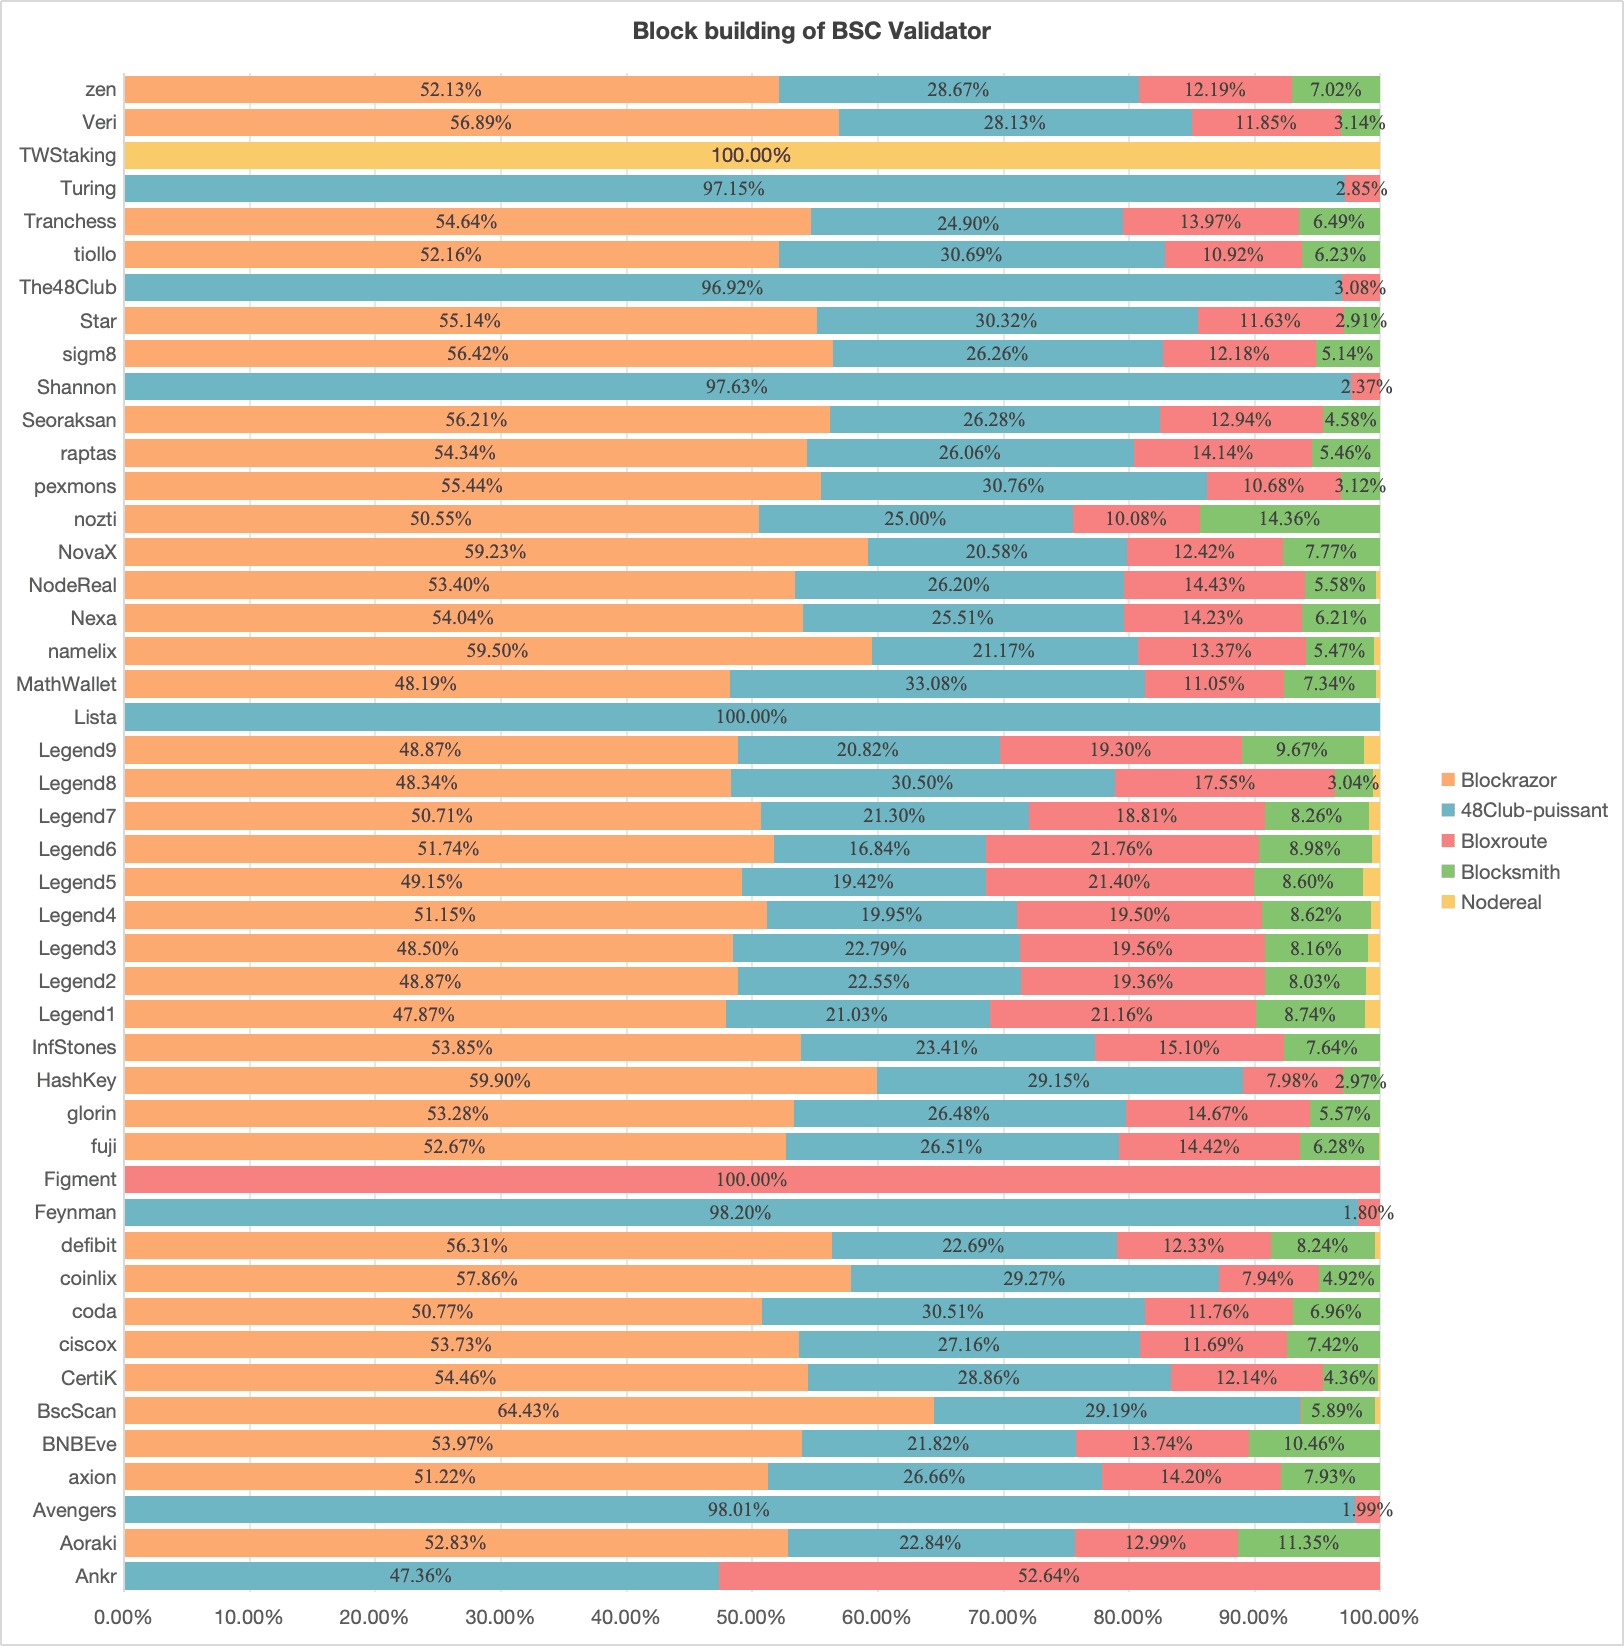
BSC 上存在一個顯著的建構者-驗證者垂直整合現象。BlockSec 分析了從 12 月 1 日 00:00:00(UTC)到 12 月 18 日 00:00:00(UTC)期間,建構者生產的區塊在所有驗證者之間的分佈情況。資料顯示,部分驗證者節點的區塊生產統計數據與市場平均值有顯著偏差,表明存在垂直整合現象。
例如:
- Nodereal 與 TWStaking 之間的份額為 100%。
- Bloxroute 與 Figment 之間的份額為 100%。
- 48Club 與 Turing、The48Club、Shannon、Lista、Feynman 和 Avengers 之間的份額超過 90%。
這種垂直整合所帶來的潛在風險,與以太坊上更常見的搜尋者(Searcher)-建構者整合有所不同。具體而言,建構者-驗證者整合機制可能被利用來控制交易流,將交易僅傳輸給特定的驗證者。這可能導致使用者利益受損,並加劇中心化風險,直接影響 BNB Smart Chain 安全性。
0 Gwei 交易機制的風險
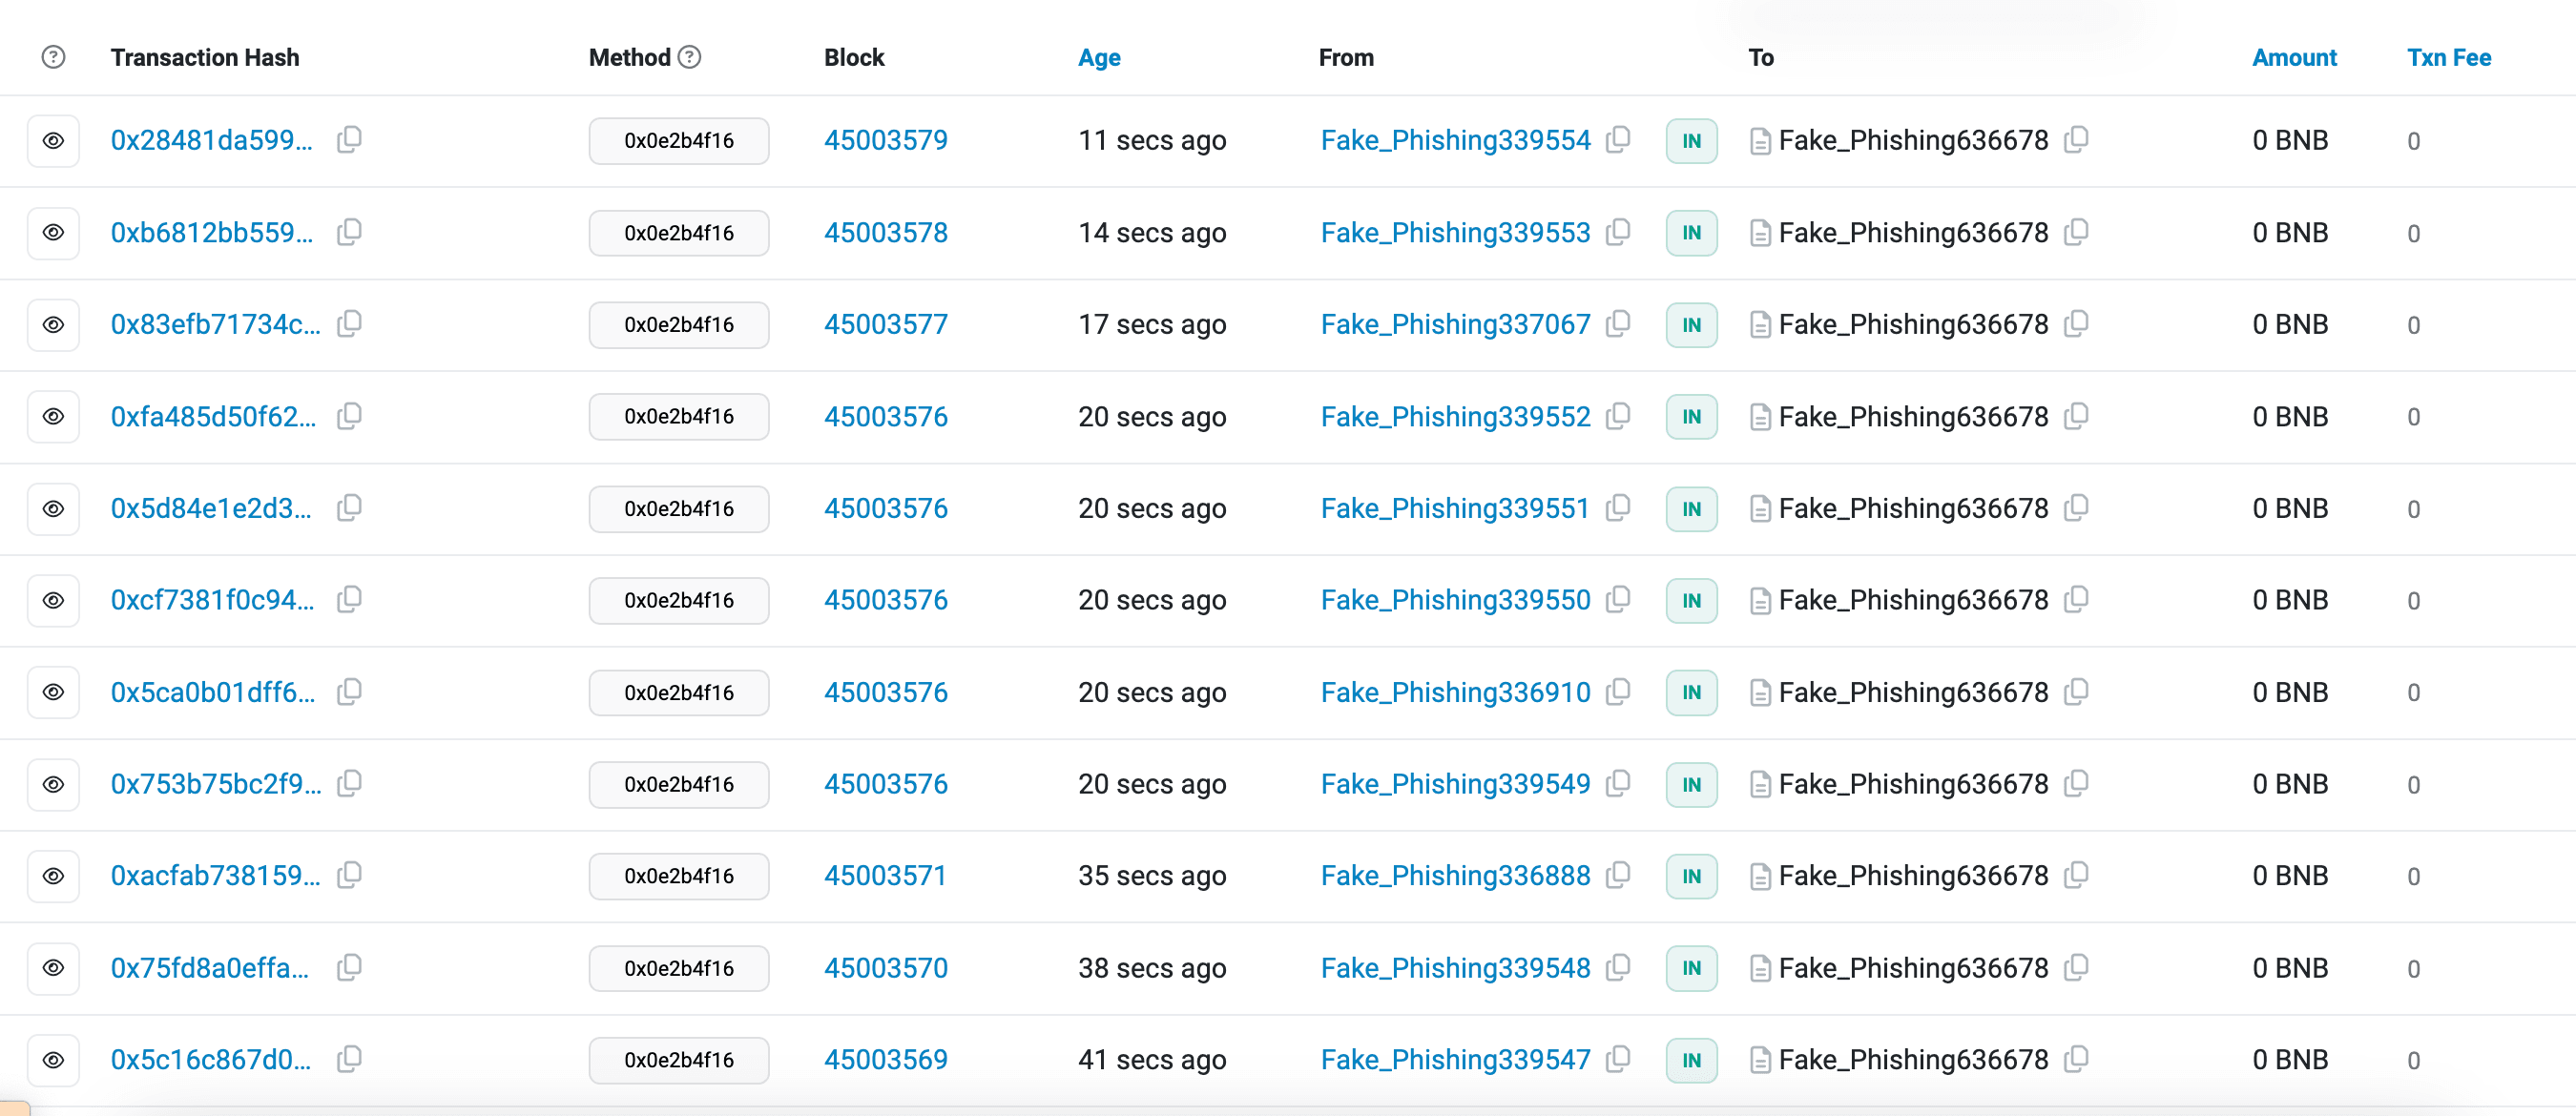
0 Gwei 交易機制雖然降低了成本,但也為釣魚合約的利用創造了機會。透過 0 Gwei 交易,釣魚合約可以零成本轉移資金,加劇了網路釣魚攻擊的盛行程度。
在 BSC 上,BlockSec 已偵測到多個利用 0 Gwei 交易的釣魚合約。最初,這些合約透過持有 Koge 來利用 48Club 的 0 Gwei 交易服務。儘管 48Club 已實施了某些限制,但截至撰寫本文時,我們仍觀察到多項透過 48Club 的 0 Gwei 交易服務進行的網路釣魚活動,對 BSC 安全性構成重大威脅。
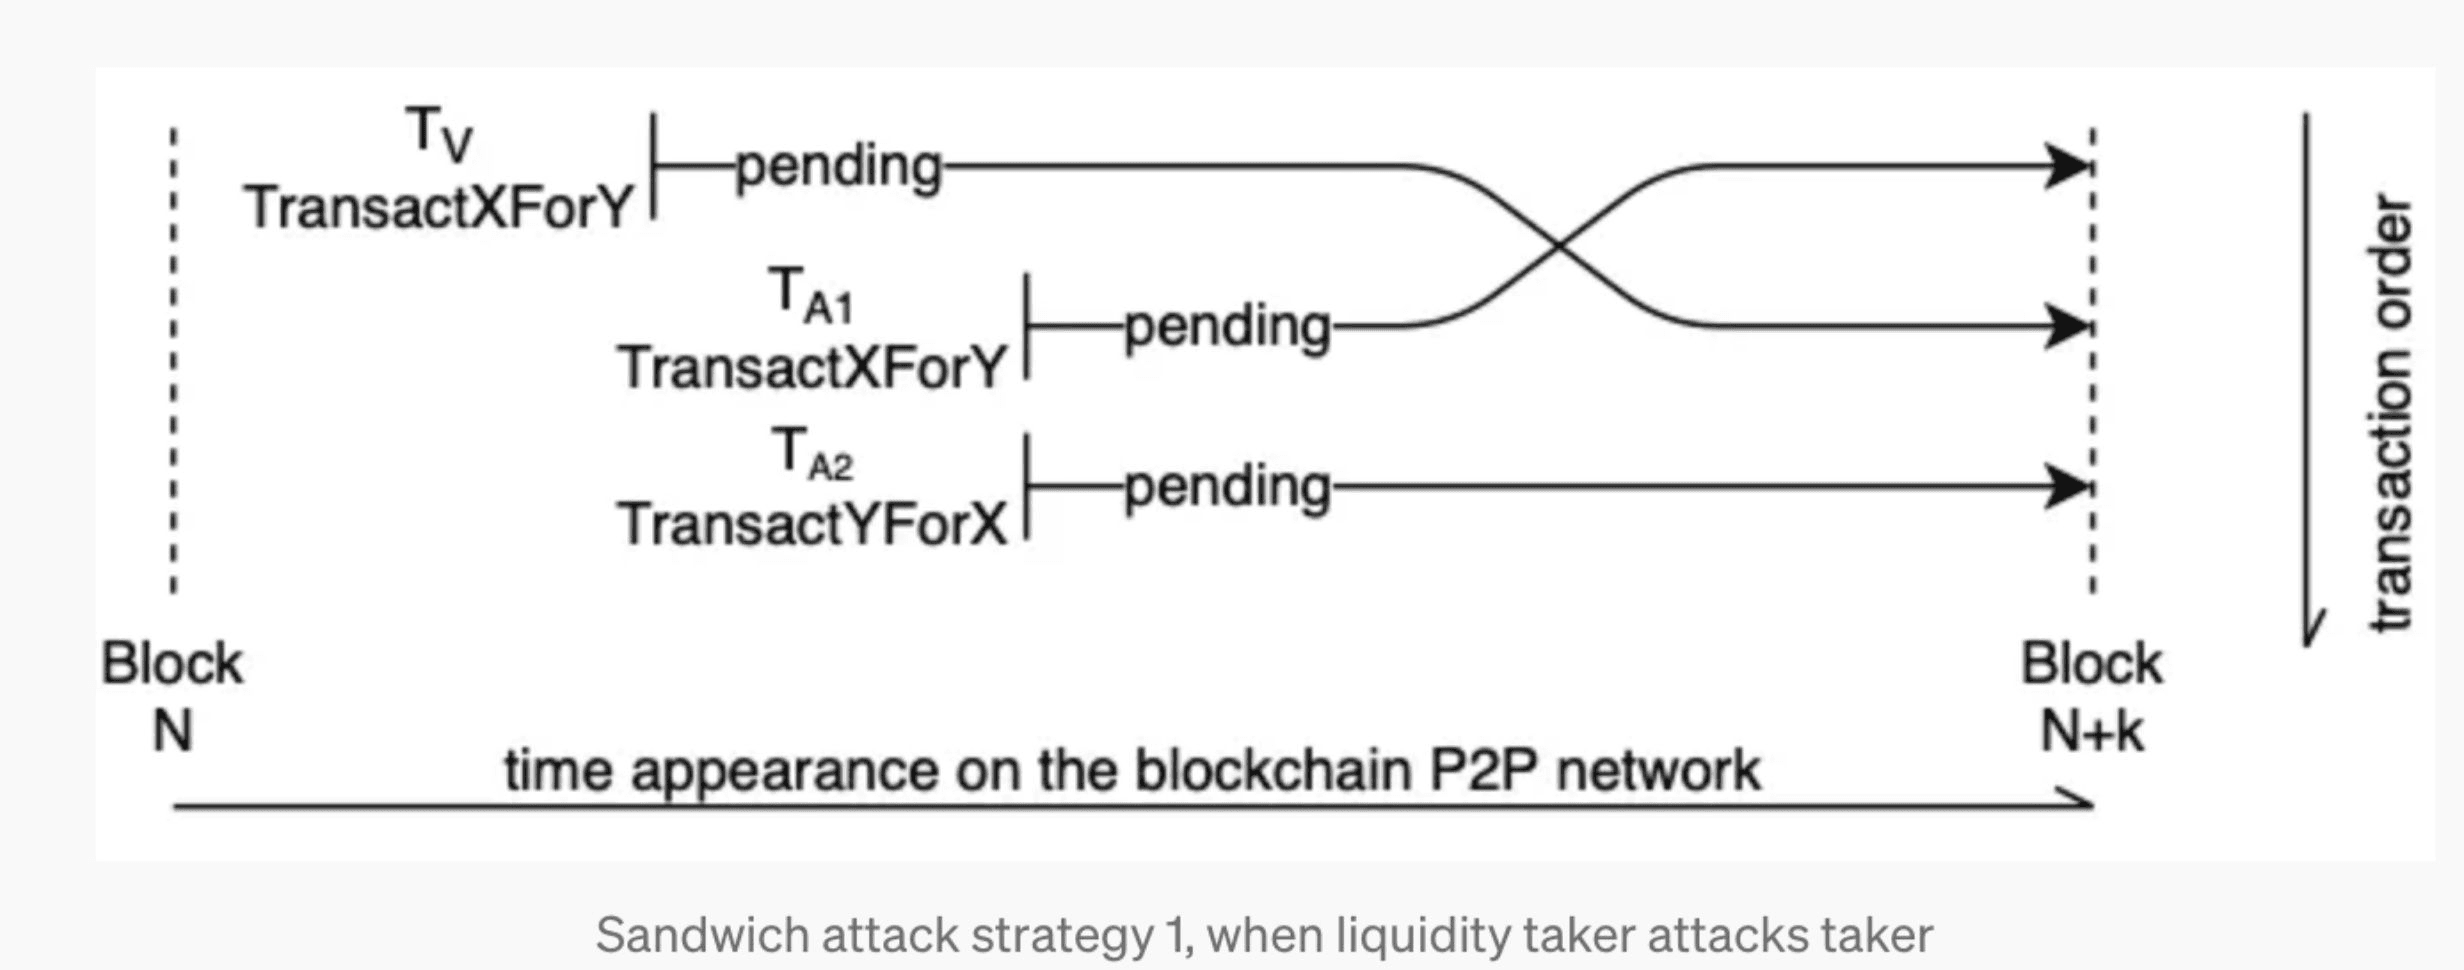
MEV 攻擊日益猖獗,尤以三明治攻擊為甚
目前的 BSC PBS 機制已重新洗牌了 MEV 攻擊市場,使得使用者掌握這一新結構下的 MEV 防護策略變得至關重要。在各種 MEV 攻擊中,**三明治攻擊(sandwich attack)**是區塊鏈上最惡名昭彰的攻擊之一。
三明治攻擊的運作方式:
- 監控目標交易: 攻擊者監控區塊鏈的交易池(mempool)以識別目標交易。這些目標通常是大額的代幣交換交易(例如,在 DEX 上將 ETH 換成 USDT)。
- 在目標交易前搶跑(Front-Running): 攻擊者在目標交易之前發送一筆交易(搶跑),以影響市場價格。例如,攻擊者買入目標代幣,推高其價格。
- 在目標交易後跟隨(Back-Running): 目標交易執行完成後,攻擊者在其之後發送另一筆交易(跟隨交易),以出售在搶跑步驟中獲得的代幣。這使攻擊者能夠從目標交易所引發的價格波動中獲利。
若要了解更多關於 MEV 的資訊,請閱讀我們的詳細分析:利用 Flashbots Relay 漏洞收割 MEV 機器人。
在 PBS 實施之前,交易在公共交易池中完全暴露,使其對攻擊者可見。攻擊者可以分析所有有利可圖的交易,並透過控制 Gas 價格來操縱交易順序,從而進行攻擊。
BSC PBS 機制為交易引入了一個隱私通道,允許使用者將交易發送到僅建構者可見的私有交易池中。這確保了交易對攻擊者保持隱藏(除非建構者故意洩露),為使用者交易提供了一層 MEV 防護。
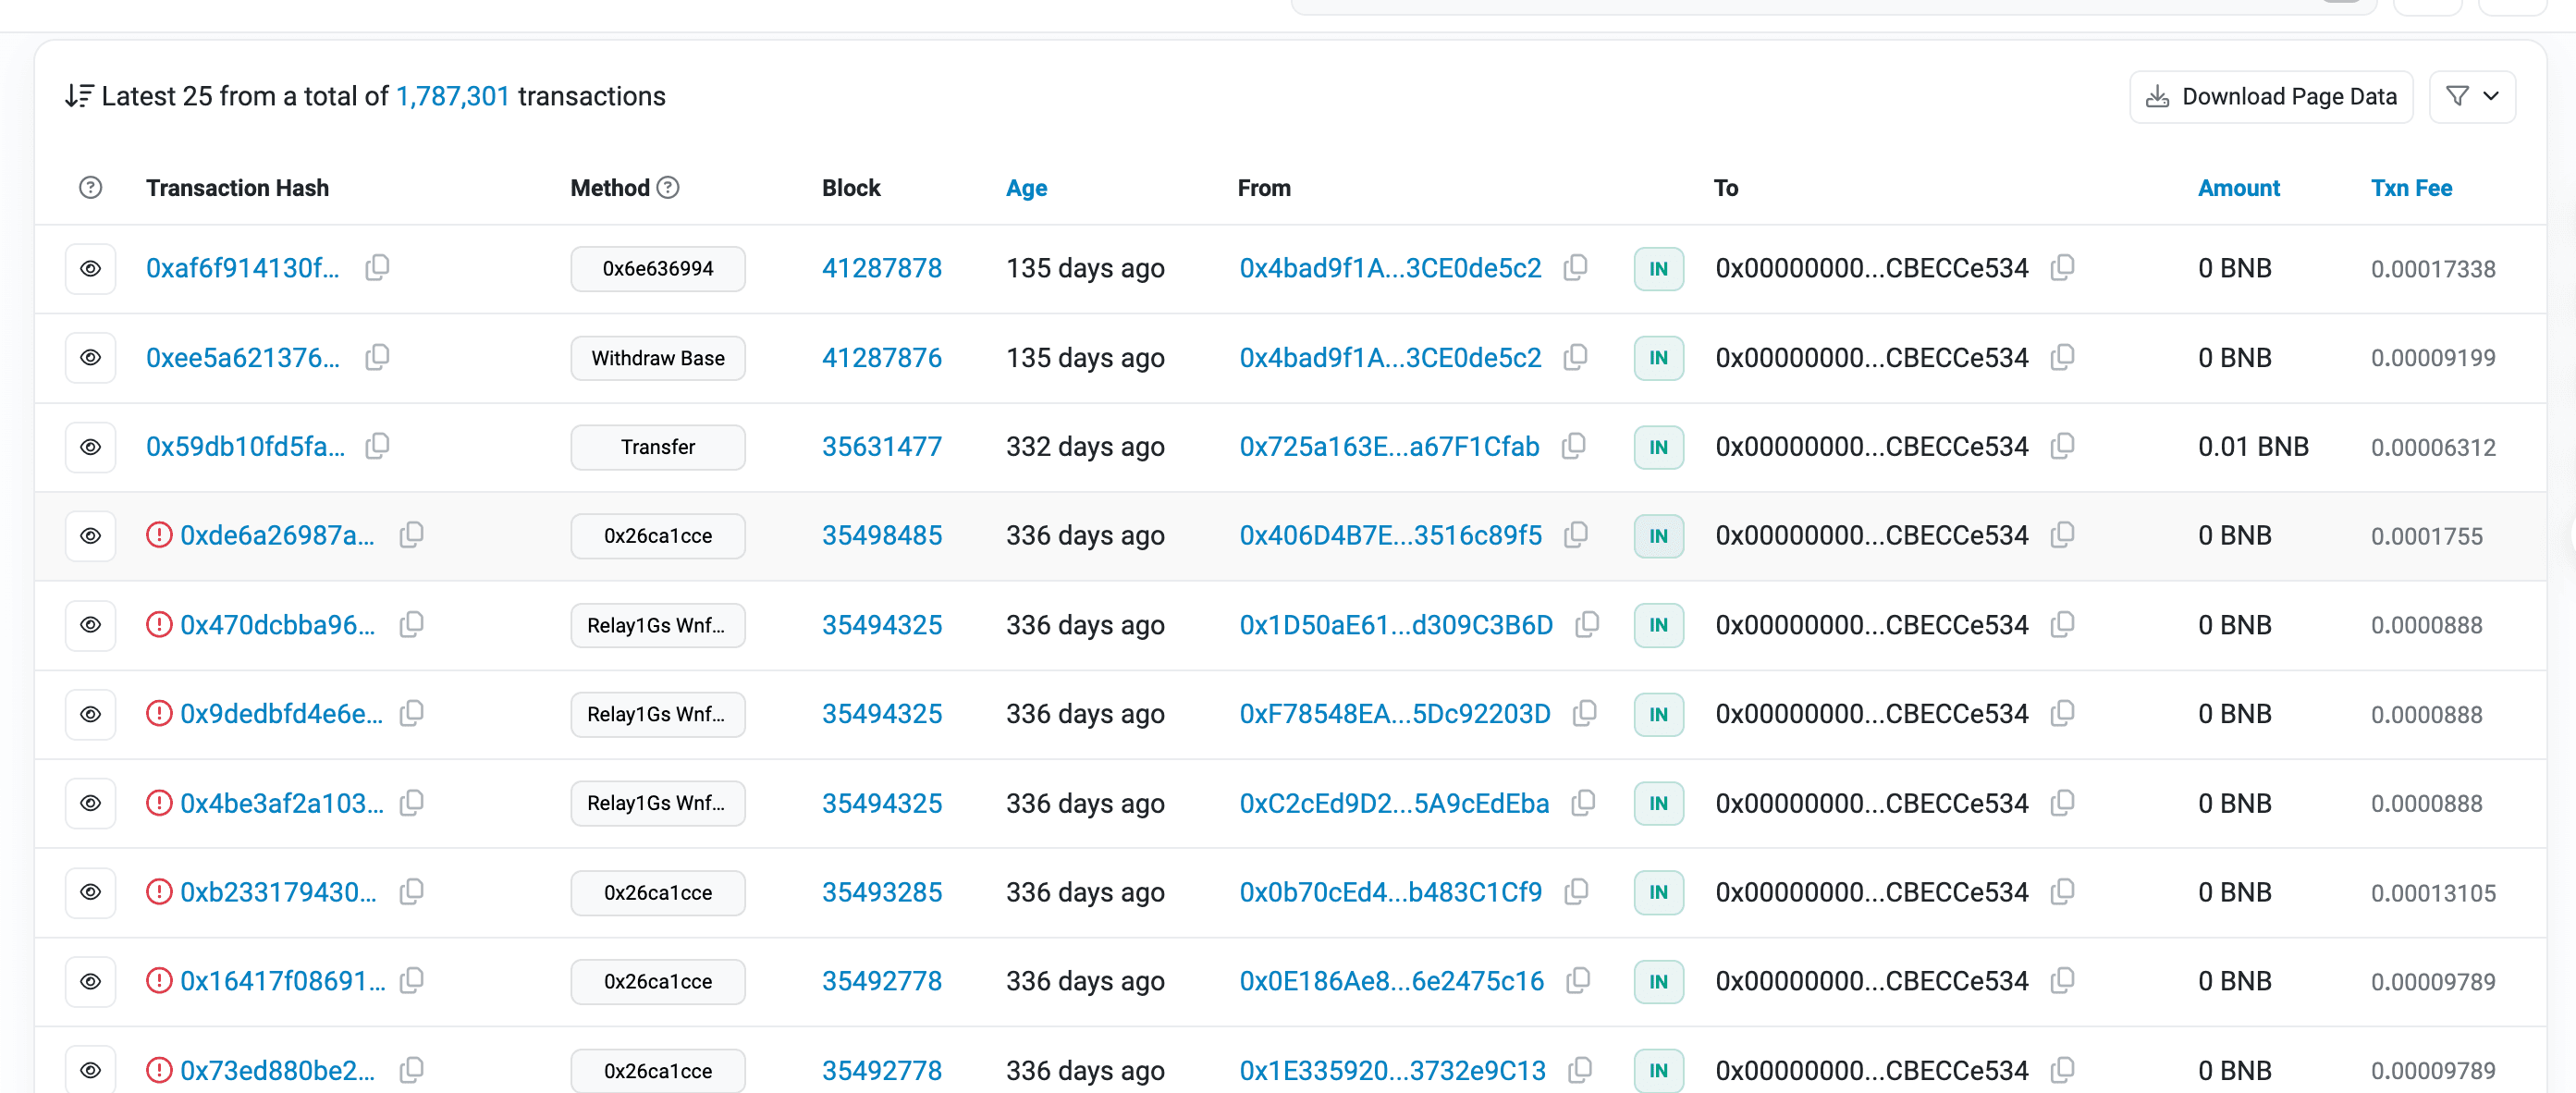
我們觀察到,一個曾透過控制 Gas 價格進行三明治攻擊的領先三明治機器人(0x00000000004e660d7929B04626BbF28CBECCe534),在 100 多天前已完全停止運作。這表明 BSC 上的 PBS 機制已重新洗牌了 MEV 攻擊格局。
然而,透過觀察鏈上行為並分析統計資料(例如 Dune Analytics),我們發現在 PBS 實施(2024 年 5 月)之後,BSC 鏈上的三明治攻擊交易數量顯著增加。這一矛盾現象凸顯了目前 BSC 上 MEV 防護策略中的一個關鍵缺口。
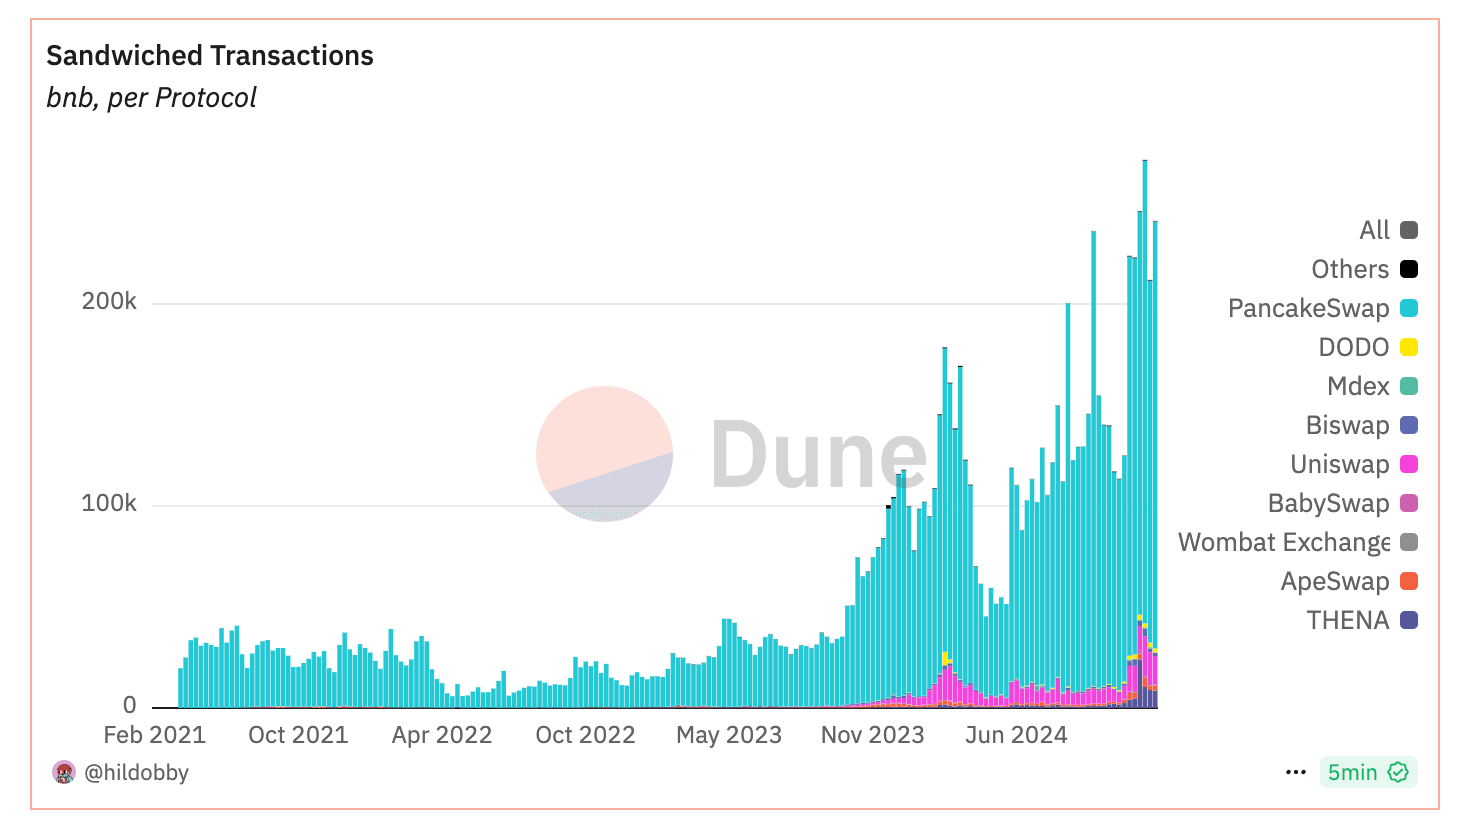
三明治攻擊增加的主要原因是,大多數交易者和專案團隊並未有效利用 PBS 提供的隱私通道。相反,他們繼續將交易發送到公共交易池。對攻擊者而言,獲取攻擊機會的成本並未顯著增加。
相反,攻擊者利用建構者接受交易包(bundle)的能力,將目標交易和攻擊交易一起打包成一個提交給建構者的 bundle。如果該 bundle 成功上鏈,三明治攻擊即告成功。如果失敗,搜尋者(Searcher)則不會承受任何損失。這使得三明治攻擊更具成本效益和效率,進一步凸顯了穩健 MEV 防護的必要性。
結語
BEP-322 生效一年多以來,PBS 重塑了 BSC 的區塊生產:Builder 市場已形成並趨於整合,驗證者集合與 Builder 市場現在也緊密交織在一起。其代價則是一系列新的結構性風險——建構者與驗證者之間的垂直整合、0 Gwei 交易機制,以及變得更頻繁而非更少的三明治攻擊。這些風險能否得到控制,與機制本身的關係不大,更多取決於生態系統實際採用 PBS 所提供隱私通道的程度。




