

Wintermute 遭到了攻擊,損失超過 1.6 億美元。其根本原因是 Wintermute 項目使用的私鑰因 Profanity 工具中的漏洞而洩漏,該工具曾被 Wintermute 用於生成私鑰和以太坊帳戶。
在本部落格中,我們將描述 Profanity 漏洞的根本原因,以及該漏洞是如何被利用的。
以太坊位址
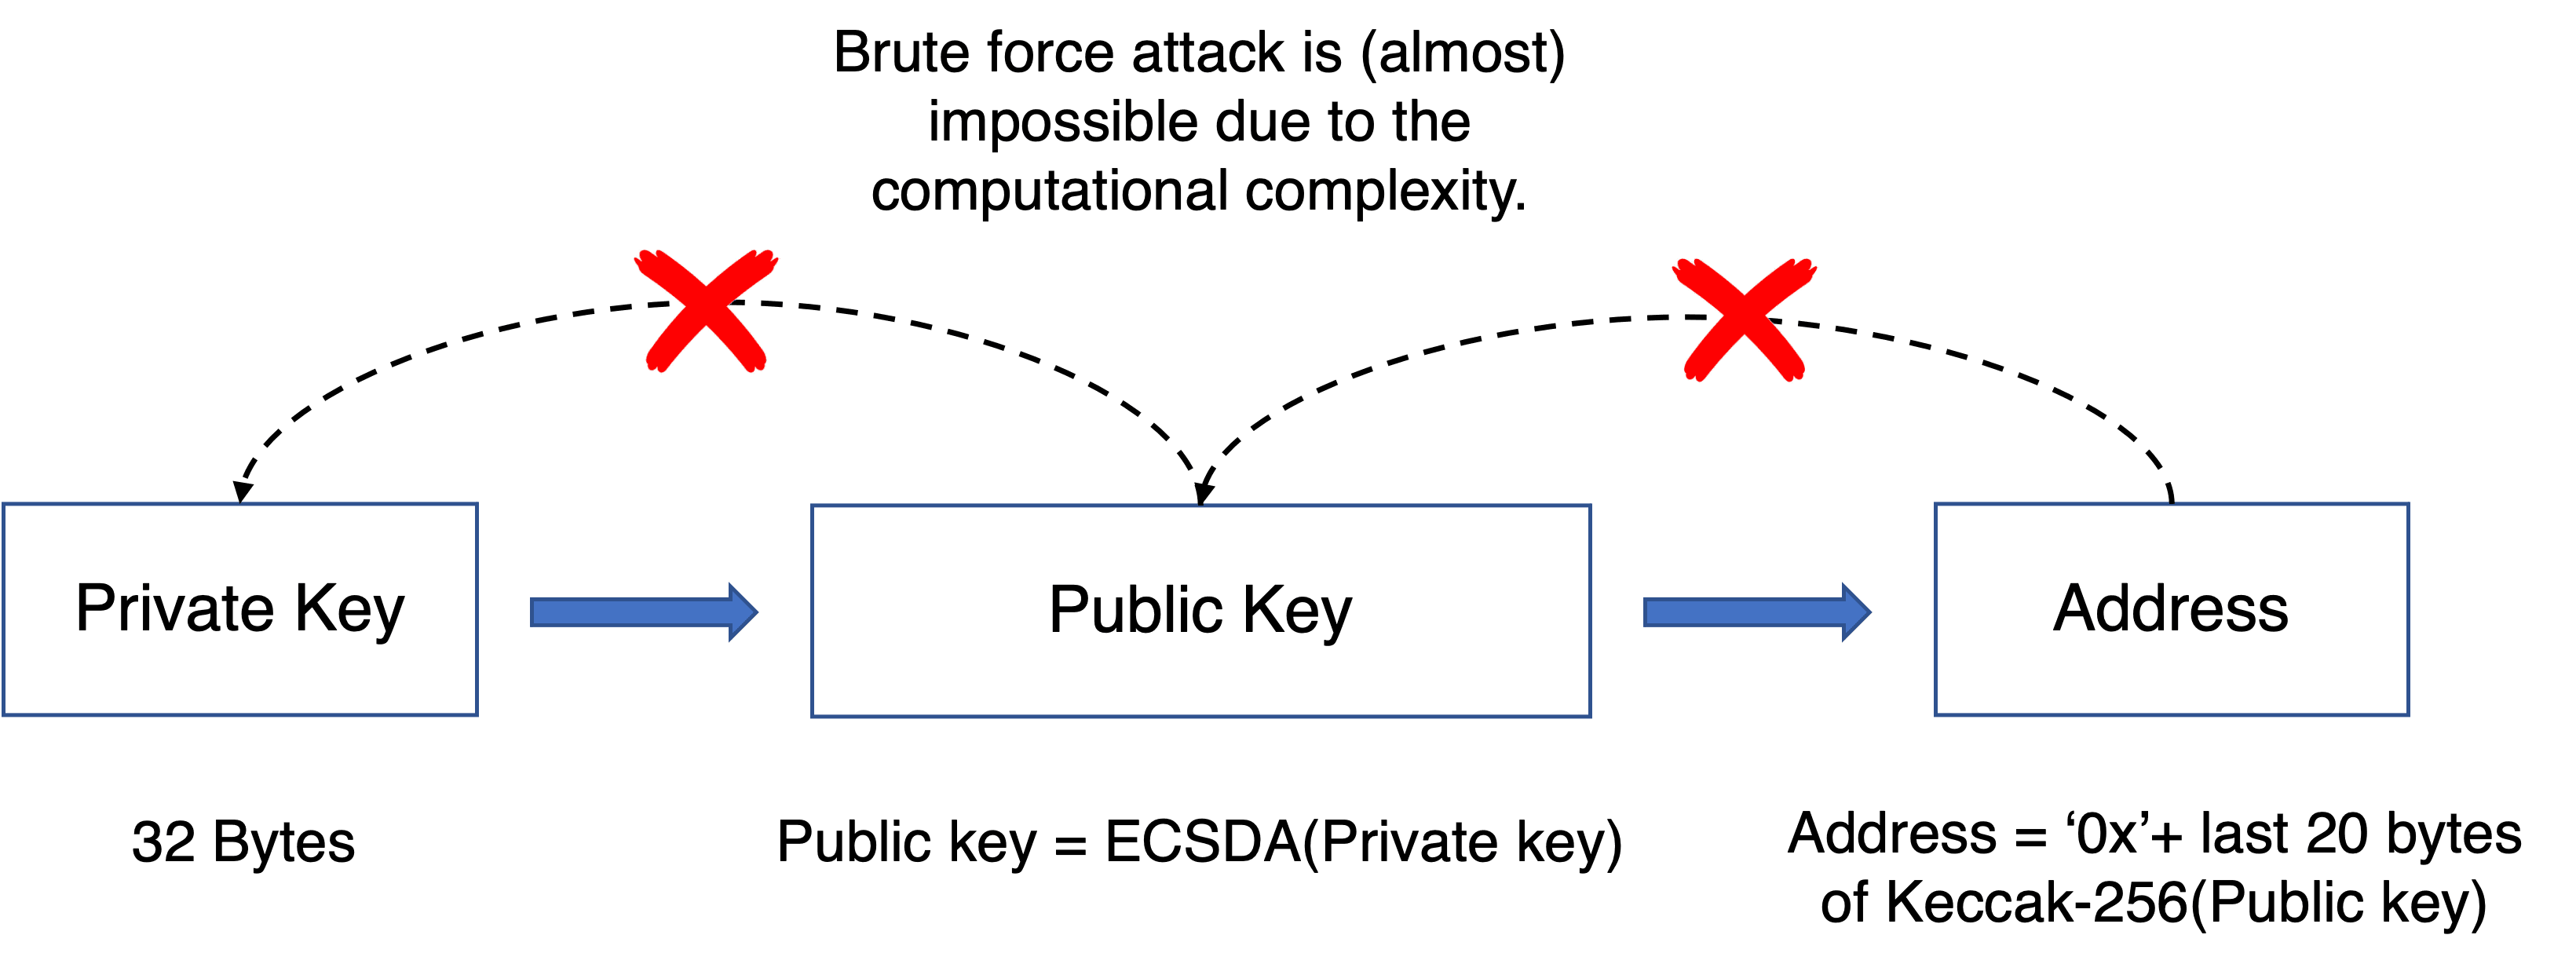
以太坊位址是由公鑰的 Keccak-256雜湊值生成的,並以十六進位數字表示。公鑰是使用橢圓曲線乘法從私鑰生成的,這是不可逆的。我們可以從私鑰得到公鑰,但如果沒有暴力破解,我們無法從公鑰得到私鑰。請注意,私鑰的長度為 256 位元。給定一個公鑰,您最多需要進行 2^256 次運算才能找到相應的私鑰。
總而言之,私鑰/公鑰與以太坊位址之間的關係如下圖所示。
漏洞的根本原因
Profanity 的目的是尋找一個特殊的以太坊位址,例如位址開頭的五個數字皆為零。為了達到這個目的,Profanity 採用了以下方法。
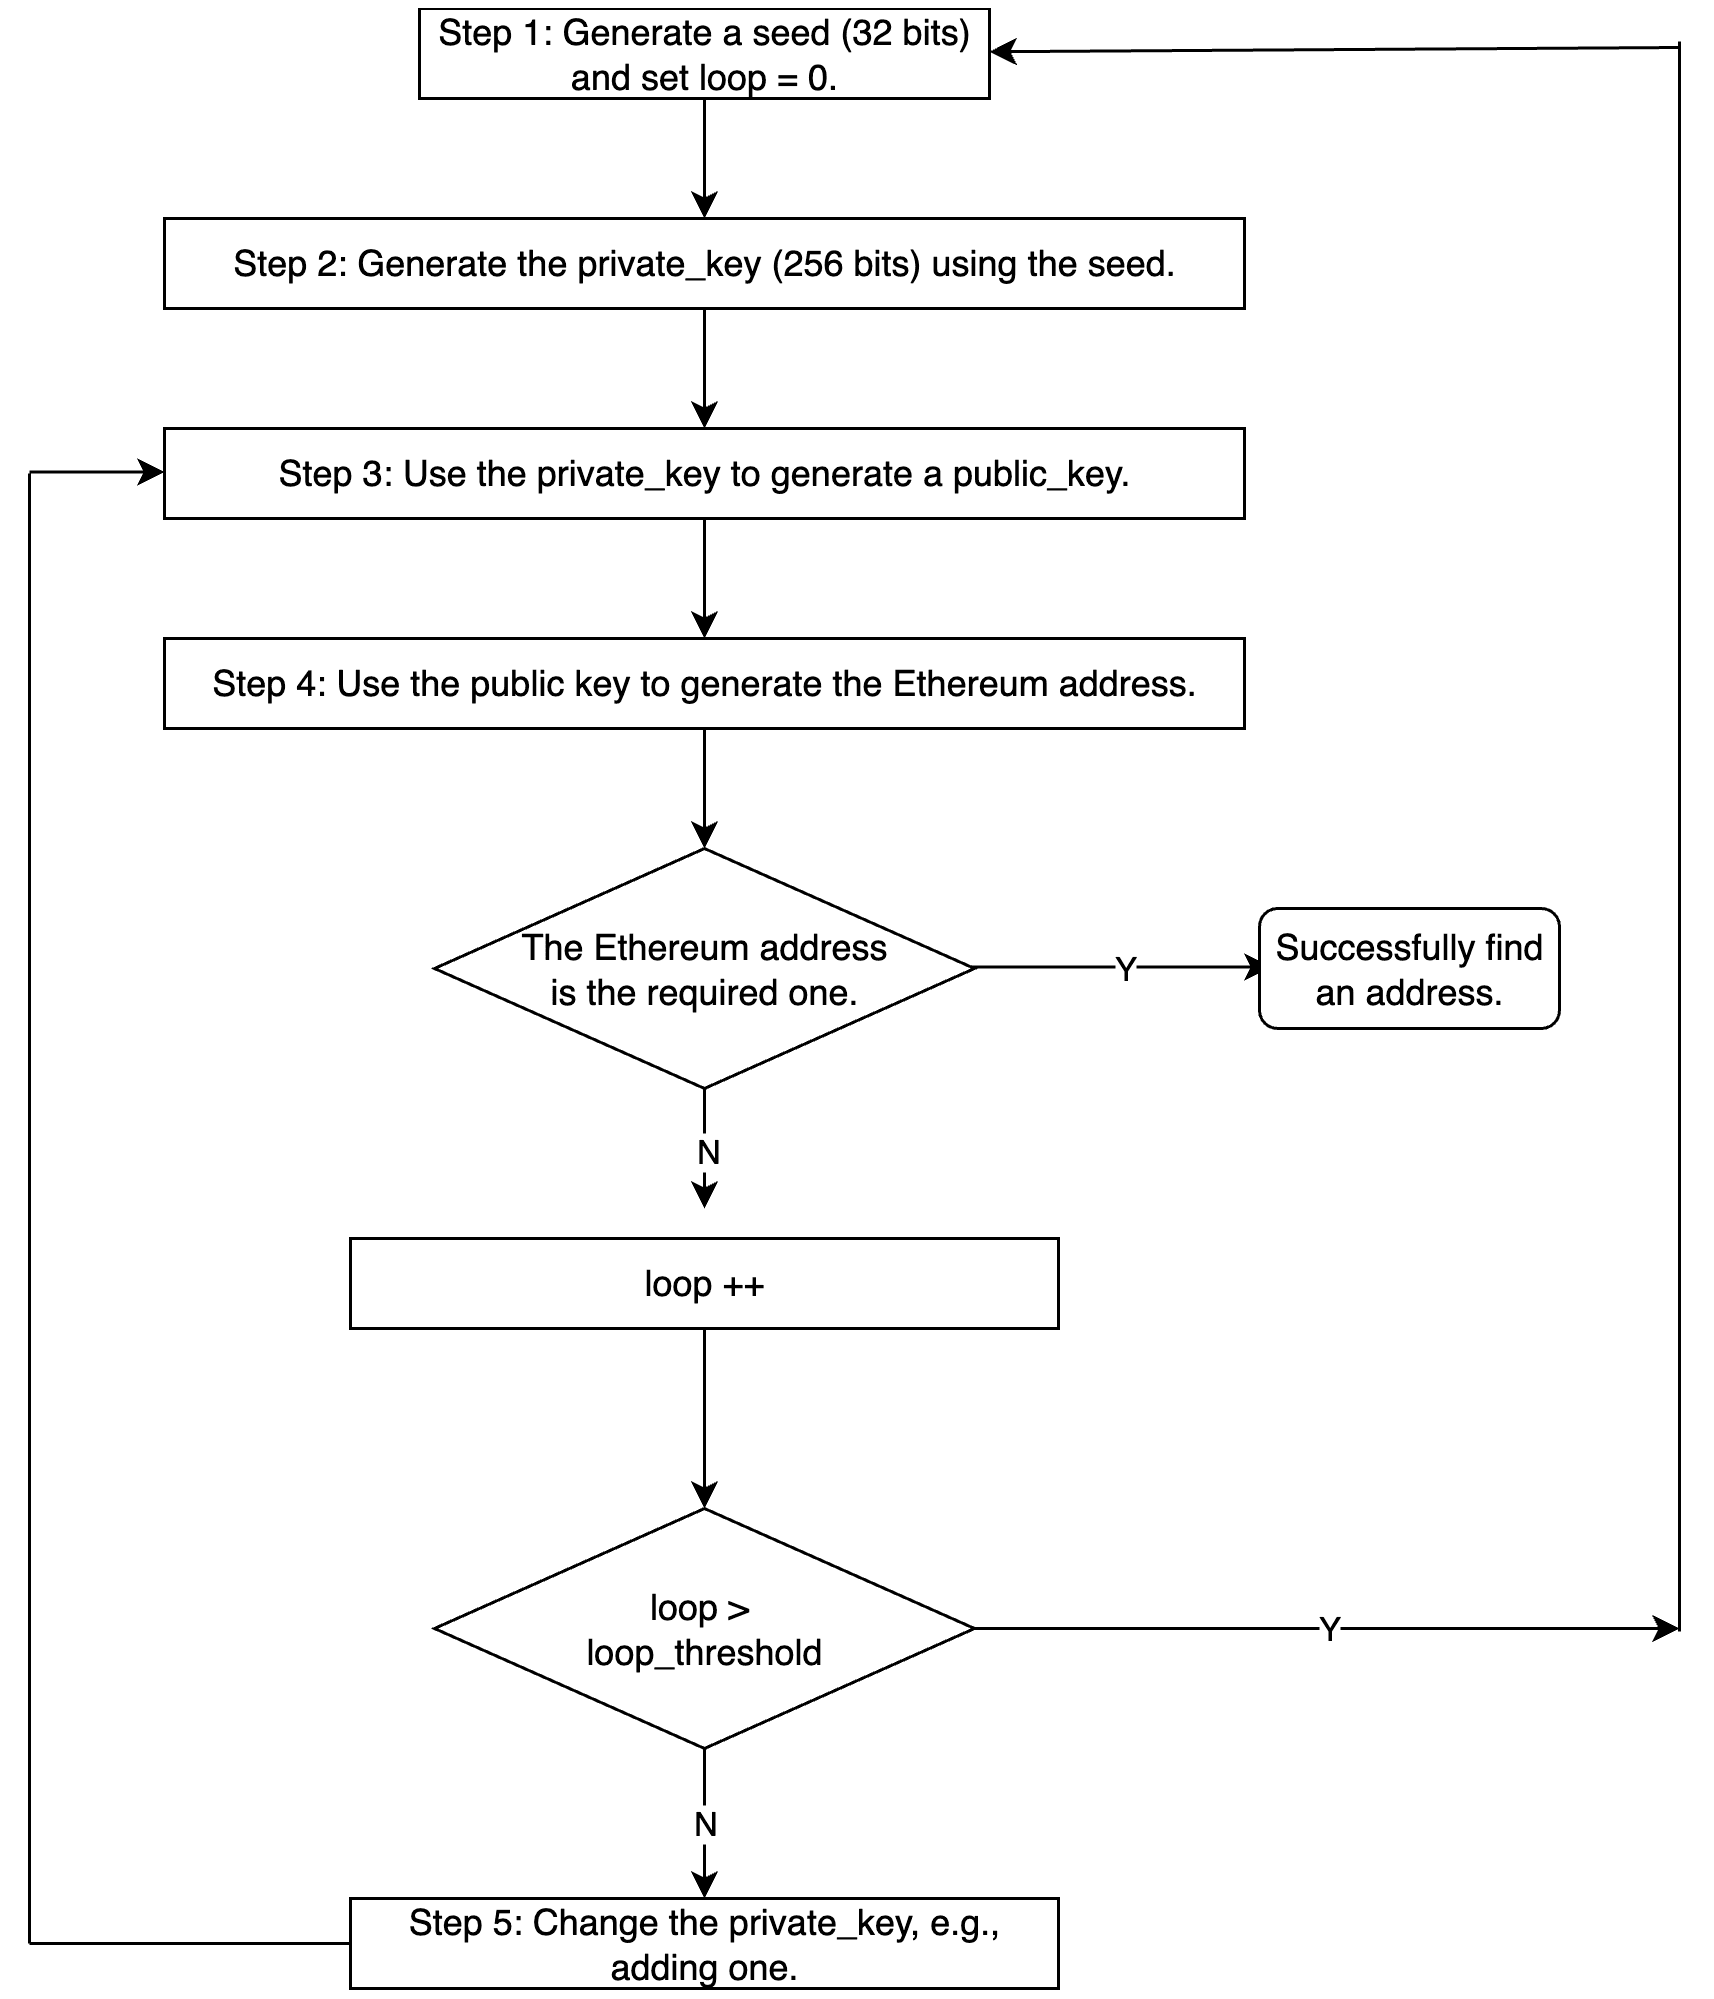
具體的實現可能會略有不同。
請注意,private_key 的長度為 256 位元(有 2^256 種不同的值)。然而,在生成私鑰的過程中存在一個漏洞。具體來說,種子(seed,在步驟 1 中)只有 32 位元,並且從步驟 1 中的種子到步驟 2 中的 private_key 的過程是確定性的。
這會造成什麼安全影響呢?
如何利用
假設我們有一個持有大量高價值資產的以太坊位址。如果我們能獲得它的私鑰,那麼我們就能控制該帳戶並將所有資產轉移走。然而,正如前面所討論的,我們必須暴力破解整個 2^256 的空間才能找到私鑰,這幾乎是不可能的。
但如果該以太坊位址是使用 Profanity 工具生成的呢?那麼我們可以用低得多的難度進行暴力破解來定位私鑰。我們只需要指定從 0 到 2^32-1 的種子,並重複相同的過程,直到找到能生成相同公鑰(及以太坊位址)的私鑰。由於我們最多只需要 2^32 * loop_threashold 次運算,如果我們擁有強大的 GPU 集群,這可以在幾個小時、幾天或幾週內完成。
不過,這仍然是一個經過優化的演算法。您可以參考慢霧(Slowmist)的文章以了解更多詳細資訊。
重點摘要
確保 DeFi 專案的安全並非易事。除代碼審計外,我們認為社群應該採取主動監控專案狀態的方法,並在 攻擊發生前阻止它。
關於 BlockSec
BlockSec 是一家開創性的區塊鏈安全公司,由一群全球知名的安全專家於 2021 年創立。公司致力於增強新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智慧合約和 EVM 鏈的 安全審計服務、用於安全開發與主動阻斷威脅的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及供 Web3 建造者在加密世界中高效運作的 MetaSuites 擴充功能。
迄今為止,該公司已服務超過 300 家知名客戶,如 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並從經緯創投(Matrix Partners)、Vitalbridge Capital 和分佈式資本(Fenbushi Capital)等卓越投資者處獲得了兩輪數千萬美元的融資。
官方 Twitter 帳號:https://twitter.com/BlockSecTeam



