

由 BlockSec 撰寫
在調查了由 James Edwards (@libreshash) 發布的名為 Analysis of the Wintermute Hack: An Inside Job(該報告)後,我們認為針對 Wintermute 項目的指控並不如作者所聲稱的那般充分。
0x1. 帳戶 0x0000000fe6a514a32abdcdfcc076c85243de899b 的權限
該報告僅僅查看了映射變數 _setCommonAdmin 中該帳戶的當前狀態,然而這並不合理,因為項目方可能在得知攻擊後採取行動撤銷了管理員權限。
_setCommonAdmin[0x0000000fe6a514a32abdcdfcc076c85243de899b] 的儲存槽鍵(storage slot key)為 0x1488acaeec0884899a8f09209808003200bbe32c28e8f074961d28a1dc78daa1,我們據此調查了歷史上的儲存變更。結果顯示,該數值在以下兩筆交易中被修改了兩次:
- 0x37ab1d41fe3fa405b993c72ad9812d2074d55639f31ead8db2668993f3028f2a (於區塊 15007314)
- 0x3456571463b98eb253bfd894f06ed706073942a89fb21c42fc12ea56c190b528 (於區塊 15575003)
第一次修改僅將數值從 0 變更為 1,而第二次則將數值從 1 變更為 0,如下所示:

請注意,報告中所分析的攻擊發生在區塊 15572515 (0xd2ff7c138d7a4acb78ae613a56465c90703ab839f3c8289c5c0e0d90a8b4ce16),該區塊時間點正處於第一次修改與第二次修改之間。
顯然,第二次數值修改意味著項目方剛剛撤銷了該帳戶的管理員權限。
0x2. 可疑活動
該報告將以下活動視為可疑:
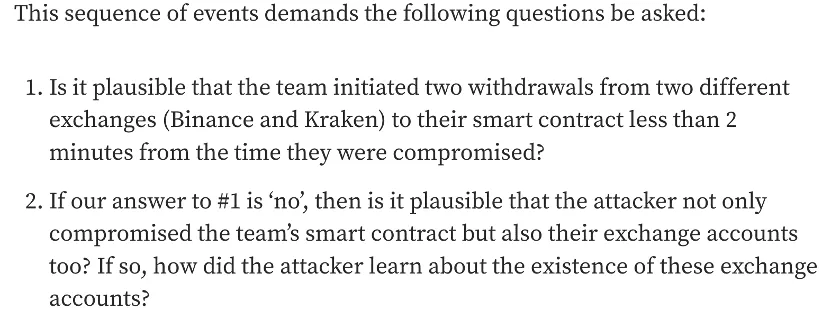
然而,這並不像報告所聲稱的那樣令人信服。攻擊者可以監控轉帳交易的活動來達到目的。從技術角度來看,這並不算特別奇怪。例如,市面上存在一些鏈上 MEV 機器人,它們會持續監控交易以獲取利潤。
0x3. 結論
簡而言之,這份報告不足以令人信服地指控 Wintermute 項目。
關於 BlockSec
BlockSec 是一家開拓性的區塊鏈安全公司,由一群全球傑出的安全專家於 2021 年成立。公司致力於增強新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智能合約與 EVM 鏈的安全審計服務、用於安全開發與主動攔截威脅的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及協助 Web3 構建者在加密世界中高效航行的 MetaSuites 擴展插件。
時至今日,公司已服務超過 300 家受人尊敬的客戶,如 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並從 Matrix Partners、Vitalbridge Capital 和萬向區塊鏈實驗室(Fenbushi Capital)等傑出投資者處獲得了兩輪數千萬美元的融資。
官方 Twitter 帳戶:https://twitter.com/BlockSecTeam



