返回部落格

如何以錯誤的方式驗證簽名:AssociationNFT 案例分析

Code Auditing
2022年4月21日
閱讀約 2 分鐘
Image: Raymond Clarke/Flickr

The Association NFT 是 NBA 推出的 NFT。然而,我們發現該 NFT 銷售合約存在嚴重的漏洞,允許攻擊者在不支付任何代幣的情況下鑄造大量 NFT。

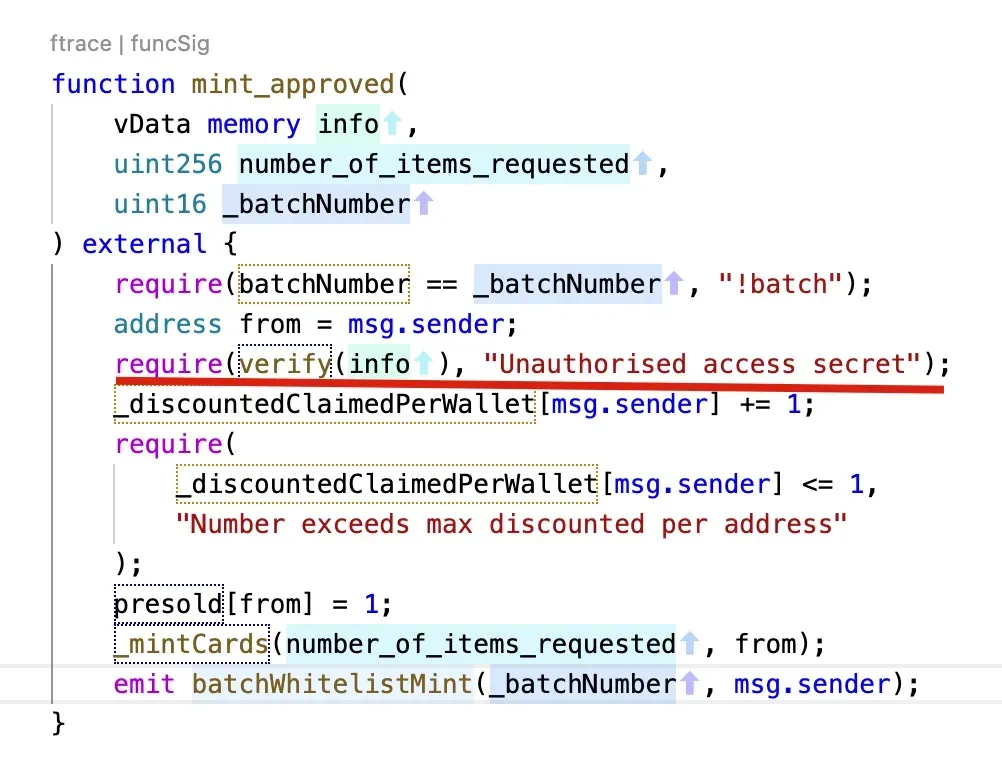
此漏洞的根本原因是簽名驗證使用不當。基本上,該合約未能確保簽名只能由使用者(且僅該使用者)使用一次。在這種情況下,攻擊者可以重複使用特權使用者的簽名,並將代幣鑄造給自己。
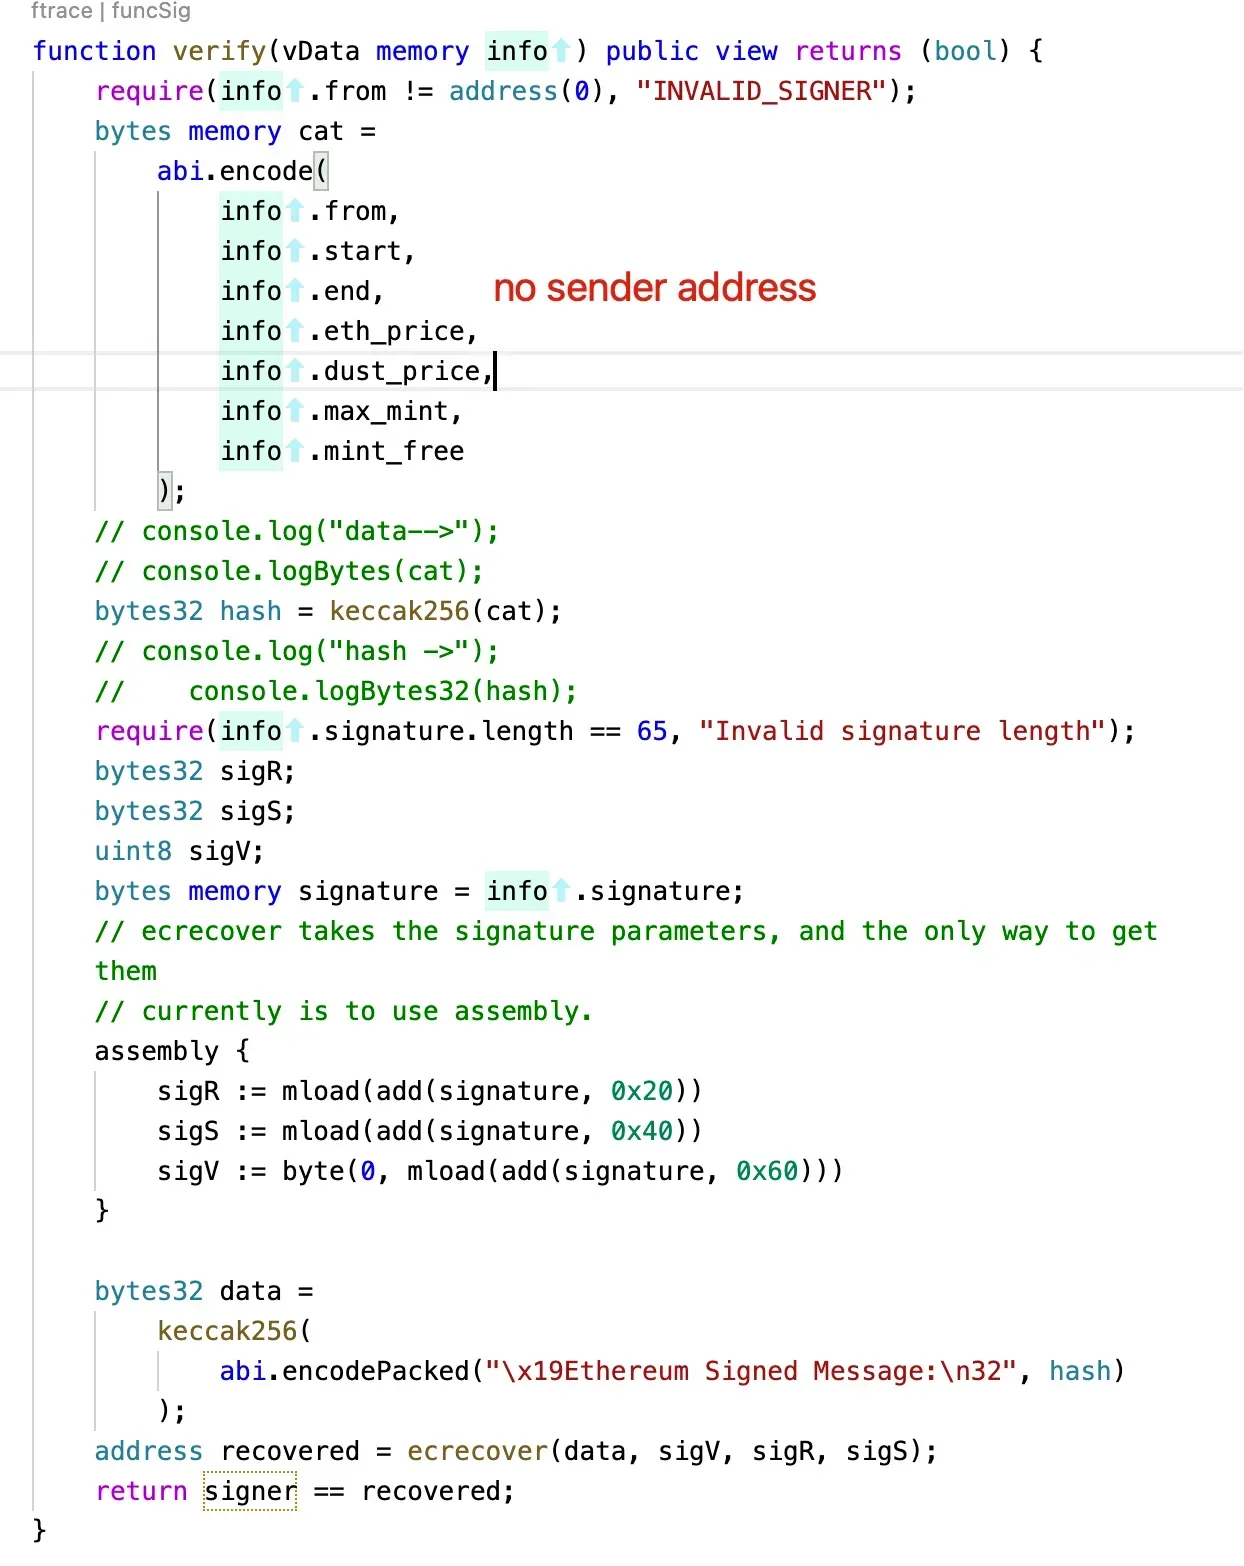
我們可以看到,在 verify 函式中,簽名中沒有包含發送者的地址。此外,也沒有包含 nonce(隨機數)的機制來確保簽名只能使用一次。這些安全要求是軟體安全課程中的基礎知識。

令我們驚訝的是,這種漏洞竟然會存在於一個熱門的 NFT 專案中。整個社群需要更加重視合約的安全性。

關於 BlockSec

BlockSec 是一家開創性的區塊鏈安全公司,由一群全球傑出的安全專家於 2021 年成立。該公司致力於提升新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智慧合約與 EVM 鏈的安全審計服務、用於安全開發與主動威脅阻斷的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及協助 Web3 開發者在加密世界中高效運作的 MetaSuites 擴充功能。

迄今為止,該公司已服務超過 300 家知名客戶,如 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並從包括經緯創投 (Matrix Partners)、高榕資本 (Vitalbridge Capital) 和分佈式資本 (Fenbushi Capital) 在內的知名投資者手中,獲得了數千萬美元的兩輪融資。

官方網站:https://blocksec.com/

官方 Twitter 帳號:https://twitter.com/BlockSecTeam

訂閱最新動態
損失約 54.2 萬美元:MakerDaoBot 遭駭事件|BlockSec 週報
Security Insights

損失約 54.2 萬美元:MakerDaoBot 遭駭事件|BlockSec 週報

本報告涵蓋 2026/10/05 至 2026/10/11 以太坊發生的 1 起安全事件,估計損失約 54.2 萬美元。攻擊合約部署惡意適配器,並將其傳入缺乏存取控制的 MakerDaoBot 函式,使機器人授予適配器操作其內部 MakerDAO 餘額的權限。適配器結算 4 場舊版 ETH-A 拍賣,將 200 單位 ETH-A 抵押品轉為 WETH;攻擊合約將其解除封裝,並把 200 ETH 轉給攻擊者。

損失約4.18億美元:Bitget、NEAR Intents遭利用 | BlockSec Weekly
Security Insights

損失約4.18億美元:Bitget、NEAR Intents遭利用 | BlockSec Weekly

本雙週安全報告記錄2026年9月21日至10月4日的八起事件,涉及以太坊、BNB Chain、Solana、比特幣、TRON、XRP Ledger、Zcash、Avalanche、NEAR等網絡,損失約4.184億美元。詳細分析涵蓋Bitget因第三方安全產品漏洞損失3.875億美元,及NEAR Intents因退款驗證缺陷與狀態回滾缺失損失387萬美元。

Bitget 3.875億美元鏈下違規事件:超越金鑰與合約的範疇
Security Insights

Bitget 3.875億美元鏈下違規事件:超越金鑰與合約的範疇

2026年9月24日,攻擊者利用第三方安全產品漏洞,獲取內部憑證並偽造提款指令,導致約3.875億美元從Bitget部分營運錢包(涵蓋Ethereum、其他EVM網絡、XRP Ledger、Zcash及TRON)轉出;私鑰及冷錢包未受影響。本文深入梳理事件路徑與資金流向,分析快速轉換為原生資產及生態恢復應對,提出機構縱深防禦框架,並說明授權區塊鏈滲透測試如何驗證跨層假設。

Web3 最佳安全審計方

在上線之前驗證設計、程式碼與業務邏輯,對標業內最高安全標準。

BlockSec 審計