

此部落格由 中國浙江大學 BlockSec 團隊 發布
2020 年 12 月 16 日,我們的監控系統 ThunderForecast 報告了一系列可疑交易。隨後,我們使用研究團隊開發的 EthScope 系統 對這些交易進行了分析,確認所有被報告的交易均為惡意交易。在此部落格中,我們將詳細闡述此次攻擊,以幫助讀者理解攻擊者每一個行為背後的意圖。
什麼是 Plouto Vault?
Plouto 是一個開放的去中心化資產管理協議。Plouto 協議提出了一個名為「開放金庫 (Open Vault)」的關鍵理念。透過此理念,除了標準的投資策略外,資產管理者還可以與其他第三方共同部署協議,甚至利用 Plouto Vault 設計他們自己的策略。在這次攻擊中,攻擊者利用了 Plouto Vault 的漏洞,即鑄造代幣的數量取決於 YPool 中的對應代幣數量。最終,攻擊者透過套利共獲利 698,775.32 美元。
詳細資訊
我們現在開始揭露此次攻擊的更多細節,以其中一筆攻擊交易為例 0x49112d…
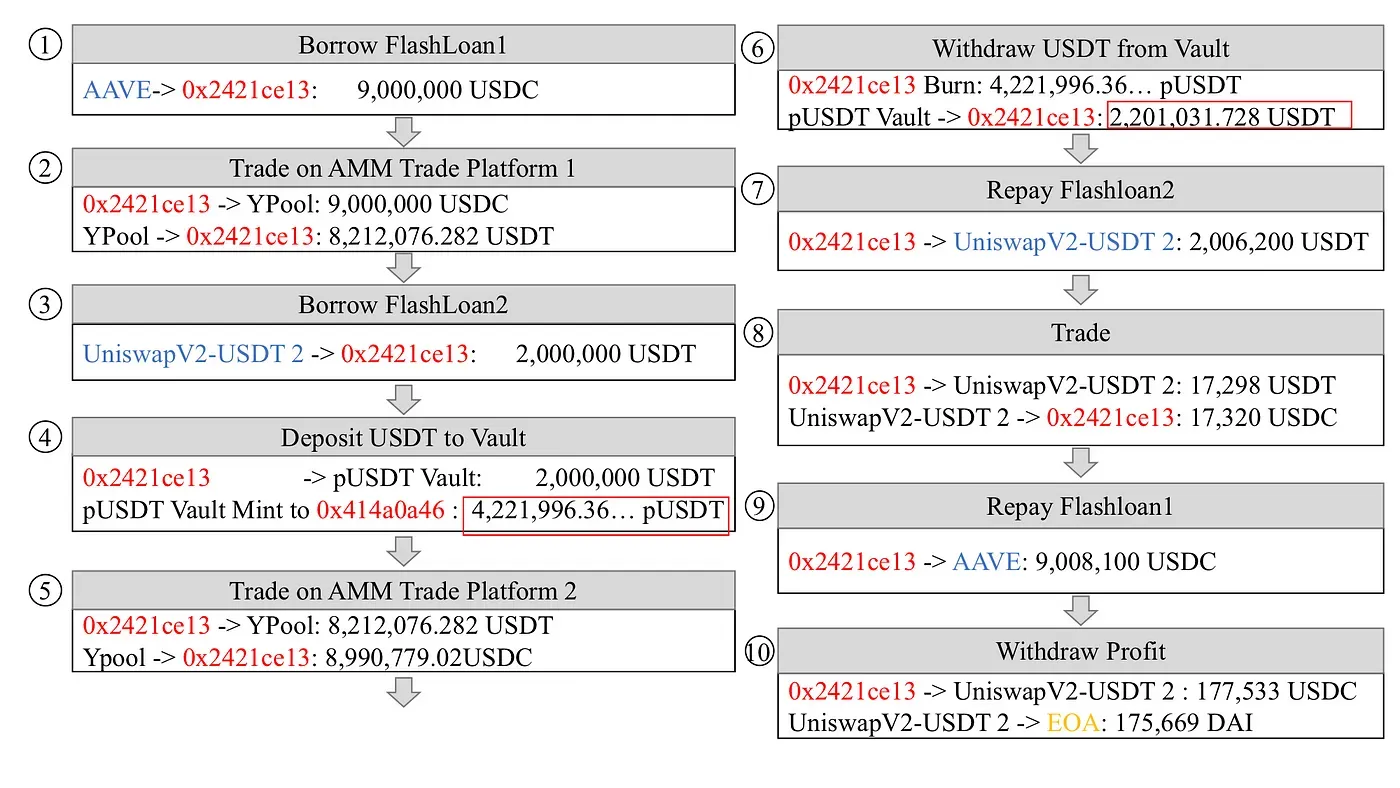
過程涉及十個步驟:
- 步驟 1:從 AAVE 閃電貸借入 9,000,000 USDC。
- 步驟 3:從 UniswapV2 閃電貸借入 2,000,000 USDT。
- 步驟 7:歸還在 UniswapV2 借出的 2,006,200 USDT 閃電貸。
- 步驟 8:在 UniswapV2-USDT 資金池中將 17,298 USDT 兌換為 17,320 USDC。兌換出的 USDC 用於償還從 AAVE 借出的第一筆閃電貸。
- 步驟 9:歸還在 AAVE 借出的 9,008,100 USDC 閃電貸。
- 步驟 10:將 177,533 USDC 兌換為 175,669 DAI,並將利潤發送至攻擊者的 EOA。
損益
在上述交易中,攻擊者操縱了 YPool 中的 USDT 流動性,並從 Plouto Vault 中套利了 175,669 DAI。
攻擊規模
根據攻擊特徵,我們檢測到 1 個惡意合約 0x2421ce… 和 8 筆交易(在交易 0x49112d… 中獲得的最大利潤達到 175,669.88 美元),這些交易皆由攻擊者 0x43c162…. 發起。根據 Ehterscan 上的數據,攻擊者總共套利了 698,775.32 美元。
結語
隨著以太坊上 DeFi 生態的發展以及 DeFi 服務(如閃電貸)的不斷更新,安全問題已逐漸凸顯。在此次攻擊背後,閃電貸為攻擊者實施流動性操縱提供了極大的「便利」。最近,Harvest 平台遭受了一次 攻擊,該攻擊利用了合約之間強烈的依賴關係。
時間軸
- 2020/12/16:發現可疑交易
- 2020/12/17:完成分析
- 2020/12/18:發布詳細報告
關於 BlockSec
BlockSec 是一家開創性的區塊鏈安全公司,由一群全球知名的安全專家於 2021 年創立。公司致力於增強新興 Web3 世界的安全性和可用性,以促進其大規模採用。為此,BlockSec 提供智慧合約與 EVM 鏈的 安全審計 服務、用於安全開發與主動威脅防禦的 Phalcon 平台、用於資金追蹤與調查的 MetaSleuth 平台,以及協助 Web3 建構者在加密世界中高效運作的 MetaSuites 擴充功能。
迄今為止,該公司已服務超過 300 家知名客戶,如 MetaMask、Uniswap Foundation、Compound、Forta 和 PancakeSwap,並獲得了包括經緯創投(Matrix Partners)、Vitalbridge 以及分布式資本(Fenbushi Capital)在內的頂尖投資者兩輪數千萬美元的融資。
官方 Twitter 帳號:https://twitter.com/BlockSecTeam



