

28 января QBridge подвергся атаке, в результате которой были украдены активы на сумму около 80 миллионов долларов США. После анализа мы обнаружили, что первопричиной в коде является реализация функции safeTransfer (и safeTransferFrom).
Первопричина
Во-первых, проект не использует популярную библиотеку OpenZeppelin SafeERC20 для передачи токенов. Вместо этого они внедрили библиотеку под названием SafeToken.
Во-вторых, реализация не проверяет, является ли цель валидным контрактом (или не является ли она нулевым адресом).
В-третьих, низкоуровневый вызов EVM не возвращает false, когда целевой контракт равен нулю. Это противоречит здравому смыслу разработчика.
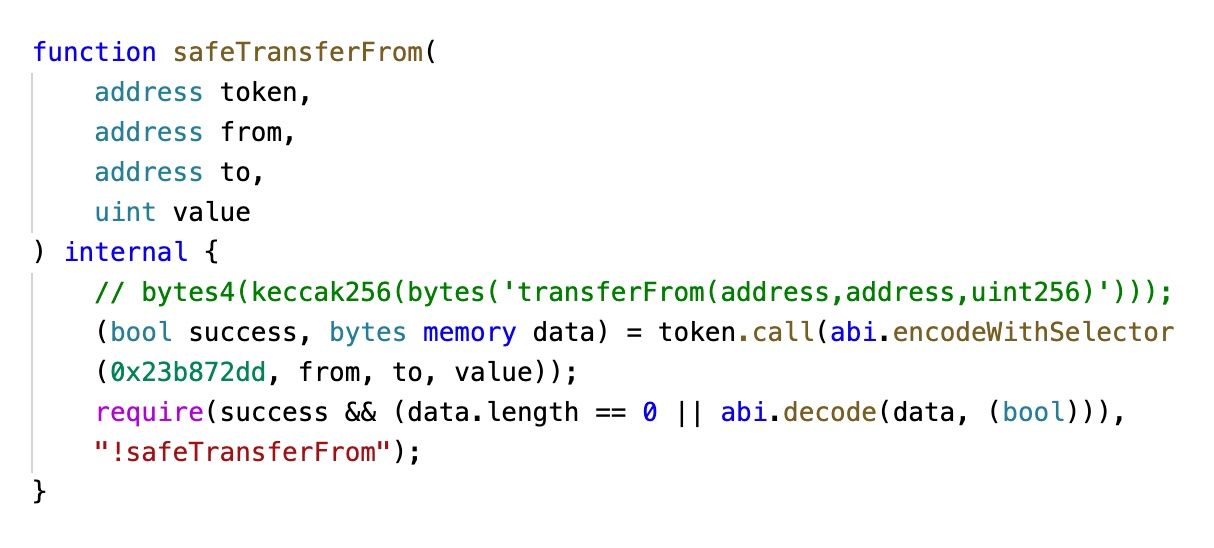
Конечно, у инцидента есть и другие причины, например, внесение нулевого адреса в белый список. Однако, если бы код мог должным образом обрабатывать этот особый случай, он не был бы уязвимым.
Кстати: существуют и другие проекты, использующие аналогичный код. Они могут быть подвержены схожей проблеме.
Эксперимент
Чтобы подтвердить третью причину того, что виртуальная машина (VM) не возвращает false, когда целевой контракт равен нулю, мы разработали тестовый контракт, как показано ниже.
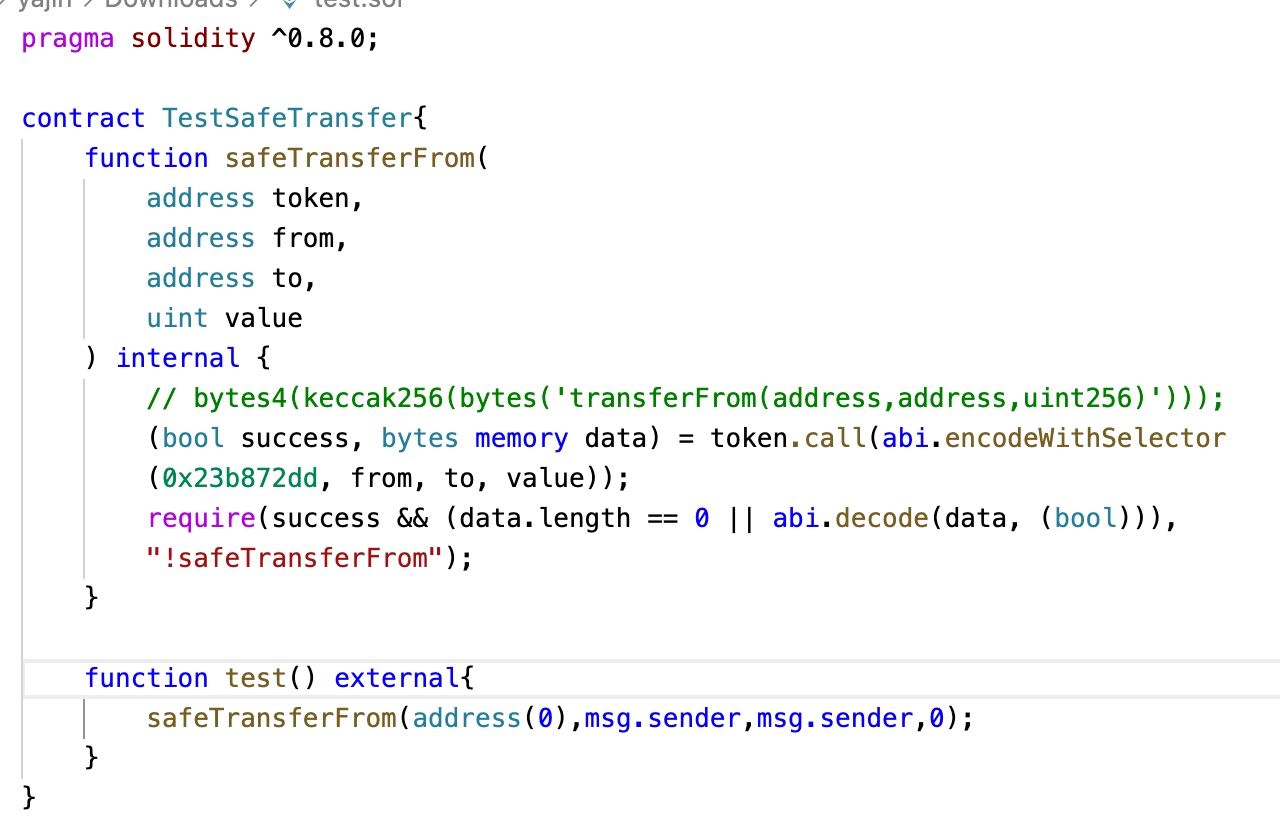
Выполнение TestSafeTransfer.test() не приведет к откату (revert).

Уроки и способы снижения риска
Мы предлагаем:
- Использовать популярные библиотеки вместо «изобретения велосипеда», если у вас нет очень веских причин поступать иначе.
- Проверять баланс до и после перевода активов, чтобы убедиться, что количество переведенных активов соответствует ожиданиям. Это также позволяет избежать проблем с дефляционными и инфляционными токенами.
О компании BlockSec
BlockSec — передовая компания в сфере безопасности блокчейна, основанная в 2021 году группой всемирно известных экспертов по безопасности. Компания стремится повысить уровень безопасности и удобства использования для формирующегося мира Web3, чтобы способствовать его массовому внедрению. Для этого BlockSec предоставляет услуги по аудиту безопасности смарт-контрактов и EVM-цепей, платформу Phalcon для безопасной разработки и проактивного блокирования угроз, платформу MetaSleuth для отслеживания и расследования движения средств, а также расширение MetaDock для эффективной работы разработчиков Web3 в криптомире.
На сегодняшний день компания обслужила более 300 уважаемых клиентов, таких как MetaMask, Uniswap Foundation, Compound, Forta и PancakeSwap, и получила десятки миллионов долларов США в ходе двух раундов финансирования от выдающихся инвесторов, включая Matrix Partners, Vitalbridge Capital и Fenbushi Capital.
Официальный сайт: https://blocksec.com/
Официальный аккаунт в Twitter: https://twitter.com/BlockSecTeam



