Back to Blog

Первичный анализ инцидента безопасности bZx

Code Auditing
6 ноября 2021 г.
2 min read

5 ноября поступило сообщение о взломе протокола bZX. Злоумышленник вывел токены из затронутых смарт-контрактов. После первичного анализа транзакций атаки мы предполагаем, что это произошло из-за компрометации закрытого ключа разработчика.

Процесс атаки

Процесс достаточно прост. Привилегированная функция transferOwnership вызывается для передачи права владения затронутым смарт-контрактом новому адресу, например, 0x0acc0e5faa09cb1976237c3a9af3d3d4b2f35fa5. Затем новый владелец контракта может перевести все токены, которые были одобрены для смарт-контракта, на произвольные адреса.
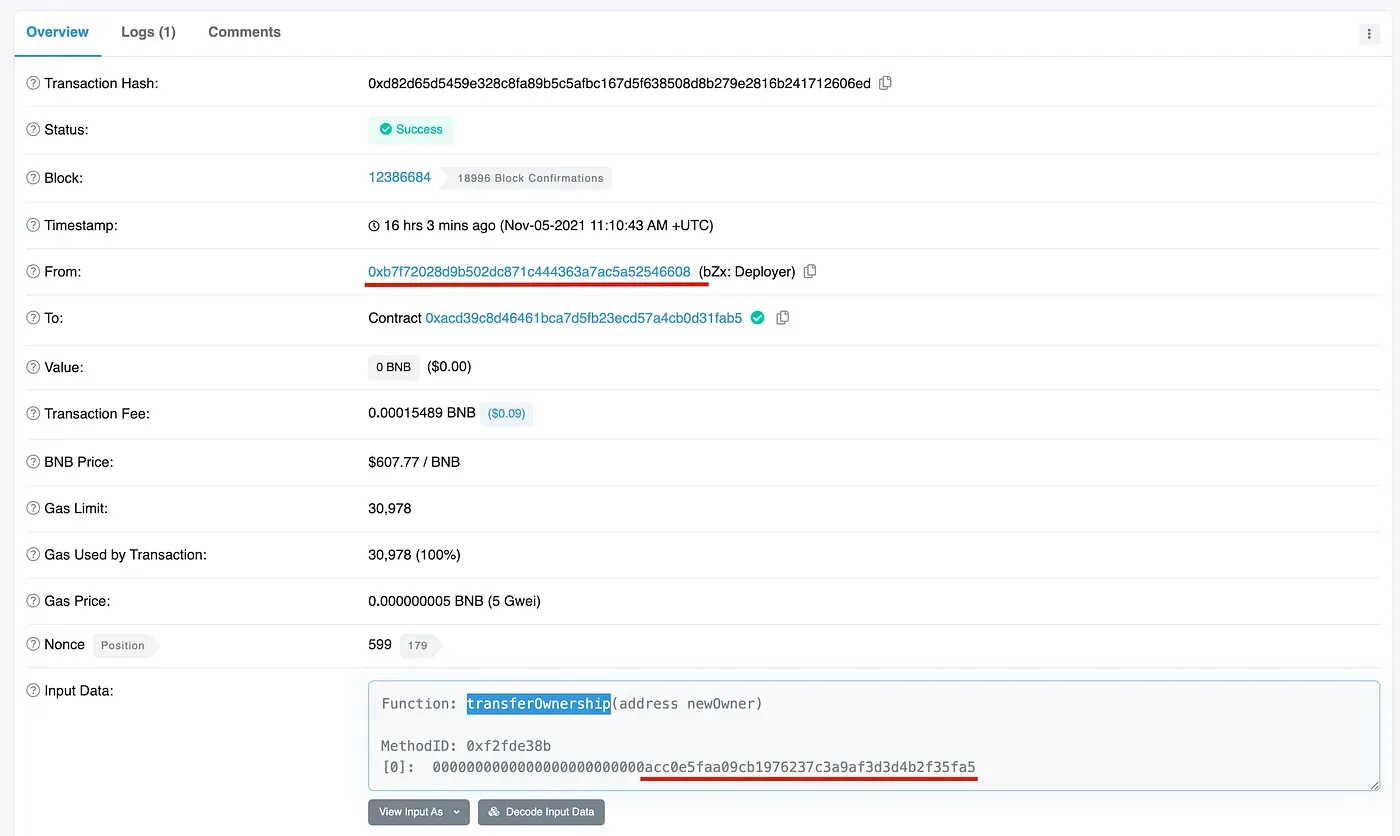
Обратите внимание, что привилегированная функция transferOwnership может быть вызвана только текущим владельцем смарт-контракта. Действительно, мы обнаружили, что вызывающим абонентом этой функции является 0xb7f72028d9b502dc871c444363a7ac5a52546608, который является создателем затронутого смарт-контракта.

Мы не знаем точной причины, по которой создатель контракта передал право владения другим адресам. Однако мы подозреваем, что это произошло из-за компрометации (или утечки) закрытого ключа разработчика.

Вывод

В конечном итоге, безопасность закрытого ключа DApps имеет важное значение для безопасности приложения, особенно для тех, которые не используют DAO. Мы предлагаем владельцам проектов использовать новые методы, такие как конфиденциальные вычисления и MPC, для защиты закрытого ключа.

О компании BlockSec

BlockSec — это передовая компания в области безопасности блокчейна, основанная в 2021 году группой всемирно известных экспертов по безопасности. Компания стремится повысить безопасность и удобство использования для развивающегося мира Web3, чтобы способствовать его массовому внедрению. С этой целью BlockSec предоставляет услуги по аудиту безопасности смарт-контрактов и EVM-цепей, платформу Phalcon для разработки систем безопасности и проактивного блокирования угроз, платформу MetaSleuth для отслеживания и расследования движения средств, а также расширение MetaSuites для эффективной работы Web3-разработчиков в криптомире.

На сегодняшний день компания обслужила более 300 уважаемых клиентов, таких как MetaMask, Uniswap Foundation, Compound, Forta и PancakeSwap, и получила десятки миллионов долларов США в ходе двух раундов финансирования от выдающихся инвесторов, включая Matrix Partners, Vitalbridge Capital и Fenbushi Capital.

Официальный сайт: https://blocksec.com/

Официальный аккаунт в Twitter: https://twitter.com/BlockSecTeam

Sign up for the latest updates
Потери около 5,57 млн USD: атаки на X100 Freezer и NEM | Еженедельный обзор BlockSec
Security Insights

Потери около 5,57 млн USD: атаки на X100 Freezer и NEM | Еженедельный обзор BlockSec

Этот еженедельный отчёт охватывает два инцидента безопасности в сетях Ethereum и BNB Chain за период 19.10.2026–25.10.2026. В нём рассматриваются захват управления X100 Freezer, профинансированный с помощью флеш-кредита, и ошибка при расчёте налога, затронувшая пул ликвидности токена NEM в сети BNB Chain. Оценочные потери в рамках отчёта составляют в общей сложности около 5,57 млн USD: ~4,75 млн USD по рассматриваемой транзакции X100 и ~820 тыс. USD в результате инцидента с пулом NEM. В эту сумму не входят отдельно опубликованные данные о последующих выводах средств из X100.

Потери на сумму около 3,87 млн USD: взломы Autheo Network и UNCX | Еженедельный обзор BlockSec
Security Insights

Потери на сумму около 3,87 млн USD: взломы Autheo Network и UNCX | Еженедельный обзор BlockSec

В этом еженедельном отчёте рассматриваются 3 инцидента безопасности за период 12.10.2026–18.10.2026. Общий оценочный ущерб составил около 3,87 млн USD. Ущерб Autheo Network от компрометации закрытого ключа составил примерно 1,76 млн USD, Qubic Wallet потерял примерно 1,30 млн USD из-за ненадёжной генерации seed, а ошибка учёта в контрактах Smart Token Vesting V2 сети UNCX Network на Ethereum, BNB Chain, Base и Robinhood Chain привела к ущербу примерно в 807 тыс. USD. В подробном анализе инцидента UNCX объясняется, как некорректный расчёт совокупного количества долей смешивал транши вестинга, созданные при разных соотношениях токенов и долей, и позволял выводить из общих пулов больше положенного.

Потеряно около $542 тыс.: эксплуатация уязвимости MakerDaoBot | Еженедельный обзор BlockSec
Security Insights

Потеряно около $542 тыс.: эксплуатация уязвимости MakerDaoBot | Еженедельный обзор BlockSec

В Ethereum за 05–11.10.2026 произошёл 1 инцидент; ущерб — около $542 тыс. Атакующий передал вредоносный адаптер функции MakerDaoBot без контроля доступа. Получив права на балансы MakerDAO, адаптер закрыл 4 аукциона ETH-A, конвертировал 200 ETH-A в WETH; атакующий вывел 200 ETH.

Best Security Auditor for Web3

Validate design, code, and business logic before launch. Aligned with the highest industry security standards.

BlockSec Audit
Первичный анализ инцидента безопасности bZx

