

8 мая Peckshield сообщила об инциденте безопасности в RariCapital. После тщательного расследования мы обнаружили, что это тип атаки с манипулированием ценой (косвенной), который был описан в нашей работе: DeFiRanger: Detecting Price Manipulation Attacks on DeFi Applications. В этой статье мы сосредоточились на обнаружении двух типов новых атак на DeFi-приложения, включая прямые и косвенные атаки на манипулирование ценой. Первый тип означает, что злоумышленник напрямую манипулирует ценой токена на децентрализованной бирже (DEX), совершая нежелательную сделку на той же DEX при атаке на уязвимое DeFi-приложение. Последний означает, что злоумышленник косвенно манипулирует ценой токена уязвимого DeFi-приложения. Этот инцидент безопасности является примером косвенной атаки с манипулированием ценой.
Первопричина
Мы проанализировали первопричину атаки и обнаружили, что ею является небезопасная зависимость от цен. В частности, цена LP-токена Rari зависит от стоимости LP-токена ibEth, удерживаемого Rari (в эфире). К сожалению, ценой LP-токена ibEth можно манипулировать, если злоумышленники вызывают функцию work протокола ibEth.
Rari_token_value_held_by_attacker = eth_reserve_in_Rari * Rari_token_number/Rari_token_total_supply
ibEth_token_value_held_by_Rari = eth_reserve_in_ibEth * ibEth_token_number/ibEth_token_total_supply
На eth_reserve_in_Rari влияет показатель ibEth_token_value_held_by_Rari, которым манипулирует атакующий путем увеличения eth_reserve_in_ibEth (через вызов функции work).
Используя нашу систему DefiRanger, мы легко восстановили семантику DeFi, показанную на рисунке. Количество LP-токенов при майнинге ликвидности (депозит эфира для получения LP-токена) и при отмене ликвидности (вывод LP-токена для получения эфира) различается (показано красным кружком) при одинаковом количестве эфира (на зеленом фоне).
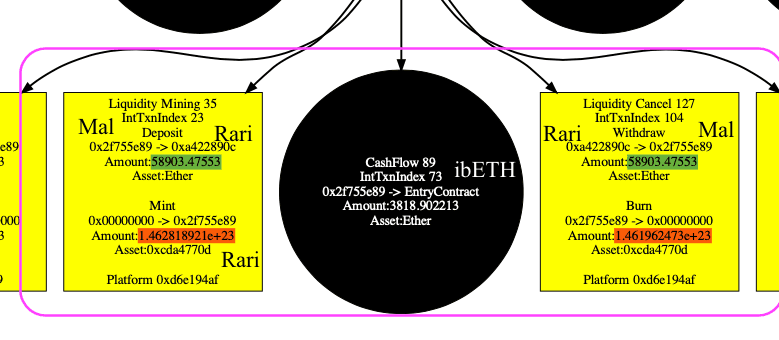
Процесс атаки
Процесс атаки показан на следующих этапах.
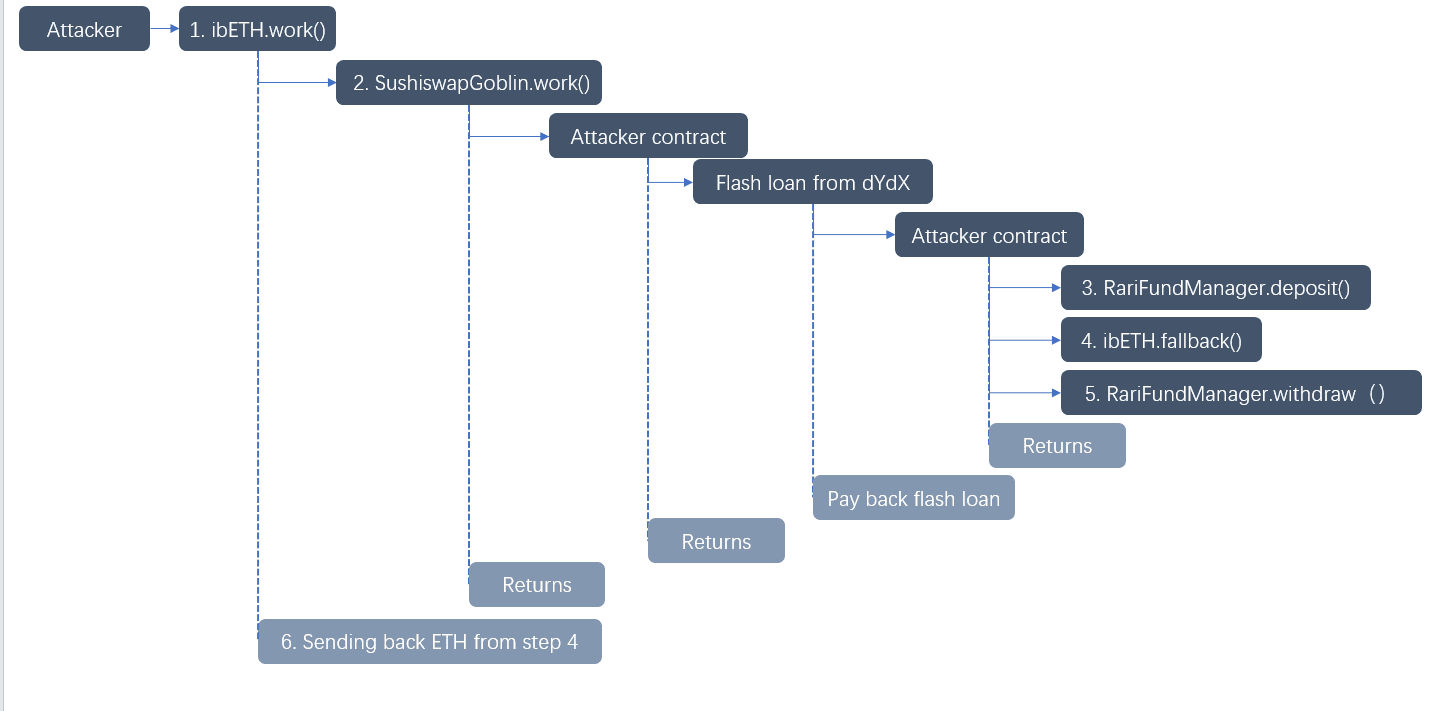
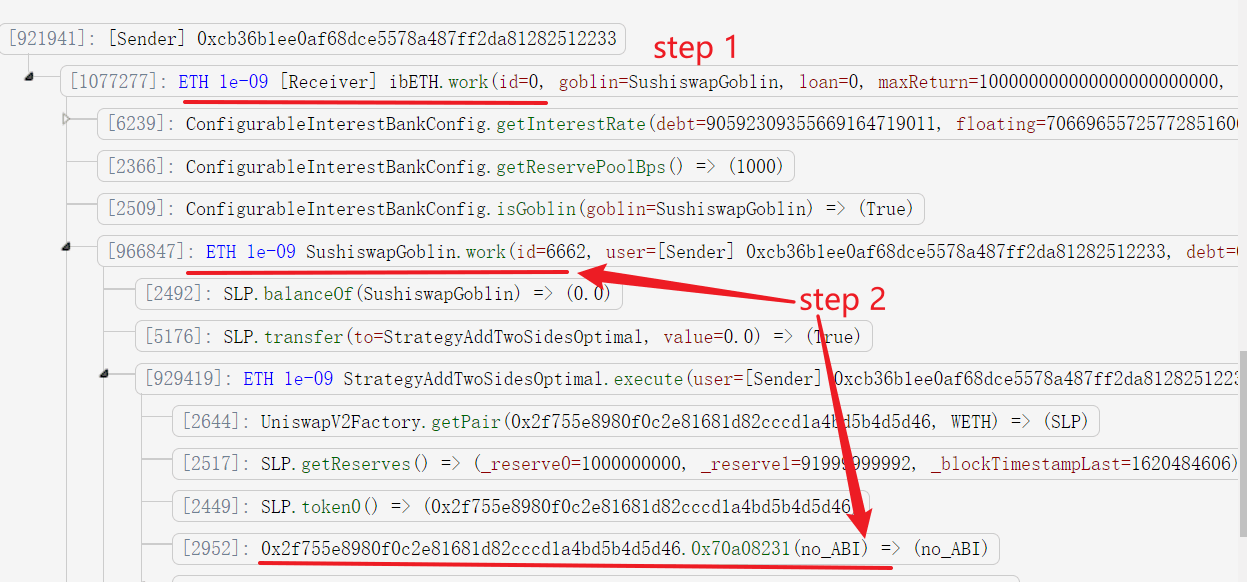
- Злоумышленник вызывает функцию
workпротокола ibEth. - Эта функция вызывает функцию
SushiswapGoblin.work, которая затем вызывает контракт, контролируемый злоумышленником (0x2f755e8980f0c2e81681d82cccd1a4bd5b4d5d46).
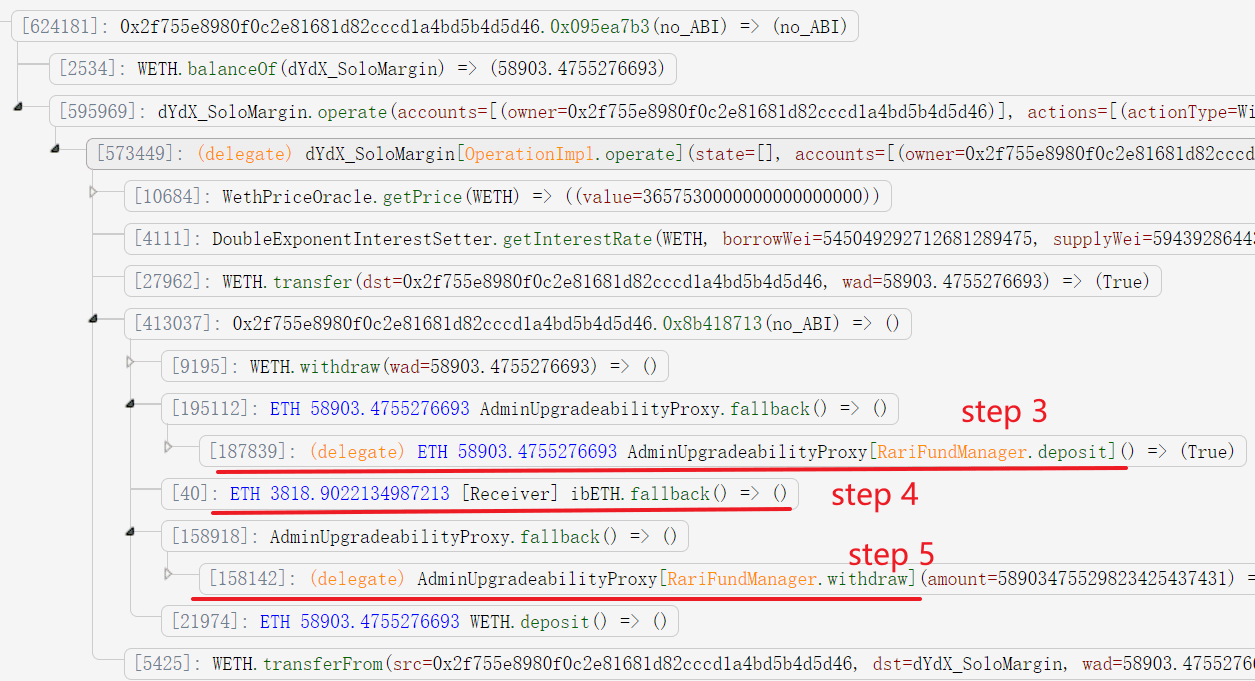
- Контракт сначала вносит 58903.4755276693 эфиров (заимствованных из флэш-кредита) в Rari и получает LP-токен Rari (146281892117489076580650).
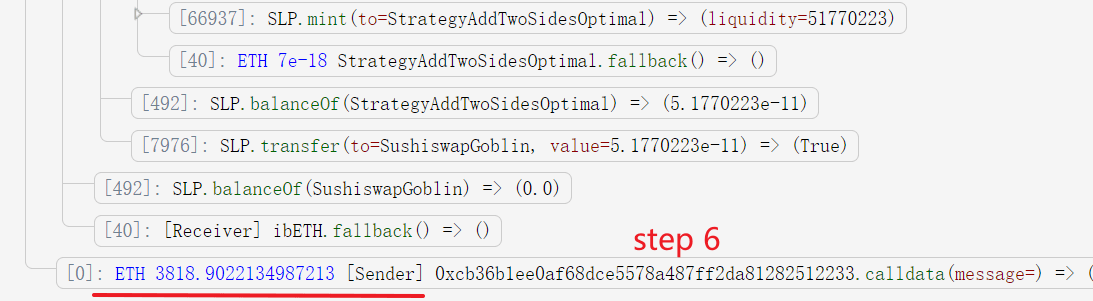
- Злоумышленник переводит 3818.9022134987213 эфиров в ibEth. Это критический шаг, который поднимет цену LP-токена ibEth (не затрагивая его общее предложение). Это, в свою очередь, влияет на цену LP-токена Rari. Это происходит потому, что общий резерв эфира в пуле Rari увеличивается из-за повышенной цены удерживаемого им LP-токена ibEth. Отметим, что злоумышленник не может манипулировать ценой токена Rari или ibEth путем добавления ликвидности, так как это также увеличит общее предложение токена.
- Злоумышленник выводит эфир. Поскольку цена токена Rari выше, он может использовать меньше LP-токенов Rari (146196247321127203315331 вместо 146281892117489076580650), чтобы получить то же количество эфира для возврата флэш-кредита.
- Злоумышленник получает возвращенный эфир в конце функции
work.
Резюме
В заключение, нарушение безопасности, с которым столкнулась RariCapital, является суровым напоминанием о сложных угрозах, нависших над приложениями DeFi. Благодаря хитроумной стратегии эксплуатации, атакующие провели косвенную атаку с манипулированием ценой. Инцидент выявил критические уязвимости, связанные с использованием небезопасных ценовых зависимостей в смарт-контрактах. Эта атака подчеркивает острую необходимость внедрения в DeFi-проектах надежных систем обнаружения, таких как DeFiRanger, для защиты как от прямых, так и от косвенных тактик манипулирования, которые угрожают целостности и безопасности растущей экосистемы DeFi.
О компании BlockSec
BlockSec — передовая компания в области безопасности блокчейнов, основанная в 2021 году группой всемирно признанных экспертов по безопасности. Компания стремится повысить уровень безопасности и удобства использования для развивающегося мира Web3, чтобы способствовать его массовому внедрению. С этой целью BlockSec предоставляет услуги аудита безопасности смарт-контрактов и EVM-сетей, платформу Phalcon для разработки систем безопасности и проактивного предотвращения угроз, платформу MetaSleuth для отслеживания и расследования транзакций, а также расширение MetaDock для эффективной навигации разработчиков web3 в криптомире.
На сегодняшний день компания обслужила более 300 уважаемых клиентов, таких как MetaMask, Uniswap Foundation, Compound, Forta и PancakeSwap, и получила десятки миллионов долларов США в рамках двух раундов финансирования от выдающихся инвесторов, включая Matrix Partners, Vitalbridge Capital и Fenbushi Capital.
Официальный сайт: https://blocksec.com/
Официальный аккаунт в Twitter: https://twitter.com/BlockSecTeam



