

Введение
16 июня 2022 года протокол Inverse Finance подвергся атаке, что привело к убыткам на сумму более 1 млн долларов. Транзакция атаки: https://versatile.blocksecteam.com/tx/eth/0x958236266991bc3fe3b77feaacea120f172c0708ad01c7a715b255f218f9313c. Первопричиной является манипуляция ценовым оракулом, используемым Inverse Finance.
Анализ атаки
Сначала злоумышленник взял флэш-кредит в размере 27 000 WBTC на платформе Aave. После этого 225 из них были внесены в Curve, взамен чего было выпущено 5 375 crv3crypto. Злоумышленник внес 5 375 crv3crypto в yvCurve-3Crypto и получил 4 906 Yearn cToken, которые будут использоваться в качестве обеспечения в Inverse Finance.
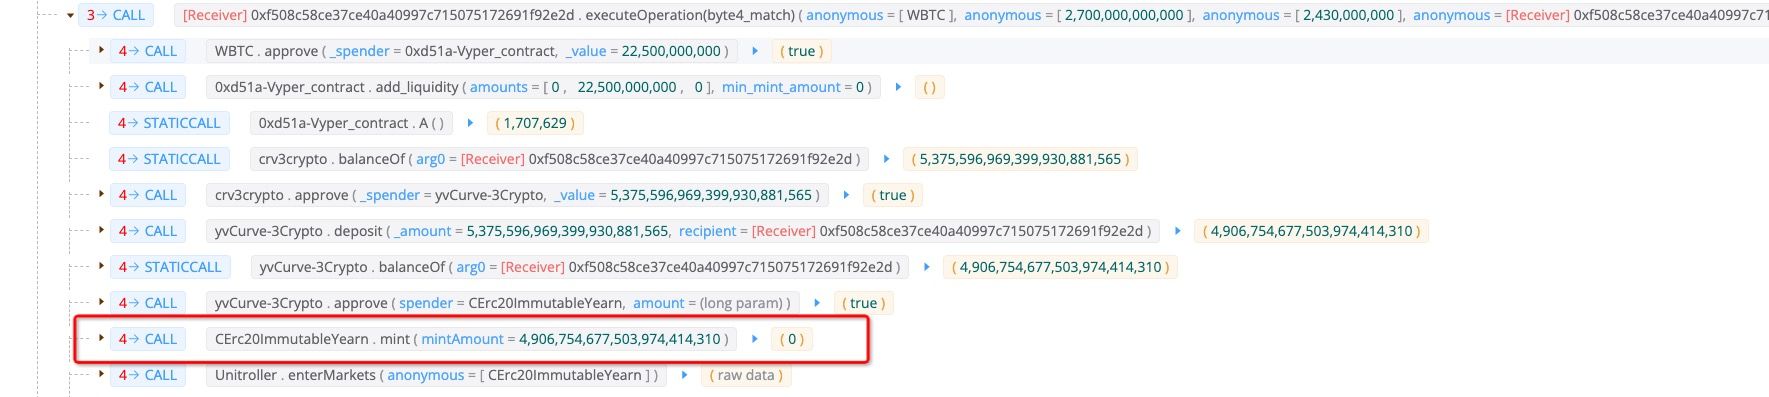
Оставшиеся 26 775 WBTC были использованы для манипулирования ценой обеспечения. Злоумышленник обменял 26 775 WBTC и получил обратно 75 403 376 USDT. Этот обмен поднял цену в оракуле с 979 до 2 831.

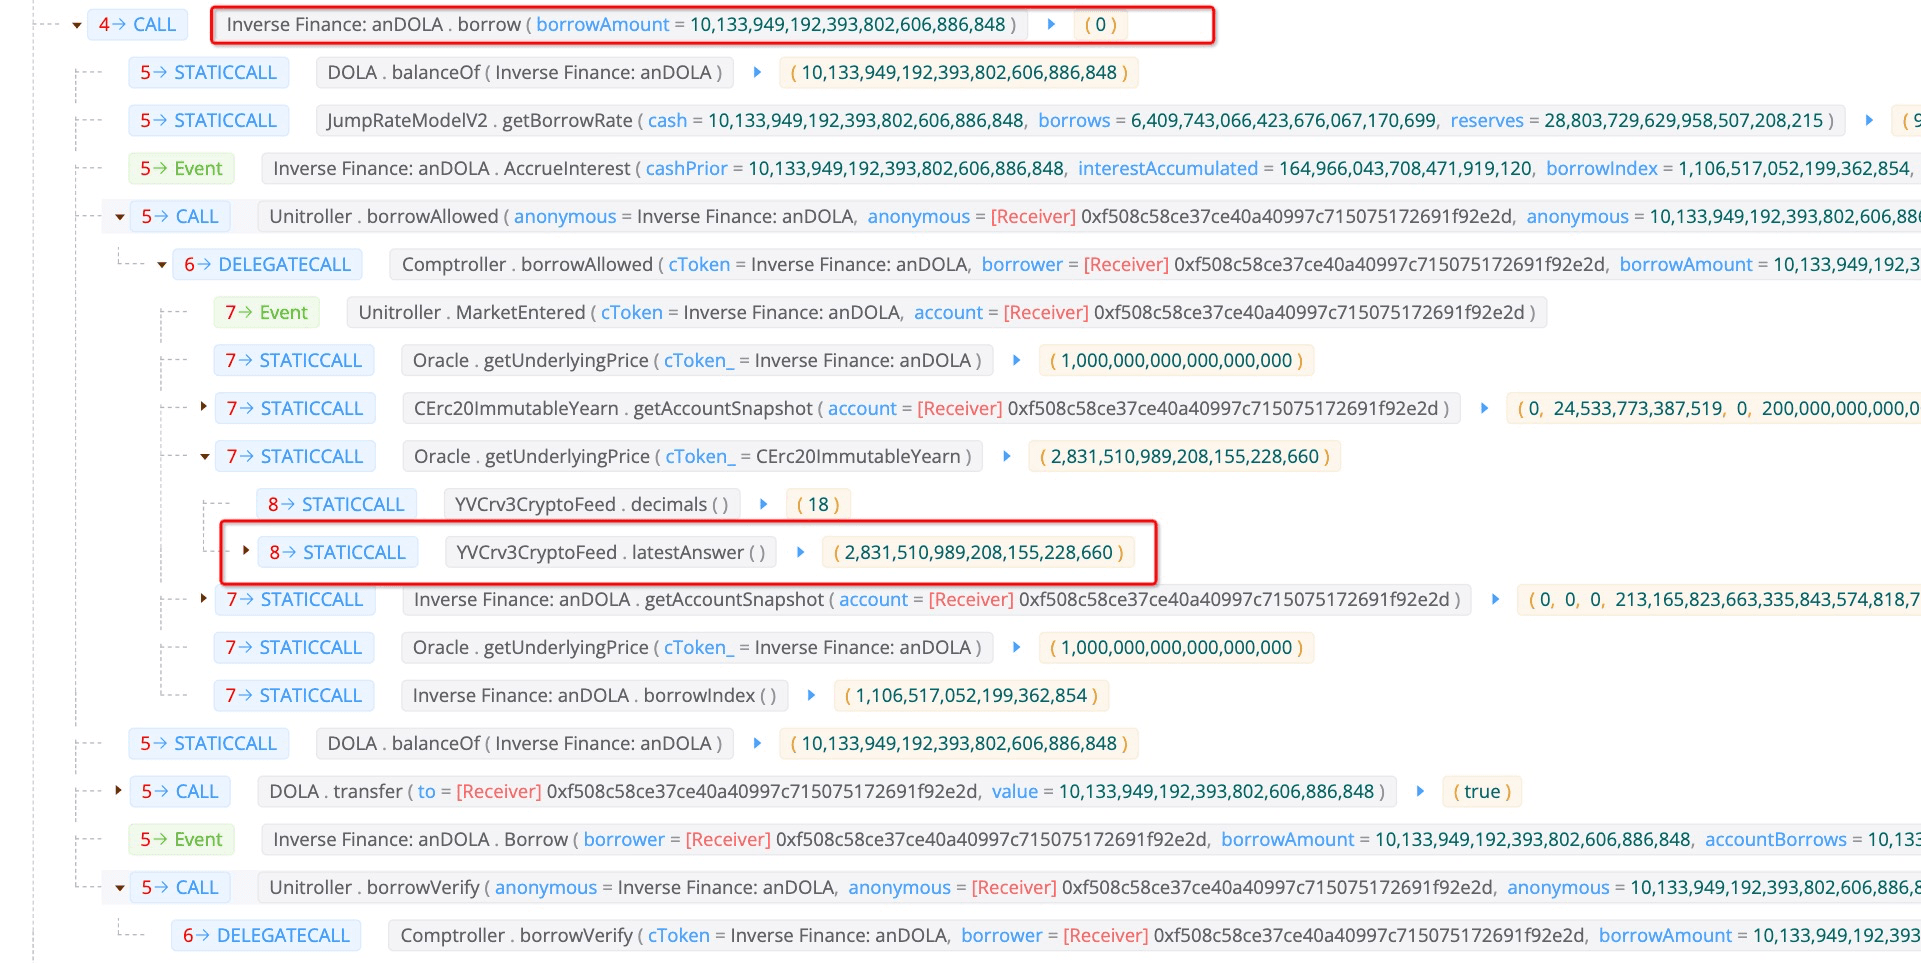
Как можно увидеть из функции borrowAllowed, она проверяет, может ли пользователь занять указанное количество токенов под внесенное обеспечение.
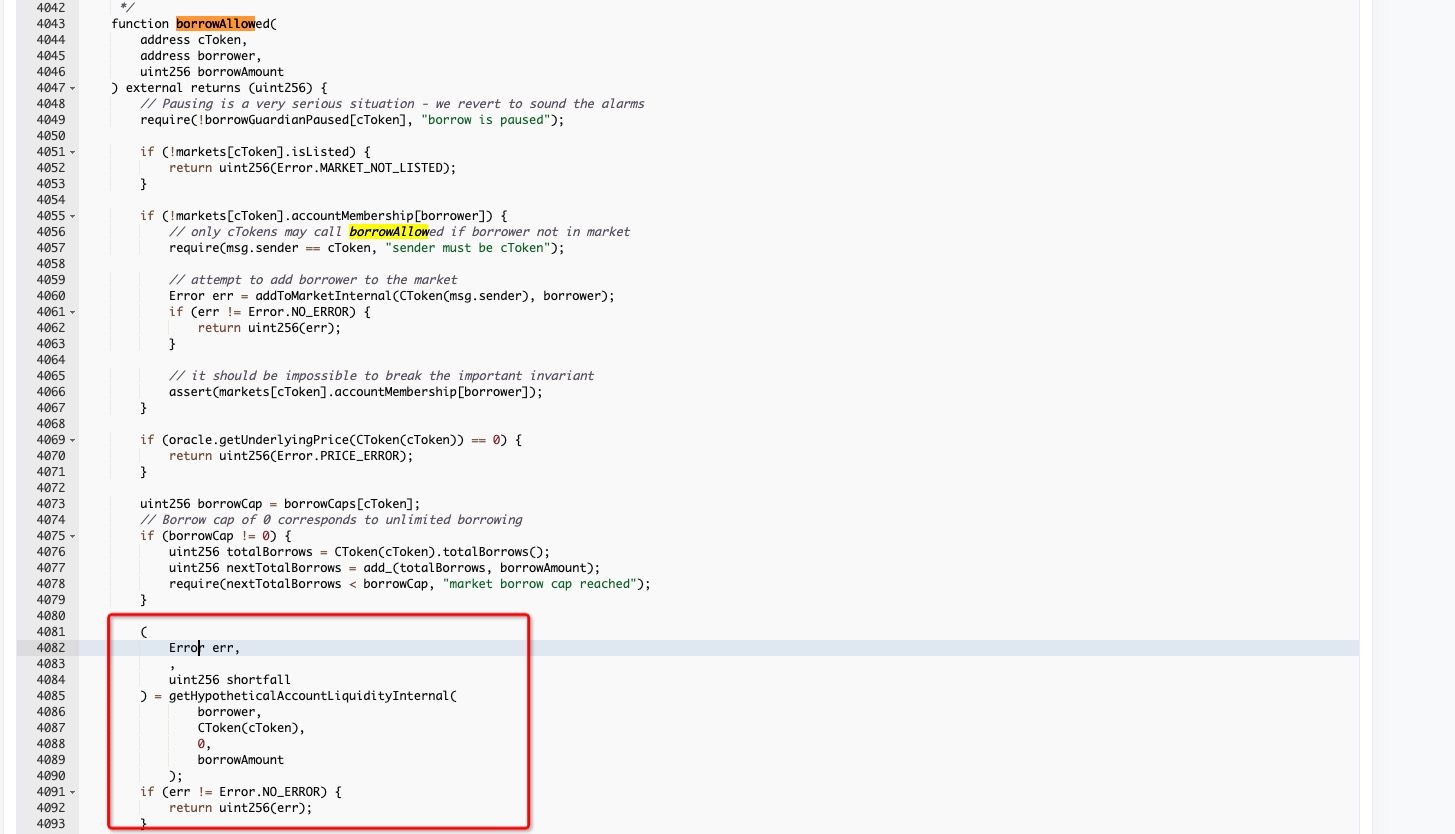
В частности, для проверки безопасности операции займа используется функция getHypotheticalAccountLiquidityInternal. Цена обеспечения получается с помощью getUnderlyingPrice.
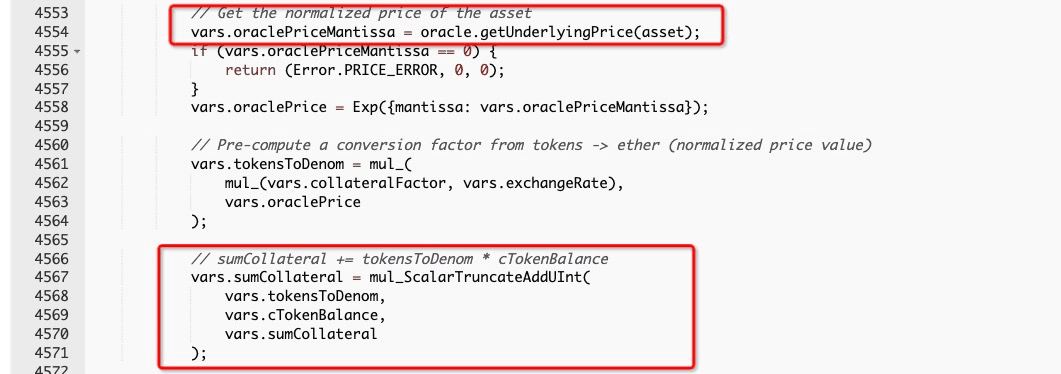
Функция getUnderlyingPrice вызывает функцию latestAnswer для получения результата. Как упоминалось ранее, 26 775 WBTC были использованы для обмена на USDT, что привело к завышению цены обеспечения.
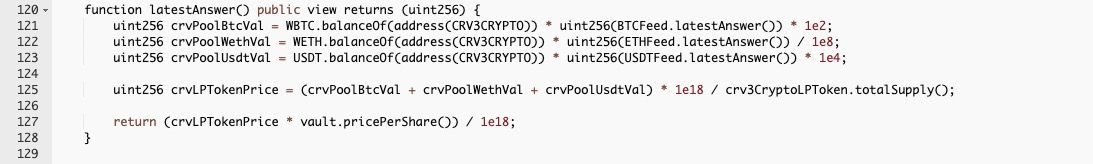
В этом случае злоумышленник смог занять большую сумму (а именно 10 133 949) DOLA, стоимость которой превышает стоимость внесенного обеспечения.
Наконец, злоумышленник обменял 75 403 376 USDT обратно на 2 662 649 WBTC, а занятые 10 133 949 DOLA обменял на 9 881 355 3Crv, которые затем были выведены из пула ликвидности для получения 10 099 976 USDT.
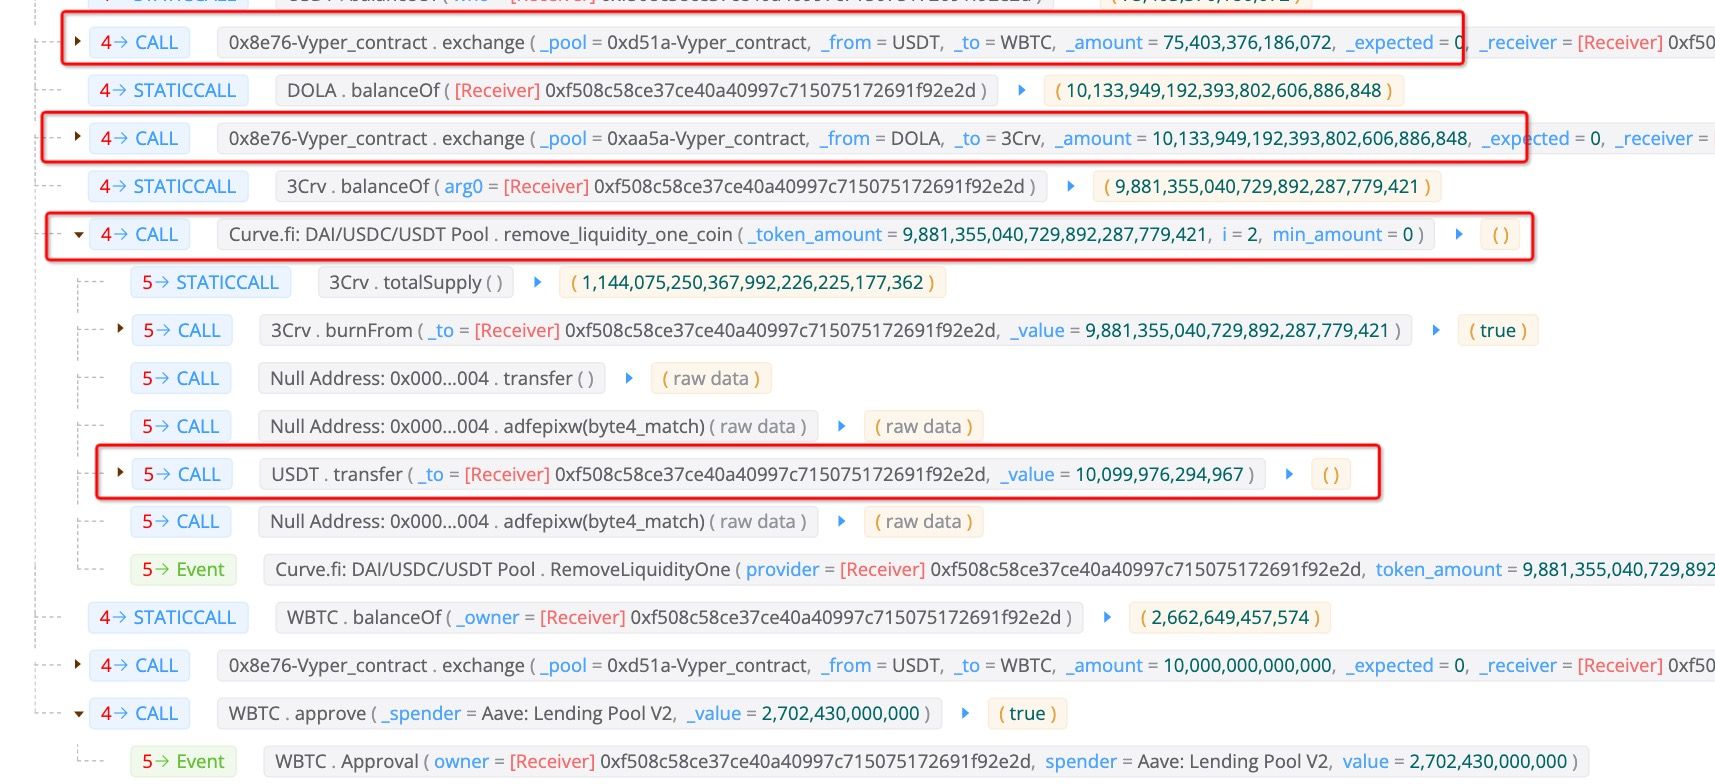
Затем 10 000 000 из 10 099 976 USDT снова были обменены на WBTC и использованы для погашения флэш-кредита. На этом атака завершилась. Злоумышленник заработал на этой атаке 99 976 USDT и 53,2 WBTC.

Резюме
Это классическая атака типа манипуляции ценой. Мы удивлены тем, что подобные атаки все еще возможны в наше время; этот инцидент служит сигналом для DeFi-протоколов о необходимости усиления систем безопасности.
О компании BlockSec
BlockSec — новаторская компания в области блокчейн-безопасности, основанная в 2021 году группой всемирно известных экспертов по безопасности. Компания стремится повысить безопасность и удобство использования в развивающемся мире Web3, чтобы способствовать его массовому внедрению. Для достижения этой цели BlockSec предоставляет услуги по аудиту безопасности смарт-контрактов и EVM-сетей, платформу Phalcon для безопасности разработки и проактивного блокирования угроз, платформу MetaSleuth для отслеживания и расследования транзакций, а также расширение MetaDock для эффективной работы Web3-разработчиков в криптомире.
На сегодняшний день компания обслужила более 300 уважаемых клиентов, таких как MetaMask, Uniswap Foundation, Compound, Forta и PancakeSwap, и привлекла десятки миллионов долларов США в ходе двух раундов финансирования от выдающихся инвесторов, включая Matrix Partners, Vitalbridge Capital и Fenbushi Capital.
Официальный сайт: https://blocksec.com/
Официальный аккаунт в Twitter: https://twitter.com/BlockSecTeam



