

Блог опубликован командой BlockSec Team, Чжэцзянский университет, Китай
16 декабря 2020 года наша система мониторинга ThunderForecast зафиксировала серию подозрительных транзакций. Затем мы использовали систему EthScope, разработанную нашей исследовательской группой, для анализа этих транзакций и подтвердили, что все они являются вредоносными. В этом блоге мы подробно иллюстрируем атаку, чтобы помочь понять намерения каждого действия злоумышленника.
Что такое Plouto Vault?
Plouto — это открытый децентрализованный протокол управления активами. Протокол Plouto предлагает ключевую концепцию под названием «Open Vault» (Открытое хранилище). Благодаря этой идее, помимо стандартных инвестиционных стратегий, управляющие активами могут внедрять свои протоколы совместно с другими сторонними организациями или даже разрабатывать собственные стратегии с помощью Plouto Vault. В ходе этой атаки злоумышленник воспользовался уязвимостью в Plouto Vault, заключающейся в том, что объем выпускаемых токенов зависит от соответствующего объема токенов в YPool. В итоге злоумышленник совершил арбитражные сделки на общую сумму 698 775,32 долларов США.
Детали
Теперь мы начнем раскрывать подробности этой атаки на примере одной транзакции 0x49112d…
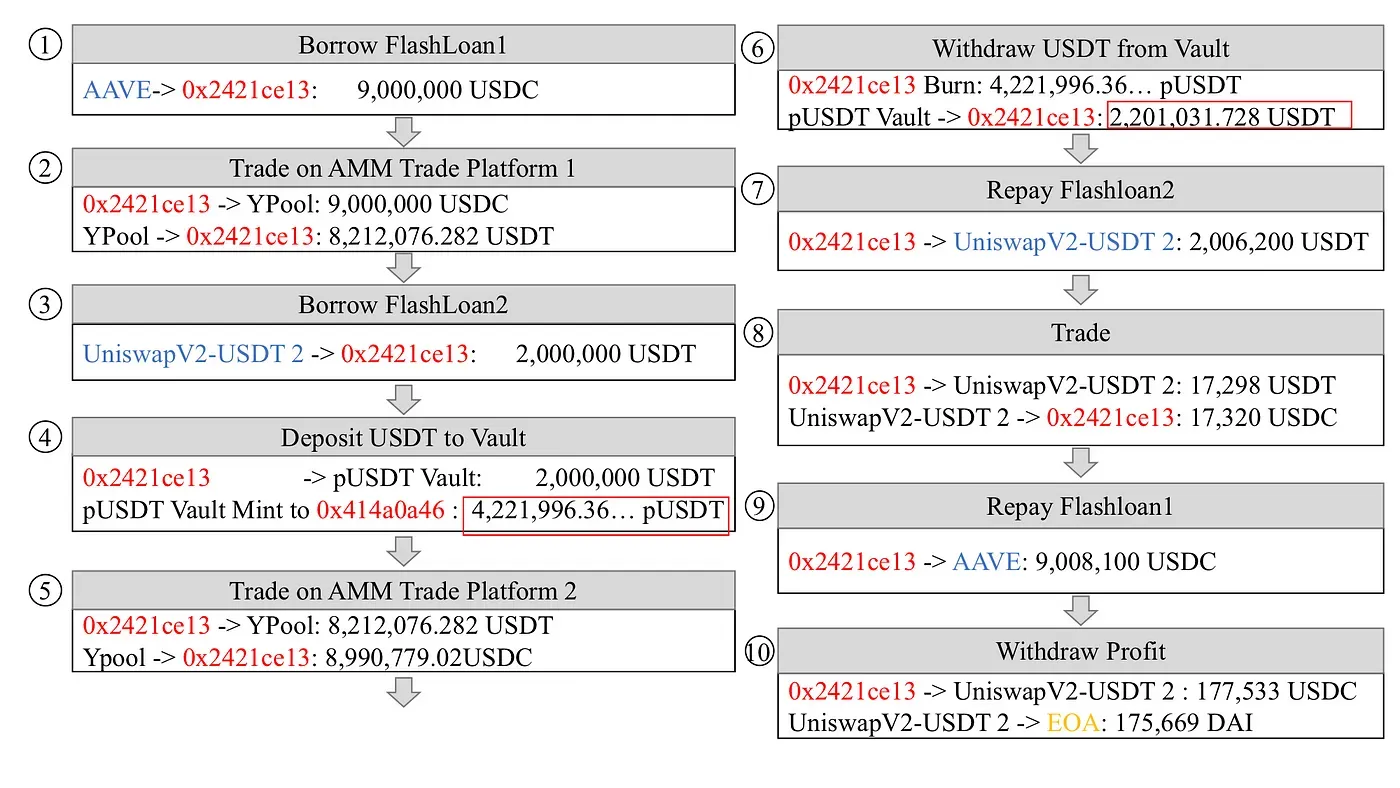
Атака состоит из десяти шагов:
- Шаг 1: Взять флэш-кредит на 9 000 000 USDC в AAVE.
- Шаг 3: Взять флэш-кредит на 2 000 000 USDT в UniswapV2.
- Шаг 7: Вернуть флэш-кредит в размере 2 006 200 USDT в UniswapV2.
- Шаг 8: Обменять 17 298 USDT на 17 320 USDC в пуле UniswapV2-USDT. Полученные USDC используются для погашения первого флэш-кредита, взятого в AAVE.
- Шаг 9: Вернуть флэш-кредит в размере 9 008 100 USDC в AAVE.
- Шаг 10: Обменять 177 533 USDC на 175 669 DAI и отправить прибыль на внешний адрес (EOA) злоумышленника.
Прибыль и убытки
В вышеупомянутой транзакции злоумышленник манипулирует ликвидностью USDT в YPool и выводит 175 669 DAI из Plouto Vault через арбитраж.
Масштаб атаки
Основываясь на особенностях атаки, мы обнаружили 1 вредоносный контракт 0x2421ce… и 8 транзакций (максимальная прибыль, полученная в транзакции 0x49112d…, достигает 175 669,88 долларов США), запущенных злоумышленником 0x43c162….. Согласно данным Etherscan, злоумышленник в общей сложности получил путем арбитража 698 775,32 доллара США.
Заключение
С развитием DeFi-экосистемы в сети Ethereum и постоянным обновлением DeFi-сервисов (флэш-кредиты), вопросы безопасности постепенно становятся все более актуальными. В этой атаке флэш-кредиты предоставили злоумышленнику значительное «удобство» для реализации манипуляций с ликвидностью. Недавно платформа Harvest подверглась атаке, которая использовала сильную зависимость между контрактами.
Хронология
- 16.12.2020: Обнаружены подозрительные транзакции
- 17.12.2020: Завершён анализ
- 18.12.2020: Опубликованы подробности
О компании BlockSec
BlockSec — это передовая компания в области безопасности блокчейнов, основанная в 2021 году группой всемирно признанных экспертов по безопасности. Компания стремится повысить безопасность и удобство использования развивающегося мира Web3, чтобы способствовать его массовому внедрению. С этой целью BlockSec предоставляет услуги аудита безопасности смарт-контрактов и EVM-цепочек, платформу Phalcon для разработки систем безопасности и проактивного предотвращения угроз, платформу MetaSleuth для отслеживания и расследования транзакций, а также расширение MetaSuites для эффективной работы Web3-разработчиков в криптомире.
На сегодняшний день компания обслужила более 300 уважаемых клиентов, таких как MetaMask, Uniswap Foundation, Compound, Forta и PancakeSwap, и привлекла десятки миллионов долларов США в двух раундах финансирования от выдающихся инвесторов, включая Matrix Partners, Vitalbridge Capital и Fenbushi Capital.
Официальный сайт: https://blocksec.com/
Официальный аккаунт в Twitter: https://twitter.com/BlockSecTeam



