
Обоснованная AML-программа криптобиржи опирается на четыре уровня: оценку с учетом рисков, проверку адресов и транзакций, разбор оповещений и готовые к аудиту записи. Проверка личности не выявляет риски на уровне кошелька. Один адрес способен за считаные минуты переместить средства между блокчейнами или через миксер. Эти четыре уровня должны работать совместно еще до зачисления первого депозита и после каждого вывода. В этом руководстве мы последовательно рассмотрим каждый уровень. Более широкий рабочий процесс описан на странице Phalcon Compliance. Эта страница входит в раздел AML-комплаенса.
Зачем криптобиржам отдельная программа ончейн-AML
Традиционная AML-программа строится вокруг личности клиента. Она знает, кто клиент, откуда пришли деньги и между какими банковскими счетами они перемещаются. У биржи, которая проводит расчеты в блокчейне, этих опор нет. Адрес кошелька создается за секунды, не содержит подтвержденных сведений о личности и может быть заброшен после одной транзакции. Кроме того, средства движутся быстрее любого ручного процесса проверки. Переходы между блокчейнами, маршрутизация через миксеры и использование мостов позволяют переместить средства сомнительного происхождения между сетями прежде, чем специалист по комплаенсу разберет утреннюю очередь.
Минимальные регуляторные требования изменились с учетом этой реальности. Риск-ориентированный подход FATF для VASP распространяет Рекомендацию 15 на поставщиков услуг виртуальных активов любого размера. От биржи ожидается настройка мер контроля под выявленные риски отмывания денег и финансирования терроризма, а не под единый стандарт для всех. FinCEN устанавливает обязанности по AML-программам для организаций, оказывающих денежные услуги, включая криптобиржи, работающие в США. Поэтому письменная программа, регулярное обучение, независимая проверка и сообщения о подозрительной деятельности — базовые обязанности. Для специалиста по комплаенсу вопрос уже не в том, нужна ли программа ончейн-AML. Вопрос в том, как создать программу, которая выдержит проверку по требованиям обоих органов. Полная структура этого направления представлена в разделе платформы криптовалютного AML-комплаенса.
Последствия отсутствия такой программы вполне конкретны. Биржи, которые отказываются от риск-ориентированной программы, сталкиваются с мерами принуждения, приостановкой лицензий и потерей корреспондентских и банковских отношений, без которых регулируемый бизнес не может работать. Речь идет не об абстрактном регуляторном риске, а о невозможности подтвердить наличие мер контроля, о которых регулятор спросит во время проверки. Структурированная программа позволяет этого избежать. Требования FinCEN к программам в рамках Закона о банковской тайне — основа, по которой инспектор в США оценивает такую программу, поэтому меры контроля биржи должны напрямую соответствовать этим обязанностям.
Шаг 1. Оценка рисков биржи
Оценка с учетом рисков — основа программы и первое, что запросит регулятор. Риск-ориентированный подход FATF предполагает, что биржа определит конкретные риски отмывания денег и финансирования терроризма и настроит под них меры контроля. Программа не обязана быть идеальной. Она должна быть обоснованной: специалист по комплаенсу должен уметь объяснить, зачем существует каждая мера контроля и какой выявленный риск она закрывает.
У биржи такие риски отличаются от рисков банка или платежной компании. Результатом оценки должен стать структурированный перечень, понятный инспектору. Ниже перечислены области риска, по которым комплаенс-команде биржи обычно приходится обосновывать свои действия.
| Область риска, характерная для биржи | Какие риски она создает |
|---|---|
| Проверка депозитов и выводов | Адреса контрагентов с санкционными рисками либо связями с отмыванием денег или мошенничеством при поступлении средств на платформу или их выводе |
| Связи с миксерами и санкционными адресами | Средства, прошедшие через миксеры, сервисы смешивания или санкционные адреса и создающие риск для кошелька-получателя |
| Высокочастотные микротранзакции | Структурирование или «смурфинг»: дробление средств на множество мелких переводов для обхода порогов |
| Потоки через межсетевые мосты | Перемещение средств через мосты для сокрытия происхождения, требующее отслеживания между блокчейнами |
| Взаимодействия с некастодиальными кошельками | Выводы на некастодиальные кошельки без сбора сведений о личности контрагента |
| Связи с юрисдикциями под санкциями | Пользователи или адреса, связанные с юрисдикциями высокого риска или серого списка FATF |
Каждая строка таблицы — обоснованный исходный элемент оценки. Биржа, которая указала эти риски в своей оценке, может сопоставить каждый из них с конкретной мерой контроля на следующем уровне. Именно это хочет видеть инспектор. Если биржа пропустит оценку, позднее ей будет сложно обосновать любое отдельное решение по результатам проверки: она не зафиксировала риск, на который это решение должно было отвечать.
Шаг 2. Внедрение проверок, мониторинга и непрерывного повторного анализа
Уровень ончейн-инструментов, объединяющий программу, — это триада KYA, KYT и Monitor в Phalcon Compliance. Именно Monitor поддерживает список кошельков, проходящих непрерывную проверку, без расходования квоты Screening. Три модуля распределяют работу по типам событий: KYA оценивает адреса, KYT отслеживает транзакции, а Monitor повторно анализирует совокупность кошельков с течением времени. Адрес, который вчера был чистым, а завтра стал рискованным, будет обнаружен без ручной повторной проверки.
Phalcon Compliance KYA оценивает каждый адрес контрагента по базе из более чем 600 миллионов размеченных адресов и возвращает уровень риска и лежащие в его основе прослеживаемые Risk Indicators. Phalcon Compliance KYT отслеживает транзакции в реальном времени по мере их поступления. Он формирует оповещения о поведенческих паттернах риска и рискованных взаимодействиях, чтобы биржа могла остановить операцию или передать ее на дальнейшее рассмотрение до того, как расчеты увеличат риск. Phalcon Compliance Monitor использует динамический план, непрерывно повторно анализирует уже проверенные адреса на предмет изменения риска и создает оповещения об изменениях, не расходуя квоту Screening. Оценка платформы основана на более чем 200 типах сигналов, объединенных в 17 категорий Risk Indicators. Каждый из них можно независимо проследить, поэтому каждое оповещение содержит исходный индикатор и взаимодействие адреса, которое его вызвало. В 17 категорий Risk Indicators входят Sanctioned, Terrorist Financing, Human Trafficking, Drug Trafficking, Attack, Scam, Ransomware и Child Abuse Material. Остальные — Laundering, Mixing, Dark Market, Darkweb Business, Blocked, Gambling, No KYC Exchange, FATF High Risk Jurisdiction и FATF Grey List Jurisdiction.
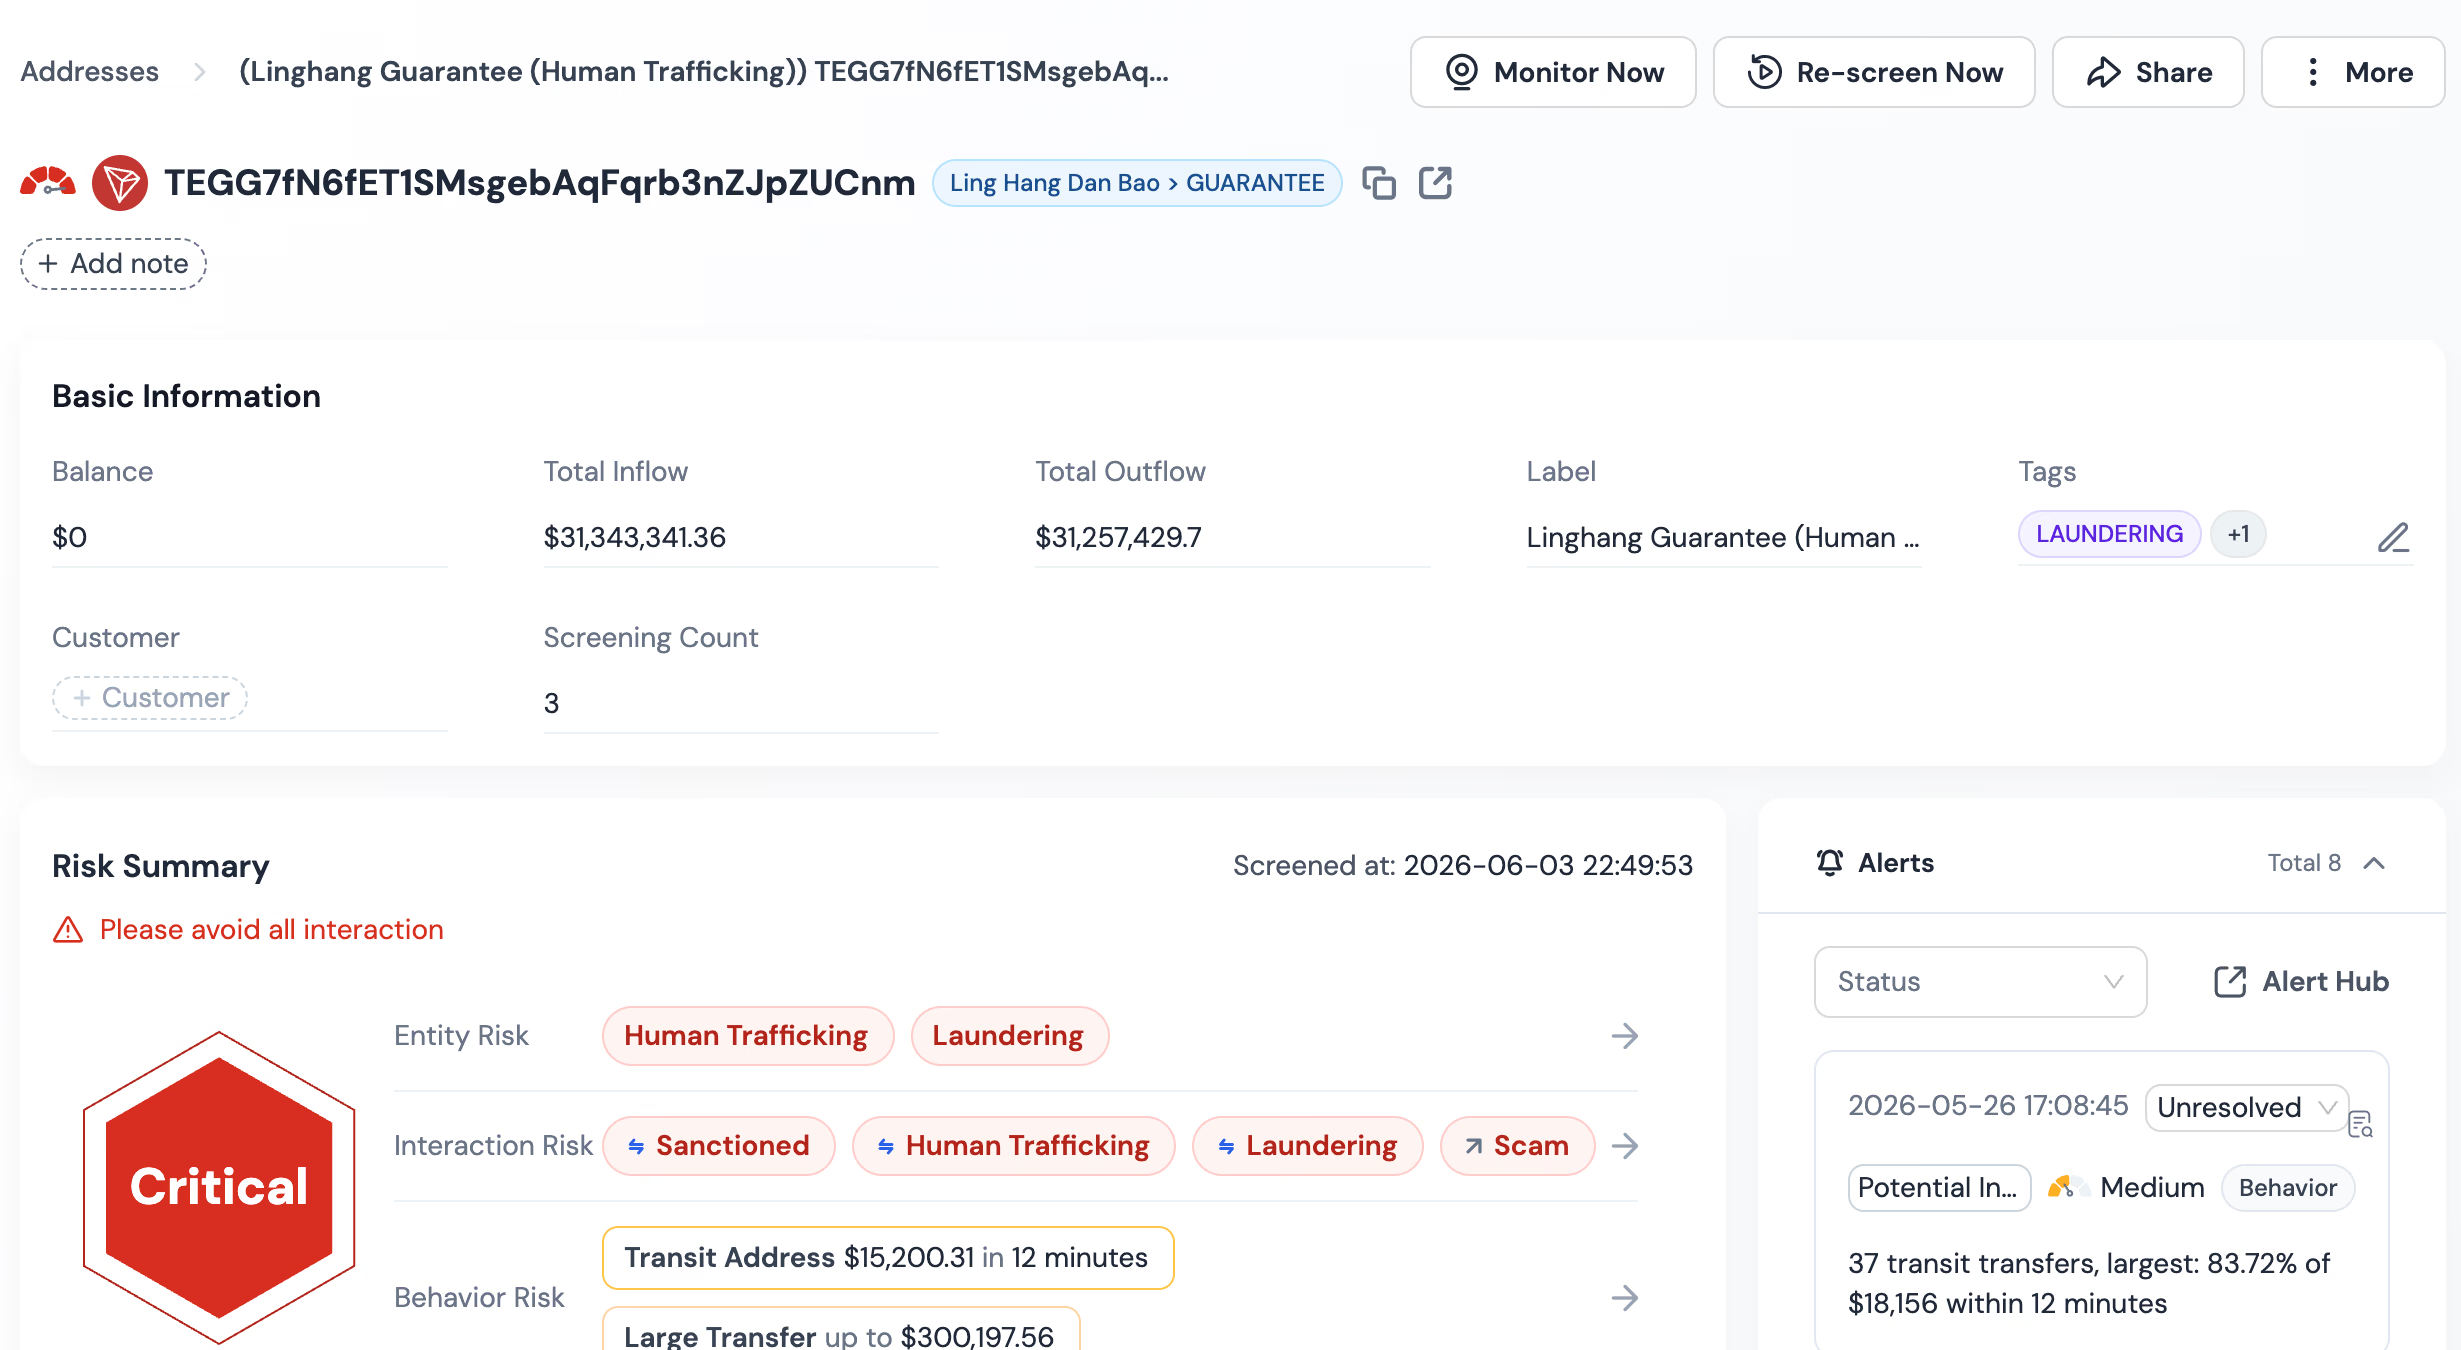 Распределение работы между тремя модулями напрямую соответствует областям риска, выявленным на шаге 1. KYA запускается при вводе и выводе средств, когда адрес контрагента нужно оценить до принятия средств. KYT работает на уровне транзакций, где такие поведенческие паттерны, как быстрый транзит или высокочастотные микротранзакции, становятся видны только в движении. Monitor работает со всей совокупностью уже подключенных кошельков: адрес, который был чистым при подключении, позднее может взаимодействовать с подсанкционным субъектом или миксером и стать риском, за который биржа по-прежнему отвечает. Таблица ниже явно показывает это распределение, чтобы специалист по комплаенсу мог обосновать, какой модуль обеспечивает выполнение каждой обязанности.
| Модуль | Событие запуска | Частота | Роль в программе |
|---|---|---|---|
| Проверка KYA | Уровень адреса | При каждом депозите, выводе или пакетной проверке | Оценка риска контрагента до принятия или отправки средств |
| Мониторинг KYT | Уровень транзакции | В реальном времени | Оповещения о поведенческих паттернах риска и рискованных взаимодействиях по мере поступления транзакций |
| Повторный анализ Monitor | Совокупность кошельков | Динамический план | Повторный анализ проверенных адресов на предмет изменения риска без расходования квоты Screening |
 Эта триада обеспечивает непрерывный охват. Разовая проверка при подключении выявляет риски, существующие на тот момент, но ончейн-риски не остаются неизменными. Кошелек, который на следующей неделе взаимодействует с миксером, создает уже иной риск, чем тот же кошелек при подключении. Чтобы программа была обоснованной, она должна выявлять такие изменения. Monitor закрывает этот пробел. Поскольку он не расходует квоту Screening, бирже не приходится выбирать между бюджетом и охватом, определяя размер совокупности кошельков для непрерывного наблюдения.
Шаг 3. Регламент разбора оповещений и проверяемые записи
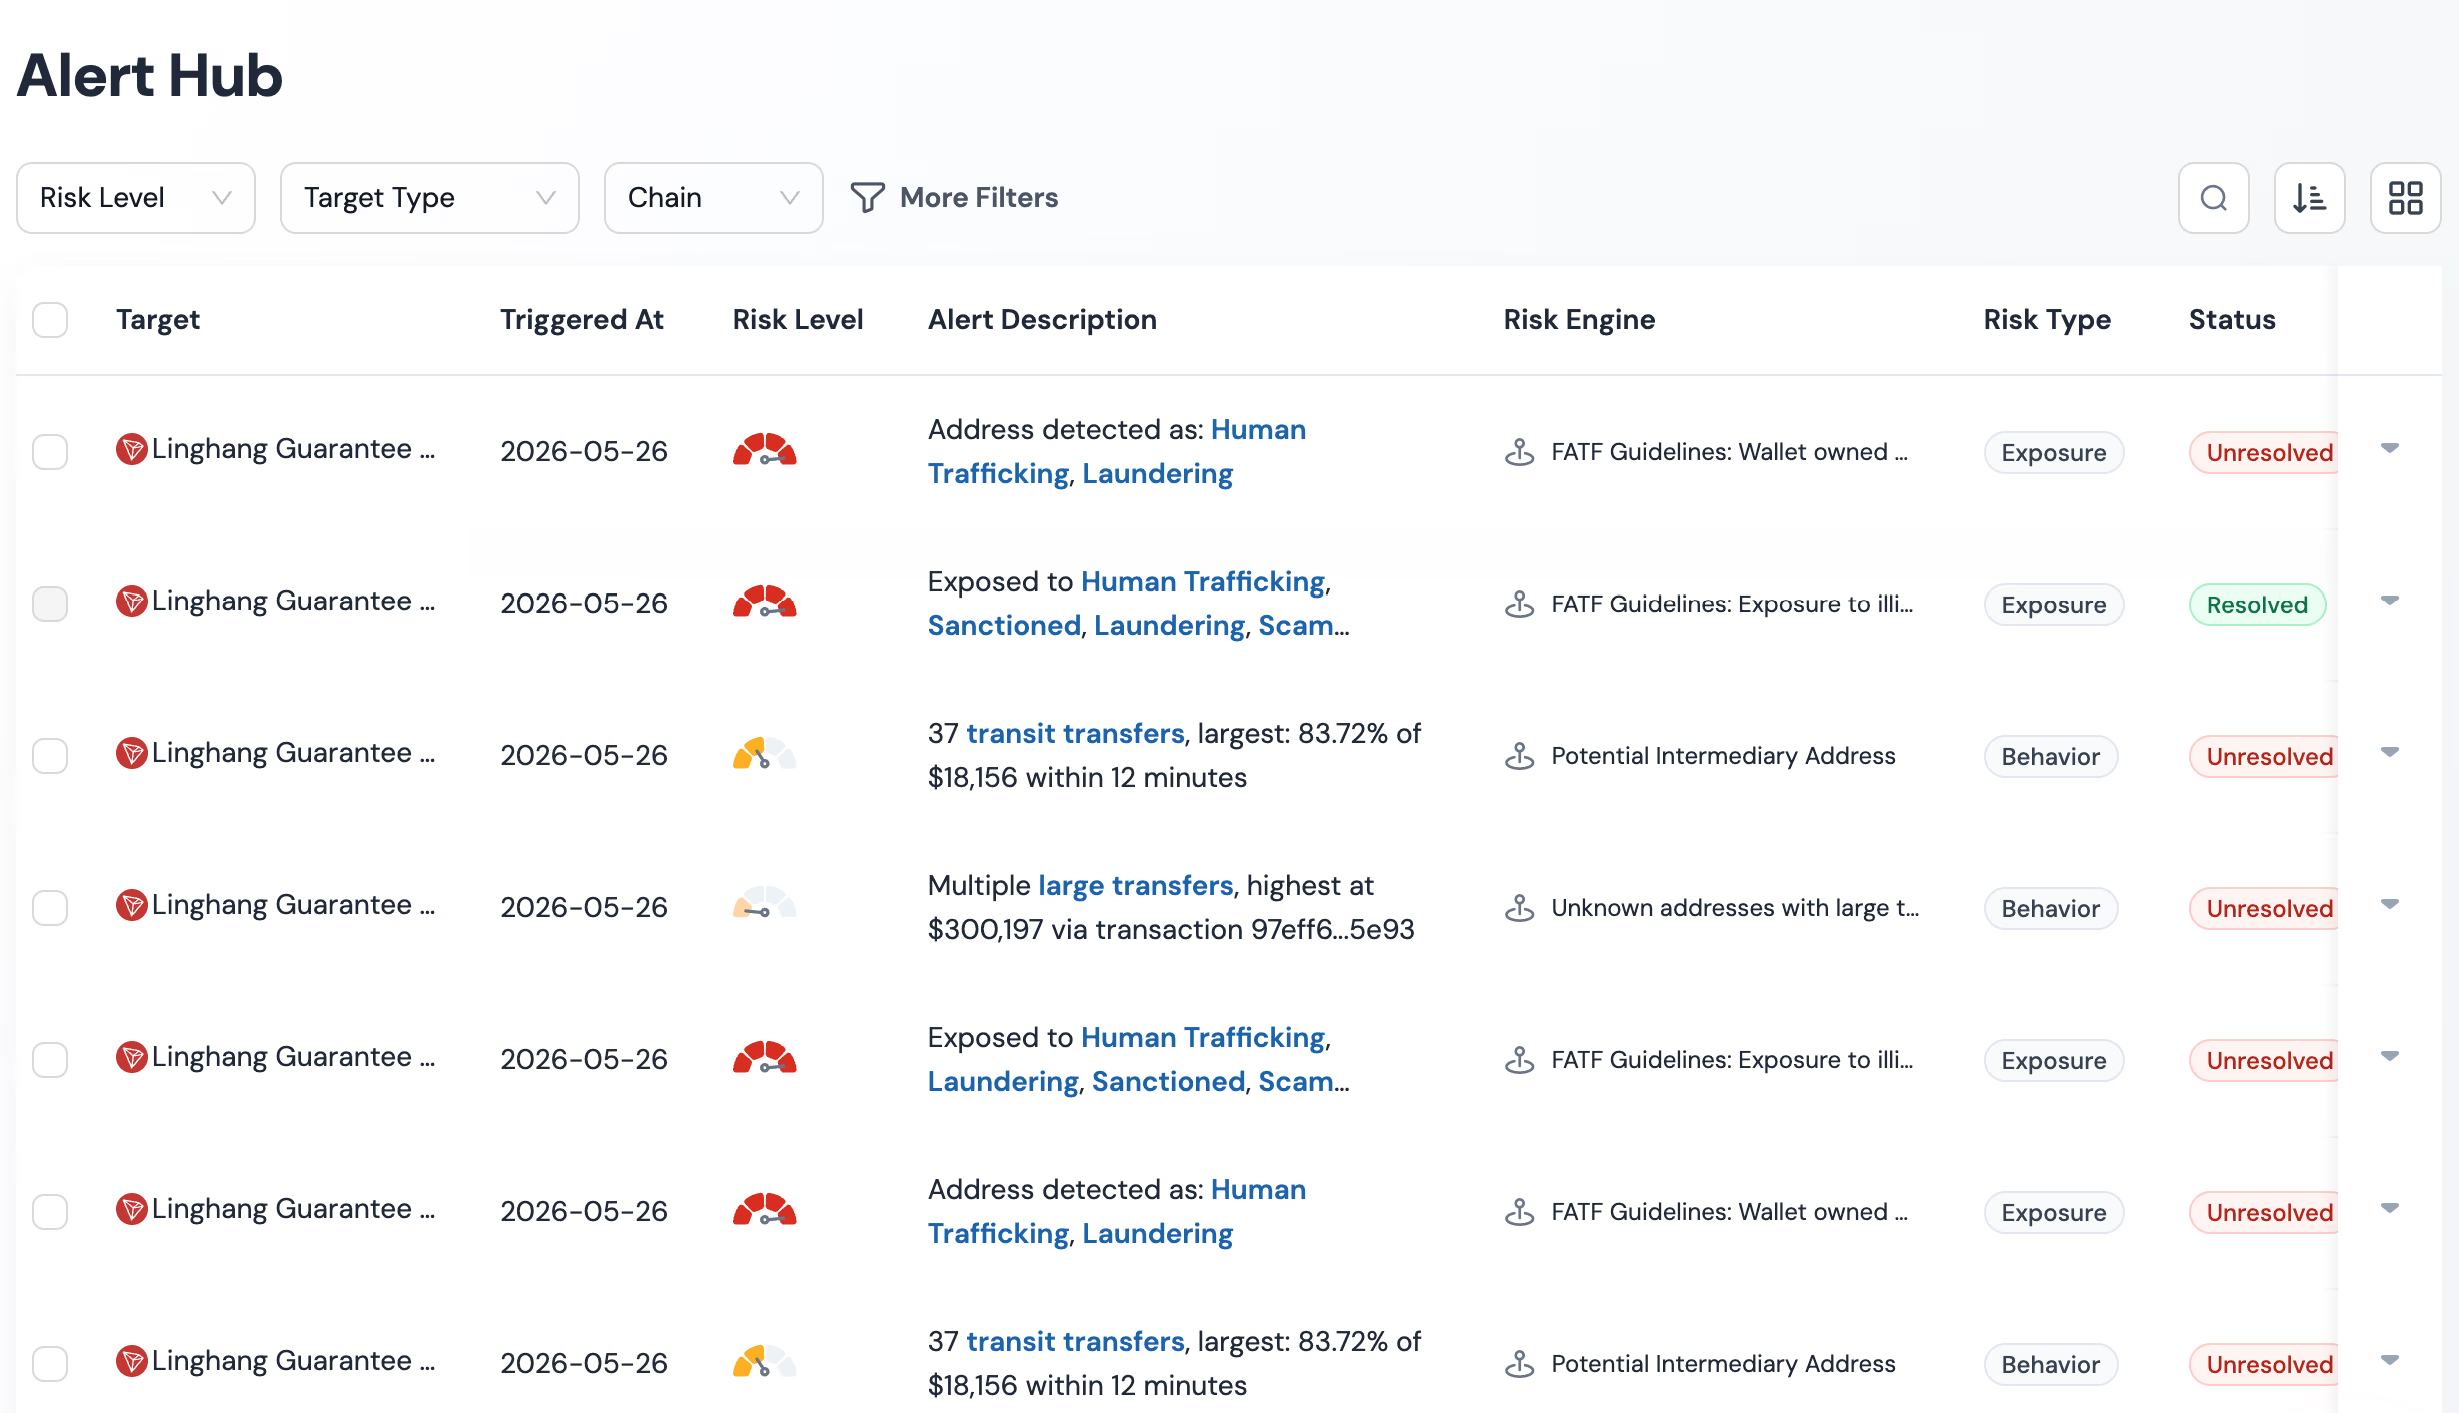
Проверки и мониторинг создают оповещения. Программу оценивают по тому, что происходит с ними дальше. Очередь оповещений без регламента разбора — источник риска: каждое открытое оповещение означает незадокументированное решение, а каждое такое решение может стать замечанием аудитора. Уровень разбора превращает оповещения в решения, понятные инспектору.
Обоснованный регламент разбора состоит из четырех этапов. Сначала оповещение классифицируют по связанным с ним уровням риска на основе Risk Indicators и показателей рискованной экспозиции. Затем его направляют на автоматический разбор по правилам, которые используют приложенные доказательства для рекомендации решения. Именно это позволяет сделать объяснимая оценка — в отличие от непрозрачной. Далее аналитик вручную проверяет все оповещения выше установленного порога и те, которые правила не позволяют уверенно закрыть. Наконец, оповещения, оставшиеся после проверки, передают для подготовки сообщения о подозрительной деятельности или подозрительной транзакции соответствующему регулятору.
| Этап разбора | Входные данные | Результат |
|---|---|---|
| Классификация серьезности | Risk Indicators, сумма и доля рискованной экспозиции | Высокий, средний или низкий уровень |
| Автоматический разбор | Прослеживаемые доказательства, приложенные к оповещению | Рекомендованное решение с документированным основанием |
| Проверка аналитиком | Оповещения выше порога или неразрешимые с помощью правил | Подтвержденное решение, эскалация или закрытие |
| Отчетность регулятору | Подтвержденные решения по высокому риску | Пакет для подачи SAR или STR |
Проверяемые записи — результат, который связывает всю программу воедино. Каждое решение должно содержать основание и использованные данные, чтобы инспектор, изучающий запись через несколько месяцев, мог пройти тот же путь, что и аналитик. В одной записи сохраняются сработавший Risk Indicator, вызвавшее его взаимодействие адреса, а также сумма и доля рискованной экспозиции. Там же фиксируются примененное правило разбора или сотрудник, выполнивший проверку, и итоговое решение. Сроки хранения записей определяются требованиями юрисдикции, в которой лицензирована биржа. Специалист по комплаенсу отвечает за подтверждение применимого срока хранения и не должен полагаться на значение по умолчанию. Настройка разбора для снижения числа ложных срабатываний подробно описана на отдельной странице о том, как снизить число ложных срабатываний в криптовалютном AML-мониторинге. Здесь рассматривается структура, которая позволяет обосновать разбор, а не сама настройка.
Оцените Phalcon Compliance для комплаенса биржи
Создание программы ончейн-AML для криптобиржи требует последовательной работы. Сначала — оценка с учетом рисков. Затем — внедрение проверок и мониторинга, сопоставляющее каждому выявленному риску меру контроля. Далее — регламент разбора, превращающий оповещения в решения. И наконец — проверяемые записи, которые выдержат инспекцию. Платформа предоставляет комплаенс-команде триаду KYA, KYT и Monitor для запуска этой программы на основе базы из более чем 600 миллионов размеченных адресов. База содержит более 200 типов сигналов, объединенных в 17 категорий Risk Indicators. Оцените платформу для комплаенса биржи и сопоставьте выявленные риски биржи с обоснованным набором мер контроля до следующего цикла проверок.